

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 身份认证
 更新日志
前提条件
- 一个带有沙盒应用的 Didit 账户。创建账户免费,且每个沙盒应用都已开启认证功能。
- Node.js 20 或更高版本,以及一个可以在
http://localhost:3000上运行的 Web 应用。
步骤
1
打开您的沙盒应用
在 Business Console 中,使用应用切换器选择您的 Sandbox 应用,然后打开 Authentication。沙盒应用接受
http://localhost 回调,并接受用于社交登录的 Didit 测试凭据,且从不计费。
生产应用则需要在 Products 页面中开启 Authentication:请参阅准备您的应用。2
注册回调地址和来源
打开 Authentication > Security and sessions > Redirect URLs and allowed origins,并添加: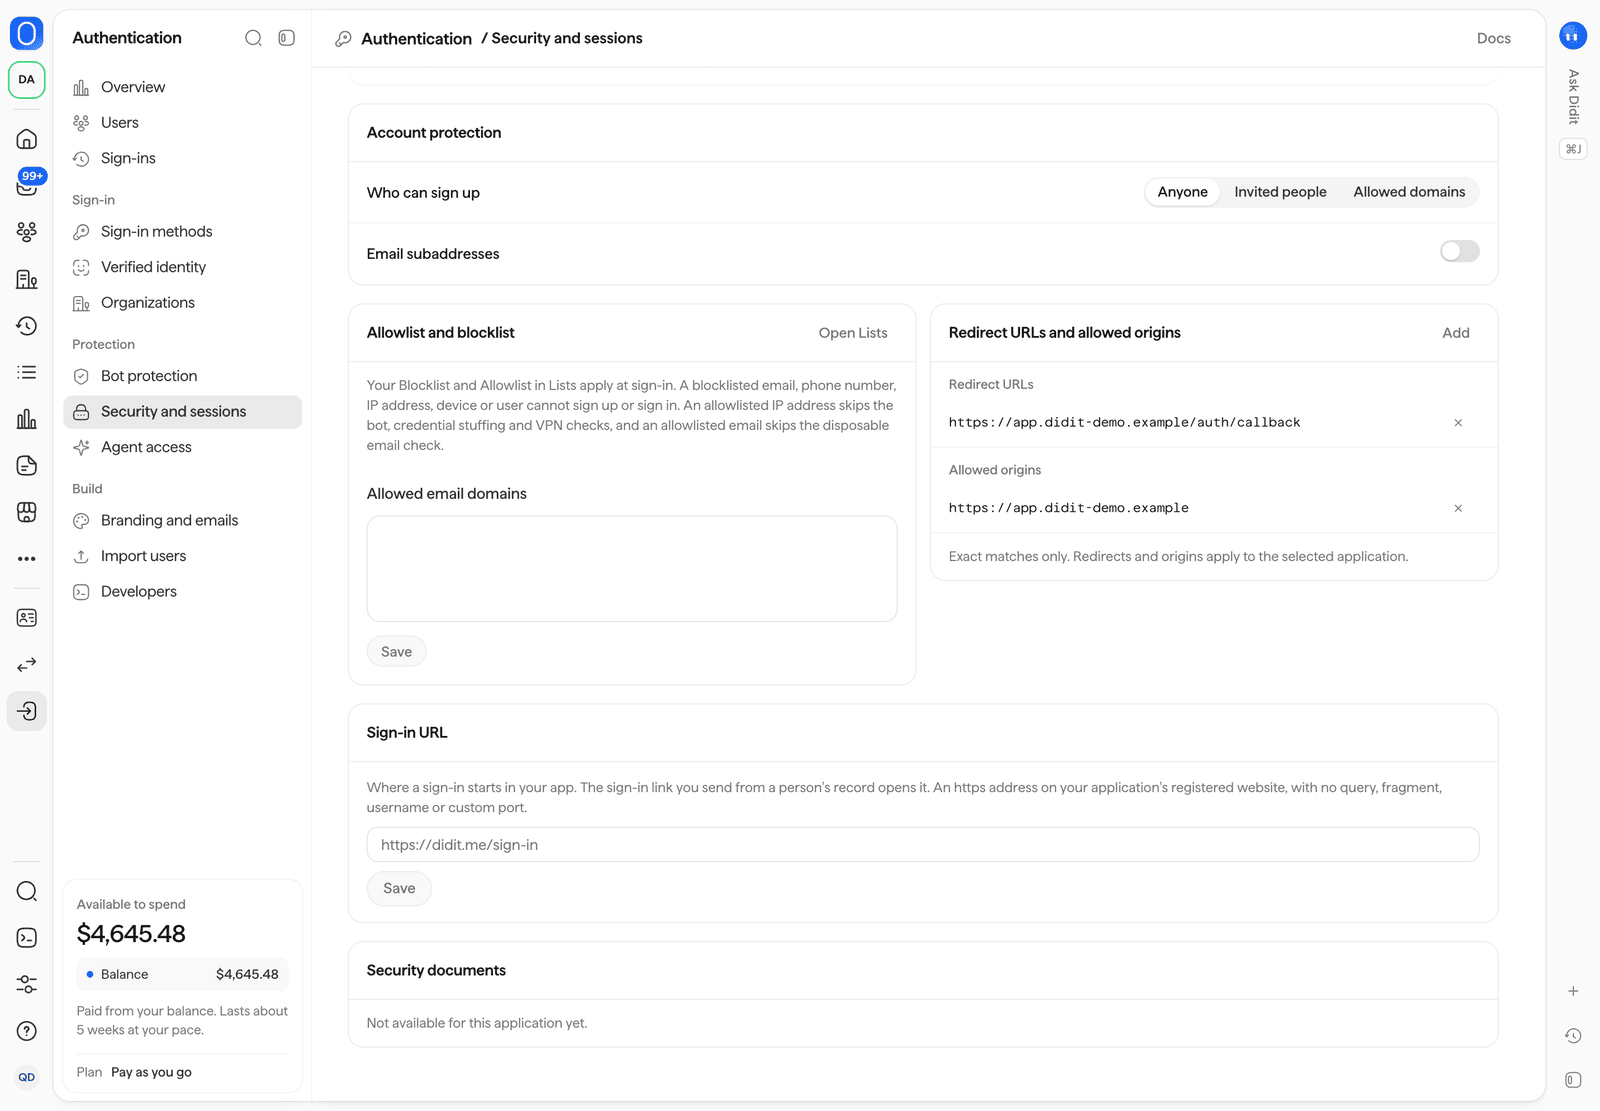
Didit 只会将用户重定向到您已注册的重定向 URL,且须逐字符完全匹配。
允许的来源使浏览器能够与您应用的 Didit 来源交换授权码。
重定向 URL 和允许的来源,位于 Authentication > Security and sessions 下。
3
开启一种登录方式
打开 Authentication > Sign-in methods,并开启 Email code。
新应用默认关闭所有登录方式,托管页面只显示您开启的方式。如果您愿意,也可以添加 Passkeys,或开启使用 Didit test credentials 的社交登录方式。这些凭据无需您自己的应用即可在沙盒中使用。
每种登录方式的说明请参阅登录方式。
Authentication > Sign-in methods,并附带托管页面的实时预览。
4
复制您的可发布密钥
打开 Authentication > Developers,并复制 Publishable key。
在沙盒应用中,它以
pk_test_ 开头。可发布密钥是公开的,它标识您应用的 Didit 登录来源。
切勿将 Secret key 放入浏览器或移动端代码中。5
安装 SDK 并登录
auth.ts
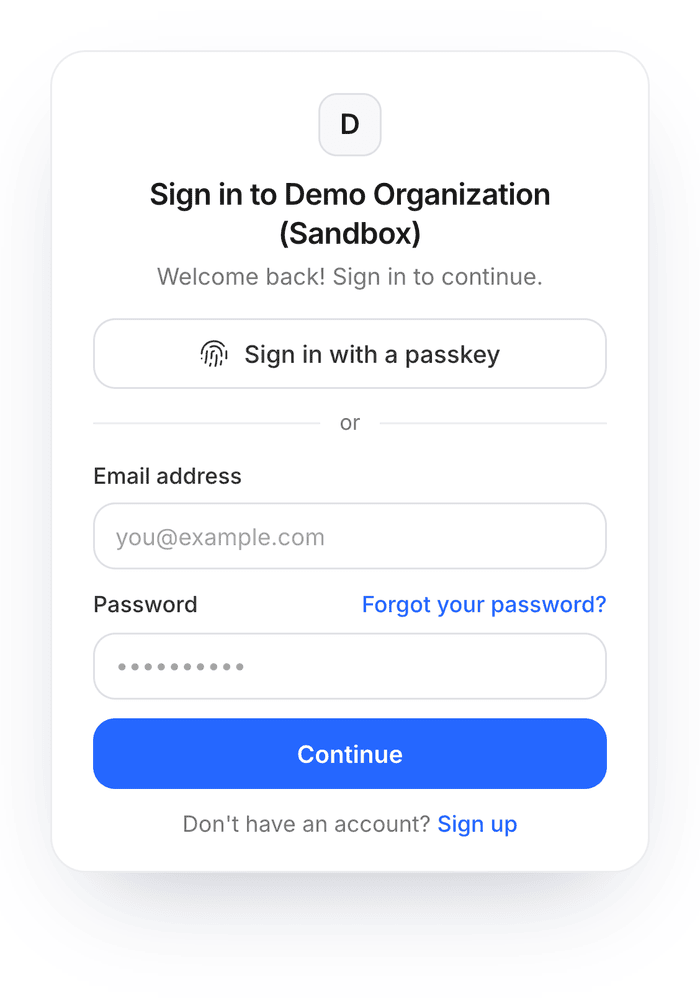
手机上的托管登录页面。它只显示您开启的登录方式。
6
7
在控制台中查看登录记录
打开 Authentication > Sign-ins。
您的登录记录会与每个沙盒默认附带的示例登录记录一起列出,并显示结果、方式、设备、位置和风险。
该用户会显示在 Users 下。
Authentication > Sign-ins:所有登录尝试,并可按状态、方式和风险筛选。
auth.signup 和 auth.login。请参阅事件和 Webhook。上线前
- 在 Products 页面为您的 Live 应用开启 Authentication 功能。
- 在该页面注册您的生产环境
https://重定向 URL 和来源。Live 应用仅接受https://。 - 将社交登录中 Didit 的测试凭据替换为您自己应用的客户端 ID 和密钥。
- 将 Live 可发布密钥(
pk_live_)复制到您的生产配置中。 - 按照上线检查清单逐项完成检查。
后续步骤
集成指南
托管页面或自有页面、令牌存储、会话、增强验证和故障排查。
React 和 Next.js
组件、Hooks、HttpOnly Cookie,以及服务端的
auth()。iOS、Android、React Native 和 Flutter
通过系统浏览器进行原生登录、通行密钥和受保护的存储。
机器人防护
开启可阻止机器人和账户接管的策略。