

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 更新日志
工作原理
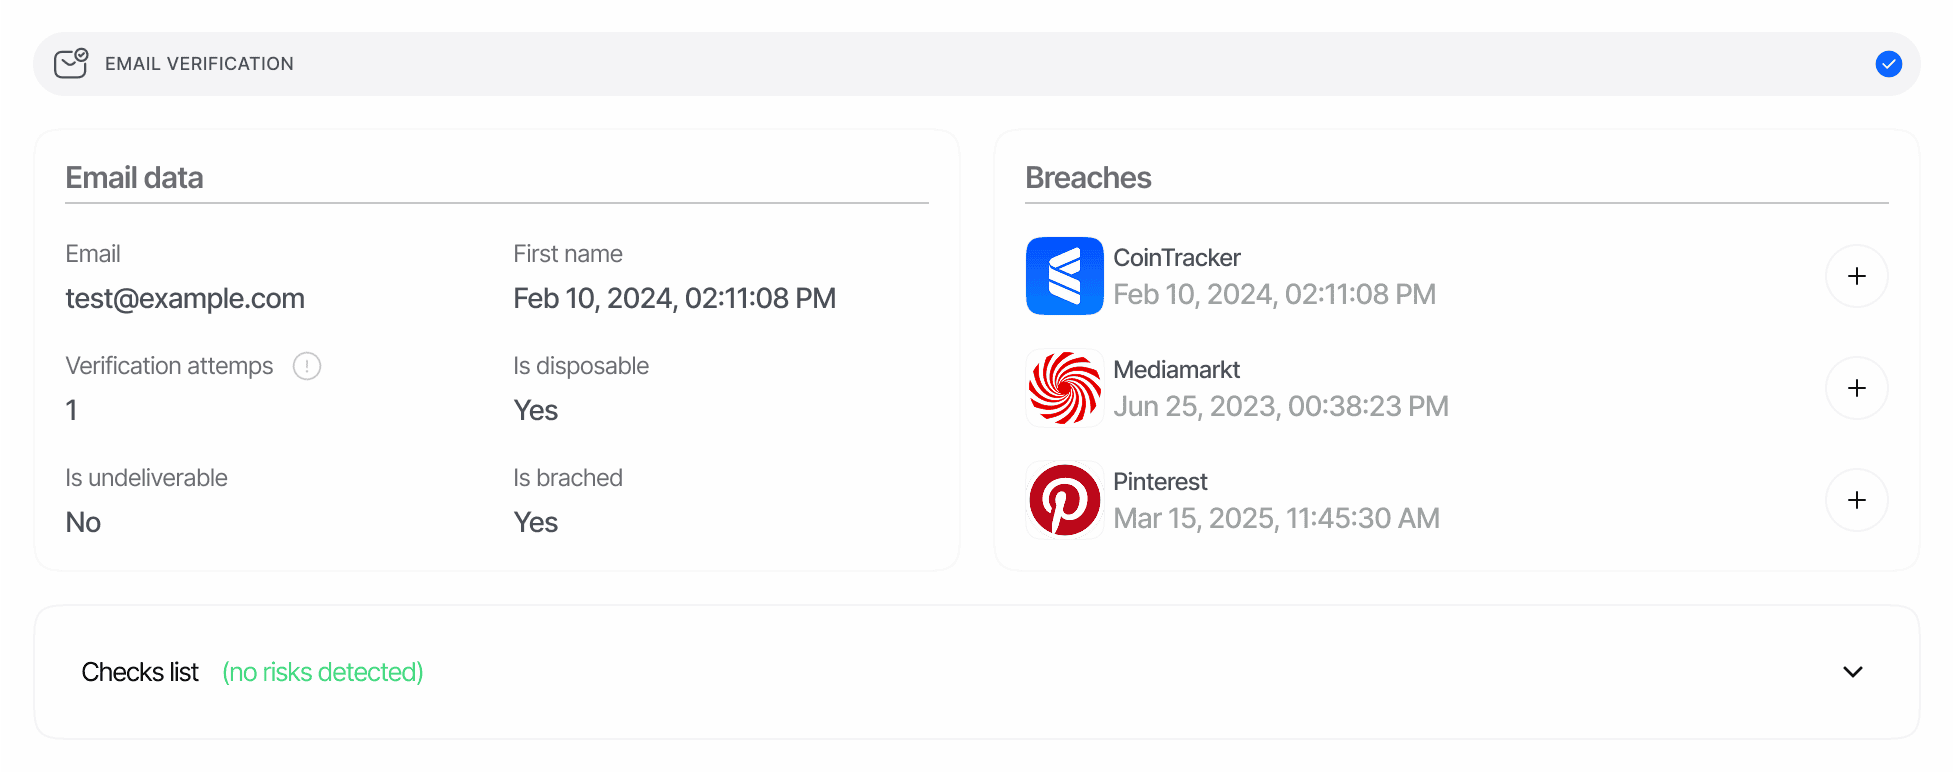
我们的邮箱验证解决方案将 OTP 验证与数据泄露暴露、可投递性以及服务商信誉等情报信号相结合。邮箱收集
系统安全地收集:
OTP 生成与投递
我们的验证系统:
- 生成安全且有时限的一次性验证码
- 通过电子邮件将验证码投递至所提供的地址
- 采用投递最佳实践以最大化收件箱送达率
- 提供带有防滥用保护措施的重新发送流程
验证码核验
用户通过以下操作完成验证:
- 在验证界面中输入收到的验证码
- 在配置的时限内提交(5 分钟)
- 需要时请求新验证码(带有适当的速率限制)
风险评估
我们的系统执行高级检查:
结果投递
通过多种渠道获取验证结果:
验证功能
我们的邮箱验证服务提供多项核心功能,以增强您的验证流程:OTP 验证
- 安全验证码生成:随机且具有时效性的一次性验证码
- 邮件投递:可靠且本地化的邮件投递
- 可配置的超时时间:根据您的安全要求设置过期时间
- 重试选项:允许用户在合理限制内请求新验证码
邮箱分析
- 语法验证:确保电子邮件地址符合 RFC 规范格式
- 服务商检查:识别一次性/临时邮箱服务商
- 可投递性分析:检测无法投递的地址
- 数据泄露情报:展示已知的泄露记录及其详细信息
风险评估
- 暴露检测:识别邮箱是否出现在已知泄露事件中
- 临时邮箱检测:标记临时或一次性邮箱
- 活动监控:跨多次尝试跟踪可疑模式
- 黑名单核对:对照既往被滥用邮箱的内部名单进行核对