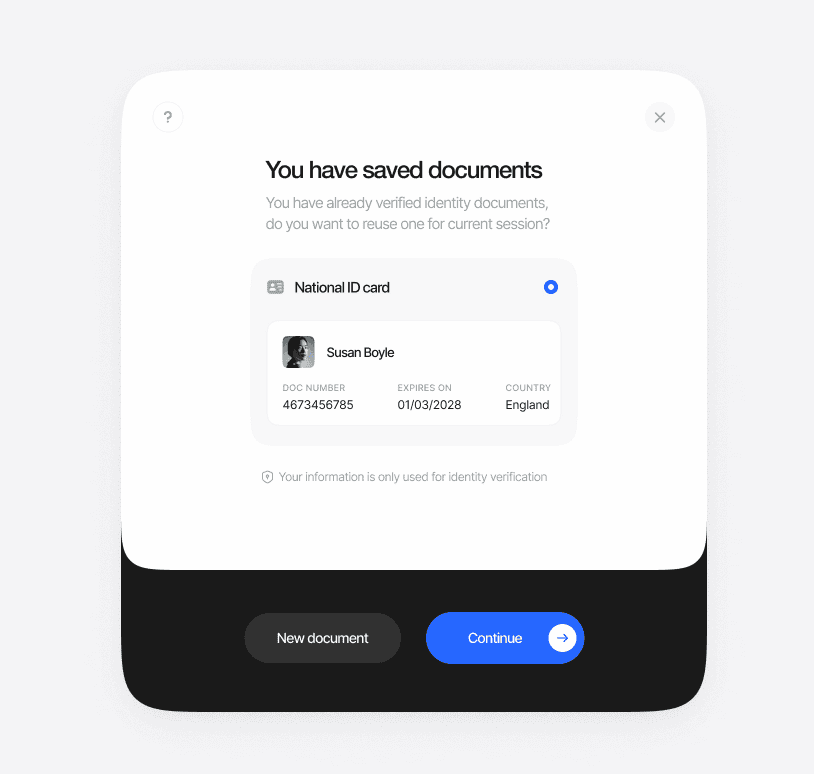
يتيح KYC القابل لإعادة الاستخدام للمستخدمين التحقق من هويتهم مرة واحدة ومشاركة هذا التحقق بأمان عبر تطبيقات متعددة متكاملة مع Didit. ويقلل ذلك من صعوبات التسجيل مع الحفاظ على الأمان والامتثال.
يبدأ هذا الفصل من درس KYB في Didit Academy عند التحقق من الأطراف وإعادة استخدام جلسات KYC.
في درس KYB Academy، يوضح الفصل 7:04 التحقق من الأطراف من خلال إعادة استخدام جلسة KYC الحالية بدلاً من إلزام UBO بالتحقق مرتين.
كيف يعمل
التحقق الأولي
يُكمل المستخدم عملية KYC قياسية (التحقق من الهوية + التعرف على الوجه). تُشفر بيانات التحقق وتُخزن في Didit ID الخاص بالمستخدم، بما يتوافق مع eIDAS2.
إعادة الاستخدام في تطبيق جديد
عندما يستخدم المستخدم تطبيقاً آخر متكاملاً مع Didit، يختار خيار إعادة استخدام KYC الحالي الخاص به. يؤكد فحص سريع للتعرف على الوجه هويته، ويمنح موافقته على مشاركة بيانات محددة.
تسجيل فوري
يتلقى التطبيق الجديد معلومات KYC التي تم التحقق منها على الفور — دون الحاجة لإعادة رفع المستندات، ودون انتظار.
المزايا الرئيسية
الأمان والامتثال
يتوفر KYC القابل لإعادة الاستخدام تلقائياً للمستخدمين الذين أكملوا عملية تحقق أولية. يمكن للمستخدمين اختيار إعادة استخدام KYC الخاص بهم أو إجراء فحص جديد في أي وقت. آخر تعديل في ٧ نوفمبر ٢٠٢٦


 ابدأ الآن
 التكامل / SDKs
 التحقق من المستخدمين
 التحقق من الشركات
 مراقبة المعاملات
 سجل التغييرات