

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis
Com funciona
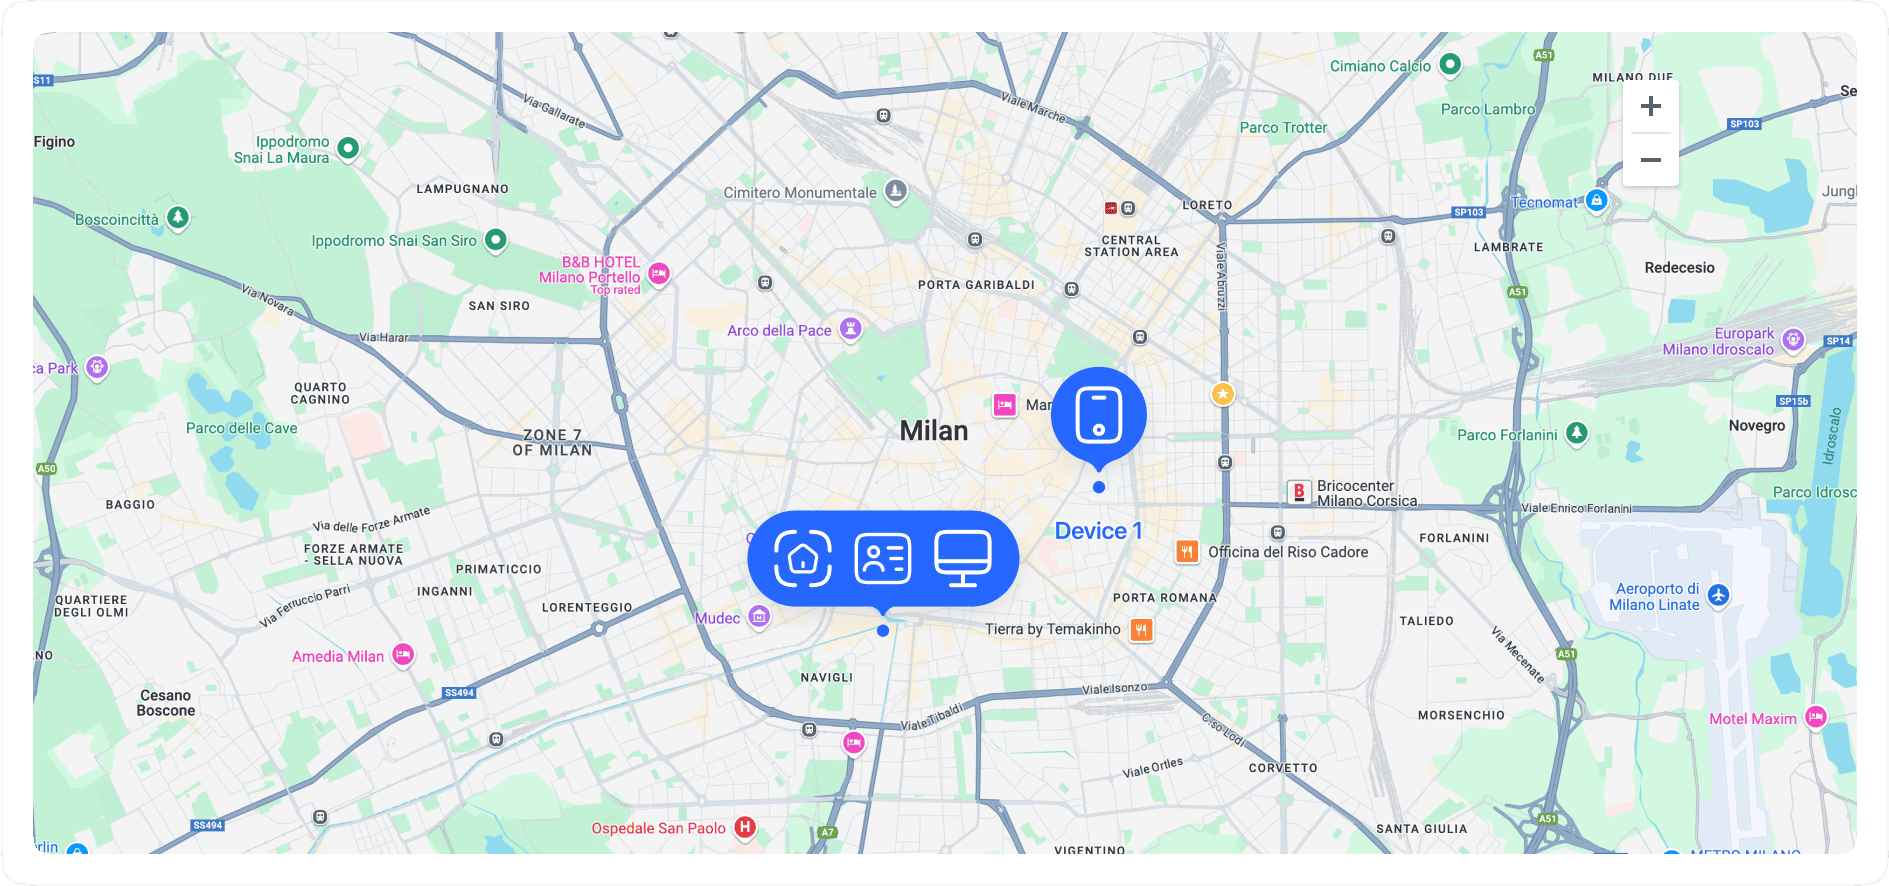
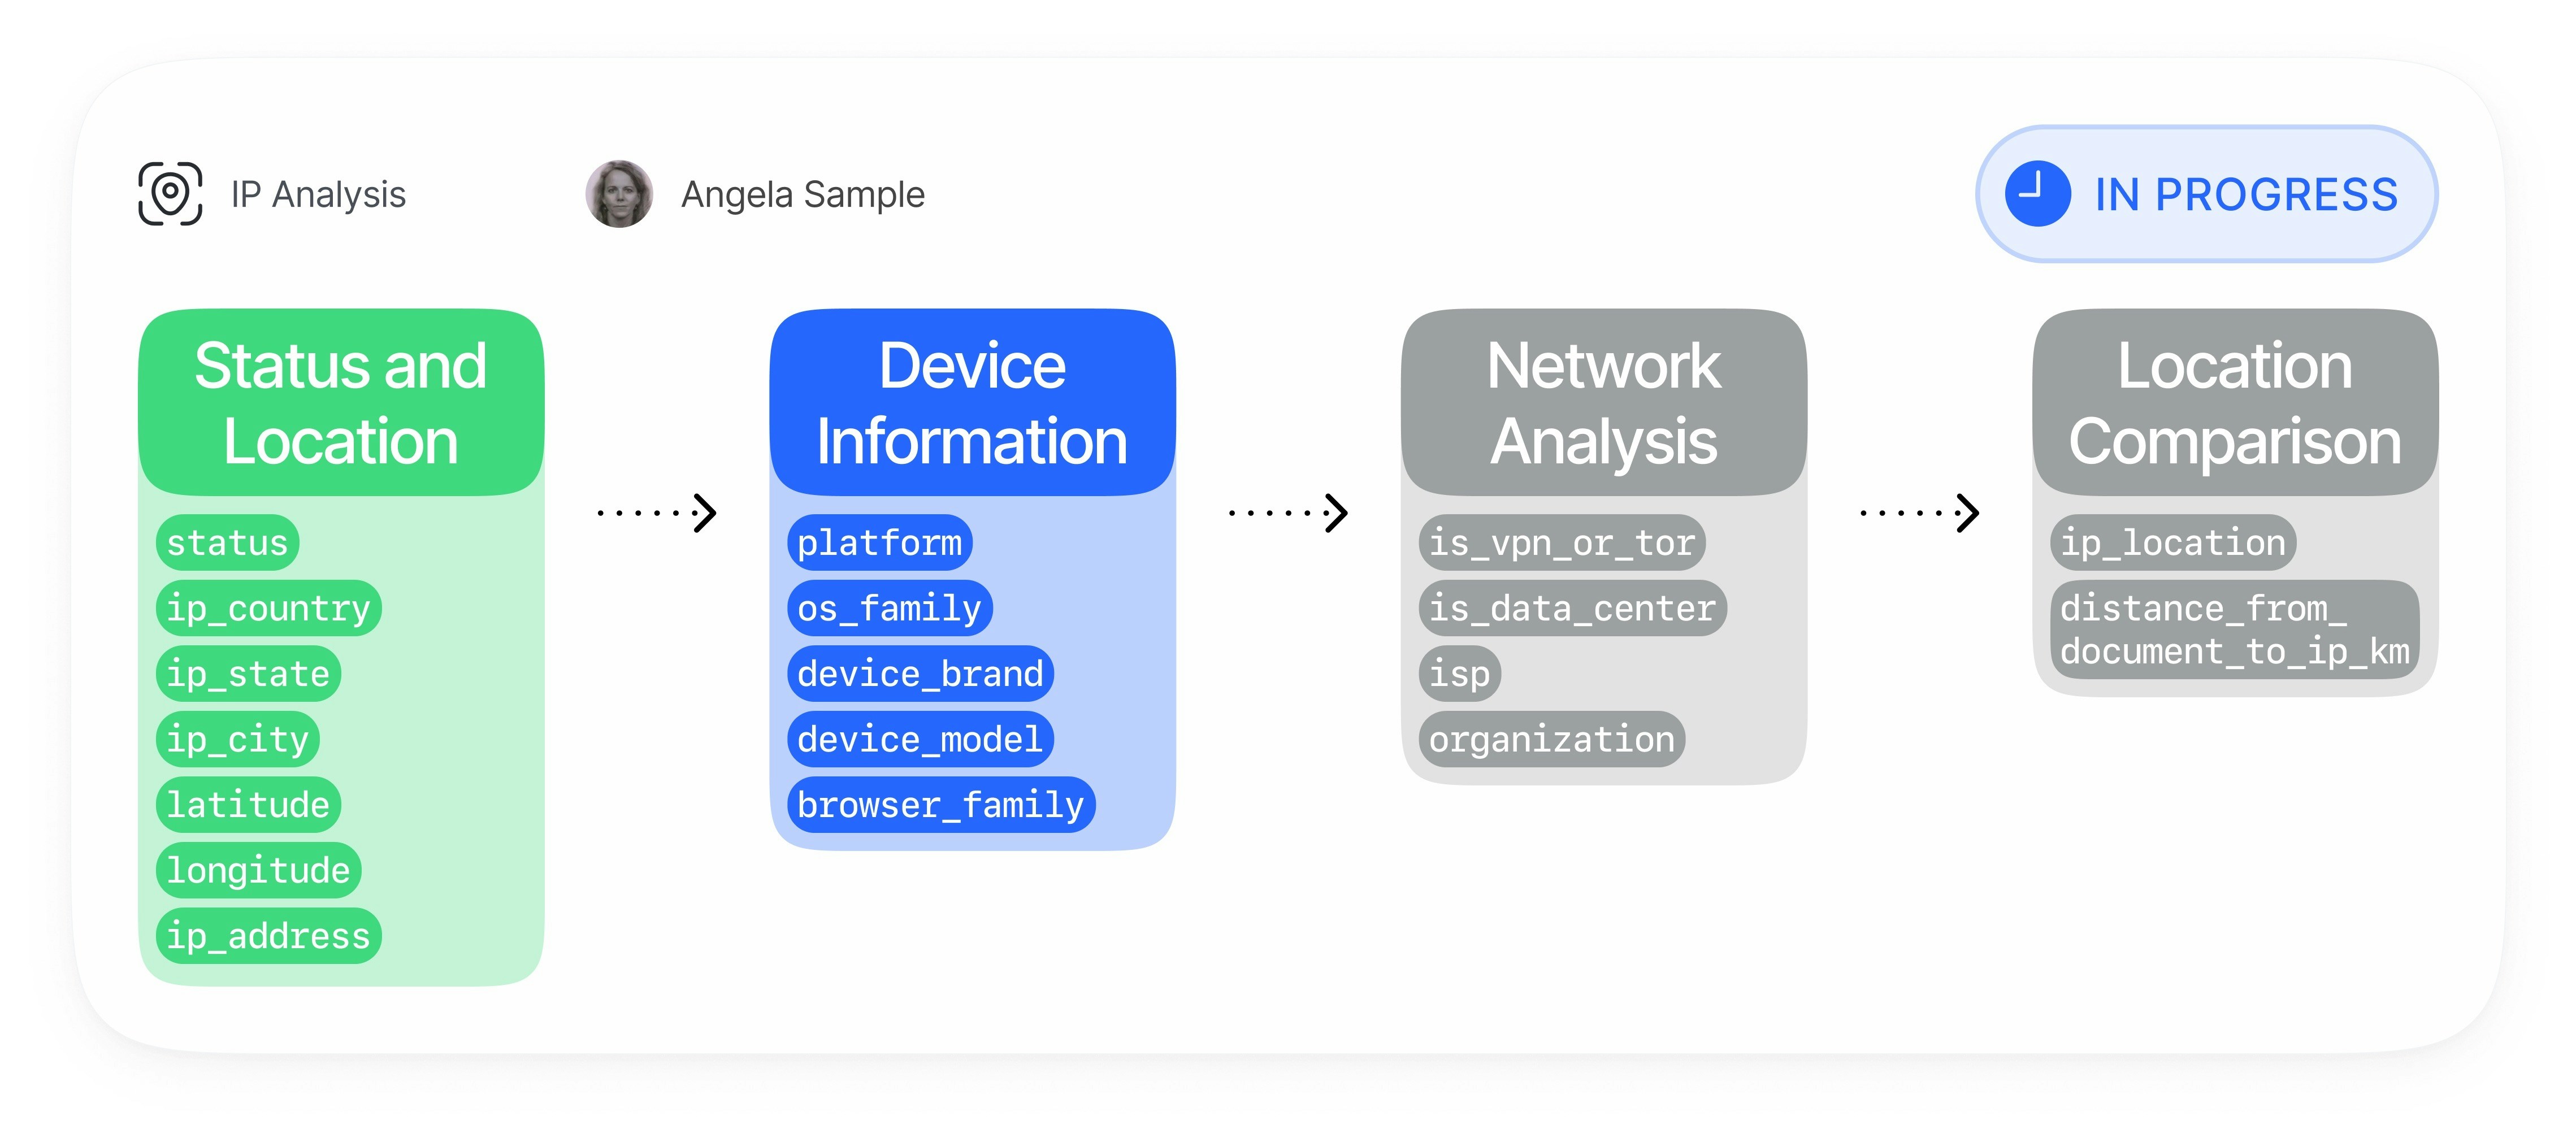
L’Anàlisi de dispositiu i IP s’executa automàticament durant la sessió de verificació i vincula el context del dispositiu, de la xarxa i de la identitat en una única superfície de risc.Captura de l'empremta digital del dispositiu
El client de verificació envia un payload d’empremta digital v2 que preserva la privacitat amb senyals de dispositiu web o mòbil:
Anàlisi d'IP i connexió
Didit enriqueix les dades de connexió observades amb informació sobre el risc de la xarxa:
- Geolocalització de la IP per país, regió, ciutat i coordenades
- Detecció de VPN, proxy, Tor, centre de dades i xarxa privada
- Comprovacions de l’adreça IP esperada quan proporciones una IP permesa per a la sessió
- Comprovacions de la llista de bloqueig d’IP configurades a la teva aplicació
Coincidència de duplicats i recuperació
Didit comprova si la sessió actual coincideix amb sessions anteriors d’un altre
vendor_data:Comprovacions creuades d'ubicació
L’Anàlisi de dispositiu i IP compara el context d’ubicació amb punts de referència de confiança:
- País del document i coordenades de l’adreça
- Adreça IP esperada de la sessió
- País i ciutat de la IP
- Distància i direcció entre l’adreça i la ubicació de la IP
Acció i informes
Pots configurar cada categoria de risc de manera independent i consumir el resultat en totes les sortides de Didit:
Model de coincidència
L’Anàlisi de dispositiu i IP separa les coincidències exactes de les coincidències recuperades perquè puguis ajustar la resposta davant del frau de manera segura:
La coincidència de dispositius recuperats utilitza un índex de recuperació vectorial dedicat. Si aquest índex no està disponible, Didit continua fent comprovacions de duplicats exactes i no emet candidats de recuperació aproximats.
A Xarxes, Didit també destaca la reutilització de proxys residencials quan la mateixa informació d’IP que indica que no és una IP d’un centre de dades apareix entre diversos usuaris o empreses diferents. El graf mostra el senyal de risc agregat, el nombre de subjectes, el tipus de connexió i el context d’ISP i ASN; no exposa l’adreça IP en brut ni les dades de perfil d’una altra organització.
Patrons de frau detectats
L’anàlisi de dispositiu i IP ajuda a identificar i reduir:- La creació de multicomptes i comptes duplicats
- Els intents d’elusió de KYC utilitzant el mateix dispositiu en diferents identitats
- Les xarxes de frau que coordinen molts comptes des de dispositius o infraestructures compartides
- L’abús de bonificacions, de referits, de promocions i de períodes de prova gratuïts
- L’alta d’identitats sintètiques des de dispositius reutilitzats
- Els patrons d’alta de mules financeres
- El risc de presa de control de comptes des de dispositius desconeguts o d’alt risc
- Els atacs d’emplenament de credencials i els intents de registre automatitzats
- Les proves de targetes, l’abús de contracàrrecs i l’abús de reemborsaments recolzats en patrons repetits de dispositius o de xarxa
- L’evasió mitjançant VPN, proxy, Tor, centres de dades i proxys residencials
- La manipulació de dispositius, l’ús d’emuladors, el risc de jailbreak/root i la clonació d’aplicacions quan hi hagi senyals mòbils disponibles
- La suplantació d’ubicació i les discrepàncies entre document, IP, zona horària, operador i context del dispositiu
- Els intents de verificació basats en bots mitjançant navegadors sense interfície gràfica o clients amb scripts
Funcionalitats clau
Empremta digital de dispositiu i recuperació
- Detecció exacta de dispositius duplicats: detecta la mateixa identitat de dispositiu en diverses sessions a partir de valors de
vendor_datadiferents. - Recuperació d’alta confiança: recupera relacions que probablement corresponen al mateix dispositiu quan canvis en l’emmagatzematge o la navegació d’incògnit/privada modifiquen l’ID persistent.
- Protecció contra col·lisions: evita fusionar usuaris no relacionats quan un hash de dispositiu sembla massa comú entre molts ID persistents diferents.
- Cobertura web i mòbil: utilitza senyals de navegadors web i senyals mòbils natius, incloent-hi camps relacionats amb la integritat quan estiguin disponibles.
Intel·ligència d’IP i de xarxa
- Detecció de VPN i proxy: identifica connexions emmascarades o anonimitzades.
- Detecció de Tor i centres de dades: marca la infraestructura d’alt risc.
- Reutilització de proxy residencial: detecta l’ús repetit de la mateixa xarxa d’aparença residencial entre diferents subjectes sense exposar el valor en brut de la IP al graf de xarxes.
- Llistes de bloqueig d’IP: rebutja automàticament quan la IP apareix a la llista de bloqueig de la teva aplicació.
- Verificació d’IP esperada: compara la IP observada amb una IP esperada proporcionada durant la creació de la sessió.
Geolocalització i comparació de documents
- Detecció de discrepàncies de país: compara el país del document i el país de la IP.
- Restricció geogràfica: accepta només sessions de països permesos —amb excepcions per estat o regió en països com els Estats Units— a partir de la geolocalització de la IP.
- Comprovacions de distància de l’adreça: compara les coordenades de l’adreça del document i la geolocalització de la IP.
- Context de coincidència de sessions: retorna sessions coincidents amb detalls de dispositiu i ubicació per a la revisió per part de l’equip.
Configurar accions
Utilitza la configuració del flux de treball per triar l’acció per a cada risc. Els clients més conservadors solen establir inicialmentrecovered_device_action a REVIEW, inspeccionar les advertències de dispositius recuperats durant unes quantes setmanes i passar a DECLINE només després de confirmar el perfil local de falsos positius.
Consulta les advertències d’Anàlisi de dispositiu i IP per veure totes les etiquetes de risc i les Configuracions de funcionalitats del flux de treball per conèixer els camps de l’API.