

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis
Visió general
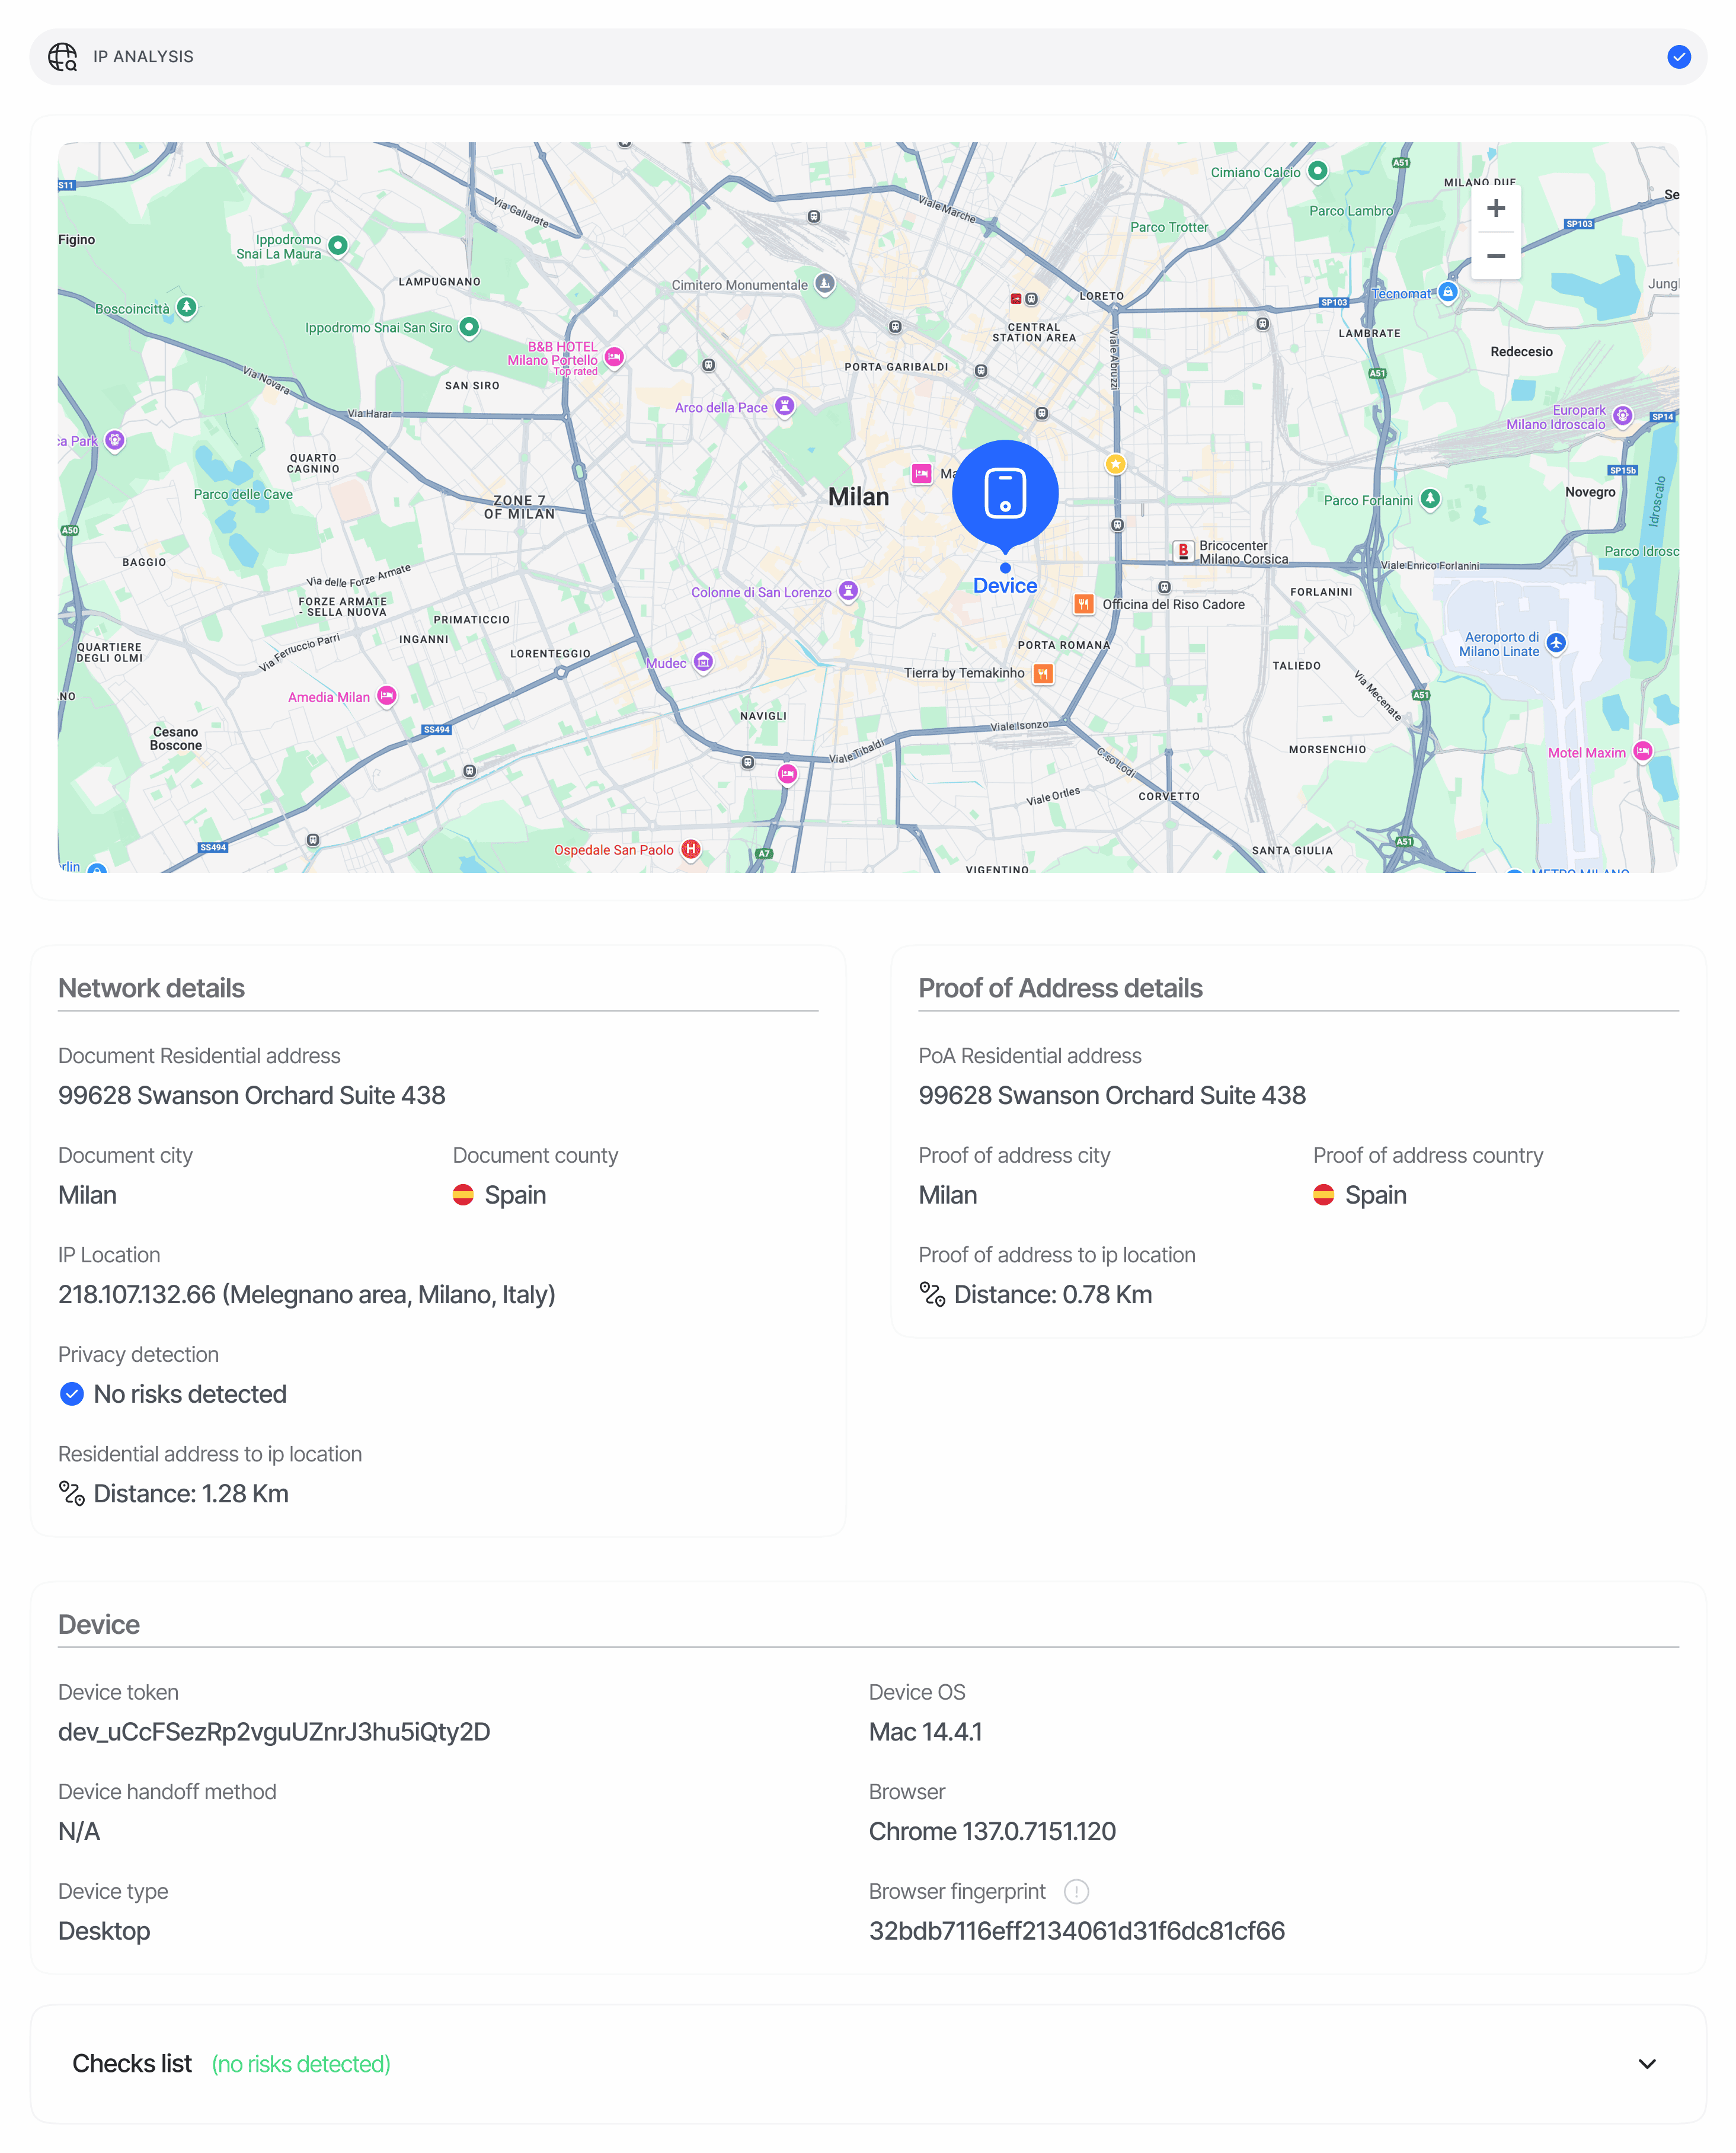
L’anàlisi de dispositiu i IP perfila cada sessió segons la geolocalització de l’adreça IP, la petjada digital del dispositiu, el navegador/SO i el tipus de xarxa. La geolocalització, l’enriquiment de riscos de xarxa, la coincidència de dispositius i les comprovacions remotes d’integritat del dispositiu s’executen de manera asíncrona mentre l’usuari completa la verificació. Les observacions del dispositiu i de la IP continuen estant disponibles mentre l’anàlisi està pendent; els camps de geolocalització poden estar buits fins que arribin els resultats, o quan l’adreça no sigui pública. Si el teu flux de treball utilitza aquestes comprovacions per determinar el resultat o triar un pas posterior, la sessió romanIn Progress fins que els resultats requerits estiguin disponibles.
Si l’anàlisi requerida no està disponible després d’un nombre limitat de reintents, la sessió passa a In Review per a una decisió manual.
Les fallades en l’enriquiment opcional no impedeixen la finalització, i les decisions manuals continuen sent les que prevalen.
Genera el següent:
- Un bloc de geolocalització d’IP (país, estat, ciutat, latitud/longitud, zona horària) derivat de la IP pública.
- Indicadors de risc de xarxa —
is_vpn_or_toriis_data_center— per detectar intents d’emmascarament (VPN, nodes de sortida de Tor, proveïdors d’allotjament, anonimitzadors). - Càlculs de distància creuada entre documents — quilòmetres en línia recta entre la ubicació de l’adreça IP, la ubicació del document d’identitat i la del comprovant de domicili.
- Coincidències entre sessions — quan la mateixa adreça IP o identitat de dispositiu apareix en sessions que pertanyen a usuaris diferents (agrupades per
vendor_data). - Recuperació de la petjada digital del dispositiu — un senyal de recuperació d’alta confiança que enllaça sessions fins i tot després que l’usuari netegi l’emmagatzematge, canviï de mode d’incògnit o reinstal·li l’aplicació.
On apareix a les respostes de l’API
L’endpoint de decisió retorna l’anàlisi de dispositiu i IP com a matriu en pluralip_analyses[] a GET /v3/session/{sessionId}/decision/. Les entrades són observacions de Location deduplicades identificades per (node_id, ip_address, device_fingerprint); un sol node pot generar múltiples entrades quan l’adreça IP o el dispositiu de l’usuari canvien a meitat de la sessió.
Esquema
Consulta Anàlisi de dispositiu i IP a la referència de models de dades per veure l’esquema canònic.Semàntica de coincidències
match_source indica com s’ha arribat a la coincidència, i confidence puntua la probabilitat que sigui errònia (confidence = 1 - P(false positive)):
Els candidats de recuperació amb menor confiança es mostren només com a advertències de risc, mai a
matches[]. Les coincidències d’IP i de dispositius estan limitades a 5 cadascuna, de manera que la matriu conté un màxim de 10 entrades.
Valors d’estat
Els estats són valors deFeatureStatusChoices a nivell de funcionalitat. Cada advertència activada s’associa a l’acció configurada per a aquesta al node del flux de treball; l’acció més estricta és la que preval.
Les regles d’estat personalitzades configurades al node d’anàlisi d’IP poden ajustar encara més l’estat resultant.
Detecció de VPN, proxy i Tor
is_vpn_or_tor i is_data_center són indicadors booleans independents que es retornen per a cada sessió. Quan is_vpn_or_tor és true, Didit també emet l’advertència PRIVATE_NETWORK_DETECTED perquè el teu equip pugui actuar en conseqüència mitjançant la configuració del flux de treball. El trànsit exclusiu de centres de dades (sense VPN/Tor) estableix is_data_center=true però no emet cap advertència automàtica; utilitza-ho com un senyal addicional en la teva pròpia puntuació.
Exemples
Aprovada
Rebutjada — Coincidència amb la llista de bloqueig d’IP + VPN + dispositiu duplicat
Relacionat
- Advertències d’anàlisi de dispositiu i IP — tots els codis d’advertència que pot emetre l’anàlisi d’IP
- Visió general de l’anàlisi de dispositiu i IP — què mesura cada bloc
- Models de dades — Anàlisi d’IP — esquema canònic
- Webhooks —
status.updatedinclou el mateix payload d’anàlisi d’IP