

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis
Visió general
L’Anàlisi de dispositiu i IP emet etiquetes d’advertència aip_analyses[].warnings[] cada vegada que detecta un comportament sospitós de dispositiu, xarxa o ubicació. Nou etiquetes tenen una acció configurable (Rebutjar / Revisar / Cap acció) per node del flux de treball; les dues etiquetes de llista de bloqueig forcen sempre Declined, i les dues etiquetes de llista d’admesos són sempre informatives. El log_type de cada advertència reflecteix l’acció aplicada: error (Rebutjar), warning (Revisar) o information (Cap acció). Cada risc s’activa com a màxim un cop per sessió.
Tots els riscos següents es verifiquen contra el flux de decisions de producció; les advertències inclouen l’etiqueta de funcionalitat LOCATION i l’estructura estàndard d’objecte d’advertència.
Les advertències de l’empremta digital del dispositiu estan dividides intencionadament en senyals exactes i recuperats:
DUPLICATED_DEVICE_FINGERPRINTsignifica que s’ha reutilitzat la mateixa identitat determinista del dispositiu (match_sourcepersistent_idolegacy_fp) en diferents sessions amb valors devendor_datadiferents.DEVICE_RECOVERED_HIGH_CONFIDENCEsignifica que la recuperació de l’empremta digital v2 ha vinculat la sessió amb un dispositiu vist anteriorment després que l’ID persistent canviés (emmagatzematge esborrat, mode d’incògnit, reinstal·lació de l’aplicació). L’advertència només apareix quan la coincidència supera el llindar de similitud d’alta confiança i els controls estrictes.
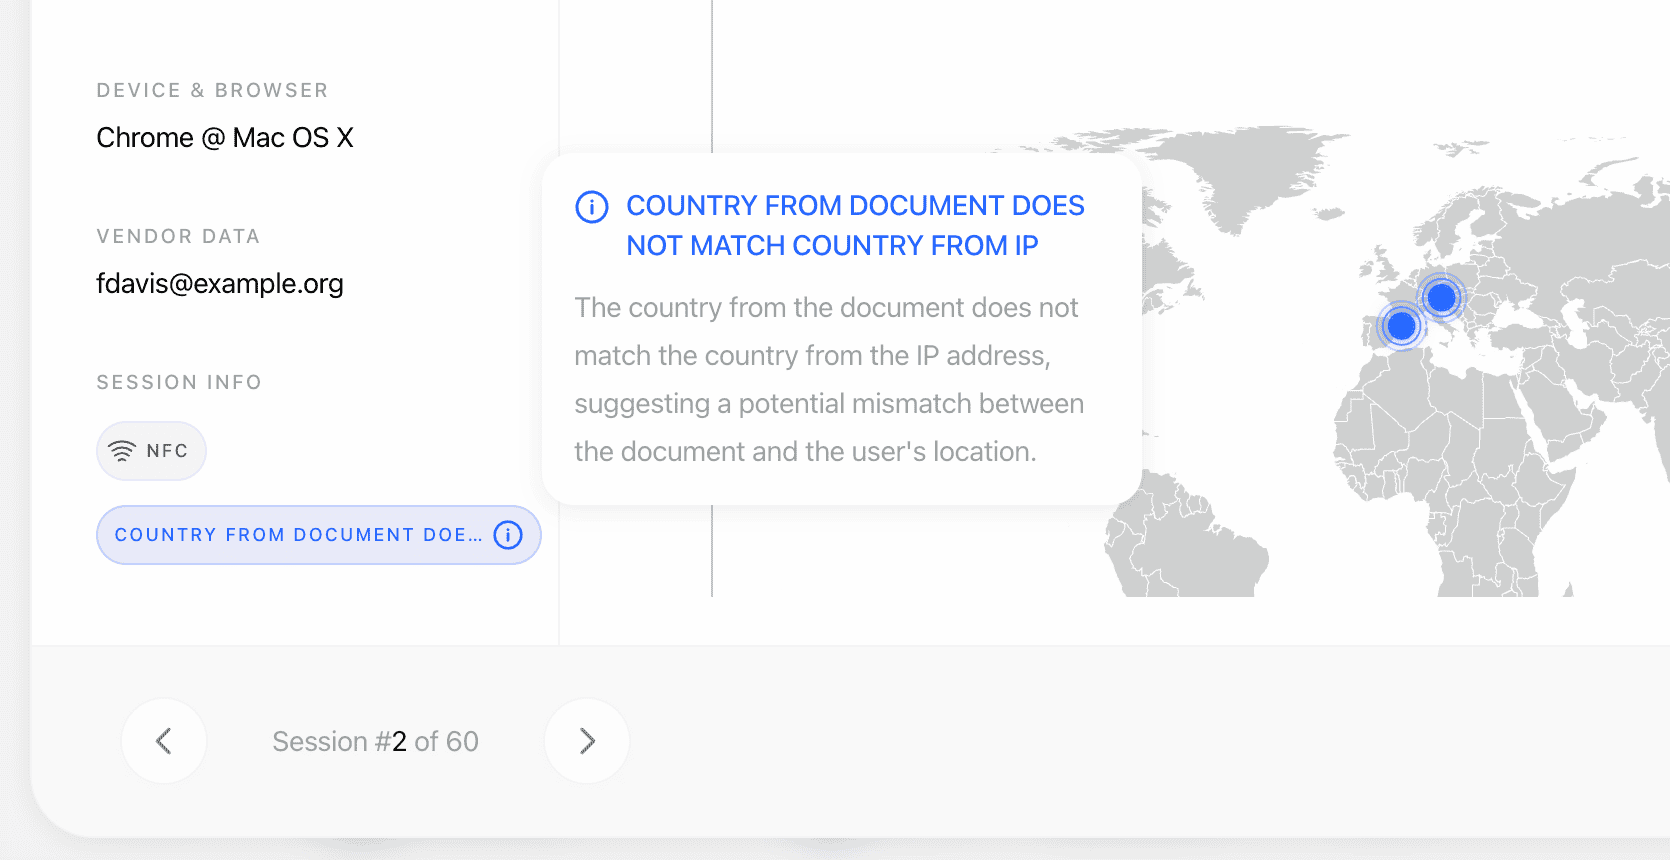
Advertències generades
Quan el dispositiu recuperat encara no té sessions germanes elegibles (de manera que no s’afegeix res a
matches[]), DEVICE_RECOVERED_HIGH_CONFIDENCE s’activa igualment amb una estructura d’additional_data de contingència: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
IP_LOCATION_NOT_ALLOWED s’activa quan la georestricció d’IP està activada (is_ip_geofencing_enabled) i la IP de la sessió es troba en un país o estat/regió marcat com a no permès a ip_geofencing_by_country. additional_data conté ip_country_code (ISO-3), ip_country, ip_state i restricted_by (country o state). Les entrades d’estat/regió tenen prioritat sobre l’indicador de país i es comparen sense distingir entre majúscules i minúscules amb el nom de la regió del proveïdor d’IP (per exemple, "California"); els països no llistats a la configuració estan permesos.
Integritat del dispositiu i del temps d’execució
Senyals reportats pels SDK natius i el client web que descriuen l’estat del dispositiu en què s’ha executat la verificació. Existeixen per detectar atacs d’injecció: un atacant que pugui obtenir accés root a un dispositiu o interceptar el procés de l’aplicació pot substituir el flux de vídeo de la càmera abans que arribi als controls biomètrics. Cadascun és configurable per flux de treball i per defecte està establert en sense acció, de manera que activar la funcionalitat no canvia cap decisió fins que no ho decideixis.Cada comprovació es realitza tan bé com és possible. Quan una comprovació no es pot executar, reporta no determinat en lloc d’indicar que el resultat és net, de manera que una comprovació fallida mai no produeix un fals positiu contra un usuari legítim. Els senyals es reporten a partir de la versió 4.4.0 de l’SDK natiu; les sessions de versions anteriors de l’SDK legítimament no envien res i mai no generen
DEVICE_INTEGRITY_SIGNALS_MISSING.Paràmetres configurables
Controls de flux de treball per node (també configurables globalment a la configuració de verificació de l’aplicació; cada acció té el valor per defecte Sense acció tret que s’indiqui el contrari):
Les llistes d’IP i dispositius permesos només suprimeixen l’advertència d’IP duplicada exacta o de dispositiu duplicat determinista corresponent al valor permès de la llista. No suprimeixen les advertències de VPN/proxy, discrepància de país, discrepància d’IP esperada, dispositiu recuperat o les advertències de llista de bloqueig.
Les advertències de dispositiu recuperat són útils per detectar xarxes de frau que alternen comptes i sessions des del mateix maquinari, però Didit és conservador per disseny: el sistema prefereix passar per alt alguns usuaris duplicats abans que fusionar dispositius no relacionats quan les proves no són prou sòlides. Desplegament recomanat: comença amb Revisió, observa el volum durant dues setmanes i després fes l’acció més estricta si la teva taxa de falsos positius és baixa.
Dispositiu duplicat enfront de dispositiu recuperat
Tracta les dues advertències de manera diferent; s’activen a partir de proves diferents:Coincidències entre sessions
Quan es detecta la mateixa adreça IP, la identitat exacta del dispositiu o un dispositiu recuperat en sessions que pertanyen a usuaris diferents, Didit les registra com amatches[] a ip_analyses[]. Les sessions s’agrupen per vendor_data: les sessions amb el mateix vendor_data es tracten com el mateix usuari i s’exclouen de les coincidències. Sense vendor_data, cada sessió es tracta com un usuari únic i es mostren tots els duplicats potencials — recomanem fermament proporcionar sempre vendor_data per reduir el soroll.
Cada coincidència inclou:
session_id,session_number,vendor_dataiverification_datede la sessió coincident, a més del seustatusde cicle de vida iapi_service(nullper a sessions de flux de treball);sourcesempre éssessionmatch_type—ip_addressodevice_fingerprintmatch_source—ip_address,persistent_id,legacy_fporecovered_highmatched_value— la IP compartida, l’identificador de dispositiu o (en coincidències recuperades) l’UUID del dispositiu recuperatconfidence(0–1,1 - P(false positive)) imatch_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info—ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Dades addicionals de dispositius recuperats quan
match_sourceésrecovered_high:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Exemples
VPN + discordança de país (configurat a Revisió)
Coincidència amb la llista de bloqueig (força el rebuig)
Dispositiu recuperat d’alta confiança (configurat a Revisió)
Relacionat
- Informe d’anàlisi de dispositiu i IP — estructura completa de la resposta i semàntica de l’estat
- Visió general de l’anàlisi de dispositiu i IP — què mesura cada bloc
- Models de dades — Anàlisi d’IP — esquema canònic
- Webhooks —
status.updatedinclou les advertències de l’anàlisi d’IP