

 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Changelog
Funktionsweise
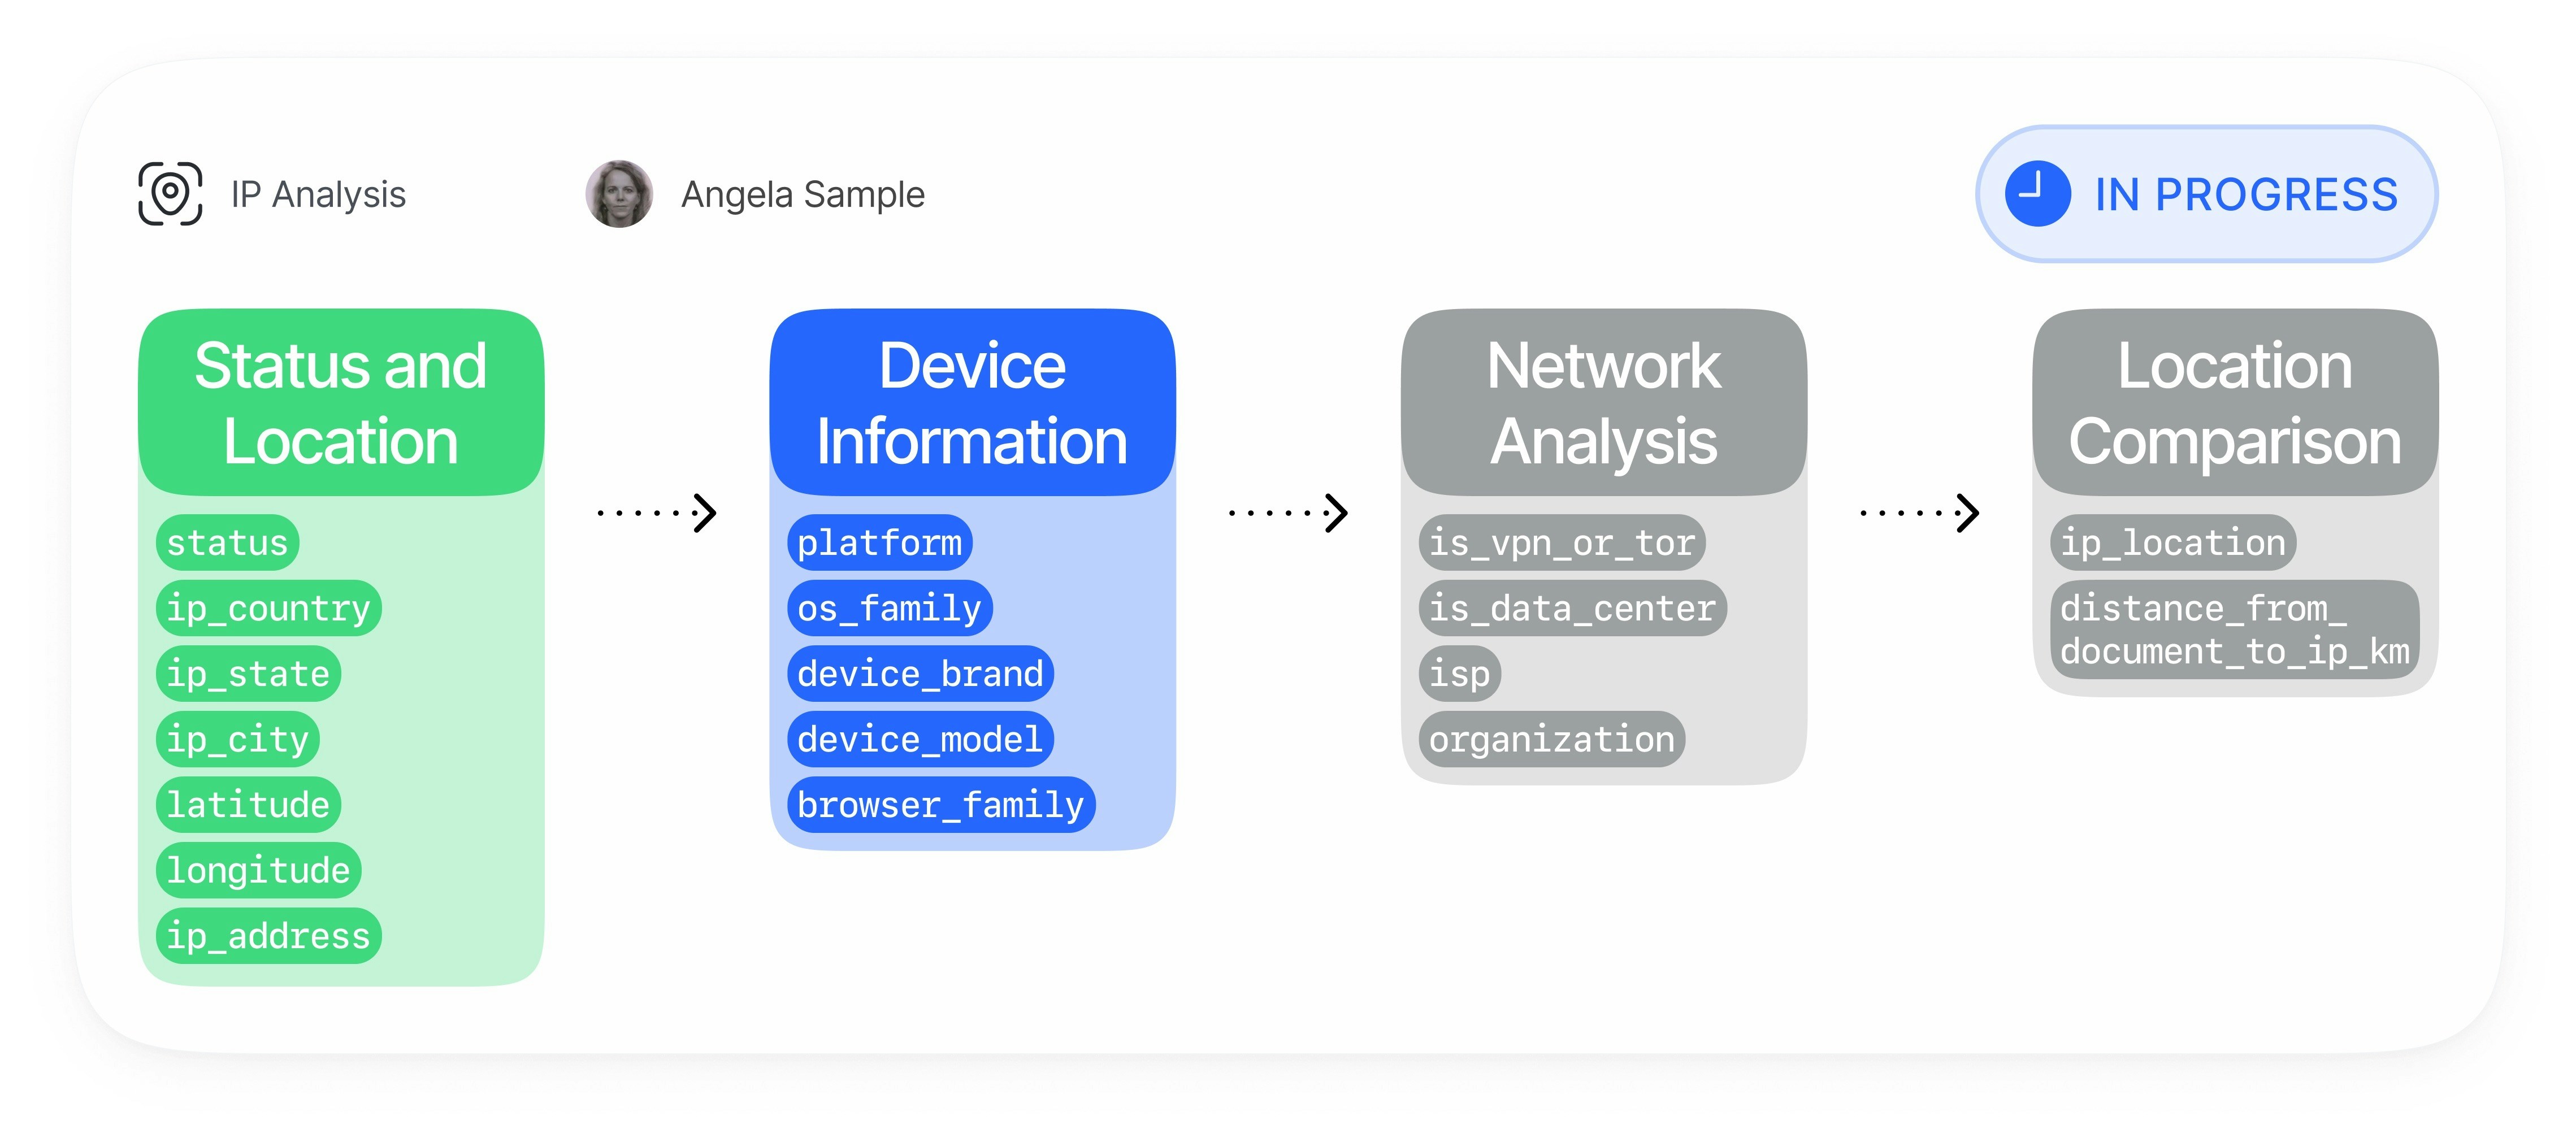
Die Geräte- und IP-Analyse läuft während der Verifizierungssitzung automatisch ab und verknüpft Geräte-, Netzwerk- und Identitätskontext zu einer einheitlichen Risikobewertung.Erfassung des Geräte-Fingerprints
Der Verifizierungs-Client sendet eine datenschutzfreundliche v2-Fingerprint-Payload mit Web- oder Mobilgerätesignalen:
IP- und Verbindungsanalyse
Didit reichert die beobachteten Verbindungsdaten mit Netzwerk-Risikoinformationen an:
- IP-Geolokalisierung nach Land, Region, Stadt und Koordinaten
- Erkennung von VPN, Proxy, Tor, Rechenzentrum und privaten Netzwerken
- Prüfungen auf erwartete IPs, wenn Sie eine zulässige Adresse für die Sitzung bereitstellen
- In Ihrer Anwendung konfigurierte IP-Sperrlisten-Prüfungen
Duplikat- und Wiedererkennungsabgleich
Didit prüft, ob die aktuelle Sitzung mit vorherigen Sitzungen mit einem anderen
vendor_data-Wert übereinstimmt:Standort-Gegenprüfungen
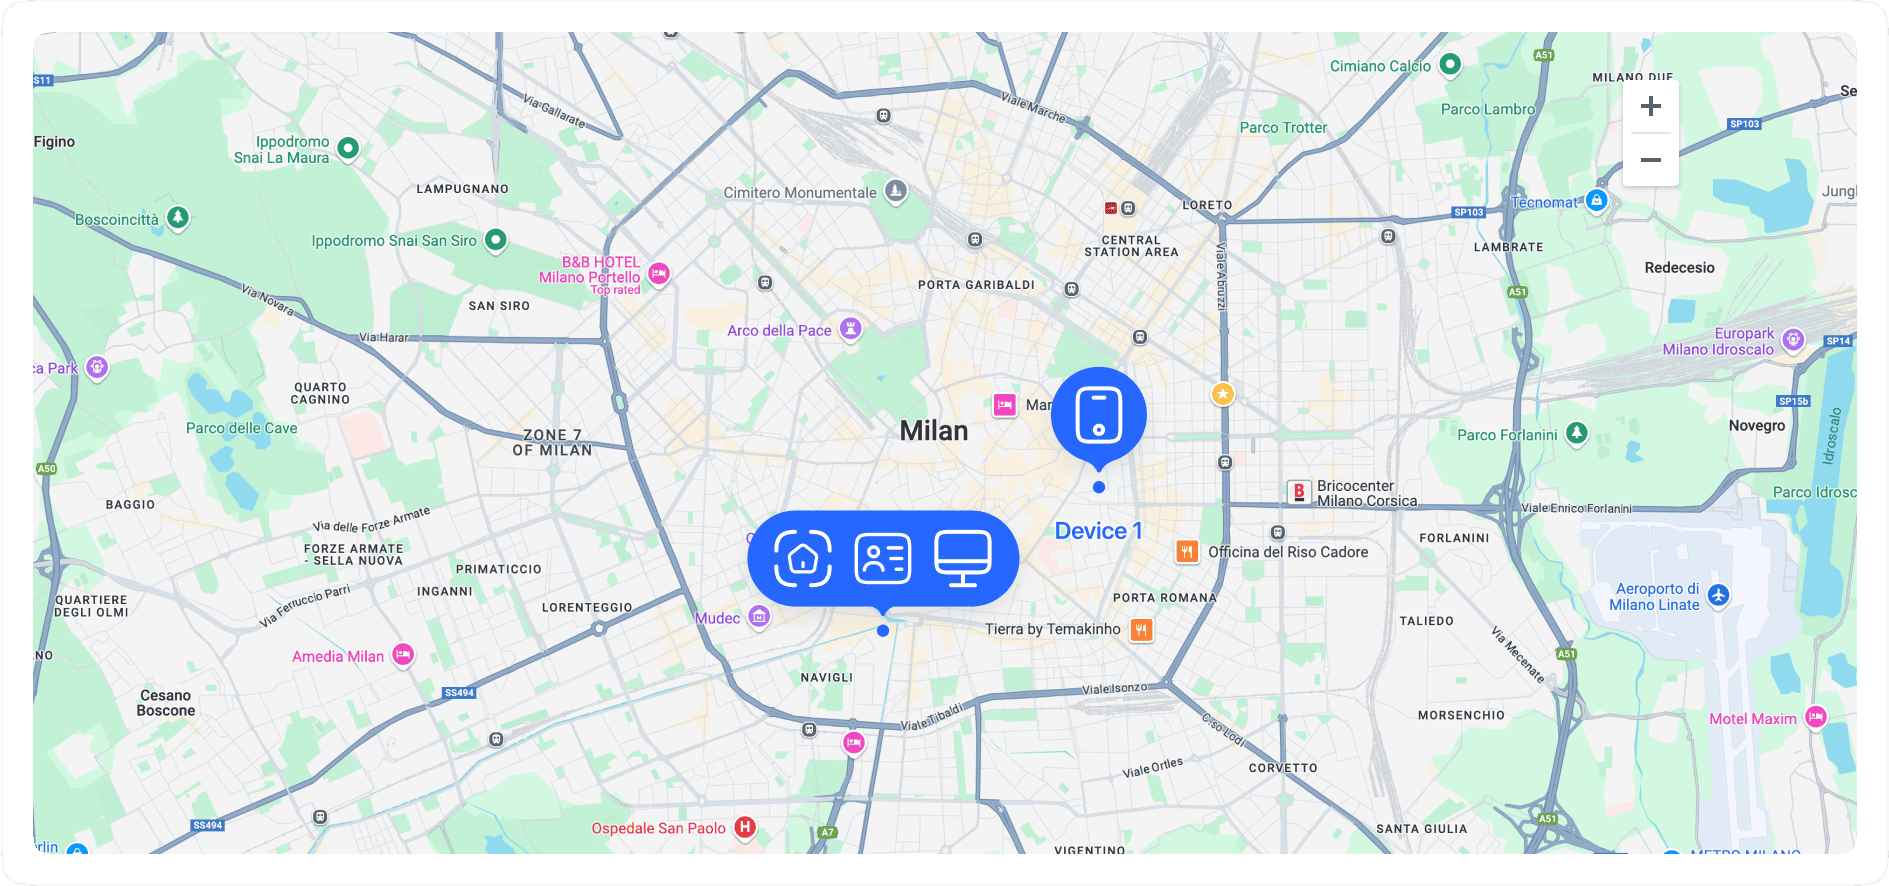
Die Geräte- und IP-Analyse vergleicht den Standortkontext mit vertrauenswürdigen Referenzpunkten:
- Land des Dokuments und Adresskoordinaten
- Erwartete Adresse der Sitzung
- IP-Land und -Stadt
- Entfernung und Richtung zwischen Adresse und IP-Standort
Aktion und Berichterstattung
Sie können jede Risikokategorie unabhängig konfigurieren und das Ergebnis in jeder Didit-Ausgabe nutzen:
Abgleichsmodell
Die Geräte- und IP-Analyse trennt exakte Übereinstimmungen von wiedererkannten Übereinstimmungen, sodass Sie Reaktionen auf Betrugsfälle sicher anpassen können:
Der Abgleich wiedererkannter Geräte nutzt einen dedizierten Vektor-Wiedererkennungsindex. Ist dieser Index nicht verfügbar, setzt Didit die exakten Duplikatprüfungen fort und gibt keine unscharfen Wiedererkennungskandidaten aus.
In Networks hebt Didit zudem die Wiederverwendung von Residential-Proxys hervor, wenn dieselben Nicht-Rechenzentrums-IP-Informationen über mehrere unterschiedliche Benutzer oder Unternehmen hinweg auftreten. Der Graph zeigt das aggregierte Risikosignal, die Anzahl der betroffenen Entitäten, den Verbindungstyp sowie den ISP- und ASN-Kontext an; er gibt weder die rohe Adresse noch die Profildaten einer anderen Organisation preis.
Erkannte Betrugsmuster
Die Geräte- und IP-Analyse hilft dabei, Folgendes zu erkennen und zu reduzieren:- Multi-Accounting und die Erstellung von Zweitkonten
- Versuche zur KYC-Umgehung unter Verwendung desselben Geräts über verschiedene Identitäten hinweg
- Betrugsringe, die viele Konten über geteilte Geräte oder eine gemeinsame Infrastruktur koordinieren
- Bonus-Missbrauch, Empfehlungs-Missbrauch, Promo-Missbrauch und Testphasen-Missbrauch
- Onboarding synthetischer Identitäten von wiederholt genutzten Geräten
- Onboarding-Muster von Money Mules
- Risiken von Kontoübernahmen durch unbekannte oder risikoreiche Geräte
- Credential Stuffing und automatisierte Registrierungsversuche
- Kartentests, Chargeback-Missbrauch und Rückerstattungsmissbrauch, gestützt durch wiederkehrende Geräte- und Netzwerkmuster
- Verschleierung über VPN, Proxy, Tor, Rechenzentren und Residential-Proxys
- Gerätemanipulation, Emulator-Nutzung, Jailbreak-/Root-Risiken und App-Cloning, sofern mobile Signale verfügbar sind
- Standort-Spoofing und Abweichungen zwischen Dokument, IP, Zeitzone, Mobilfunkanbieter und Gerätekontext
- Bot-gesteuerte Verifizierungsversuche mittels Headless-Browsern oder skriptgesteuerten Clients
Wichtigste Funktionen
Geräte-Fingerprinting und Wiederherstellung
- Exakte Erkennung doppelter Geräte: Erkennen Sie dieselbe Geräteidentität sitzungsübergreifend anhand unterschiedlicher
vendor_data-Werte. - Hochgradig verlässliche Wiederherstellung: Stellen Sie wahrscheinliche Beziehungen desselben Geräts wieder her, wenn Speicheränderungen oder privates Surfen/Inkognito-Modi die persistente ID verändern.
- Kollisionsschutz: Verhindern Sie das Zusammenführen nicht zusammenhängender Benutzer, wenn ein Geräte-Hash über viele verschiedene persistente IDs hinweg zu häufig vorkommt.
- Mobile- und Web-Abdeckung: Nutzen Sie Webbrowser-Signale und native mobile Signale, einschließlich integritätsbezogener Felder, sofern verfügbar.
IP- und Netzwerk-Intelligence
- VPN- und Proxy-Erkennung: Identifizieren Sie verschleierte oder anonymisierte Verbindungen.
- Tor- und Rechenzentrumserkennung: Markieren Sie risikoreiche Infrastruktur.
- Wiederverwendung von Residential-Proxys: Erkennen Sie die wiederholte Nutzung desselben Residential-Netzwerks über verschiedene Subjekte hinweg, ohne den rohen IP-Wert im Networks-Graphen offenzulegen.
- IP-Sperrlisten: Lehnen Sie Sitzungen automatisch ab, wenn die IP in der Sperrliste Ihrer Anwendung aufgeführt ist.
- Durchsetzung der erwarteten IP: Vergleichen Sie die beobachtete IP mit einer erwarteten IP, die bei der Erstellung der Sitzung angegeben wurde.
Geolokalisierung und Dokumentenabgleich
- Erkennung von Länderabweichungen: Vergleichen Sie das Land des Dokuments mit dem Land der IP.
- Geofencing: Akzeptieren Sie basierend auf der IP-Geolokalisierung nur Sitzungen aus zulässigen Ländern – mit Überschreibungen pro Bundesstaat/Region für Länder wie die Vereinigten Staaten.
- Prüfung der Adressdistanz: Vergleichen Sie die Adresskoordinaten des Dokuments mit der IP-Geolokalisierung.
- Kontext übereinstimmender Sitzungen: Geben Sie übereinstimmende Sitzungen mit Geräte- und Standortdetails für die manuelle Prüfung durch Prüfer zurück.
Aktionen konfigurieren
Verwenden Sie die Workflow-Einstellungen, um die Aktion für jedes Risiko auszuwählen. Vorsichtige Kunden setzenrecovered_device_action häufig zunächst auf REVIEW, beobachten Warnungen zu wiedererkannten Geräten einige Wochen lang und wechseln erst zu DECLINE, nachdem sie ihr lokales Falsch-Positiv-Profil bestätigt haben.
Siehe Warnungen der Geräte- und IP-Analyse für alle Risiko-Tags und Workflow-Funktionskonfigurationen für API-Felder.