

 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Changelog
Übersicht
Die Geräte- und IP-Analyse gibt Warnungs-Tags unterip_analyses[].warnings[] aus, wann immer sie verdächtiges Geräte-, Netzwerk- oder Standortverhalten erkennt. Neun Tags verfügen über eine konfigurierbare Aktion (Ablehnen / Prüfung / Keine Aktion) pro Workflow-Knoten; die beiden Sperrlisten-Tags erzwingen immer Declined, und die beiden Positivlisten-Tags sind stets rein informativ. Der log_type jeder Warnung spiegelt die angewendete Aktion wider: error (Ablehnen), warning (Prüfung) oder information (Keine Aktion). Jedes Risiko wird höchstens einmal pro Sitzung ausgelöst.
Jedes der folgenden Risiken wird anhand der Live-Entscheidungspipeline überprüft; Warnungen enthalten das Funktions-Tag LOCATION und die standardmäßige Struktur des Warnungsobjekts.
Die Warnungen zum Geräte-Fingerprint sind bewusst in exakte und wiederhergestellte Signale unterteilt:
DUPLICATED_DEVICE_FINGERPRINTbedeutet, dass dieselbe deterministische Geräteidentität (match_sourcepersistent_idoderlegacy_fp) sitzungsübergreifend mit unterschiedlichenvendor_data-Werten wiederverwendet wurde.DEVICE_RECOVERED_HIGH_CONFIDENCEbedeutet, dass die v2-Fingerprint-Wiederherstellung die Sitzung einem zuvor gesehenen Gerät zugeordnet hat, nachdem sich die persistente ID geändert hat (Speicher geleert, Inkognito-Modus, Neuinstallation der App). Die Warnung wird nur ausgegeben, wenn die Übereinstimmung den Schwellenwert für eine Übereinstimmung mit hoher Konfidenz überschreitet und die strikten Bedingungen erfüllt.
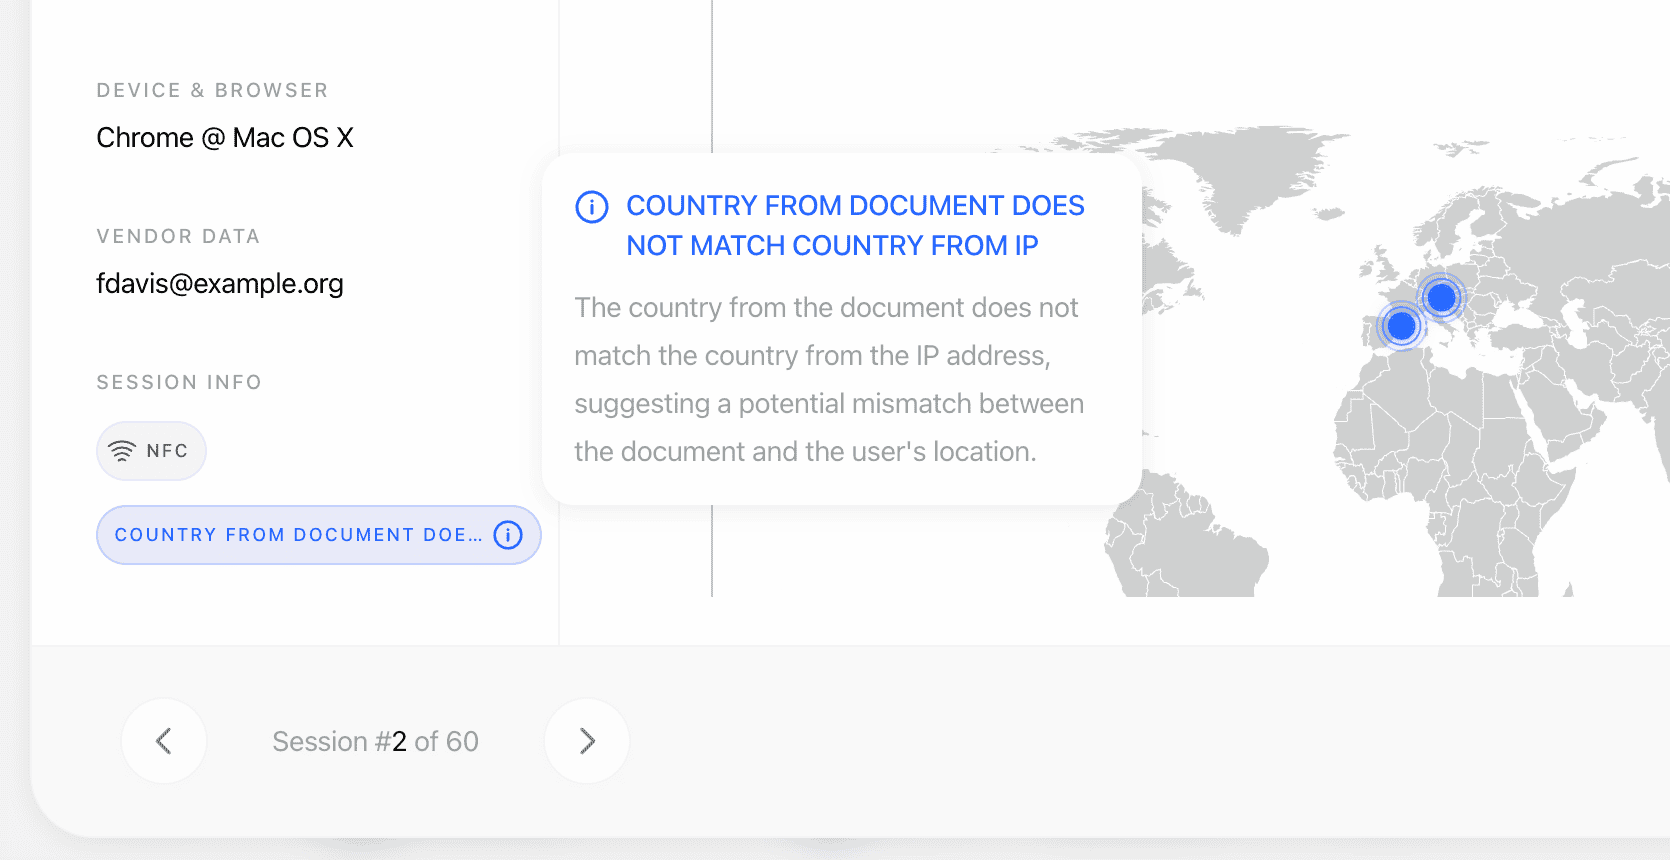
Erzeugte Warnungen
Wenn für das wiederhergestellte Gerät noch keine geeigneten Geschwistersitzungen vorhanden sind (sodass nichts in
matches[] landet), wird DEVICE_RECOVERED_HIGH_CONFIDENCE dennoch mit einer Fallback-Struktur für additional_data ausgelöst: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
IP_LOCATION_NOT_ALLOWED wird ausgelöst, wenn IP-Geofencing aktiviert ist (is_ip_geofencing_enabled) und sich die Sitzungs-IP in einem in ip_geofencing_by_country als nicht zulässig markierten Land, Bundesstaat oder einer nicht zulässigen Region befindet. additional_data enthält ip_country_code (ISO-3), ip_country, ip_state und restricted_by (country oder state). Bundesstaats-/Regionseinträge überschreiben das Länder-Flag und werden ohne Berücksichtigung der Groß-/Kleinschreibung mit dem Regionsnamen des IP-Anbieters abgeglichen (z. B. "California"); Länder, die nicht in der Konfiguration aufgeführt sind, sind zulässig.
Geräte- und Laufzeitintegrität
Signale, die von den nativen SDKs und dem Web-Client gemeldet werden und den Zustand des Geräts beschreiben, auf dem die Verifizierung ausgeführt wurde. Sie dienen dazu, Injection-Angriffe zu erkennen: Ein Angreifer, der ein Gerät rooten oder den App-Prozess hooken kann, kann den Kamera-Feed austauschen, noch bevor er die biometrischen Prüfungen erreicht. Jedes Signal ist pro Workflow konfigurierbar und standardmäßig auf Keine Aktion gesetzt, sodass die Aktivierung der Funktion keine Entscheidungen ändert, bis Sie dies explizit festlegen.Jede Überprüfung erfolgt nach dem Best-Effort-Prinzip. Wenn eine Prüfung nicht ausgeführt werden kann, meldet sie nicht ermittelt statt eines unauffälligen Ergebnisses, sodass ein fehlschlagender Test niemals ein falsches Positiv bei einem legitimen Benutzer erzeugt. Signale werden ab dem nativen SDK 4.4.0 gemeldet; Sitzungen von früheren SDKs senden erwartungsgemäß nichts und lösen niemals
DEVICE_INTEGRITY_SIGNALS_MISSING aus.Konfigurierbare Einstellungen
Steuerelemente auf Workflow-Knotenebene (auch global in den Verifizierungseinstellungen der Anwendung konfigurierbar; jede Aktion ist standardmäßig auf Keine Aktion gesetzt, sofern nicht anders angegeben):
IP- und Geräte-Allowlists unterdrücken nur die exakte Warnung für doppelte IP-Adressen oder deterministisch duplizierte Geräte für den auf der Allowlist geführten Wert. Sie unterdrücken keine Warnungen zu VPN/Proxy, Länderabweichungen, Abweichungen von erwarteten IP-Adressen, wiederhergestellten Geräten oder Sperrlisten.
Warnungen zu wiederhergestellten Geräten sind nützlich, um Betrugsringe zu erkennen, die Konten und Sitzungen von derselben Hardware aus wechseln, aber Didit ist von Grund auf konservativ ausgelegt – das System nimmt lieber in Kauf, einige doppelte Benutzer zu übersehen, als nicht miteinander verbundene Geräte zusammenzuführen, wenn die Beweislage nicht eindeutig genug ist. Empfohlene Einführung: Beginnen Sie mit Prüfung, beobachten Sie das Volumen zwei Wochen lang und verschärfen Sie die Aktion anschließend, wenn Ihre Falsch-Positiv-Rate niedrig ist.
Dupliziertes Gerät vs. wiederhergestelltes Gerät
Behandeln Sie die beiden Warnungen unterschiedlich – sie werden durch unterschiedliche Nachweise ausgelöst:Sitzungsübergreifende Übereinstimmungen
Wenn dieselbe Adresse, eine exakte Geräteidentität oder ein wiederhergestelltes Gerät über Sitzungen hinweg erkannt wird, die zu verschiedenen Benutzern gehören, erfasst Didit diese alsmatches[] unter ip_analyses[]. Sitzungen werden nach vendor_data gruppiert: Sitzungen mit denselben vendor_data werden als derselbe Benutzer behandelt und von den Übereinstimmungen ausgeschlossen. Ohne vendor_data wird jede Sitzung als eindeutiger Benutzer behandelt und alle potenziellen Duplikate werden angezeigt – wir empfehlen dringend, vendor_data stets anzugeben, um Rauschen zu reduzieren.
Jede Übereinstimmung enthält:
session_id,session_number,vendor_dataundverification_dateder übereinstimmenden Sitzung sowie deren Lebenszyklus-statusundapi_service(nullfür Workflow-Sitzungen);sourceist immersessionmatch_type–ip_addressoderdevice_fingerprintmatch_source–ip_address,persistent_id,legacy_fpoderrecovered_highmatched_value– die gemeinsam genutzte Adresse, die Gerätekennung oder (bei Übereinstimmungen mit wiederhergestellten Geräten) die UUID des wiederhergestellten Gerätsconfidence(0–1,1 - P(false positive)) undmatch_mode(deterministic/probabilistic/co_occurrence)device_info–device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info–ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Zusatzfelder für wiederhergestellte Geräte, wenn
match_sourceden Wertrecovered_highhat:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Beispiele
VPN + Länderabweichung (auf Prüfung konfiguriert)
Treffer auf Sperrliste (erzwingt Ablehnung)
Wiederhergestelltes Gerät mit hoher Konfidenz (auf Prüfung konfiguriert)
Verwandte Themen
- Bericht zur Geräte- und IP-Analyse – vollständige Antwortstruktur und Statussemantik
- Übersicht zur Geräte- und IP-Analyse – was die einzelnen Blöcke erfassen
- Datenmodelle – IP-Analyse – kanonisches Schema
- Webhooks –
status.updatedübermittelt Warnungen der IP-Analyse