

 Commencer
 Intégrer / SDK
 Vérification des utilisateurs
 Vérification d'entreprise
 Surveillance des transactions
 Authentification
 Journal des modifications
over_18 ou un nom vérifié, dans les tokens de la personne, jamais ses documents ni ses photos.
Configurez-le dans la console, sous Authentication > Verified identity, ou par API avec verified/.

Authentication > Verified identity : la vérification à l'inscription et les règles avant les actions sensibles.
Fonctionnement
Chaque contrôle s’exécute comme une session de vérification de votre propre application, créée avec lesvendor_data de la personne.
Elle apparaît donc dans vos vérifications et est associée à la même personne que ses connexions et ses transactions, passe en examen manuel comme toute autre vérification, et est facturée au prix de cette vérification.
Didit exécute chaque contrôle avec son workflow par défaut, ou avec l’un de vos propres workflows que vous choisissez pour ce contrôle.
Consultez les tarifs pour connaître le prix de chaque vérification.
À l’inscription
Choisissez le niveau qu’une personne doit franchir avant que son compte ne soit créé :
Un nouveau niveau ne s’applique qu’aux personnes qui s’inscrivent à partir de ce moment, jamais aux comptes existants.
Sur les pages hébergées, Didit fait passer la personne par la vérification pendant l’inscription.
Sur vos propres écrans, l’appel d’inscription renvoie
verification_required avec un verification_url valable 30 minutes : envoyez-y la personne.
Didit n’émet le code de connexion qu’une fois la vérification approuvée.
Vérification renforcée avant les actions sensibles
Une vérification renforcée demande à la personne de se vérifier à nouveau, uniquement lorsqu’une action présente un risque suffisant. Vous activez les règles, et votre application demande à Didit avant chaque action sensible si l’une d’elles s’applique.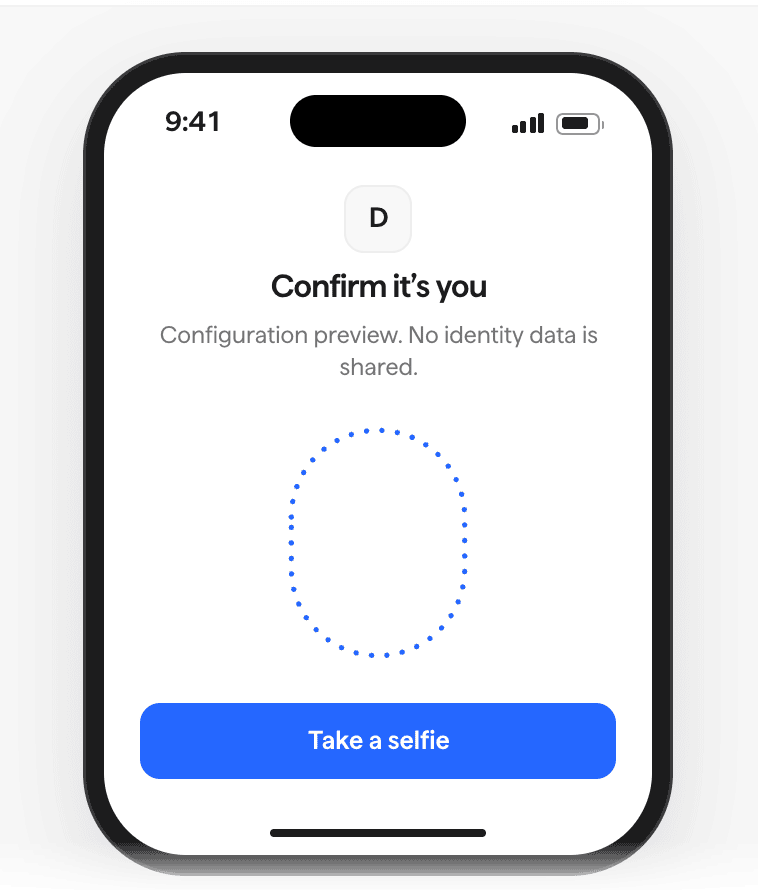
Ce qu'une personne voit lorsqu'une vérification renforcée demande un selfie.
Vous pouvez remplacer la vérification de chaque règle par une détection du vivant, une connexion par selfie ou une vérification d’identité complète.
Lorsque plusieurs règles s’appliquent, Didit demande la vérification la plus stricte.
Lorsque Didit n’a encore aucune donnée faciale pour la personne, une connexion par selfie devient une vérification d’identité complète.
Demander une vérification renforcée
Votre application appellePOST {issuer}/step-up/ avec le jeton d’accès de la personne, ou la méthode stepUp() des SDK :
200 {"required": false}: aucune règle ne s’applique, vous pouvez poursuivre l’action.201avecverification_url: envoyez la personne à cette adresse. La vérification renforcée reste ouverte pendant 30 minutes (expires_in: 1800).
Lire le résultat côté serveur
La personne revient àreturn_to avec step_up=<id>&status=approved ajouté, mais ces paramètres de requête ne prouvent rien.
Votre backend lit la vérification renforcée avec GET {issuer}/step-up/{step_up_id}/ et un jeton d’accès de la même session, et n’agit que lorsque status vaut approved.
Une vérification renforcée ne laisse jamais passer une action en cas d’échec : lorsque la vérification est indisponible, l’action reste bloquée.
Les démarrages rapides JavaScript, Next.js et iOS montrent le côté SDK, et la référence API contient le contrat complet.
Ce que reçoit votre application
Choisissez les revendications vérifiées à inclure dans les tokens de la personne :
Les tokens d’accès et les tokens ID les contiennent dans
verified, avec level, le niveau le plus élevé que la personne a atteint : liveness, liveness_face_match ou full_id.
Il vaut {} lorsque la personne n’en a réussi aucun, et GET /session/ renvoie null à la place.
- Une vérification approuvée pendant une session est reportée dans les tokens lors du prochain renouvellement, dans un délai de 5 minutes.
- Toute entité qui détient le token peut lire ces revendications, y compris votre front-end ; ne sélectionnez donc que les revendications personnelles dont votre application a besoin.
- Votre application ne reçoit que des revendications, jamais le document, le selfie ni les données faciales.
Configuration par API
Les méthodesGET et PATCH sur verified/ de l’API de gestion de l’authentification de votre application lisent et modifient les mêmes paramètres que la console :
Une règle que vous omettez conserve ses paramètres actuels.