

 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Changelog
Come funziona
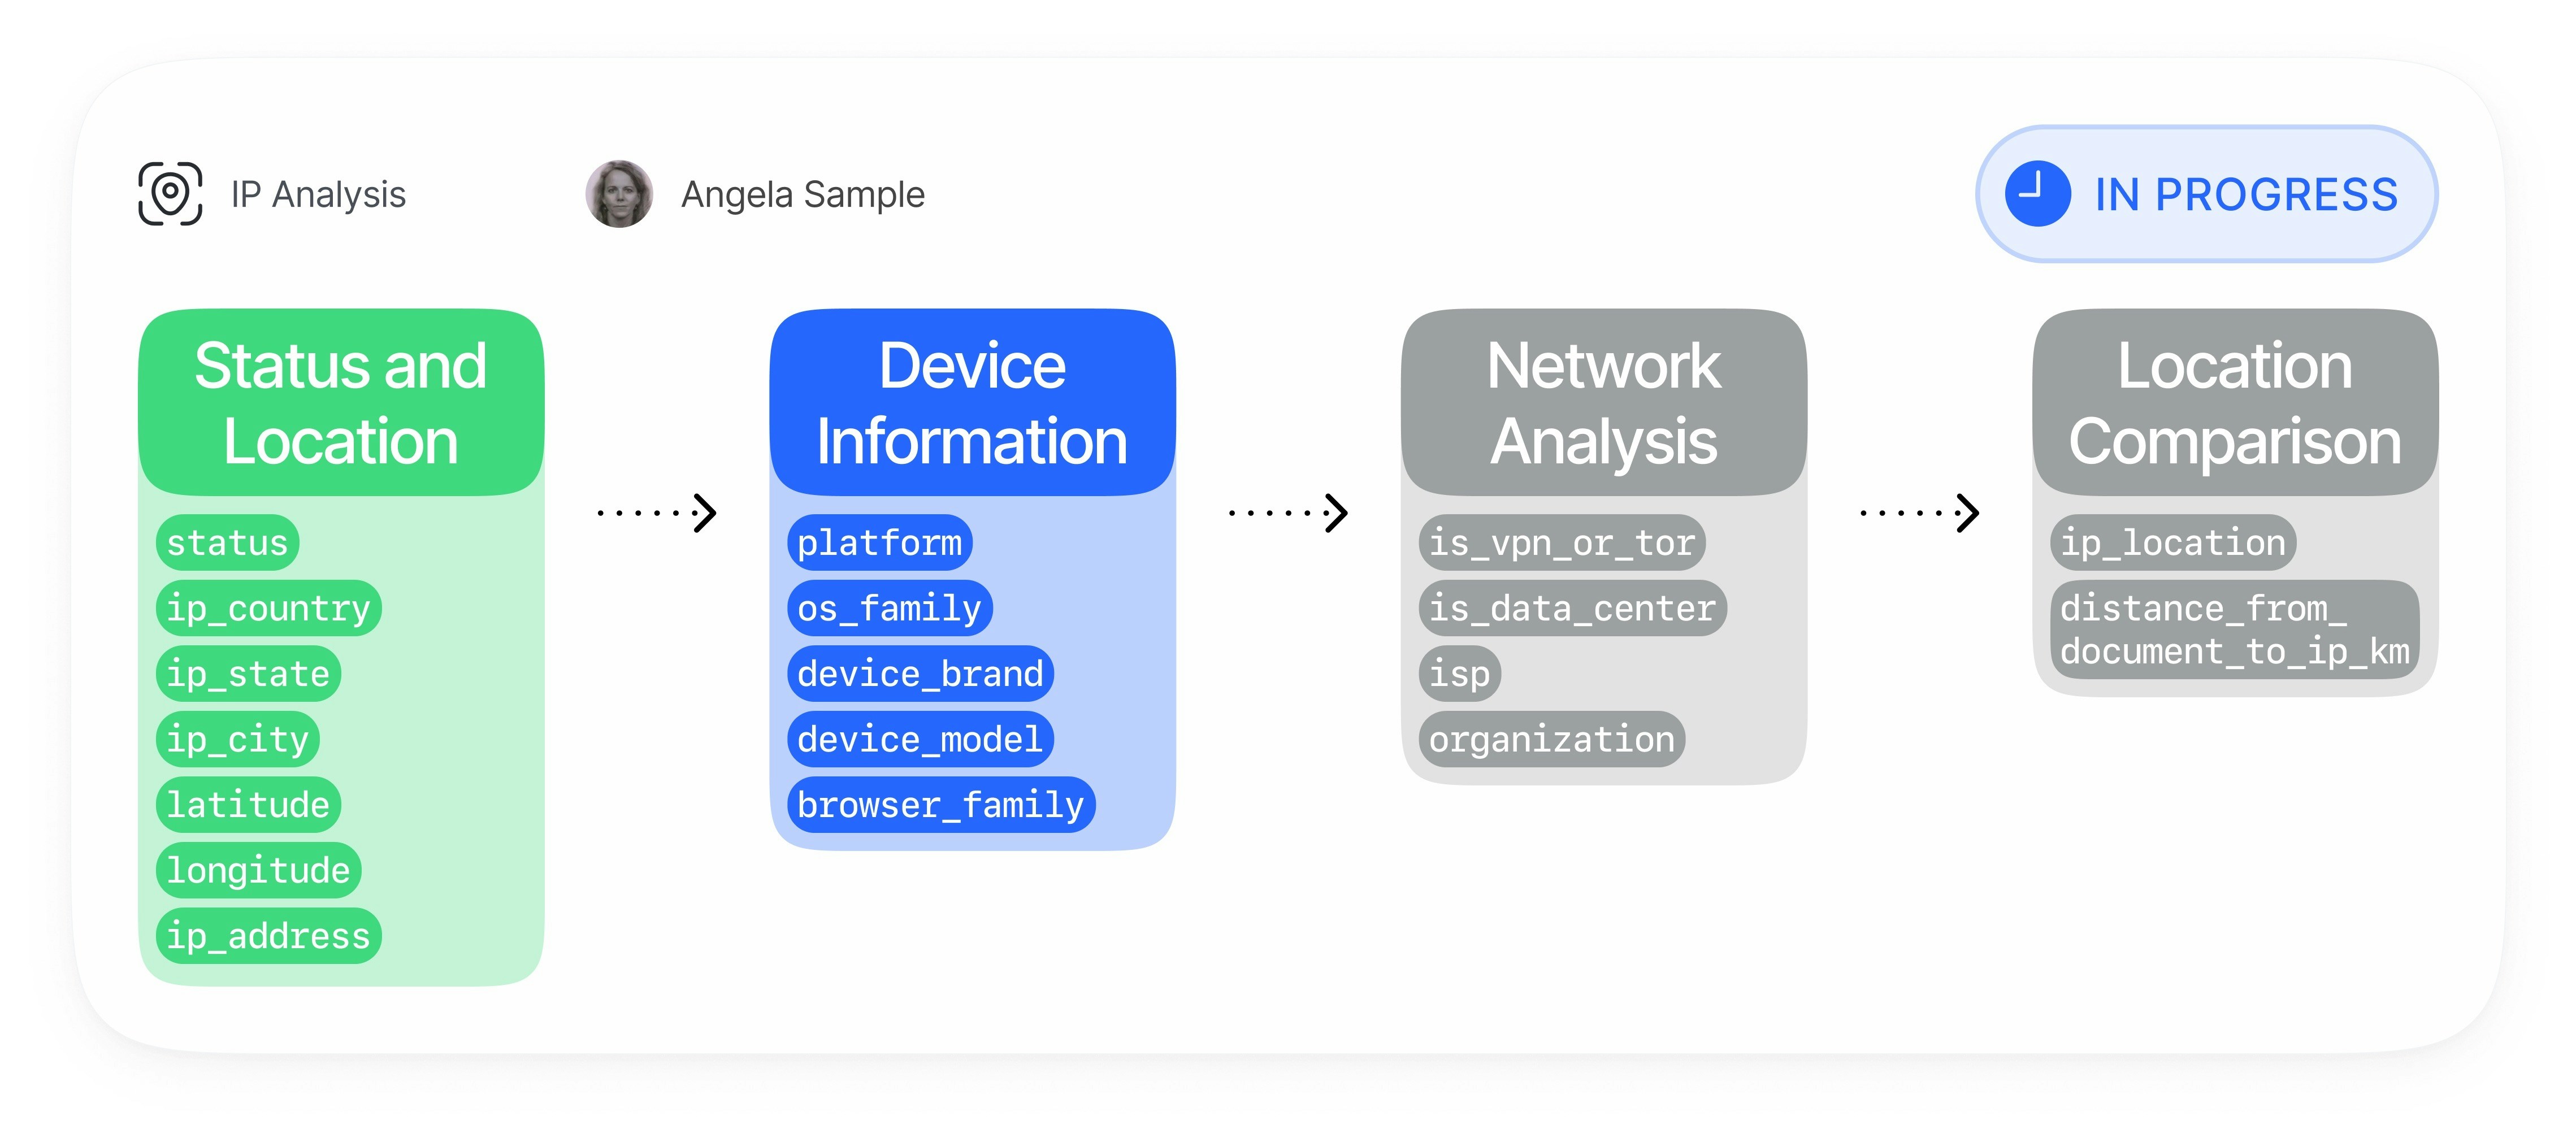
L’Analisi dispositivo e IP viene eseguita automaticamente durante la sessione di verifica e collega il contesto del dispositivo, della rete e dell’identità in un’unica superficie di rischio.Acquisizione del fingerprint del dispositivo
Il client di verifica invia un payload del fingerprint v2, progettato per tutelare la privacy, contenente segnali del dispositivo web o mobile:
Analisi dell'IP e della connessione
Didit arricchisce i dati della connessione osservata con informazioni sul rischio di rete:
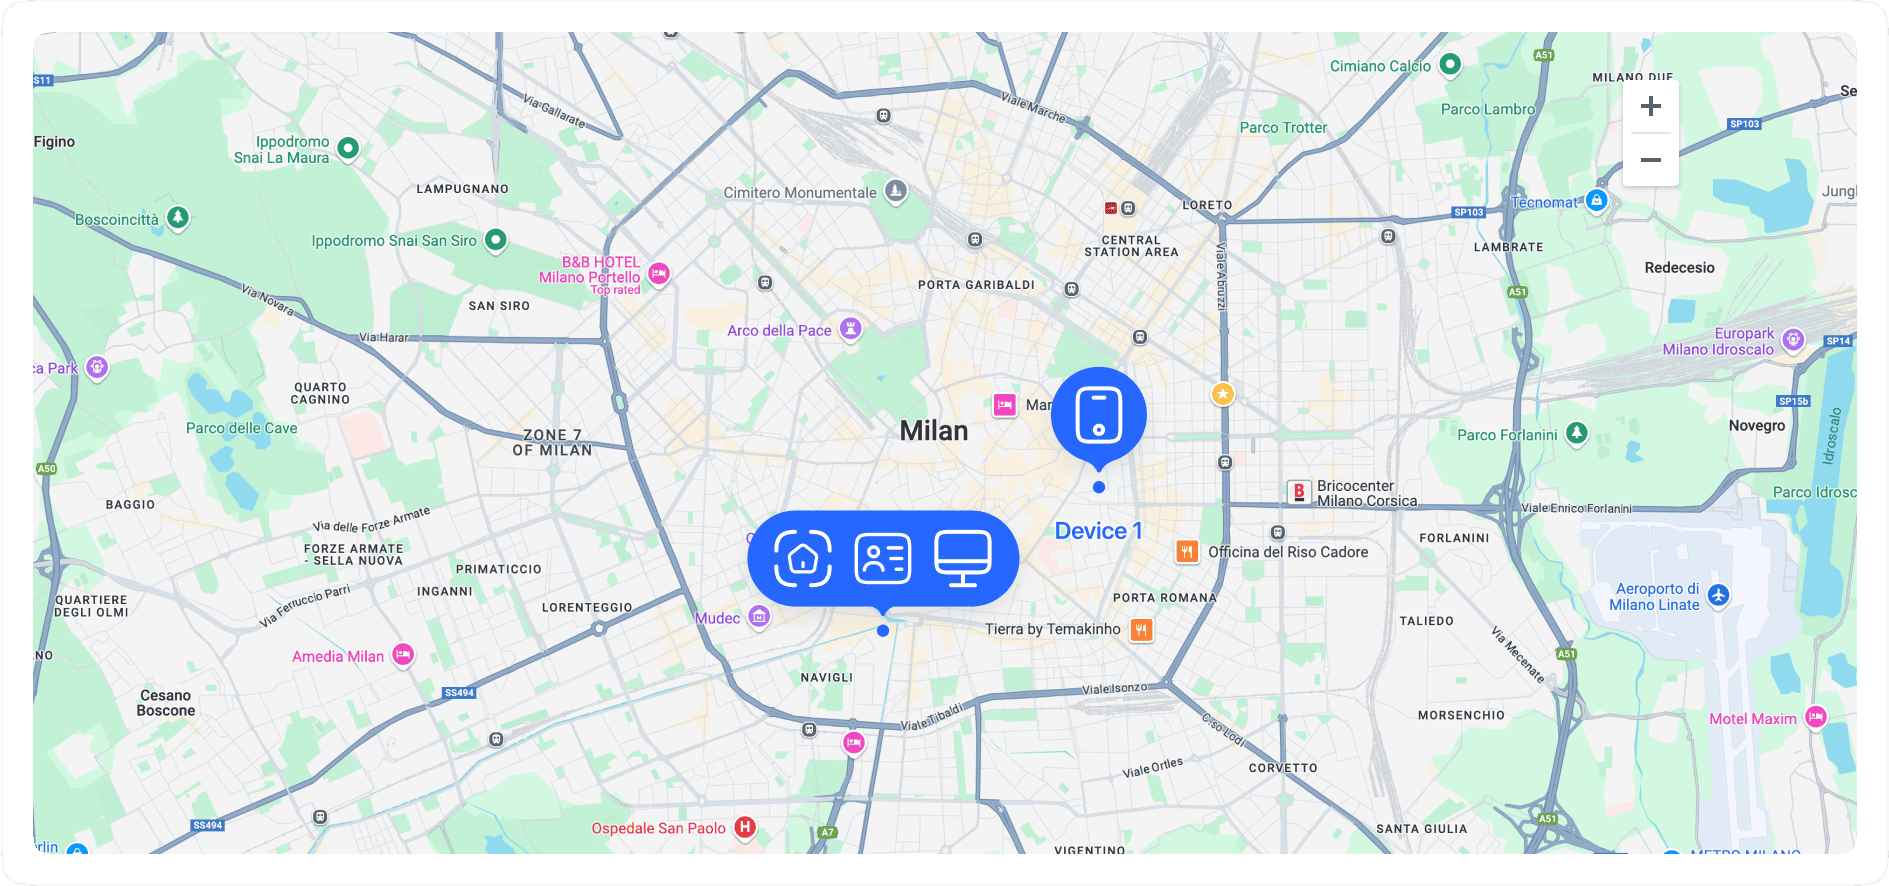
- Geolocalizzazione IP per paese, regione, città e coordinate
- Rilevamento di VPN, proxy, Tor, data center e reti private
- Controlli sull’IP atteso quando fornisci un IP consentito per la sessione
- Controlli sulle blocklist IP configurate nella tua applicazione
Corrispondenza di duplicati e recupero
Didit verifica se la sessione corrente corrisponde a sessioni precedenti associate a un altro
vendor_data:Verifiche incrociate della posizione
L’Analisi dispositivo e IP confronta il contesto di posizione con punti di riferimento attendibili:
- Paese del documento e coordinate dell’indirizzo
- Indirizzo IP atteso per la sessione
- Paese e città dell’IP
- Distanza e direzione tra l’indirizzo e la posizione dell’IP
Azione e reportistica
Puoi configurare ogni categoria di rischio in modo indipendente e utilizzarne il risultato in tutti gli output di Didit:
Modello di corrispondenza
L’Analisi dispositivo e IP distingue le corrispondenze esatte da quelle recuperate, permettendoti di calibrare la risposta alle frodi in totale sicurezza:
La corrispondenza per dispositivi recuperati si basa su un indice di recupero vettoriale dedicato. Se tale indice non è disponibile, Didit continua a eseguire i controlli esatti dei duplicati senza generare candidati di recupero approssimativi.
In Reti, Didit evidenzia anche il riutilizzo di proxy residenziali quando le stesse informazioni su IP non appartenenti a data center compaiono tra più utenti o aziende distinti. Il grafo mostra il segnale di rischio aggregato, il conteggio dei soggetti, il tipo di connessione e il contesto ISP e ASN; non espone l’indirizzo IP grezzo né i dati del profilo di un’altra organizzazione.
Schemi di frode rilevati
L’Analisi dispositivo e IP aiuta a identificare e ridurre:- Gestione di più account e creazione di account duplicati
- Tentativi di elusione dei controlli KYC utilizzando lo stesso dispositivo su diverse identità
- Reti di frode che coordinano molti account da dispositivi o infrastrutture condivisi
- Abuso di bonus, abuso di referral, abuso di promozioni e abuso di periodi di prova gratuiti
- Onboarding di identità sintetiche provenienti dal riutilizzo di dispositivi
- Schemi di onboarding di prestanome finanziari
- Rischio di presa di controllo dell’account da dispositivi non riconosciuti o ad alto rischio
- Credential stuffing e tentativi di registrazione automatizzati
- Card testing, abuso di chargeback e abuso di rimborsi supportati da pattern di utilizzo ripetuto di dispositivi/reti
- Elusione tramite VPN, proxy, Tor, data center e proxy residenziali
- Manomissione del dispositivo, uso di emulatori, rischio di jailbreak/root e clonazione di app dove sono disponibili segnali mobili
- Spoofing della posizione e discrepanze tra documento, IP, fuso orario, operatore e contesto del dispositivo
- Tentativi di verifica guidati da bot tramite browser headless o client basati su script
Funzionalità chiave
Fingerprinting e recupero dei dispositivi
- Rilevamento esatto di dispositivi duplicati: rileva la stessa identità del dispositivo tra sessioni con valori diversi di
vendor_data. - Recupero ad alta affidabilità: recupera le probabili relazioni di appartenenza allo stesso dispositivo quando le modifiche allo spazio di archiviazione o la navigazione in incognito/privata cambiano l’ID persistente.
- Protezione dalle collisioni: evita di unire utenti non correlati quando un hash del dispositivo appare troppo comune tra molti ID persistenti distinti.
- Copertura mobile e web: utilizza segnali del browser web e segnali mobili nativi, inclusi i campi relativi all’integrità quando disponibili.
Informazioni su IP e rete
- Rilevamento di VPN e proxy: identifica connessioni mascherate o anonimizzate.
- Rilevamento di Tor e data center: contrassegna infrastrutture ad alto rischio.
- Riutilizzo di proxy residenziale: rileva l’uso ripetuto della stessa rete apparentemente residenziale tra soggetti distinti senza esporre il valore IP grezzo nel grafo Networks.
- Blocklist di IP: rifiuta automaticamente quando l’IP compare nella blocklist della tua applicazione.
- Applicazione dell’IP previsto: confronta l’IP rilevato con un IP previsto fornito durante la creazione della sessione.
Geolocalizzazione e confronto dei documenti
- Rilevamento delle discrepanze tra paesi: confronta il paese del documento e il paese dell’IP.
- Geofencing: accetta solo sessioni da paesi consentiti — con deroghe specifiche per stato/regione per paesi come gli Stati Uniti — in base alla geolocalizzazione dell’IP.
- Controlli della distanza dell’indirizzo: confronta le coordinate dell’indirizzo del documento e la geolocalizzazione dell’IP.
- Contesto di corrispondenza delle sessioni: restituisce le sessioni corrispondenti con i dettagli su dispositivo e posizione per la revisione da parte del team.
Configurare le azioni
Usa le impostazioni del workflow per scegliere l’azione per ciascun rischio. I clienti più prudenti spesso impostano inizialmenterecovered_device_action su REVIEW, esaminano gli avvisi relativi ai dispositivi recuperati per alcune settimane e passano a DECLINE solo dopo aver confermato il profilo locale dei falsi positivi.
Consulta gli avvisi di Analisi dispositivo e IP per tutti i tag di rischio e le configurazioni delle funzionalità del workflow per i campi delle API.