

 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Changelog
Panoramica
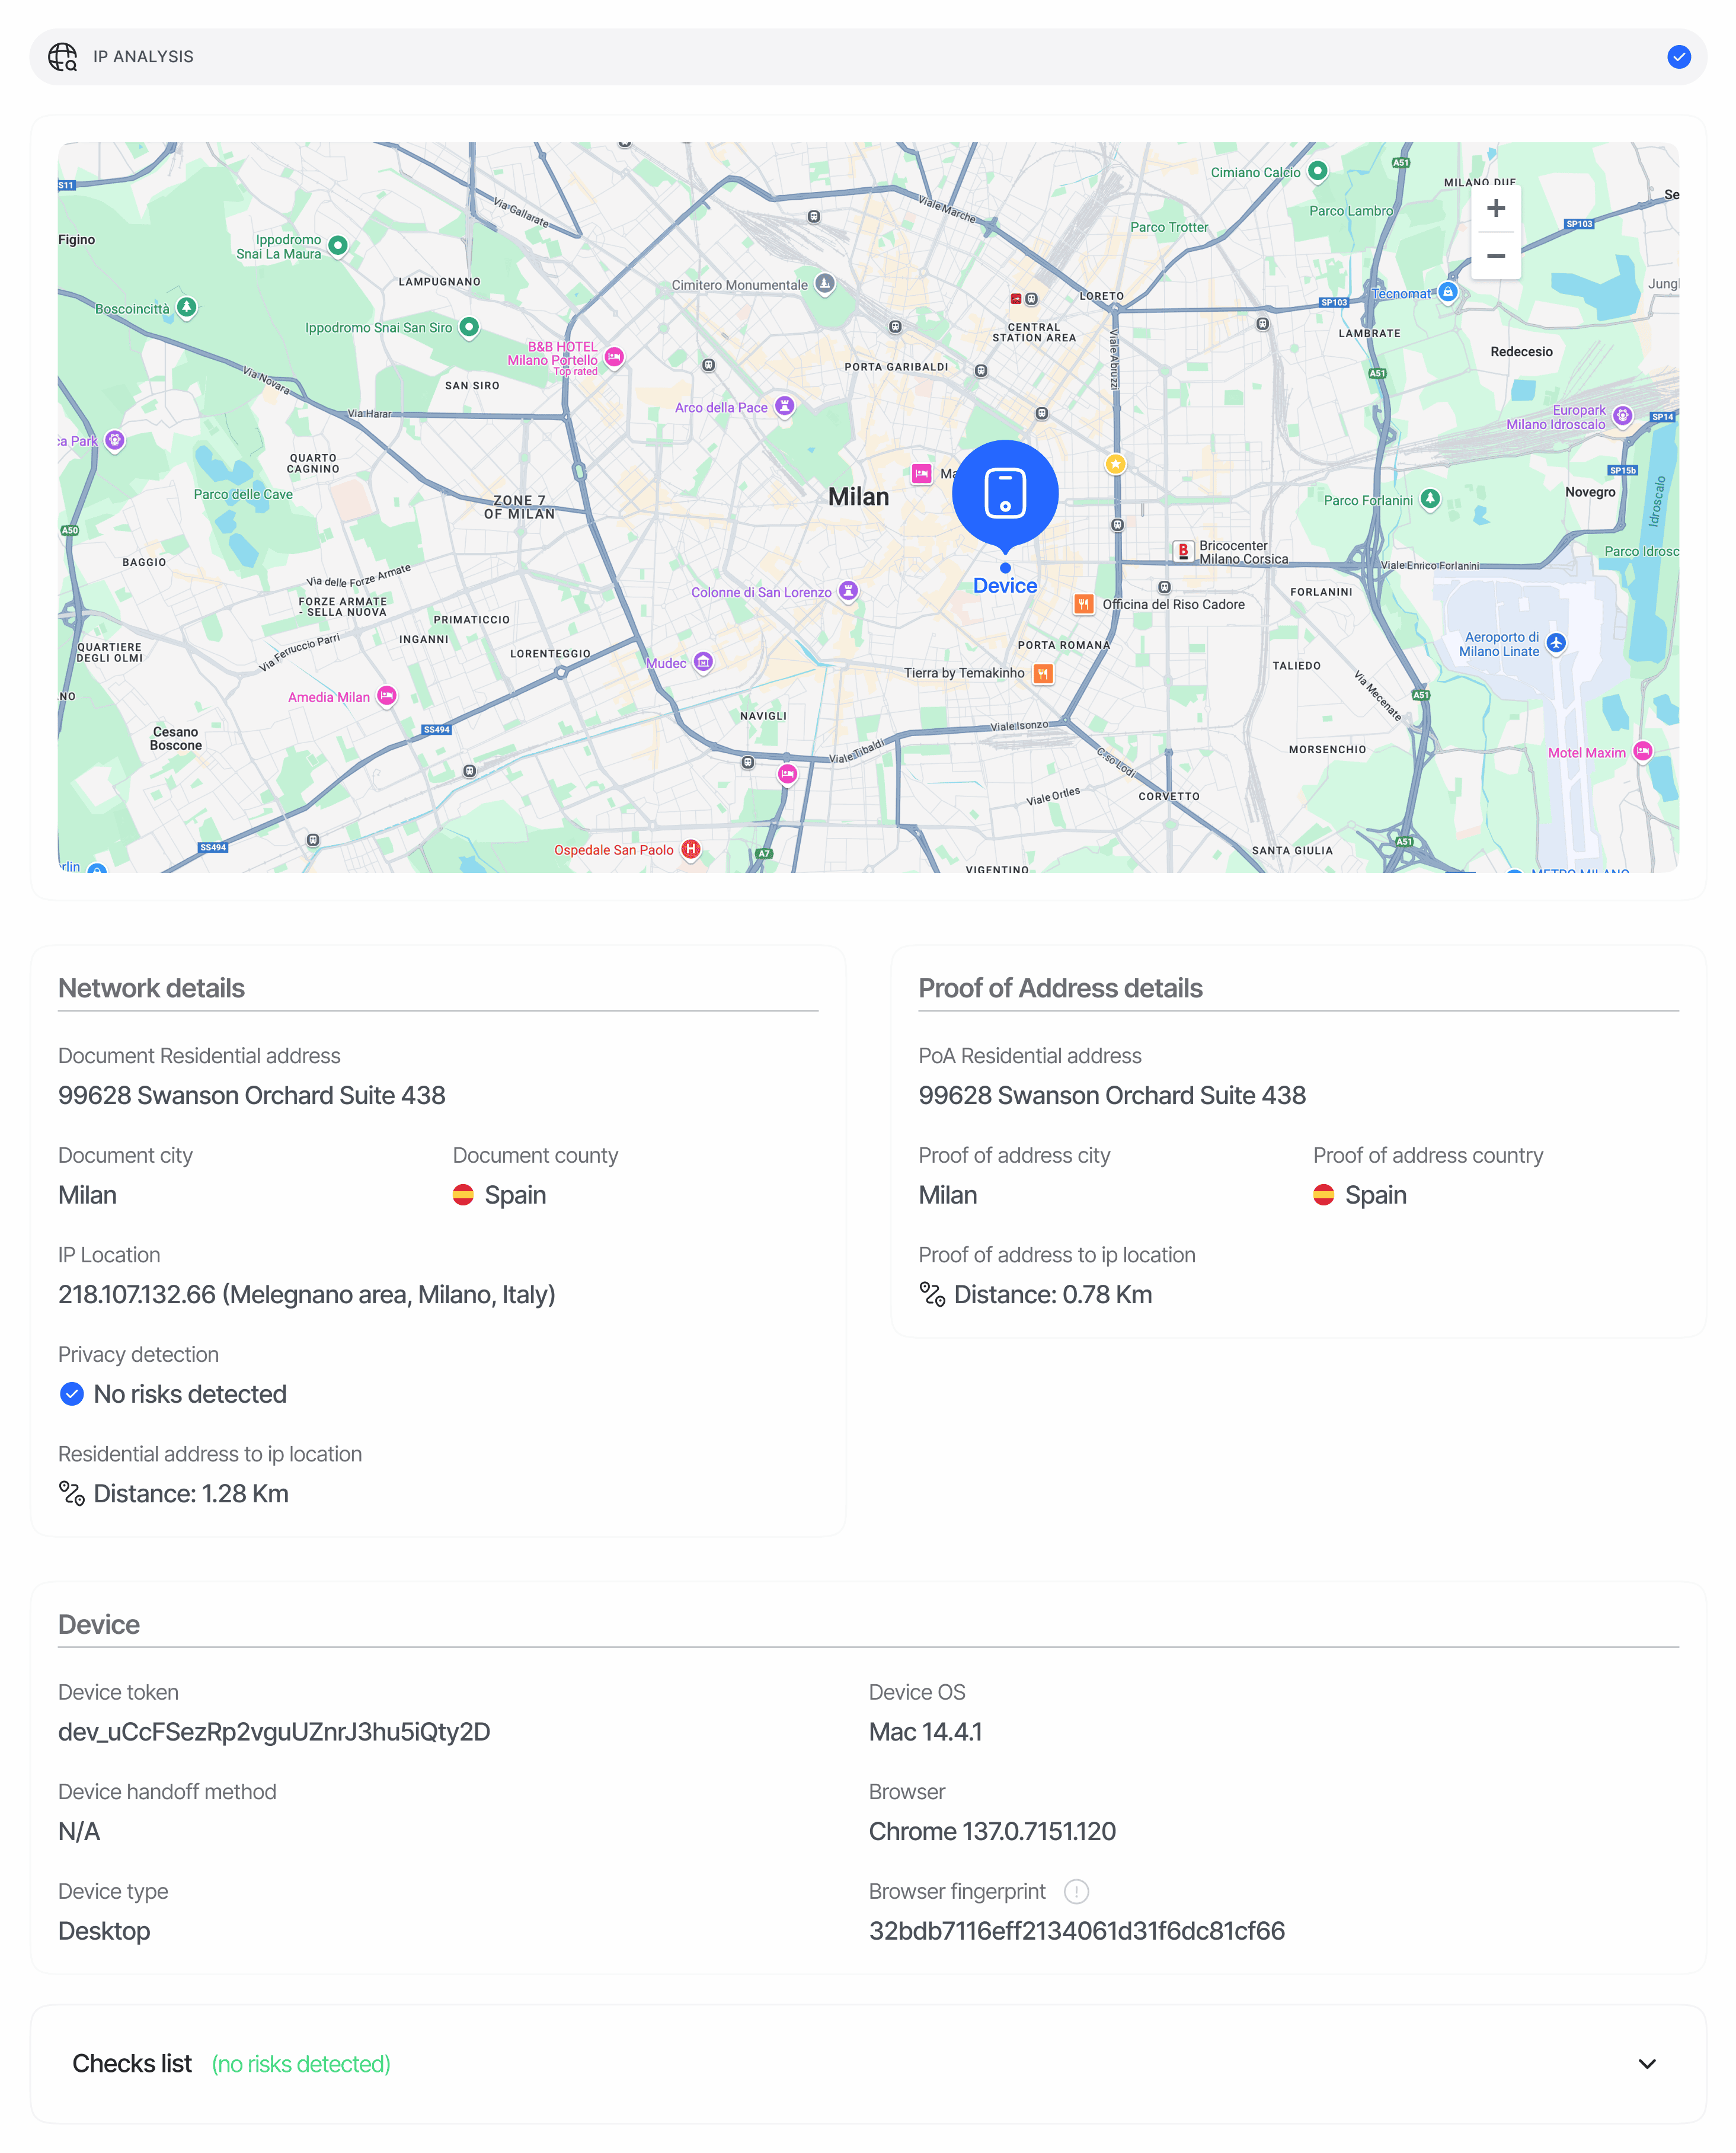
L’analisi dispositivo e IP profila ogni sessione in base a geolocalizzazione IP, fingerprint del dispositivo, browser/SO e tipo di rete. Geolocalizzazione, arricchimento del rischio di rete, corrispondenza dei dispositivi e controlli remoti sull’integrità del dispositivo vengono eseguiti in modo asincrono mentre l’utente completa la verifica. Le osservazioni su dispositivo e IP rimangono disponibili mentre l’analisi è in sospeso; i campi di geolocalizzazione possono essere vuoti finché non arrivano i risultati, oppure quando l’indirizzo non è pubblico. Se il tuo workflow utilizza questi controlli per determinare l’esito o scegliere un passaggio successivo, la sessione rimaneIn Progress finché i risultati richiesti non sono disponibili.
Se l’analisi richiesta rimane non disponibile dopo un numero limitato di nuovi tentativi, la sessione passa a In Review per una decisione manuale.
Gli errori di arricchimento opzionali non impediscono il completamento, e le decisioni manuali rimangono vincolanti.
Fornisce:
- Un blocco di geolocalizzazione IP (paese, stato/regione, città, latitudine/longitudine, fuso orario) ricavato dall’IP pubblico.
- Flag di rischio di rete —
is_vpn_or_toreis_data_center— per rilevare tentativi di mascheramento (VPN, nodi di uscita Tor, provider di hosting, anonimizzatori). - Calcoli della distanza tra documenti — km in linea d’aria tra la posizione dell’IP, la posizione del documento d’identità e la posizione del documento di prova di residenza.
- Corrispondenze tra sessioni — quando lo stesso indirizzo IP o identità del dispositivo compare tra sessioni appartenenti a utenti diversi (raggruppate per
vendor_data). - Recupero del fingerprint del dispositivo — un segnale di recupero ad alta affidabilità che collega le sessioni anche dopo che l’utente cancella lo storage, passa alla navigazione in incognito o reinstalla l’app.
Dove compare nelle risposte API
L’endpoint di decisione restituisce l’analisi dispositivo e IP come array pluraleip_analyses[] in GET /v3/session/{sessionId}/decision/. Le voci sono osservazioni Location deduplicate con chiave basata su (node_id, ip_address, device_fingerprint) — un singolo nodo può produrre più voci quando l’IP o il dispositivo dell’utente cambiano durante la sessione.
Schema
Vedi Analisi dispositivo e IP nella guida di riferimento sui Modelli di dati per lo schema canonico.Semantica delle corrispondenze
match_source indica come è stata ottenuta la corrispondenza e confidence attribuisce un punteggio alla probabilità che sia errata (confidence = 1 - P(false positive)):
I candidati al recupero con minore affidabilità emergono solo come avvisi di rischio — mai in
matches[]. Le corrispondenze IP e le corrispondenze di dispositivo sono limitate a un massimo di 5 ciascuna, pertanto l’array contiene al massimo 10 voci.
Valori di stato
Gli stati sono valoriFeatureStatusChoices a livello di funzionalità. Ogni avviso attivato corrisponde all’azione configurata per esso sul nodo del workflow; l’azione più severa ha la precedenza.
Le regole di stato personalizzate configurate sul nodo di analisi IP possono modificare ulteriormente lo stato risultante.
Rilevamento di VPN, proxy e Tor
is_vpn_or_tor e is_data_center sono flag booleani indipendenti restituiti per ogni sessione. Quando is_vpn_or_tor è true, Didit genera anche l’avviso PRIVATE_NETWORK_DETECTED in modo che il tuo team possa intervenire tramite la configurazione del workflow. Il traffico proveniente esclusivamente da data center (senza VPN/Tor) imposta is_data_center=true ma non genera automaticamente un avviso — utilizzalo come segnale aggiuntivo nel tuo punteggio.
Esempi
Approvata
Rifiutata — Corrispondenza con la blocklist degli IP + VPN + dispositivo duplicato
Correlati
- Avvisi dell’analisi dispositivo e IP — tutti i codici di avviso che l’analisi IP può generare
- Panoramica dell’analisi dispositivo e IP — cosa misura ciascun blocco
- Modelli di dati — Analisi IP — schema canonico
- Webhook —
status.updatedinclude lo stesso payload dell’analisi IP