

 Inizia
 Integrazione / SDK
 Verifica degli utenti
 Verifica aziendale
 Monitoraggio delle transazioni
 Changelog
Panoramica
L’Analisi dispositivo e IP genera tag di avviso suip_analyses[].warnings[] ogni volta che rileva comportamenti sospetti relativi a dispositivo, rete o posizione. Nove tag prevedono un’azione configurabile (Rifiuta / Revisione / Nessuna azione) per nodo del workflow; i due tag di blocklist forzano sempre Declined, mentre i due tag di allowlist sono sempre informativi. Il log_type di ciascun avviso rispecchia l’azione applicata: error (Rifiuta), warning (Revisione) o information (Nessuna azione). Ciascun rischio si attiva al massimo una volta per sessione.
Ogni rischio indicato di seguito viene verificato rispetto alla pipeline decisionale attiva; gli avvisi presentano il tag di funzionalità LOCATION e la struttura standard dell’oggetto avviso.
Gli avvisi relativi al fingerprint del dispositivo sono intenzionalmente suddivisi in segnali esatti e recuperati:
DUPLICATED_DEVICE_FINGERPRINTindica che la stessa identità deterministica del dispositivo (match_sourcepersistent_idolegacy_fp) è stata riutilizzata tra sessioni con valori diversi divendor_data.DEVICE_RECOVERED_HIGH_CONFIDENCEindica che il recupero del fingerprint v2 ha associato la sessione a un dispositivo rilevato in precedenza dopo la modifica dell’ID persistente (svuotamento della memoria, modalità di navigazione in incognito, reinstallazione dell’app). L’avviso compare solo quando la corrispondenza supera la soglia di somiglianza ad alta affidabilità e i controlli rigidi.
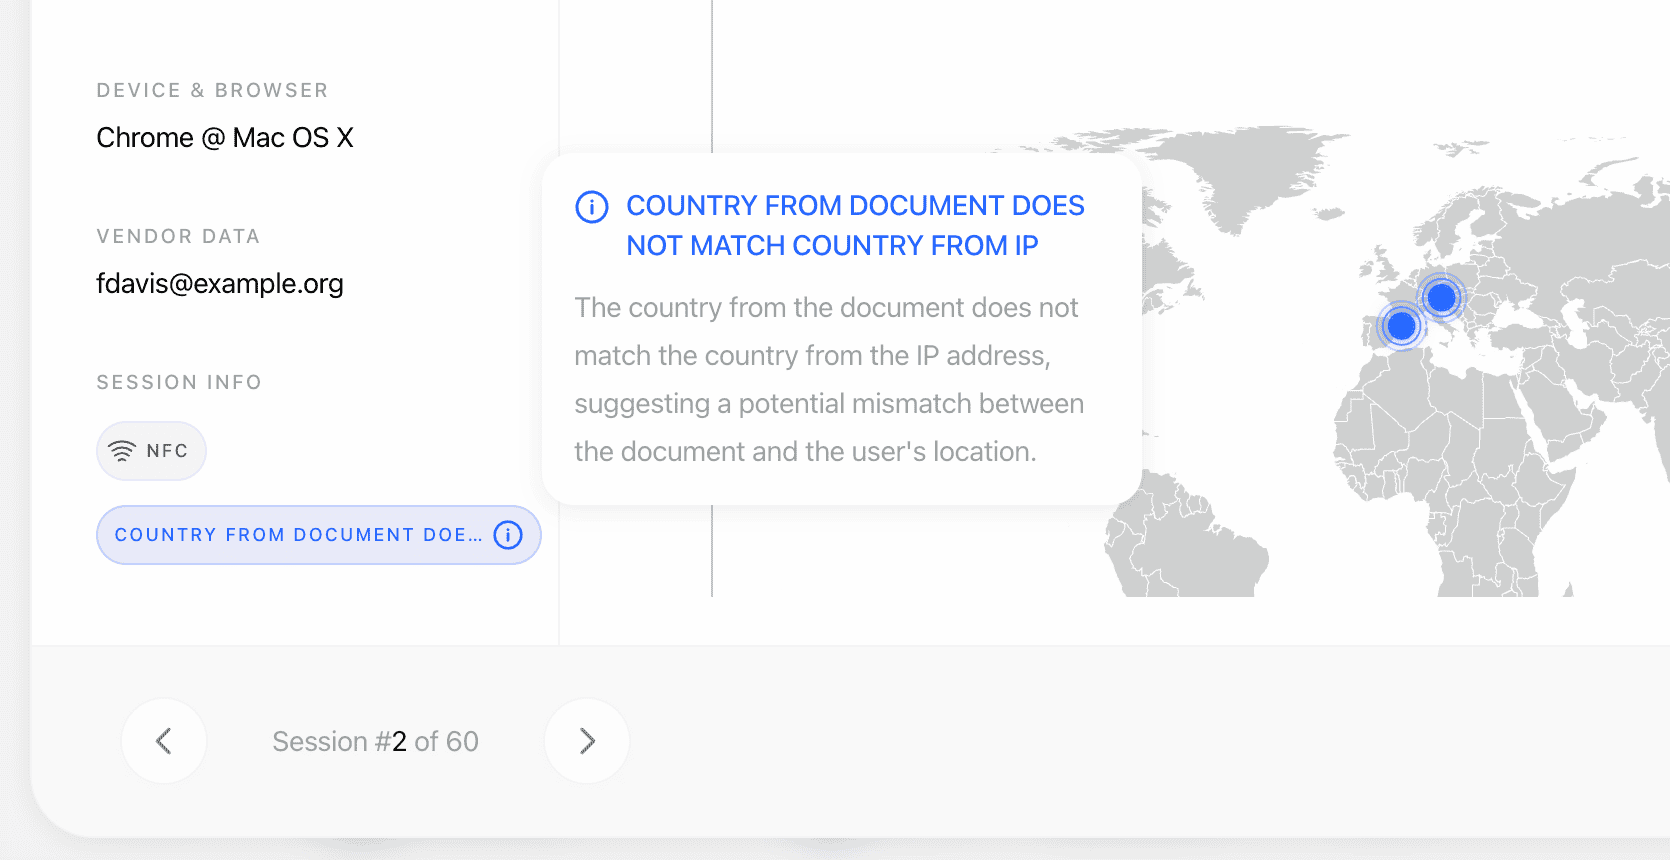
Avvisi generati
Quando il dispositivo recuperato non ha ancora sessioni correlate idonee (quindi nessun elemento viene inserito in
matches[]), DEVICE_RECOVERED_HIGH_CONFIDENCE viene comunque attivato con una struttura di additional_data di fallback: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
IP_LOCATION_NOT_ALLOWED viene attivato quando il geofencing IP è abilitato (is_ip_geofencing_enabled) e l’IP della sessione si trova in un paese o in uno stato/regione contrassegnato come non consentito in ip_geofencing_by_country. additional_data include ip_country_code (ISO-3), ip_country, ip_state e restricted_by (country o state). Le voci relative a stato/regione prevalgono sul flag del paese e vengono verificate senza distinzione tra maiuscole e minuscole rispetto al nome della regione del provider IP (ad es. "California"); i paesi non elencati nella configurazione sono consentiti.
Integrità del dispositivo e del runtime
Segnali segnalati dagli SDK nativi e dal client web che descrivono lo stato del dispositivo su cui è stata eseguita la verifica. Servono a rilevare attacchi di iniezione: un utente malintenzionato in grado di eseguire il root di un dispositivo o di fare l’hooking del processo dell’app può sostituire il flusso della fotocamera prima ancora che raggiunga i controlli biometrici. Ciascuno di essi è configurabile per workflow e ha come impostazione predefinita nessuna azione, pertanto l’abilitazione della funzionalità non modifica alcuna decisione finché non si effettua l’attivazione.Ogni verifica viene eseguita per quanto possibile. Quando un controllo non può essere eseguito, restituisce non determinato anziché un risultato pulito, in modo che una verifica non riuscita non generi mai un falso positivo per un utente legittimo. I segnali vengono inviati a partire dalla versione 4.4.0 dell’SDK nativo; le sessioni provenienti da versioni precedenti dell’SDK legittimamente non inviano nulla e non attivano mai
DEVICE_INTEGRITY_SIGNALS_MISSING.Impostazioni configurabili
Controlli del workflow per nodo (configurabili anche a livello globale nelle impostazioni di verifica dell’applicazione; ogni azione è impostata per impostazione predefinita su Nessuna azione, se non diversamente specificato):
Le allowlist di IP e dispositivi sopprimono solo l’avviso di IP duplicato esatto o di dispositivo duplicato deterministico per il valore inserito nell’allowlist. Non eliminano gli avvisi relativi a VPN/proxy, mancata corrispondenza del paese, mancata corrispondenza dell’IP previsto, dispositivo recuperato o blocklist.
Gli avvisi di dispositivo recuperato sono utili per rilevare reti di frode che alternano account e sessioni dallo stesso hardware, ma Didit adotta un approccio prudente per progettazione: il sistema preferisce non rilevare alcuni utenti duplicati piuttosto che unire dispositivi non correlati quando le prove non sono sufficientemente solide. Implementazione consigliata: inizia con Revisione, monitora il volume per due settimane e poi rendi l’azione più restrittiva se il tasso di falsi positivi è basso.
Dispositivo duplicato vs dispositivo recuperato
Tratta i due avvisi in modo diverso: si attivano in base a evidenze differenti:Corrispondenze tra sessioni
Quando lo stesso indirizzo IP, l’identità esatta del dispositivo o un dispositivo recuperato viene rilevato tra sessioni appartenenti a utenti diversi, Didit li registra comematches[] su ip_analyses[]. Le sessioni sono raggruppate per vendor_data: le sessioni con lo stesso vendor_data sono considerate come lo stesso utente ed escluse dalle corrispondenze. Senza vendor_data, ogni sessione viene trattata come un utente univoco e vengono mostrati tutti i potenziali duplicati — raccomandiamo vivamente di fornire sempre vendor_data per ridurre il rumore.
Ciascuna corrispondenza include:
session_id,session_number,vendor_dataeverification_datedella sessione corrispondente, oltre al relativostatusdel ciclo di vita eapi_service(nullper le sessioni di workflow);sourceè sempresessionmatch_type—ip_addressodevice_fingerprintmatch_source—ip_address,persistent_id,legacy_fporecovered_highmatched_value— l’IP condiviso, l’identificatore del dispositivo o (per le corrispondenze recuperate) l’UUID del dispositivo recuperatoconfidence(0–1,1 - P(false positive)) ematch_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info—ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Dati aggiuntivi del dispositivo recuperato quando
match_sourceèrecovered_high:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Esempi
VPN + mancata corrispondenza del paese (configurato su In revisione)
Riscontro in blocklist (forza il rifiuto)
Dispositivo recuperato ad alta affidabilità (configurato su In revisione)
Correlati
- Report di analisi dispositivo e IP — struttura completa della risposta e semantica dello stato
- Panoramica sull’analisi dispositivo e IP — cosa misura ciascun blocco
- Modelli di dati — Analisi IP — schema canonico
- Webhook —
status.updatedtrasmette gli avvisi di analisi IP