

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 変更履歴
すべての製品に1つのプラン
2026年11月1日から、組織のプランは1つになり、本人確認、認証、トランザクションモニタリングとトラベルルールをすべてカバーします。1つのクレジット残高ですべての製品の料金を支払え、GrowthとScaleでは1つの割引がすべての料金に適用されます。- Free: 定価で月額$0です。業務用メールアドレスで登録した組織には、電話番号検証を除くすべてのチェックに使える月$10のクレジットが付与されます。電話番号検証の料金はチャージで支払います
- Growth: 月額$99で、月$115のクレジットとすべての料金の4%割引が付き、InvestigatorエージェントとSupport Drop-offエージェント、1つのブループリントによるケース管理、Didit不正ネットワークを利用できます
- Scale: 月額$299で、月$350のクレジットとすべての料金の10%割引が付き、独自ドメインでのホワイトラベル、ルーティング付きの完全なケース管理、ネットワーク調査、優先サポートを利用できます。新規の組織は14日間のScaleトライアルを利用できます
- Enterprise: 個別の年間契約で、年間のコミットメント額がその年のクレジットになります。企業のシングルサインオンとSCIM、組織をまたいだ不正シグナル、専任チームが付きます
- 年払い: GrowthとScaleは年1回の支払いも選べ、それぞれ$1,128と$3,408です
- チャージ: Free、Growth、Scaleでは、チャージ額は額面どおりに加算され、すべての製品の支払いに使え、12か月間有効です。各チェックはまず当月のクレジットを使い、次に最も古いチャージを使います
- 含まれるモニタリング対象取引: Freeは月1,000件、Growthは10,000件、Scaleは100,000件です。上限を超えた取引は1件あたり定価で$0.001かかり、GrowthとScaleではプランの割引が適用されます
- すべてのお客様向けの値下げ: ホワイトラベルは完了したセッション1件あたり$0.20から$0.10に、電話番号検証コードのDidit手数料は$0.04から$0.02に、メールアドレス認証はチェック1件あたり$0.03から$0.02に値下げされました
- ユーザーに送るメッセージ: メールは1通$0.02、SMSは通信事業者のセグメントあたりの料金に$0.02のDidit手数料を加えた額、WhatsAppメッセージはWhatsAppの料金に$0.02のDidit手数料を加えた額で、自社のWhatsApp Businessアカウントから送る場合は手数料のみです。プランの割引はDiditの手数料にのみ適用されます
- ステータスメールは引き続き無料: 認証中にDiditがメールで送るコード、リンク、結果には料金がかかりません
- 購入済みのものは失われません: 2026年11月1日より前に購入した残高は期限切れになることはなく、その日より前に接続したカスタムドメインはどのプランでも引き続き使え、締結済みの契約は更新まで条件が維持されます
- コンソールでの請求とプラン: プラン、クレジット、残高、チェックごとの利用状況、領収書の確認、プランの変更、チャージ、月間上限付きの自動チャージの設定ができます
自社ユーザー向けの認証
認証は、自社オリジン上のホスト型サインインページと、PKCEを使ったOAuth 2.0フローで、顧客をアプリケーションにサインインさせます。単独でも、本人確認やトランザクションモニタリングと組み合わせても使えます。- 一般的なサインイン方法をすべて網羅: パスワード、メールコード、マジックリンク、電話番号コード、パスキー、ソーシャルサインイン、組織SSO、多要素認証に対応し、それぞれアプリケーションごとに有効化できます
- ホスト型ページ: サインイン、マジックリンク、招待、パスワードリセットの各ページを
https://<slug>.auth.didit.meまたは検証済みのカスタムドメインで提供します - 検証可能なトークン:
POST {origin}/token/からアクセストークン、IDトークン、リフレッシュトークンを取得でき、同じオリジンでディスカバリーとJWKSを提供します - 攻撃からの保護: ブルートフォースによるロックアウト、チャレンジ、漏洩パスワードのチェック、攻撃モード、レート制限を備えています
- 既存ユーザーの移行: JSONまたはCSVファイルからアカウントをインポートでき、まずドライランで確認してからインポートを開始します
- まずはサンドボックスで: サンドボックスのアプリケーションは独自のオリジンを持ち、ローカル開発用に
http://localhostのリダイレクトURLを受け付けます。本番環境のアプリケーションは、完全一致で登録されたhttps://のURLのみを受け付けます - 料金: すべてのプランで毎月最初の50,000アクティブユーザーは無料で、それ以降はアクティブユーザー1人あたり$0.02からです。登録後に一度も戻ってこないユーザーには料金がかかりません
Investigatorエージェントがキューをレビュー
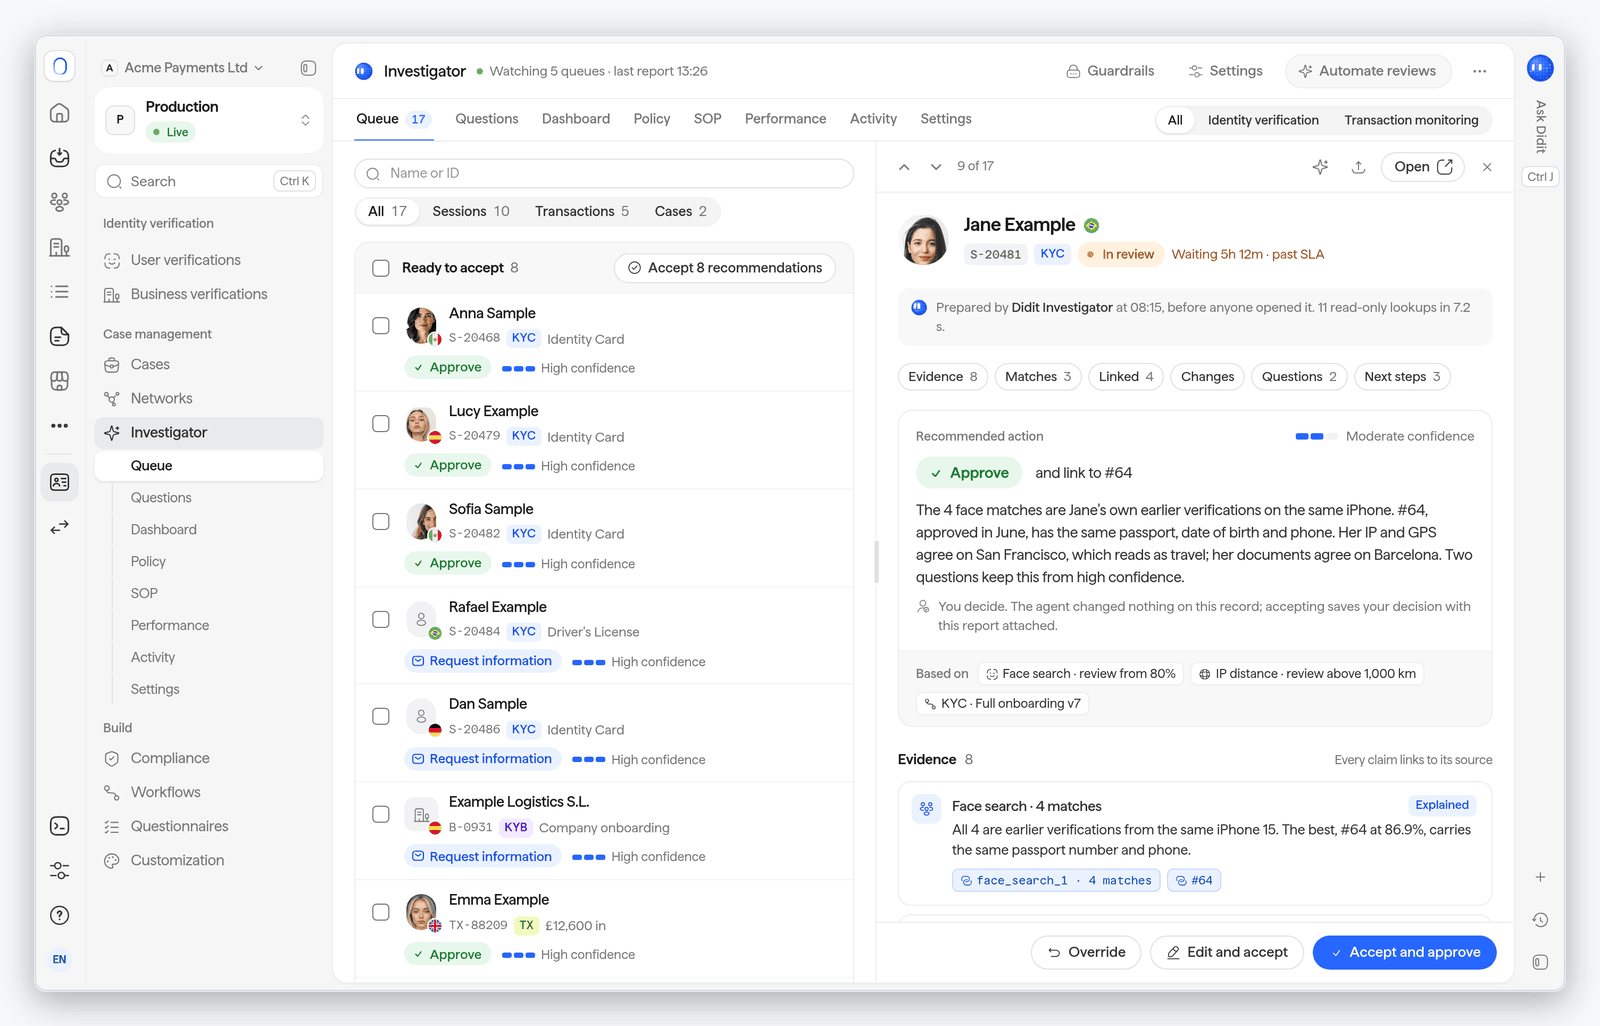
Investigatorは、担当者の対応を待つ各項目についてレポートを作成します。対象はレビュー中の認証セッションと法人確認、継続的なAMLモニタリングのヒット、取引アラート、ケースです。- 確認可能なレポート: 推奨アクション(承認、却下、追加情報の要求、エスカレーション)、信頼度、判断理由、そして記録のどの部分に基づくかをそれぞれ示す根拠を提示します
- スクリーニングヒットの整理: 各スクリーニングヒットについて、同一人物か、別人か、不明かを示します
- まずはシャドーモードで: 本番運用の前に、7日、14日(デフォルト)、または30日間、レポートを作成し、チームの判定と照らして自己評価します。セットアップ、シャドーモード、バックテストには一切料金がかかりません
- キューごとに自律度を選択: オフ、提案(デフォルト: すべての項目を担当者が判定)、自動(ポリシーの対象となる高信頼度の項目を判定)、完全自動から選べ、一致率のしきい値、品質サンプル、1日の上限、取引の金額上限を設定できます
- 固定のガードレール: 制裁リストとの一致は必ず担当者に回され、不正やAMLに関する理由がエンドユーザーに伝わることはなく、保護対象の属性を判定に使うことはなく、規制当局への報告を提出することはありません。すべての判定は記録され、覆すことができます
- 監査ログに記録: Investigator自身の判定は、チームの判定と並んで記録されます
- 料金: Growth、Scale、Enterpriseで、完了したレビュー1件あたり$0.20です
新しいBusiness ConsoleとAsk Didit
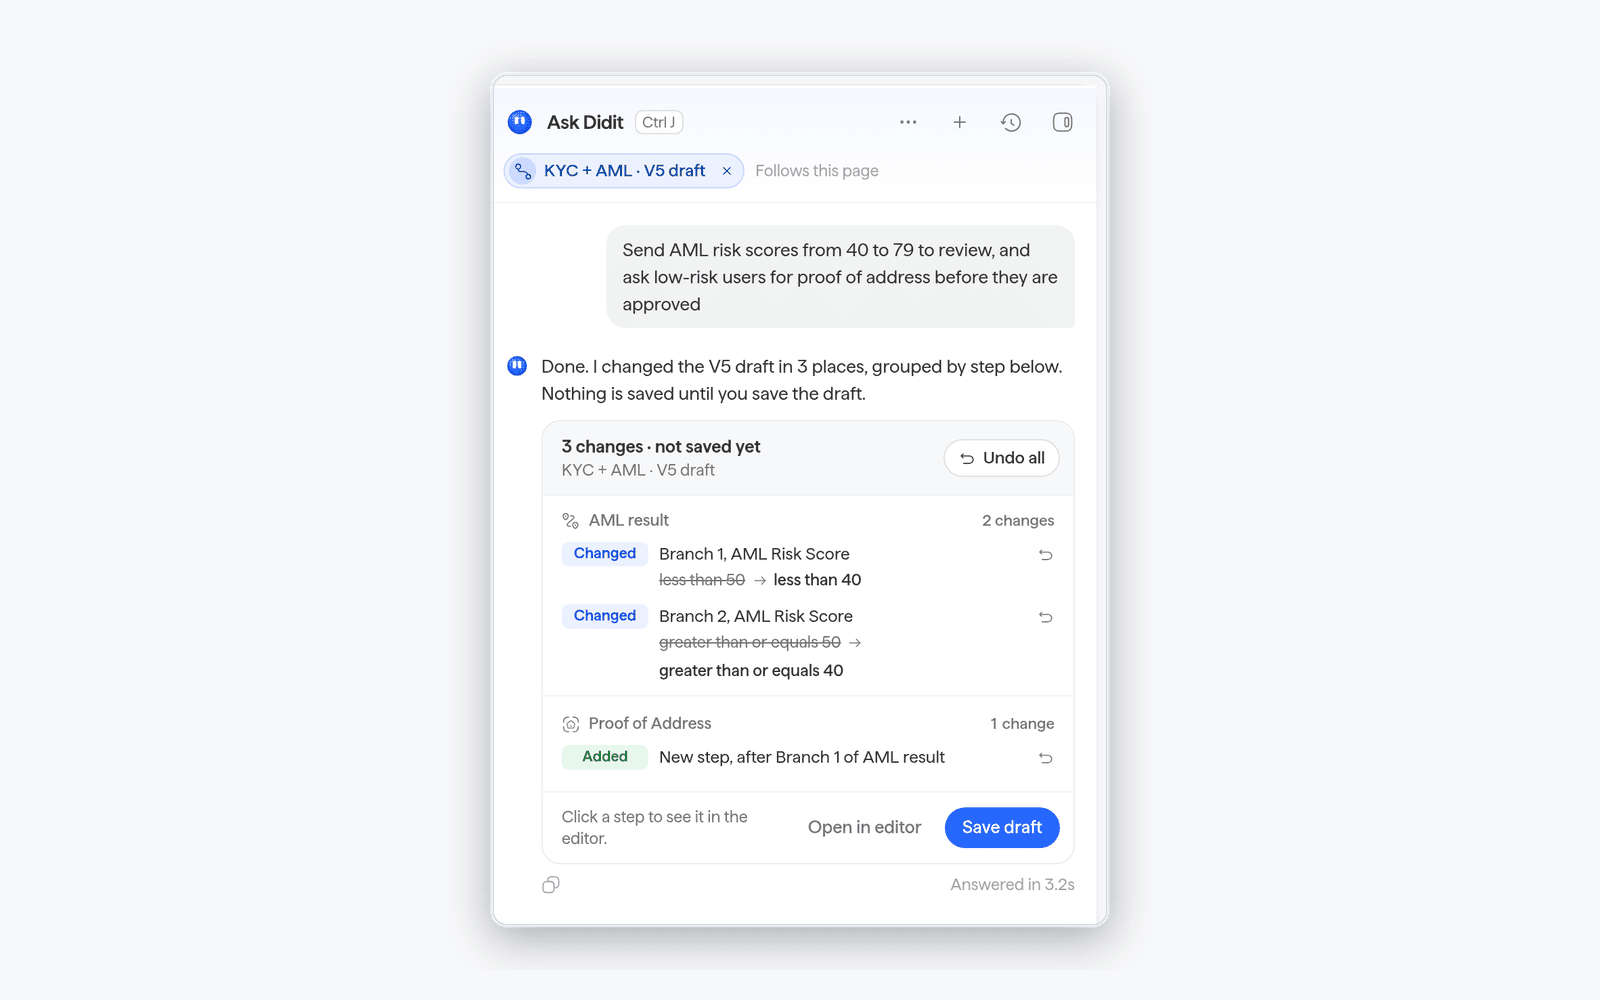
Business Consoleは、ホームやはじめにから、セッション、ワークフロー、取引、ケース、設定まで、すべてのページが新しいデザインになり、その中でAsk Diditを利用できるようになりました。- 自然な言葉で質問: Ask Diditはセッションを検索し、アクティビティや承認率に関する質問に回答し、ワークフローや取引ルールを作成・変更します
- すべての変更はお客様が承認: Ask Diditがデータを書き込もうとすると、まずこのアクションを確認が表示されます。ワークフローの編集は概要にまとめられ、元に戻す、やり直し、エディターで開く、下書きを保存を選択できます
- ファイルの添付と音声入力: 1ファイルあたり最大10 MBのファイルを最大4つまで添付できます。JPEG、PNG、WebPの画像、PDF、Word、プレーンテキスト、CSV、Excelのファイルに対応しています。マイクを使うこともできます
不正シグナルの強化
カメラで撮影されたのではなく注入されたキャプチャや、過去の攻撃で使われた顔が再び現れるケースを検知します。- インジェクション攻撃の検知:
INJECTION_ATTACK_DETECTEDは、書類のキャプチャやセルフィーがデバイス自体のカメラで撮影されたのではなく注入されたものである場合にフラグを立てます。たとえば、仮想カメラ、ページやブラウザ自動化によって生成されたカメラ映像、フックされたカメラなどです。本人確認ステップでのアクションのデフォルトは却下で、確認またはアクションなしに設定することもできます - 過去の攻撃で使われた顔:
FACE_MATCHES_LIVENESS_ATTACKは、高い信頼度で攻撃と判定された別のユーザーの過去のキャプチャと一致する顔にフラグを立てます。ライブネス検知および年齢推定のステップで、アクションなし(デフォルト)または確認に設定できます - 顔検索での書類撮影時のセルフィー: ユーザーが書類を撮影する際に撮られたセルフィーは、ライブネスのセルフィーと同じ顔検索にかけられ、顔のブロックリストおよび承認済みユーザーと照合されます。この機能にはID検証ステップのルールタブに専用のスイッチがあります。一致した結果はセッション内に一覧表示されます
生体情報の同意
イリノイ州(BIPA)、テキサス州(CUBI)、コロラド州の生体情報プライバシー法では、企業が顔の幾何学的情報を収集する前に、通知と明示的な同意を得ることが求められています。Diditは、これらの法律の対象となる人に対して、最初の顔キャプチャの前に同意ステップを表示できるようになり、その回答をセッションに保存します。- モードの選択: デフォルトの自動は、本人の居住州などのトリガーが該当する場合にのみステップを表示します。常には、顔をキャプチャするすべてのセッションで同意を求めます。なしは、同意の取得をお客様に委ねます
- 把握している情報の送信: セッションの作成時に
user_stateを送信するか、すでに取得済みの同意をbiometric_consentで送信すると、フローで再度同意を求めることはありません - ホスト型フローとネイティブSDK 4.10.0以降で、このステップを表示できます
ケース管理
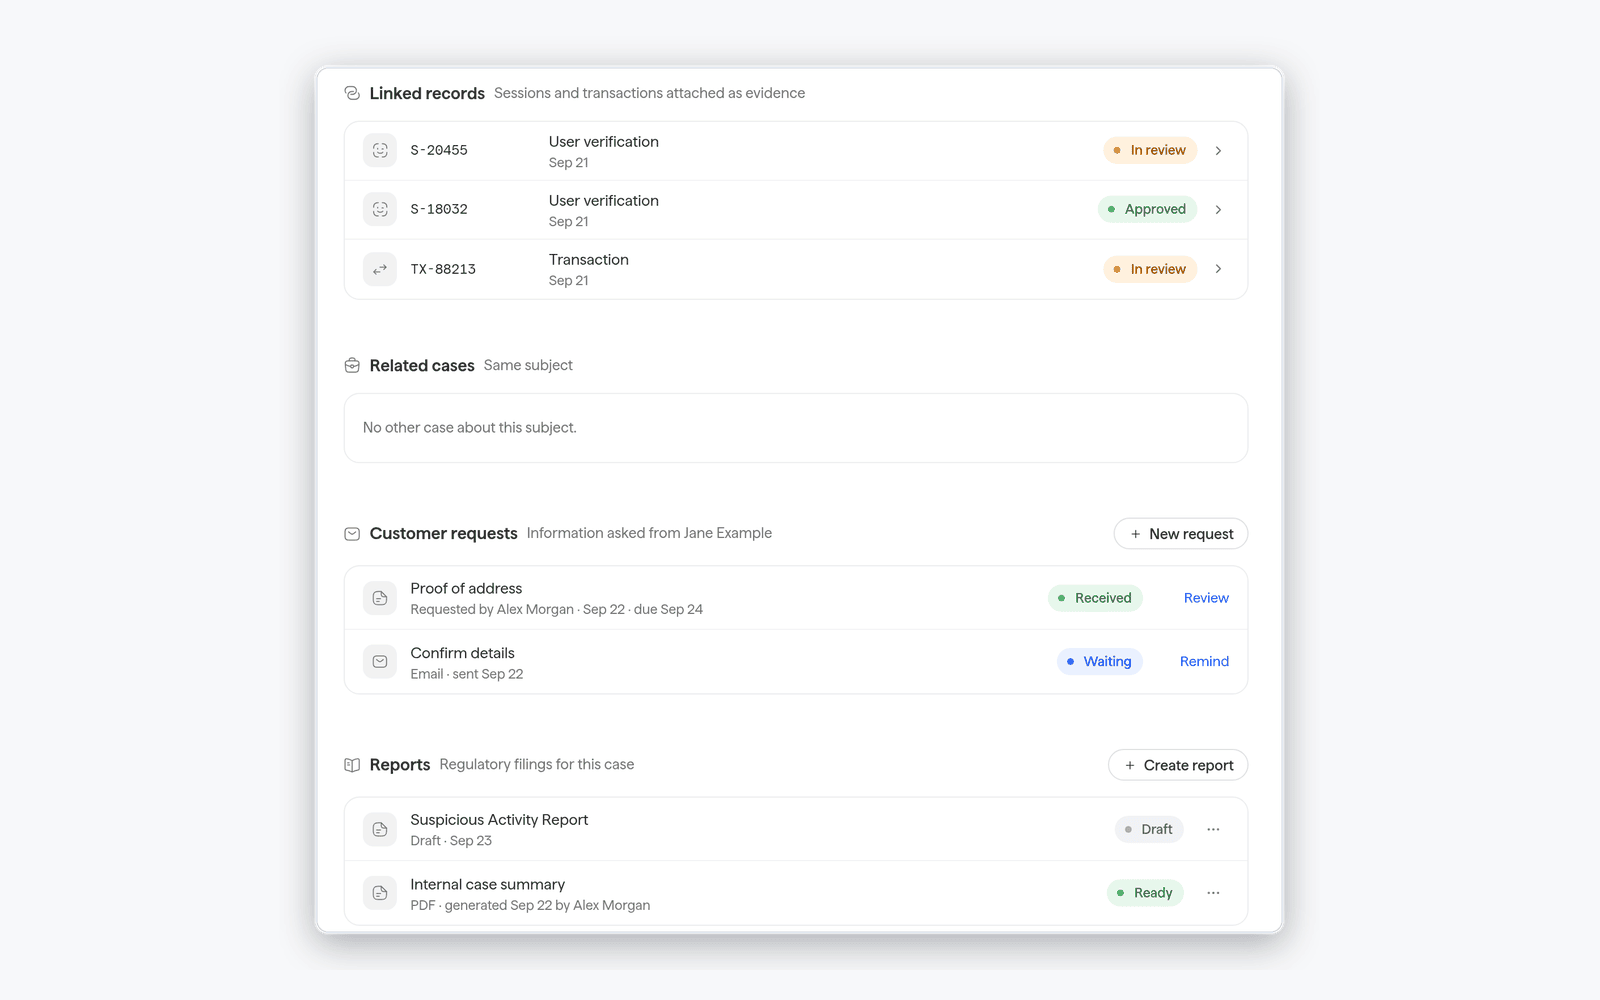
規制当局向けレポートが、調査の検証、取引、顧客へのリクエストと並んで、ケース管理の中でライフサイクル全体を通じて扱えるようになりました。- 管理可能な規制当局向けレポート: ケースまたはレポートページからレポートを作成し、そのライフサイクルを追跡し、不要になったレポートを削除できます。FIUレポートをご覧ください
位置情報の検証
新しいワークフローステップでは、本人が検証を行っている間の所在地を確認します。ブラウザまたはネイティブSDKで読み取ったデバイスの位置情報1回分、または接続のIP位置情報を使用します。- 許可エリアとブロックエリア: ライセンスを保有する法域内に本人がいたことを証明したり、サービスを提供していない地域からの利用を防いだりできます
- 距離のチェック: デバイスの位置をIP位置情報や書類に記載された住所と比較します
- なりすましのシグナル: 偽装された位置情報、VPN、プロキシ、Tor、エミュレーターは、それぞれ専用の警告を発生させます。各警告のアクション(
NO_ACTION、REVIEW、DECLINE)がステップのステータスを決定し、最も強いアクションが優先されます - 同意のうえでの1回の読み取り: 本人には位置情報が必要な理由が表示され、承諾した通知は結果に記録されます。各試行は1回のみ送信できます
- 料金: チェック1件あたり$0.05
住所の検証
住所が実在することを確認し、配送用の行、構成要素、座標を含む正規化された住所を取得できます。- 新しいAPI:
POST /v3/address-validation/は、住所を1行で、または構造化されたフィールドとして受け付けます。国は常に必須です。料金は住所1件あたり$0.10です - ワークフロー内での利用: ID検証および住所証明のステップで住所の検証を有効にし、住所が検証されなかった場合の処理を選択できます
- 確認対象は住所のみ:
verifiedの結果は、その場所が実在することを意味し、誰かがそこに住んでいることを意味するものではありません
電子署名のレベル
電子署名を使うと、検証済みの本人、または企業の法定代理人や主要人物が、検証フローの中でお客様のPDFやWordの書類に署名できます。- シンプル(デフォルト): 本人確認、メールアドレス、電話番号は不要です
- 高度(AES): 承認済みの本人確認と、検証済みのメールアドレスまたは電話番号が必要です。署名者は、その連絡先に送信されたワンタイムコードで確認します
- 適格(QES): 近日公開として表示されます。APIで保存しようとすると、
qes_not_availableとともに400が返されます。また、黙って高度(AES)に置き換えられることはありません - 料金: シンプル、高度のいずれも、書類の数に関係なく署名済みセッション1件あたり$0.10です。却下、失敗、または期限切れとなった署名は課金されません
トラベルルール
暗号資産の送金が取引相手に届きやすくなり、送金ごとに送るべきすべてのメッセージを確認できるようになりました。- 取引相手の探索: ウォレットのアドレスのみを含む送金が、取引相手に届きやすくなりました。ルーティング不可と判定する前に、Diditは次の順で試行します: (1) 別のDidit顧客が管理していることを証明したウォレット、(2) ウォレットのアトリビューション、(3) ご利用のトラベルルールネットワークが提供している場合はネットワーク検索、(4) 指定した取引相手。それでも見つからない場合にのみ、エンドユーザーに確認します。お客様またはエンドユーザーが選択したVASPが常に最優先されます
- 追跡できる配信: Diditは送金に必要なすべてのメッセージを送信し、相手側が受け取るまで再試行します。送金の
deliveryフィールドには、最新のメッセージ、そのステータス、レールが表示されます - ネットワーク認証情報なしでテスト: サンドボックスでは、Didit Test VASPが選択したシナリオでアウトバウンド送金に応答します。また、自社側をテストするためのインバウンド送金を送信することもできます
- 対応するチェーン形式の拡大: UTXO送金、およびメモやタグが必要なネットワーク
ウォレットスクリーニング
より多くのネットワークで、より少ない送信データでウォレットをスクリーニングできます。- 4つのネットワークを追加: マネージド型のウォレットおよびトランザクションハッシュのスクリーニングが、Avalanche C-Chain (
AVAX)、Cardano (ADA)、Stellar (XLM)、Hedera (HBAR)に対応し、合計17ネットワークになりました - 送信する情報を削減: Bitcoin、Tron、Solanaのアドレスではネットワークを省略でき、Diditがアドレス形式から判別します。また、
POLYGONやBSCなどの一般的なネットワーク名を送信することもできます。0xアドレスには引き続きネットワークの指定が必要です。指定がない場合、リクエストは候補ネットワークとともに422(wallet_screening_chain_undetermined)を返し、スクリーニングも請求も行われません - 正しいネットワーク上のトークン: USDT、USDC、ETHの
0xトランザクションハッシュは、Ethereum、BNB Chain、Polygon、Base、Arbitrum、Optimismで検索され、見つかったネットワーク上でスクリーニングされます
法人確認
APIを使って独自の企業オンボーディング画面を構築でき、より多くの公式ソースで税番号を照合できるようになりました。- アジア太平洋10市場で国の法人登記からLiteを実行: オーストラリア、中国、香港、日本、ニュージーランド、シンガポール、韓国、台湾、タイ、ベトナムでは、Liteチェックで国の法人登記も検索するため、新設企業も登記に掲載され次第見つかります。これらの市場でのLiteの料金は$3.00で、その他の地域では引き続き$2.00です。KYB登記の料金を参照してください
- ヘッドレスKYB: 新しいエンドポイントで、企業書類のアップロード、書類から抽出された関係者の取得、関係者ドラフトの作成・更新・削除、関係者の送信が行えます。連携ガイドを参照してください
- 公式ソースによる納税者番号とVATのチェック: VAT番号と税番号は、EUのVAT登録簿や、ノルウェー、スイス、ブラジル、コロンビア、コスタリカ、エクアドル、パラグアイの国の税登録簿などの公式登録簿と照合されます。その他数十か国では、公式の形式とチェックディジットのルールに基づいて検証されます。フランスのSIRENまたはSIRET、オランダのRSIN、ハンガリーの完全な税番号は、まず対応するVAT番号に変換されます。企業データを参照してください
電話番号検証
すべての認証コードで、最初から最後まで自社ブランドを表示できます。- SMSの本文と送信者IDを独自に設定: 9月にはSMSコードに自社名を入れられるようになりました。今回、White Label → SMSで、
{code}と{brand}を使ってSMSコードの本文全体を言語ごとに記述でき、通信事業者が受け付ける場合は独自の送信者IDを使用できます。これらに対応できないルートでコードが再送された場合でも、コードはDiditの本文で、お客様のSMS送信者名の署名付きで、Diditの送信者から届きます - 自社番号からのWhatsAppコード: 自社のWhatsApp Business番号を接続すると、ユーザーは貴社の企業名と番号からコードを受け取れます
セッションAPIとWebhook
あらゆる規模でセッションを削除、エクスポート、計測できます。- 1回の呼び出しで数千件のセッションを削除: 大規模な削除はジョブとして実行されます。Batch Delete Sessionsリクエストに一致するセッションが20件を超える場合、APIは削除ジョブとともに
202を返します。COMPLETEDまたはFAILEDが報告されるまでGet Session Deletion Jobをポーリングしてください。20件までのセッションは引き続きリクエスト内で削除され、セッション1件あたり1つの結果が返ります - フィルターしたセッションだけを正確に削除:
delete_all: trueを指定すると、List Sessionsのフィルターにそれぞれfilter_接頭辞を付けたもの(例:filter_status、filter_date_from)で削除対象を絞り込めます。不明なフィルターや読み取れない値は、何かが削除される前に拒否されます - 子検証もカウント: 法人確認が削除されると、それによって作成された主要人物と企業の検証も併せて削除され、
deleted_child_verificationsにその件数が報告されます。Batch Delete SessionsはKYCセッションのみを削除するため、この値は常に0です - 削除されたセッションのキュー内Webhookを破棄: 削除されたセッションに対してキューに残っているWebhook配信とその再試行は破棄されます。配信済みのWebhookには影響しません
- セッションの全ファイルを1つのZIPに: Export filesは、KYCまたはKYBセッションの書類の各面、セルフィー、ライブネス動画、アップロードされた書類を元の品質で1つのZIPにまとめます
- 本日の時間別データ: 新しい分析エンドポイントは、本日の認証件数を現地時間の1時間ごとに、先週の同じ曜日の件数、本日の結果とともに返します
サーバーSDK
Python、Node.js、Go、Java、PHP、Ruby、.NET向けの公式の型付きサーバーSDKのバージョン1.0は、サーバーエンドポイントの呼び出し、Diditが送信するWebhookの検証、Authenticationトークンの確認を行います。APIリファレンスページでは、各SDKの最新リリースがそのエンドポイントに対応すると、cURLリクエストの横にそのSDKのコードサンプルが表示されます。サーバーSDKを参照してください。ネイティブSDK: 正しい国を最初に表示
React NativeとFlutter 4.9.1は、iOSおよびAndroid SDKを4.9.1に固定します。- 正しい国を最初に表示: 画面の表示後にIP検索が完了した場合、書類と住所証明の国選択がリストの最初の国のままになっていました。現在は検出された国に切り替わります。ただし、セッションで設定された国やユーザーが選択した国は上書きしません
- Androidの修正: アンケートのヘッダーがSDKの言語に従うようになり、フルパッケージでのNFCパスポート読み取りでクラッシュしなくなりました
- 文言の改善: iOSおよびAndroid 4.9.1 SDKで、ロシア語とキルギス語の認証画面の文言が改善されました
ドキュメントとAIエージェント
ドキュメントの対応言語が増え、エージェントは必要な部分だけを正確に読み込めるようになりました。- スペイン語、ブラジルポルトガル語、日本語: 最初の40ページを各言語に翻訳しました
- すべてのAPIエラーを1ページに: APIエラーでは、すべてのステータス、ボディの形式、安定したエラーコードと、再試行しても安全かどうかを掲載しています
- プロダクトごとのページマップ:
/llms/<product>.md(例:/llms/user-verification.md)により、エージェントは全体のインデックスではなく、1つのプロダクトのドキュメントだけを読み込めます - すべての更新に変更履歴ハブを設け、プロダクト別のフィルターと1つのRSSフィードを用意しました
今後の予定
以下はドキュメント化済みですが、本番環境ではまだ有効になっていません。- 日本のマイナンバーカード: ネイティブSDKのNFCステップで、JPKIを通じてマイナンバーカードを読み取るようになります。その際、本人がカードのPINを入力します。それまでは、NFC対応スマートフォン上のネイティブSDKでマイナンバーカードを使用した場合、NFCステップはスキップされます。詳しくはNFC認証をご覧ください
- 銀行口座確認: 銀行へのサインイン、または本人が入力した口座情報に基づく口座チェックにより、銀行口座が前のステップで確認された個人または企業に帰属することを確認するようになります。フォールバックとして取引明細書のアップロードと少額入金を用意し、Continue without your bankはいつでも選択できます。詳しくは銀行口座確認の方法をご覧ください
改善点
- 未知の書類デザインを検出: 書類タイプの警告の対象に、どの公式デザインにも一致しない書類の表面も含まれるようになりました
- デフォルトで最長の保持期間: 新しいアプリケーションは、プランで最も長いデータ保持期間で開始されます
修正
エラーの理由がわかるようになった修正が1件あります。- Import Shared Sessionのエラーを修正しました: 共有トークンが無効、期限切れ、または他者のものである場合や、削除されたセッションのものである場合は、
share_tokenの下に理由を含めて400を返します