

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 変更履歴
ZapierでDiditを開く
Zapierマーケットプレイスでトリガー、アクション、すぐに使えるテンプレートを確認できます。
できること
セッションの作成
フォームの送信、CRMのイベント、またはZapierに接続した任意のアプリから認証セッションをトリガーできます。
リアルタイムのWebhook
ステータスの更新(承認済み、却下、レビュー中など)をZapierのトリガーとして即座に受け取れます。
結果の取得
本人確認データ、ライブネススコア、AMLのヒットなど、セッションの詳細を必要に応じて取得できます。
前提条件
仕組み
DiditをZapierに接続する
ZapierのアプリディレクトリでDiditを検索し(またはマーケットプレイスのページを直接開き)、コンソール → API & Webhooksで取得したAPIキーを使ってアカウントを接続します。
トリガーを設定する
Zapを開始するきっかけを選択します。Diditのトリガーでも、他の任意のアプリでもかまいません。
Diditのアクションを追加する
利用可能なDiditのアクションのいずれかを使います(名称はZapierマーケットプレイスのページと同じです)。Create Verification Session:
POST /v3/session/をラップします- 実行する認証フローのワークフロー IDを指定します。
- 必要に応じて、認証後のリダイレクト先となるコールバックURLを設定します。
- ベンダーデータ(ユーザーのメールアドレスや社内IDなど)を渡して、セッションを自社のレコードに紐付けます。
- アクションは新しい
session_id、ユーザー向けのurl、初期のstatusを返します。urlを使ってユーザーを認証フローに誘導します。
GET /v3/session/{sessionId}/decision/をラップしますsession_idを渡して、認証結果の全体を取得します。- 本人確認データ、ライブネススコア、AMLの結果、最終的な
status、アップロードされたメディアのURLにアクセスできます。
結果に応じて処理する
認証結果に基づいて後続のアクションを追加します。
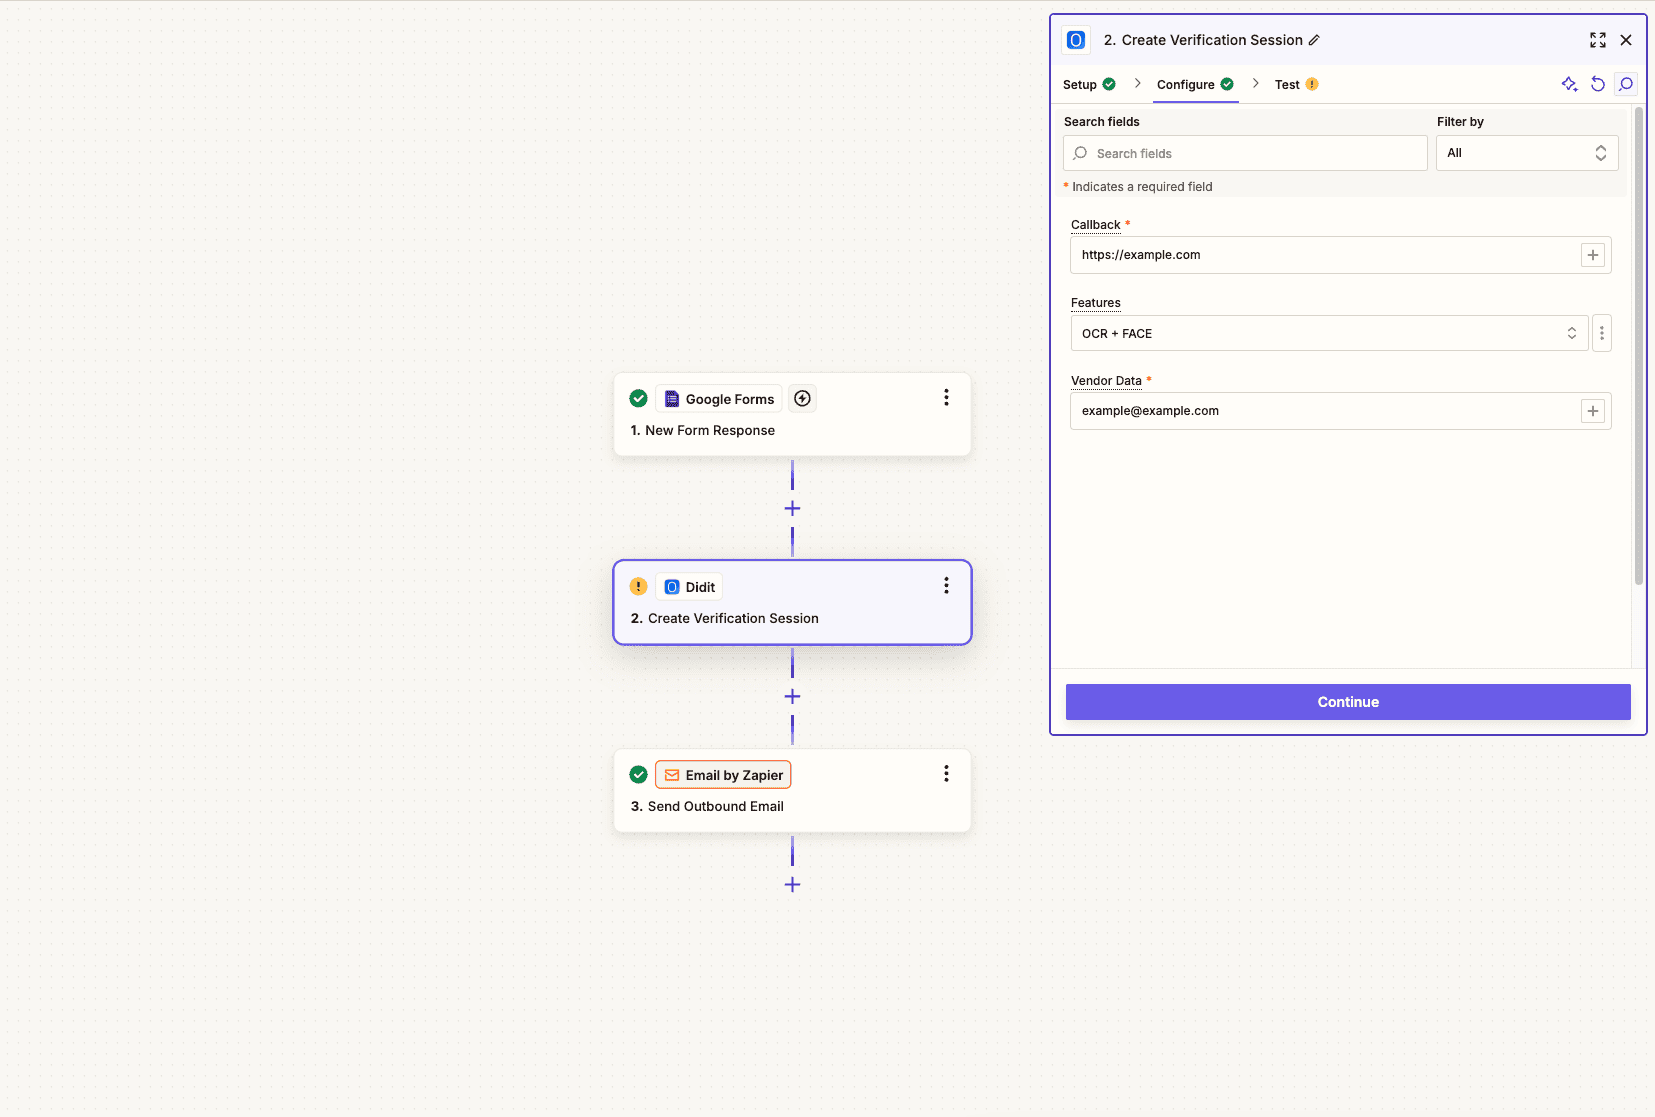
ZapierのアクションからDiditの認証セッションを作成する画面。
よく使われるZapテンプレート
Google Forms → Didit → Gmail
ユーザーがオンボーディングフォームに入力 → 認証セッションを作成 → 結果をユーザーと管理者にメールで送信。
HubSpot → Didit → HubSpot
新しいコンタクト → KYCをトリガー → 認証ステータスと本人確認データでコンタクトのプロパティを更新。
Stripe → Didit → Slack
新しい顧客 → 本人確認 → 結果をSlackでチームに通知。
Webhook → Didit → Airtable
カスタムトリガー → ユーザーの本人確認 → コンプライアンス記録としてセッションの結果をAirtableに記録。
利用可能なトリガーとアクション
以下の名称は、マーケットプレイスにある現在のDidit Zapierアプリと同じです。Zapier上で表示されるラベルがわずかに異なる場合は、ZapierのUIを優先してください。内部の動作は同じです。トリガー (Zapを開始する)
アクション (処理を実行する)
留意事項
ヒントとベストプラクティス
ベンダーデータでセッションを紐付ける
ベンダーデータでセッションを紐付ける
セッションを作成する際は、必ずVendor Dataフィールドに一意の識別子(メールアドレス、ユーザーID、またはUUID)を渡してください。これにより、認証結果を自社システム内の正しいユーザーに紐付けることができます。
すべてのステータス結果に対応する
すべてのステータス結果に対応する
ZapierのPaths機能を使ってZapの分岐を作成し、ステータスごとに異なる処理を行いましょう。承認済み、却下、レビュー中、再提出、放棄、期限切れのそれぞれに、適切な対応を用意する必要があります。
フィルターでノイズを減らす
フィルターでノイズを減らす
ZapierのFiltersを追加して、特定のステータスの場合にのみ後続のアクションをトリガーします。たとえば、ステータスが
"Approved"の場合にのみウェルカムメールを送信します。本番運用前にテストする
本番運用前にテストする
実際のユーザーを対象に処理を行う前に、Zapierのテスト機能とDiditのTry Webhookボタン(Console → API & Webhooks)を併用して、Zapをエンドツーエンドで検証してください。
次のステップ
クイックスタートガイド
Diditアカウントを設定し、ワークフローを作成して、APIキーを取得します。
Webhook
サーバーサイド連携向けのWebhookペイロードと署名検証について説明します。