

 시작하기
 연동 / SDK
 사용자 인증
 기업 확인
 거래 모니터링
 변경 내역
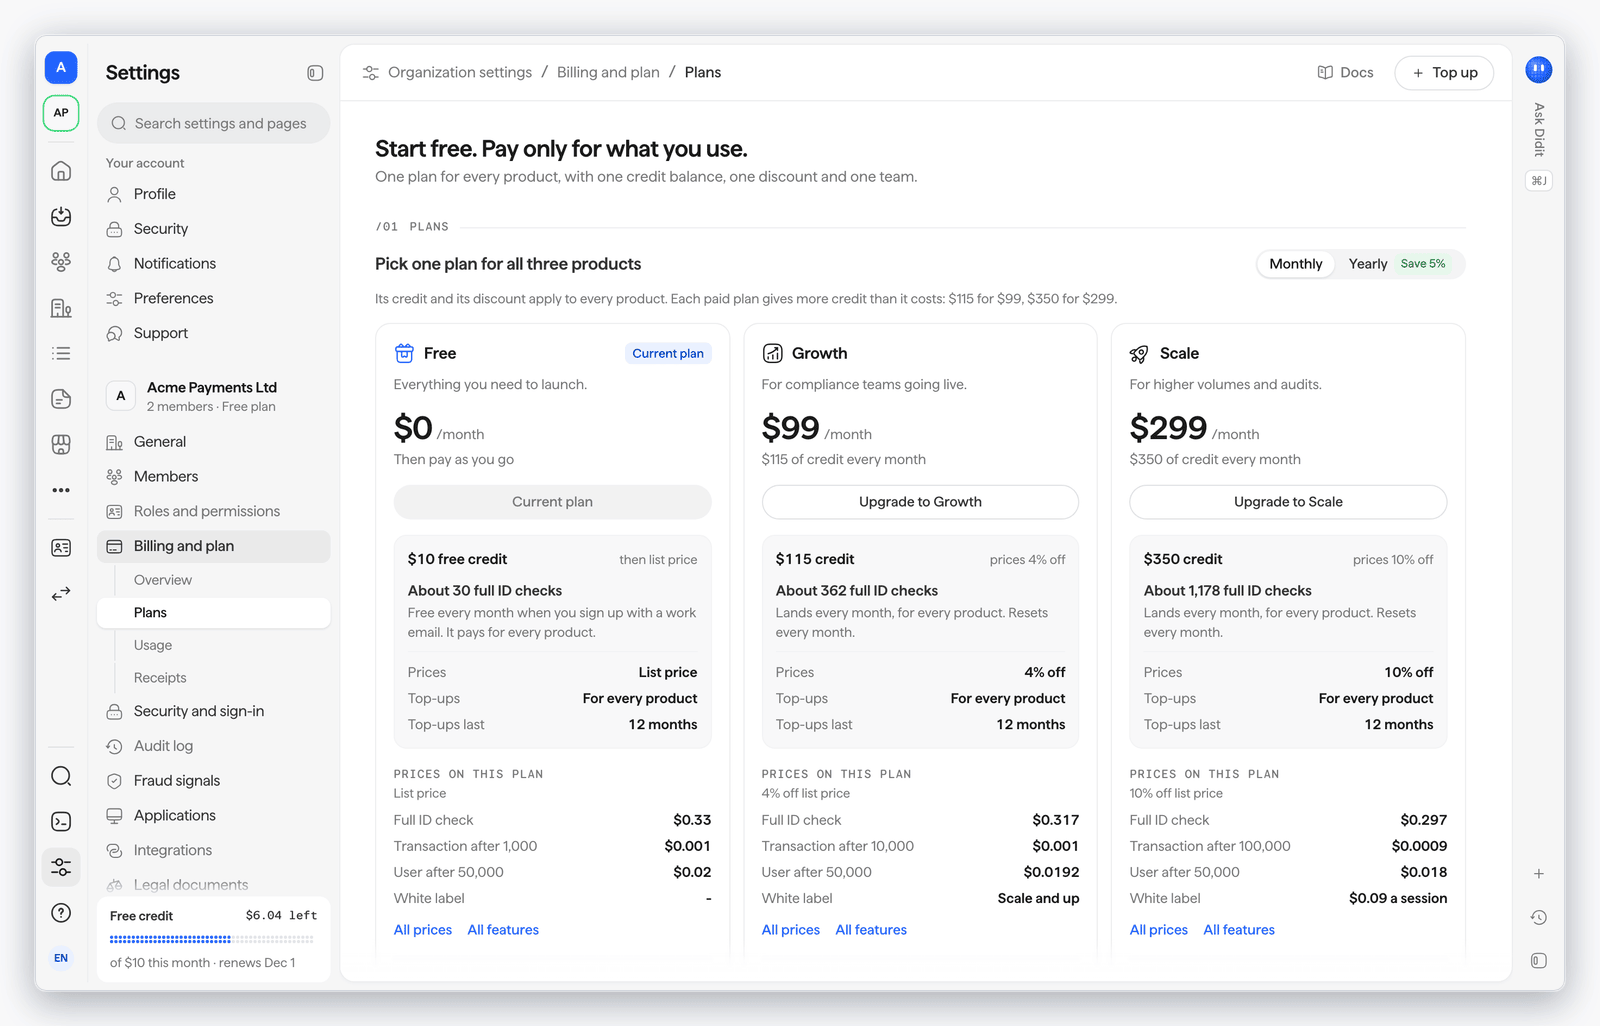
모든 제품을 위한 하나의 요금제
2026년 11월 1일부터 귀사의 조직은 하나의 요금제를 사용하며, 이 요금제는 신분증 인증, 인증, 거래 모니터링 및 Travel Rule을 모두 포함합니다. 하나의 크레딧 잔액으로 모든 제품의 비용을 지불하며, Growth와 Scale에서는 모든 가격에 동일한 할인이 적용됩니다.- Free: 정가 기준 월 $0입니다. 업무용 이메일로 가입한 조직은 전화번호 인증을 제외한 모든 검사에 매월 $10의 크레딧을 받으며, 전화번호 인증 비용은 충전으로 지불합니다
- Growth: 월 $99, 월 $115의 크레딧, 모든 가격에 4% 할인이 적용되며, Investigator 및 Support Drop-off 에이전트, 하나의 블루프린트로 구성된 케이스 관리, Didit 사기 네트워크가 포함됩니다
- Scale: 월 $299, 월 $350의 크레딧, 모든 가격에 10% 할인이 적용되며, 자체 도메인의 화이트 라벨, 라우팅 기능을 갖춘 전체 케이스 관리, 네트워크 조사 및 우선 지원이 포함됩니다. 새로 가입한 조직은 14일간 Scale 체험판을 이용할 수 있습니다
- Enterprise: 연간 약정 금액이 해당 연도의 크레딧이 되는 맞춤형 연간 계약이며, 기업 단일 로그인(SSO)과 SCIM, 조직 간 사기 신호, 지정된 팀이 포함됩니다
- 연간 결제: Growth와 Scale은 연 1회 결제할 수 있으며, 금액은 각각 $1,128와 $3,408입니다
- 충전: Free, Growth, Scale에서 충전은 액면가로 추가되며, 모든 제품의 비용을 지불할 수 있고, 12개월간 유효합니다. 각 검사에는 이번 달 크레딧이 먼저 사용되고, 그다음 가장 오래된 충전 금액이 사용됩니다
- 포함된 모니터링 거래: Free는 월 1,000건, Growth는 10,000건, Scale은 100,000건입니다. 포함 한도를 초과한 거래 한 건당 정가 기준 $0.001이며, Growth와 Scale에서는 요금제 할인이 차감됩니다
- 모든 고객을 위한 가격 인하: 화이트 라벨은 완료된 세션당 $0.20에서 $0.10으로, 전화번호 인증 코드에 대한 Didit 수수료는 $0.04에서 $0.02로, 이메일 인증은 검사당 $0.03에서 $0.02로 내렸습니다
- 사용자에게 보내는 메시지: 이메일은 건당 $0.02, SMS는 이동통신사가 정한 세그먼트당 요금에 Didit 수수료 $0.02가 추가되며, WhatsApp 메시지는 WhatsApp 요금에 Didit 수수료 $0.02가 추가됩니다. 자체 WhatsApp Business 계정을 사용하면 수수료만 부과됩니다. 요금제 할인은 Didit 수수료에만 적용됩니다
- 상태 이메일은 무료: 인증 중 Didit이 보내는 코드, 링크 및 결과 이메일에는 요금이 부과되지 않습니다
- 구매한 항목은 손실되지 않습니다: 2026년 11월 1일 이전에 구매한 잔액은 만료되지 않으며, 그 이전에 연결한 사용자 지정 도메인은 모든 요금제에서 계속 작동하고, 체결된 계약은 갱신 시까지 기존 조건을 유지합니다
- 콘솔의 결제 및 요금제: 요금제, 크레딧, 잔액, 검사별 사용량 및 영수증을 확인하고, 요금제를 변경하며, 충전하고, 월 한도를 설정하여 자동 충전을 설정할 수 있습니다
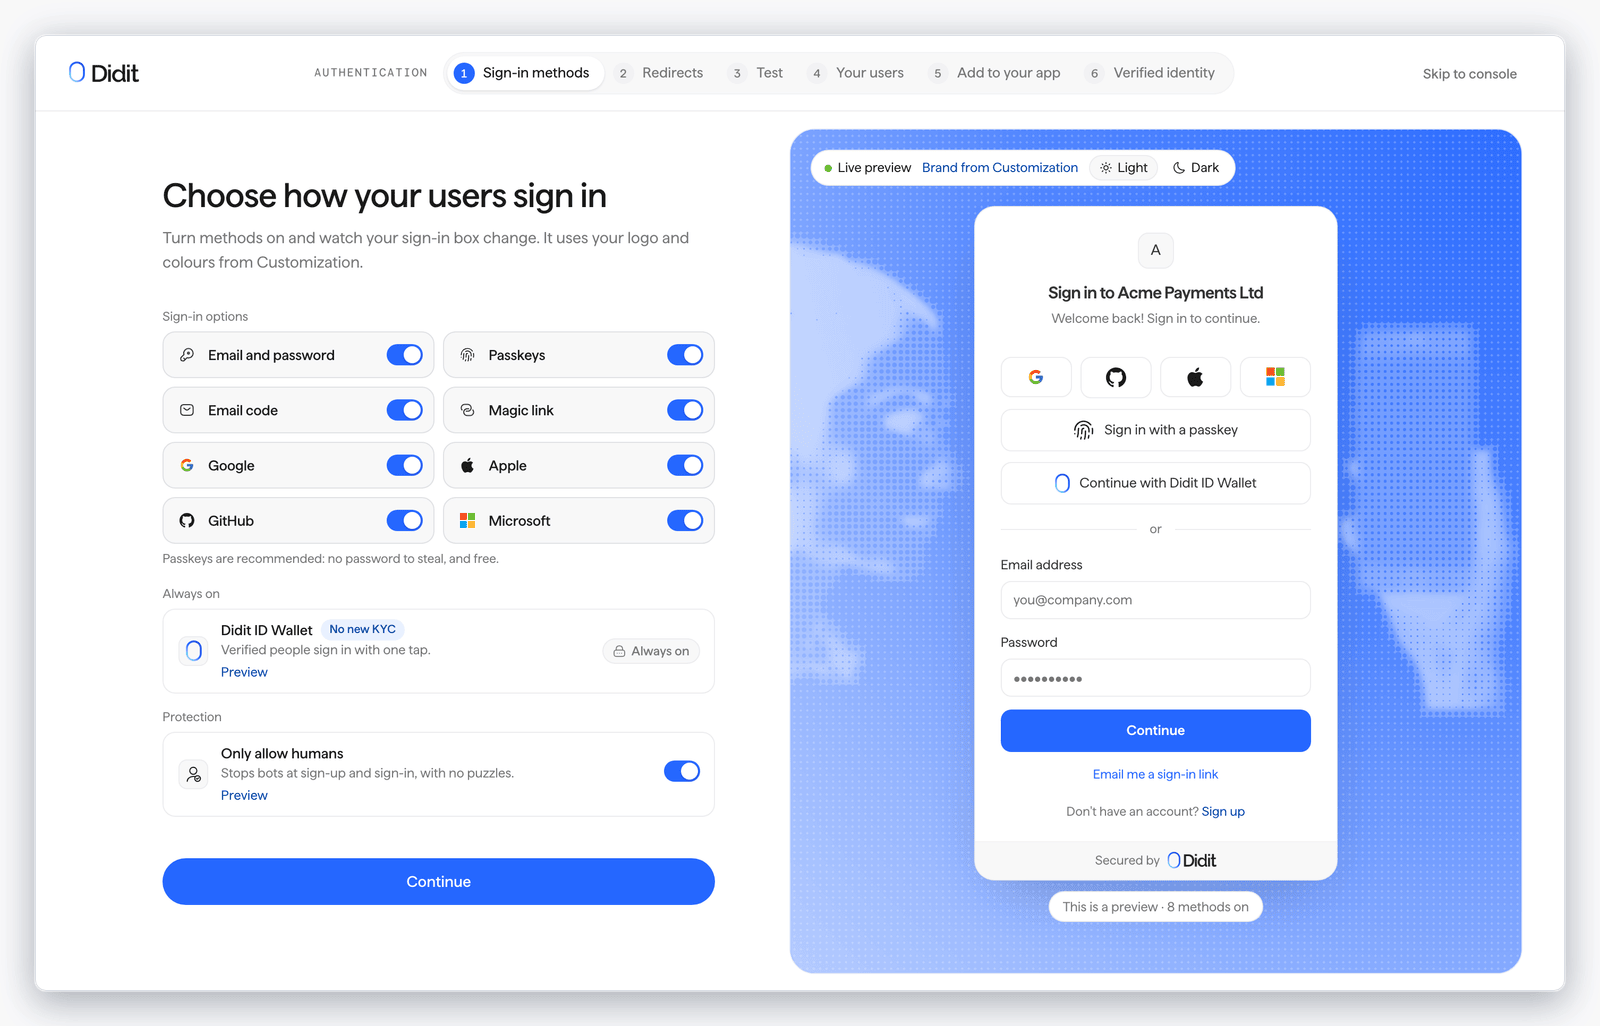
귀사 사용자를 위한 인증
인증은 귀사의 고객이 귀사의 애플리케이션에 로그인하도록 하며, 귀사의 자체 오리진에서 호스팅되는 로그인 페이지와 PKCE를 사용하는 OAuth 2.0 흐름을 제공합니다. 인증을 단독으로 사용하거나 신분증 인증 및 거래 모니터링과 함께 사용할 수 있습니다.- 일반적인 모든 로그인 방식: 비밀번호, 이메일 코드, 매직 링크, 전화번호 코드, 패스키, 소셜 로그인, 조직 SSO, 다단계 인증을 지원하며, 각 방식은 애플리케이션별로 켜거나 끌 수 있습니다
- 호스팅 페이지: 로그인, 매직 링크, 초대 및 비밀번호 재설정 페이지를
https://<slug>.auth.didit.me에서 제공하거나, 인증된 사용자 지정 도메인에서 제공합니다 - 검증 가능한 토큰:
POST {origin}/token/에서 액세스 토큰, ID 토큰, 리프레시 토큰을 발급받을 수 있으며, 디스커버리와 JWKS도 같은 출처에서 제공됩니다 - 공격 방어: 무차별 대입 공격에 대한 계정 잠금, 챌린지, 유출된 비밀번호 검사, 공격 모드 및 속도 제한을 제공합니다
- 기존 사용자 가져오기: JSON 또는 CSV 파일에서 계정을 가져올 수 있으며, 먼저 시험 실행(dry run)으로 확인한 뒤 가져오기를 시작합니다
- 샌드박스 우선: 샌드박스 애플리케이션은 고유한 출처를 가지며, 로컬 개발을 위해
http://localhost리디렉션 URL을 허용합니다. 실제 운영 애플리케이션은 정확히 등록된https://URL만 허용합니다 - 가격: 매월 처음 50,000명의 활성 사용자는 모든 요금제에서 무료이며, 그 이후 활성 사용자 1명당 $0.02부터 부과됩니다. 가입 후 다시 방문하지 않은 사용자에게는 요금이 부과되지 않습니다
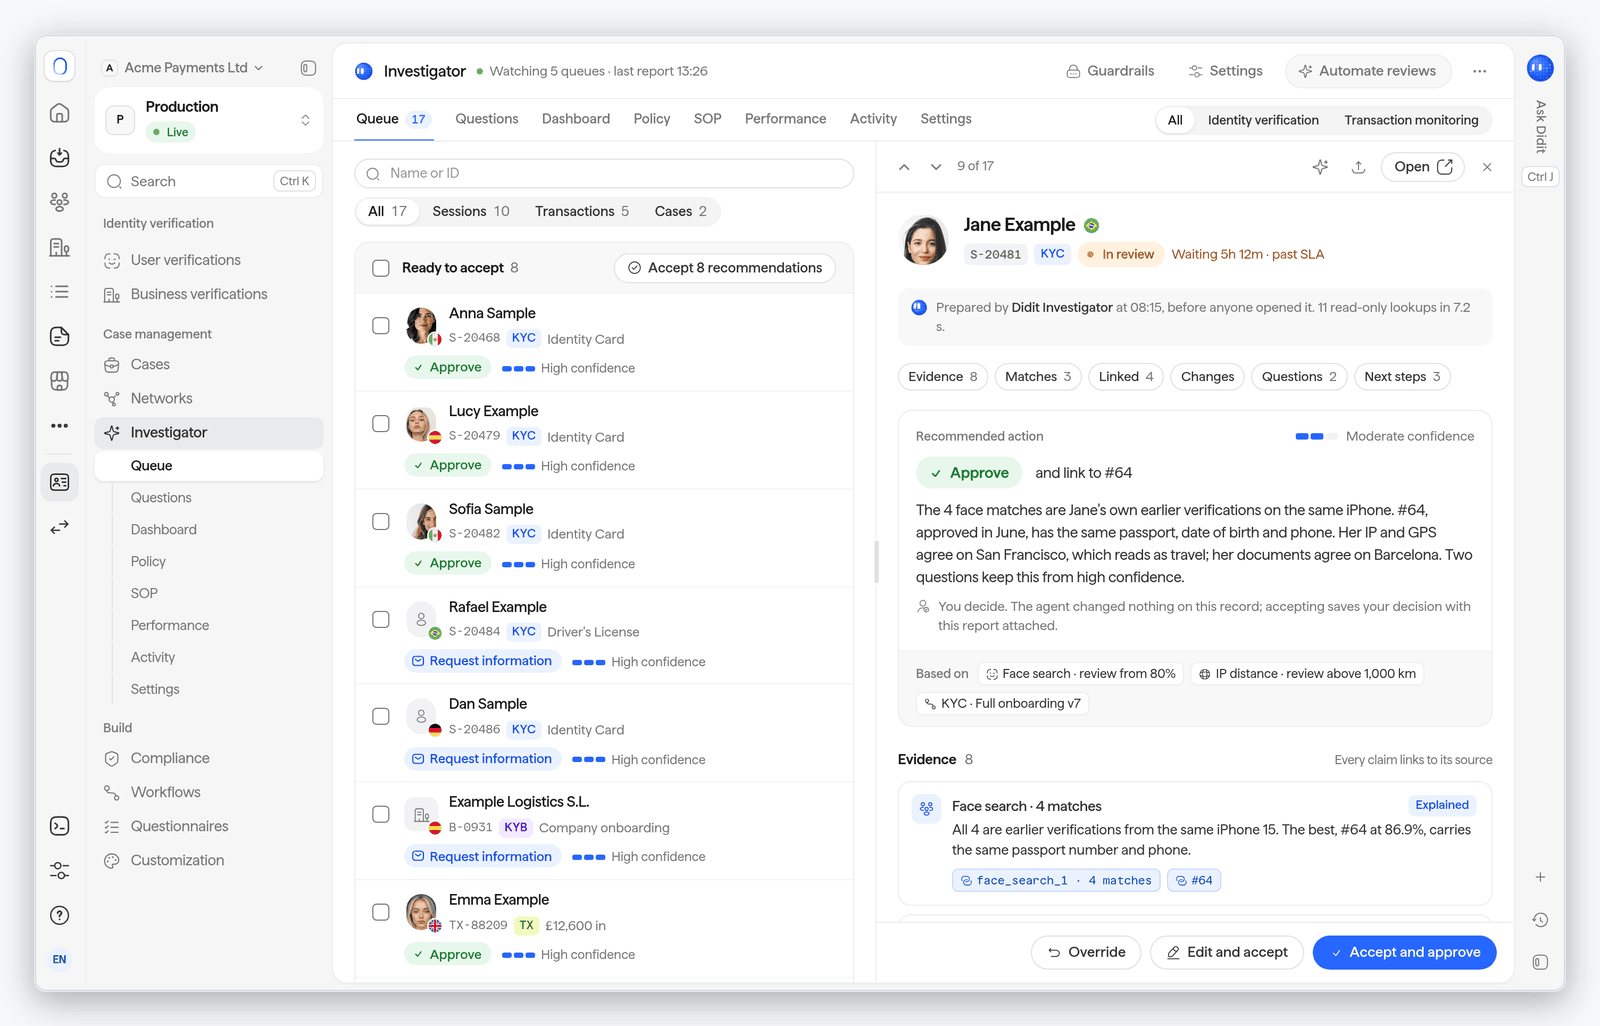
Investigator 에이전트가 대기열을 검토합니다
Investigator는 사람의 검토를 기다리는 각 항목에 대해 보고서를 작성합니다. 대상은 검토 중인 인증 세션과 기업 확인(KYB), 지속적인 AML 모니터링에서 발견된 일치 항목, 거래 알림 및 케이스입니다.- 확인할 수 있는 보고서: 권장 사항(승인, 거부, 추가 정보 요청 또는 상위 검토 요청), 신뢰도 수준, 판단 근거, 그리고 각각 출처 기록의 해당 부분을 인용하는 증거 항목을 제공합니다
- 스크리닝 일치 항목 분류: 스크리닝 일치 항목마다 동일인인지, 동일인이 아닌지, 또는 불분명한지를 표시합니다
- 섀도 모드 우선: 실제 적용 전 7일, 14일(기본값) 또는 30일 동안 보고서를 작성하고, 귀사 팀의 결정과 비교하여 자체 점수를 산정합니다. 설정, 섀도 모드 및 백테스트에는 요금이 부과되지 않습니다
- 대기열별 자율성 선택: Off(꺼짐), Suggest(제안, 기본값: 모든 항목을 사람이 결정), Auto(자동, 정책이 적용되는 신뢰도 높은 항목을 결정), Full auto(완전 자동)를 선택할 수 있으며, 일치도 임계값, 품질 검증 샘플, 일일 한도 및 거래에 대한 금액 상한을 설정할 수 있습니다
- 고정된 안전장치: 제재 일치는 항상 사람이 검토하며, 사기 및 AML 사유는 최종 사용자에게 절대 전달되지 않습니다. 어떤 결정도 보호 대상 특성을 사용하지 않으며, 규제 보고서는 절대 제출하지 않고, 모든 결정은 기록되며 재정의할 수 있습니다
- 감사 로그: Investigator의 결정은 귀사 팀의 결정과 나란히 기록됩니다
- 가격: Growth, Scale, Enterprise에서 완료된 검토 건당 $0.20입니다
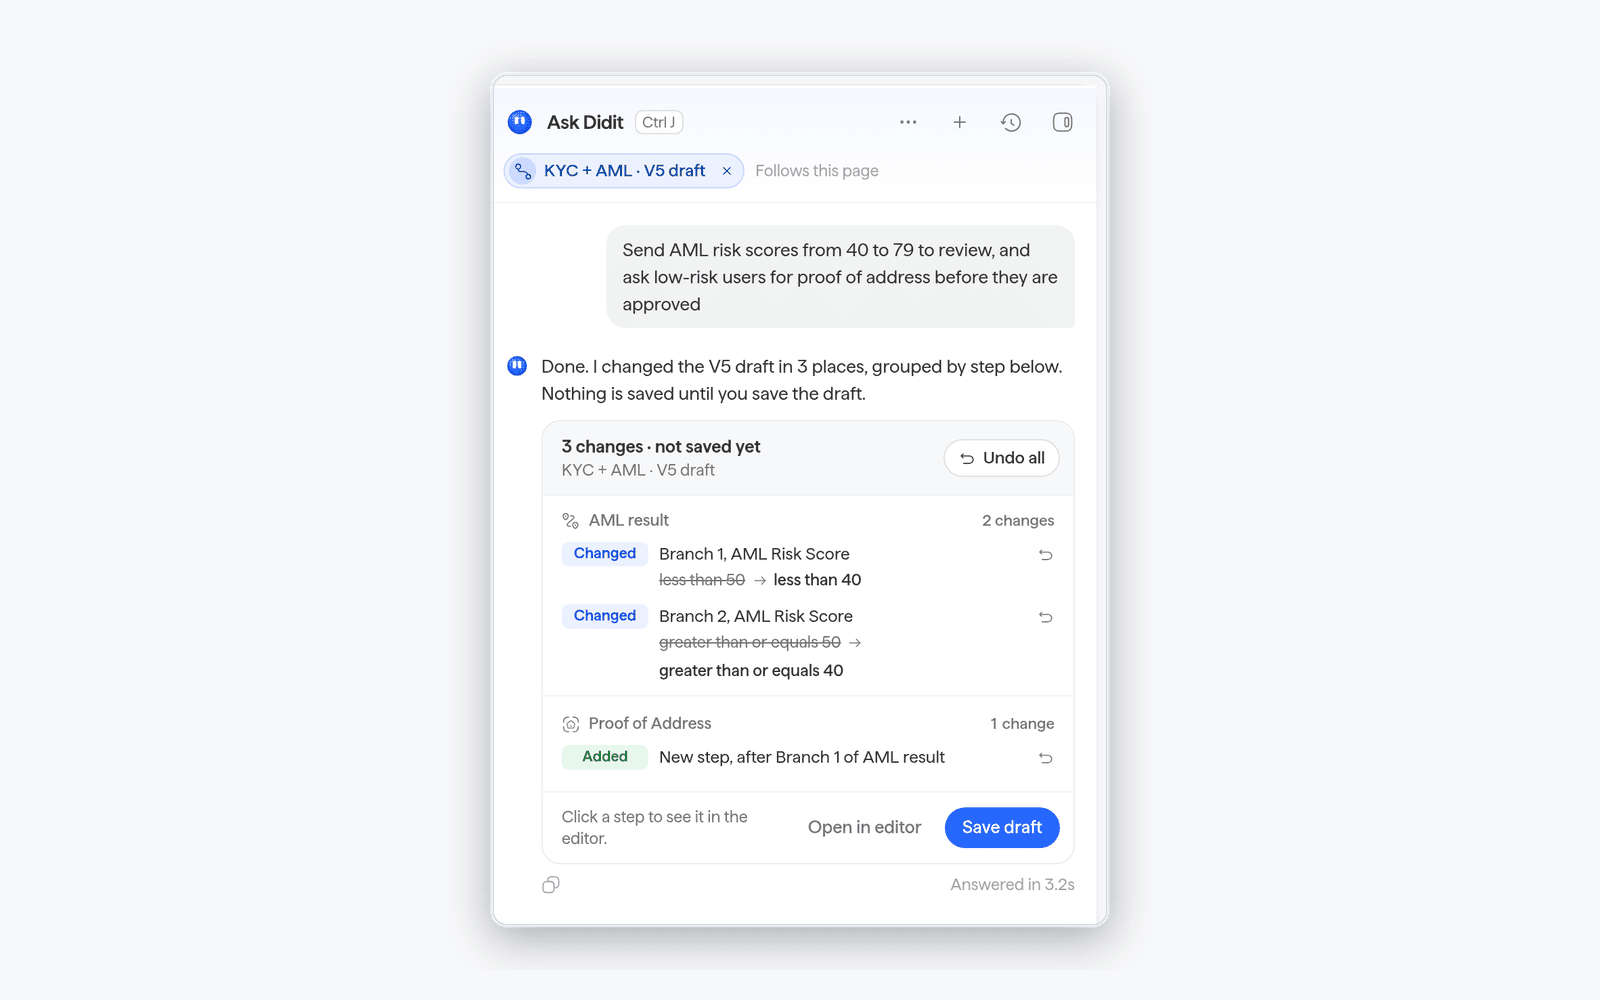
새로운 Business Console과 Ask Didit
Business Console은 홈과 시작하기부터 세션, 워크플로, 거래, 케이스, 설정에 이르기까지 모든 페이지가 새로운 디자인으로 바뀌었으며, Ask Didit도 그 안에서 작동합니다.- 자연어로 질문하기: Ask Didit은 세션을 찾고, 활동 및 승인율에 관한 질문에 답하며, 워크플로와 거래 규칙을 만들거나 변경합니다
- 모든 변경 사항을 직접 승인합니다: Ask Didit이 데이터를 쓰려고 하면 먼저 이 작업 확인을 표시합니다. 워크플로 편집 내용은 실행 취소, 다시 실행, 편집기에서 열기, 초안 저장 버튼이 있는 요약으로 묶여 표시됩니다
- 파일 첨부 및 음성 입력: JPEG, PNG 또는 WebP 이미지, PDF, Word, 일반 텍스트, CSV, Excel 파일을 포함해 각각 최대 10 MB인 파일을 최대 4개까지 첨부하거나, 마이크를 사용할 수 있습니다
강화된 사기 신호
기기 카메라로 촬영되지 않고 주입된 캡처와, 이전 공격에서 나타난 얼굴을 탐지합니다.- 주입 공격 감지:
INJECTION_ATTACK_DETECTED는 기기 자체 카메라로 촬영되지 않고 주입된 문서 캡처 또는 셀피를 표시합니다. 예를 들어 가상 카메라, 페이지나 브라우저 자동화가 생성한 카메라 피드, 후킹된 카메라가 여기에 해당합니다. 신분증 인증 단계에서 이 신호의 작업 기본값은 거부이며, 검토 또는 조치 없음으로 설정할 수 있습니다 - 이전 공격의 얼굴:
FACE_MATCHES_LIVENESS_ATTACK는 다른 사용자의 이전 캡처 중 공격으로 높은 신뢰도로 판정된 캡처와 일치하는 얼굴을 표시합니다. 라이브니스 감지 및 연령 추정 단계에서 조치 없음(기본값) 또는 검토로 설정합니다 - 문서 캡처 셀피의 얼굴 검색: 사용자가 문서를 촬영하는 동안 찍은 셀피는 라이브니스 셀피와 같은 얼굴 검색을 거치며, 얼굴 차단 목록과 승인된 사용자를 대상으로 검색합니다. 이 검색은 신분증 인증 단계의 규칙 탭에 있는 별도의 스위치로 제어합니다. 일치 항목은 세션에 나열됩니다
생체 인식 동의
일리노이주(BIPA), 텍사스주(CUBI), 콜로라도주의 생체 개인정보 보호법은 기업이 얼굴 기하학 정보를 수집하기 전에 고지와 명시적 동의를 요구합니다. Didit은 이제 해당 법률의 적용을 받는 사람들에게 첫 얼굴 캡처 전에 동의 단계를 표시할 수 있으며, 그 답변을 세션에 기록합니다.- 모드 선택: 자동(기본값)은 사용자의 주(state) 같은 트리거가 적용될 때만 단계를 표시합니다. 항상은 얼굴을 캡처하는 모든 세션에서 묻습니다. 없음은 동의 수집을 귀사에 맡깁니다
- 아는 정보 알려 주기: 세션을 생성할 때
user_state를 보내거나, 이미 수집한 동의 내용을biometric_consent로 보내 흐름에서 다시 묻지 않도록 합니다 - 호스팅 흐름 및 네이티브 SDK 4.10.0 이상에서 이 단계를 표시할 수 있습니다
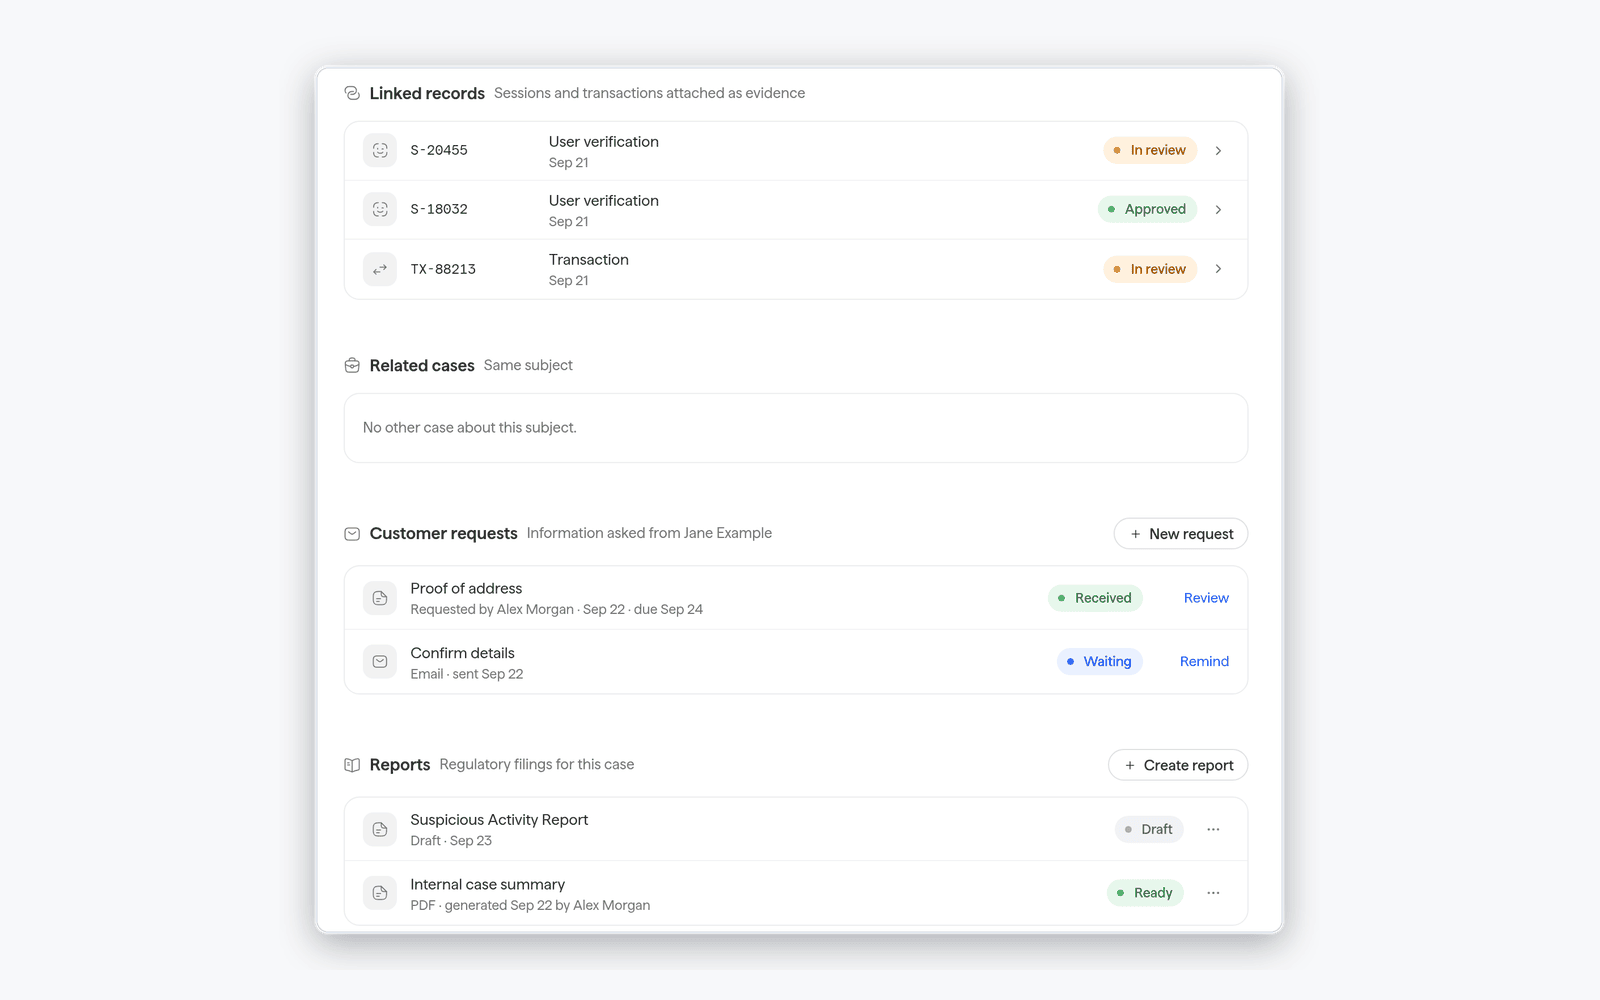
케이스 관리
규제 보고서는 이제 조사와 관련된 인증, 거래 및 고객 요청과 함께 케이스 관리 안에서 전체 수명 주기를 갖습니다.- 관리할 수 있는 규제 보고서: 케이스 또는 보고서 페이지에서 보고서를 생성하고, 수명 주기를 추적하며, 더 이상 필요하지 않은 보고서를 삭제할 수 있습니다. FIU 보고서를 참조하십시오
위치 인증
새로운 워크플로 단계는 사용자가 인증하는 동안 그 사람의 위치를 확인합니다. 브라우저 또는 네이티브 SDK에서 한 번 읽은 기기 위치 정보, 또는 연결의 IP 위치를 기준으로 합니다.- 허용 및 차단 영역: 귀사가 라이선스를 보유한 관할 구역 안에 사용자가 있었음을 입증하거나, 서비스하지 않는 지역에 있는 사용자를 차단합니다
- 거리 확인: 기기 위치를 IP 위치 및 사용자 문서의 주소와 비교합니다
- 스푸핑 신호: 위치 조작, VPN, 프록시, Tor, 에뮬레이터는 각각 고유한 경고를 발생시킵니다. 각 경고의 작업(
NO_ACTION,REVIEW또는DECLINE)이 단계 상태를 설정하며, 가장 강력한 작업이 우선합니다 - 동의를 바탕으로 한 단일 측정: 사용자는 위치가 필요한 이유를 확인하고, 수락한 고지는 결과에 기록되며, 각 시도는 한 번만 제출할 수 있습니다
- 요금: 확인 건당 $0.05
주소 검증
우편 주소가 실제로 존재하는지 확인하고, 배송 행, 구성 요소, 좌표와 함께 정규화된 주소를 받아볼 수 있습니다.- 새로운 API:
POST /v3/address-validation/은 한 줄 또는 구조화된 필드로 주소를 받으며, 국가는 항상 필수입니다. 주소당 $0.10의 비용이 듭니다 - 워크플로 내에서 사용: 신분증 인증 및 주소 증명 단계에서 주소 검증을 켜고, 주소가 검증되지 않았을 때 어떤 작업을 할지 선택하십시오
- 주소만 확인:
verified결과는 해당 장소가 존재한다는 뜻이며, 누군가 그곳에 거주한다는 뜻은 아닙니다
전자 서명 수준
전자 서명을 사용하면 인증된 사용자 또는 기업의 법적 대리인과 주요 인물이 인증 흐름 안에서 PDF 및 Word 문서에 서명할 수 있습니다.- 간편(기본값): 신분증 인증, 이메일 또는 전화번호가 필요하지 않습니다
- 고급(AES): 승인된 신분증 인증과 인증된 이메일 또는 전화번호가 필요합니다. 서명자는 해당 연락처로 전송된 일회용 코드로 확인합니다
- 적격(QES): 출시 예정으로 표시됩니다. API로 저장하면
qes_not_available과 함께400이 반환되며, 고급(AES)으로 자동 대체되지 않습니다 - 요금: 간편이든 고급이든, 문서 수와 관계없이 서명된 세션당 $0.10입니다. 거부, 실패 또는 만료된 서명에는 요금이 청구되지 않습니다
Travel Rule
암호화폐 전송은 상대방에게 더 자주 도달하며, 전송에 필요한 모든 메시지를 확인할 수 있습니다.- 거래 상대방 탐색: 지갑 주소만 포함된 전송은 상대방에게 더 자주 도달합니다. 전송이 라우팅 불가로 선언되기 전에 Didit은 다음 순서로 시도합니다. (1) 다른 Didit 고객이 통제권을 증명한 지갑, (2) 지갑의 귀속 정보, (3) 사용 중인 Travel Rule 네트워크가 제공하는 경우 네트워크 조회, (4) 지정한 거래 상대방. 그다음에야 최종 사용자에게 묻습니다. 귀사나 최종 사용자가 선택한 VASP는 항상 가장 먼저 시도됩니다.
- 추적 가능한 전송: Didit은 전송이 요구하는 모든 메시지를 보내고, 상대방이 수락할 때까지 재시도합니다. 전송의
delivery필드에는 최신 메시지, 그 상태, 그리고 사용한 경로가 표시됩니다. - 네트워크 자격 증명 없이 테스트: 샌드박스에서 Didit Test VASP는 귀사의 발신 전송에 선택한 시나리오로 응답하며, 귀사 측을 테스트하기 위해 수신 전송을 보낼 수 있습니다.
- 더 많은 체인 형태 지원: UTXO 전송과 메모 또는 태그가 필요한 네트워크를 지원합니다.
지갑 스크리닝
더 많은 네트워크에서 지갑을 스크리닝하면서 보내야 할 정보는 줄였습니다.- 네트워크 4개 추가: 관리형 지갑 및 트랜잭션 해시 스크리닝이 Avalanche C-Chain(
AVAX), Cardano(ADA), Stellar(XLM), Hedera(HBAR)까지 지원하여 총 17개 네트워크를 지원합니다. - 보내야 할 정보 감소: Bitcoin, Tron, Solana 주소라면 네트워크를 생략해도 Didit이 주소 형식에서 네트워크를 판별합니다. 또는
POLYGON이나BSC와 같은 일반적인 네트워크 이름을 보낼 수 있습니다.0x주소는 네트워크가 반드시 필요합니다. 네트워크가 없으면 요청은422(wallet_screening_chain_undetermined)로 응답하며 후보 네트워크 목록을 반환합니다. 이 경우 스크리닝이 수행되지 않으며 비용도 청구되지 않습니다. - 올바른 네트워크의 토큰: USDT, USDC 또는 ETH용
0x트랜잭션 해시는 Ethereum, BNB Chain, Polygon, Base, Arbitrum, Optimism에서 조회되며, 발견된 네트워크에서 스크리닝됩니다.
기업 확인(KYB)
API로 자체 기업 온보딩 화면을 구축하고, 더 많은 공식 소스에서 납세자 번호를 확인하세요.- 10개 아시아·태평양 시장의 국가 등기부 기반 Lite 확인: 호주, 중국, 홍콩, 일본, 뉴질랜드, 싱가포르, 대한민국, 대만, 태국, 베트남에서는 Lite 확인이 국가 법인 등기부도 조회하므로, 등록 직후의 기업도 등기부에 등재되는 즉시 찾을 수 있습니다. 이 국가들에서 Lite 확인은 $3.00이며, 그 외 모든 국가에서는 $2.00입니다. KYB 레지스트리 요금을 참조하세요.
- Headless KYB: 새로운 endpoint로 기업 문서를 업로드하고, 문서에서 추출된 당사자 정보를 반환받으며, 당사자 초안을 생성, 수정, 삭제하고, 당사자를 제출할 수 있습니다. 연동 가이드를 참조하세요.
- 공식 소스 기반 납세자 번호 및 VAT 확인: VAT 및 납세자 번호는 EU의 VAT 등록부, 노르웨이, 스위스, 브라질, 콜롬비아, 코스타리카, 에콰도르, 파라과이의 국가 세무 등록부와 같은 공식 등록부에서 확인됩니다. 그 밖의 여러 국가에서는 공식 형식과 검사 숫자 규칙에 따라 확인됩니다. 프랑스의 SIREN 또는 SIRET, 네덜란드의 RSIN, 헝가리의 전체 납세자 번호는 먼저 해당하는 VAT 번호로 변환됩니다. 기업 데이터를 참조하세요.
전화번호 인증
모든 인증 코드에 귀사의 브랜드를 처음부터 끝까지 적용하세요.- 직접 작성하는 SMS 문구와 발신자 ID: 9월부터 SMS 코드에 귀사의 이름이 표시됩니다. 이제 화이트 라벨 → SMS에서 언어별로
{code}와{brand}를 사용해 SMS 코드의 전체 문구를 작성할 수 있으며, 통신사가 허용하는 경우 자체 발신자 ID를 사용할 수 있습니다. SMS 코드를 전달할 수 없는 경로로 재전송되더라도 코드는 여전히 Didit 문구로 전달되며, 귀사의 SMS 발신자 이름으로 서명되고 Didit의 발신자로 발송됩니다. - 자체 번호에서 보내는 WhatsApp 코드: 귀사의 WhatsApp Business 번호를 연결하면 사용자가 귀사의 비즈니스 이름과 번호로 코드를 받습니다.
세션 API 및 webhook
어떤 규모에서든 세션을 삭제, 내보내기, 측정하세요.- 한 번의 호출로 수천 개 세션 삭제: 대규모 삭제는 작업으로 실행됩니다. Batch Delete Sessions 요청과 일치하는 세션이 20개를 초과하면 API는
202와 함께 삭제 작업을 반환합니다. Get Session Deletion Job을 반복 호출하여COMPLETED또는FAILED가 보고될 때까지 확인하세요. 최대 20개의 세션은 요청 안에서 여전히 삭제되며, 세션마다 하나의 결과가 반환됩니다. - 필터링한 세션만 정확히 삭제:
delete_all: true를 사용하면 List Sessions의 필터로 삭제 대상을 좁힐 수 있습니다. 각 필터에는filter_가 접두사로 붙습니다(예:filter_status,filter_date_from). 알 수 없는 필터나 읽을 수 없는 값은 아무것도 삭제되기 전에 거부됩니다. - 하위 인증 건 집계: 기업 확인이 삭제되면, 그 확인으로 생성된 주요 인물 및 기업 인증도 함께 삭제되며,
deleted_child_verifications에 삭제된 건수가 표시됩니다. Batch Delete Sessions는 KYC 세션만 삭제하므로 이 경우 값은 항상0입니다. - 삭제된 세션의 대기 중 webhook 폐기: 삭제된 세션에 대해 아직 대기 중인 webhook 전송과 그 재시도는 폐기됩니다. 이미 전송된 webhook은 영향을 받지 않습니다.
- 세션의 모든 파일을 하나의 ZIP으로: 파일 내보내기는 KYC 또는 KYB 세션의 문서 양면, 셀피, 라이브니스 영상, 업로드된 문서를 원본 품질로 담은 ZIP 파일 하나를 준비합니다.
- 시간별 오늘 현황: 새로운 분석 endpoint는 오늘의 인증 건수를 현지 시간 기준 시간대별로, 지난주 같은 요일의 건수, 그리고 오늘의 결과를 반환합니다.
서버 SDK
Python, Node.js, Go, Java, PHP, Ruby, .NET용 공식 타입 지정 서버 SDK 1.0 버전은 서버 endpoint를 호출하고, Didit이 보내는 webhook을 검증하며, 인증 토큰을 확인합니다. API 참조 페이지는 각 SDK의 최신 릴리스가 해당 endpoint를 지원하면 cURL 요청 옆에 SDK 코드 샘플을 표시합니다. 서버 SDK를 참조하세요.네이티브 SDK: 올바른 국가 우선
React Native와 Flutter 4.9.1은 iOS 및 Android SDK를 4.9.1 버전으로 고정합니다.- 올바른 국가 먼저 표시: IP 조회가 화면 표시 이후에 완료되면 문서 및 주소 증명 국가 선택기가 목록의 첫 번째 국가에 머물렀습니다. 이제 감지된 국가로 전환되며, 세션에서 설정되었거나 사용자가 선택한 국가는 덮어쓰지 않습니다.
- Android 수정 사항: 설문지 헤더가 SDK 언어를 따르며, 전체 패키지에서 NFC 여권 스캔이 더 이상 충돌하지 않습니다.
- 문구 개선: iOS 및 Android 4.9.1 SDK는 러시아어와 키르기스어 인증 문구를 개선했습니다.
문서 및 AI 에이전트
문서가 더 많은 언어로 제공되며, 에이전트가 필요한 부분만 정확히 읽을 수 있습니다.- 스페인어, 브라질 포르투갈어, 일본어: 각 언어로 40페이지로 구성된 첫 번째 문서 묶음이 번역되었습니다
- API 오류마다 하나의 페이지: API 오류에는 모든 상태, 본문 형식, 안정적인 오류 코드와 재시도가 안전한 경우가 정리되어 있습니다
- 제품별 페이지 맵:
/llms/<product>.md형식이며, 예를 들어/llms/user-verification.md가 있습니다. 에이전트가 전체 색인 대신 한 제품의 문서만 불러올 수 있습니다 - 변경 내역 허브가 모든 업데이트에 있으며, 제품별 필터와 RSS 피드 하나를 제공합니다
다음 출시 예정
아래 기능은 문서화되어 있지만 아직 프로덕션에서 활성화되지 않았습니다.- 일본 마이넘버 카드: NFC 단계는 네이티브 SDK에서 JPKI를 통해 My Number Card를 읽고, 사용자가 카드 PIN을 입력하게 됩니다. 그 전까지는 NFC 기능이 있는 휴대전화의 네이티브 SDK에서 My Number Card를 사용하면 NFC 단계를 건너뜁니다. 자세한 내용은 NFC 인증을 참조하십시오
- 은행 계좌 확인: 앞선 단계에서 확인된 사람 또는 기업에 은행 계좌가 속하는지 확인합니다. 은행 로그인이나 사용자가 입력한 정보를 바탕으로 한 계좌 점검으로 확인하며, 명세서 업로드와 소액 입금 확인이 대체 수단으로 제공됩니다. Continue without your bank는 항상 사용할 수 있습니다. 자세한 내용은 은행 인증 방법을 참조하십시오
개선 사항
- 알 수 없는 문서 디자인 표시: 문서 유형 경고가 공식 디자인과 일치하지 않는 문서 앞면도 포함하도록 확장되었습니다
- 기본값으로 가장 긴 보존 기간 적용: 새 애플리케이션은 요금제에서 제공하는 가장 긴 데이터 보존 기간으로 시작합니다
수정 사항
이제 원인을 설명하는 오류 하나입니다.- Import Shared Session 오류를 수정했습니다. 유효하지 않거나 만료되었거나 다른 환경에서 발급된 공유 토큰이거나 삭제된 세션에 대한 토큰이면
400을 반환하며, 이유는share_token아래에 표시됩니다