

 시작하기
 연동 / SDK
 사용자 인증
 기업 확인
 거래 모니터링
 변경 내역
작동 방식
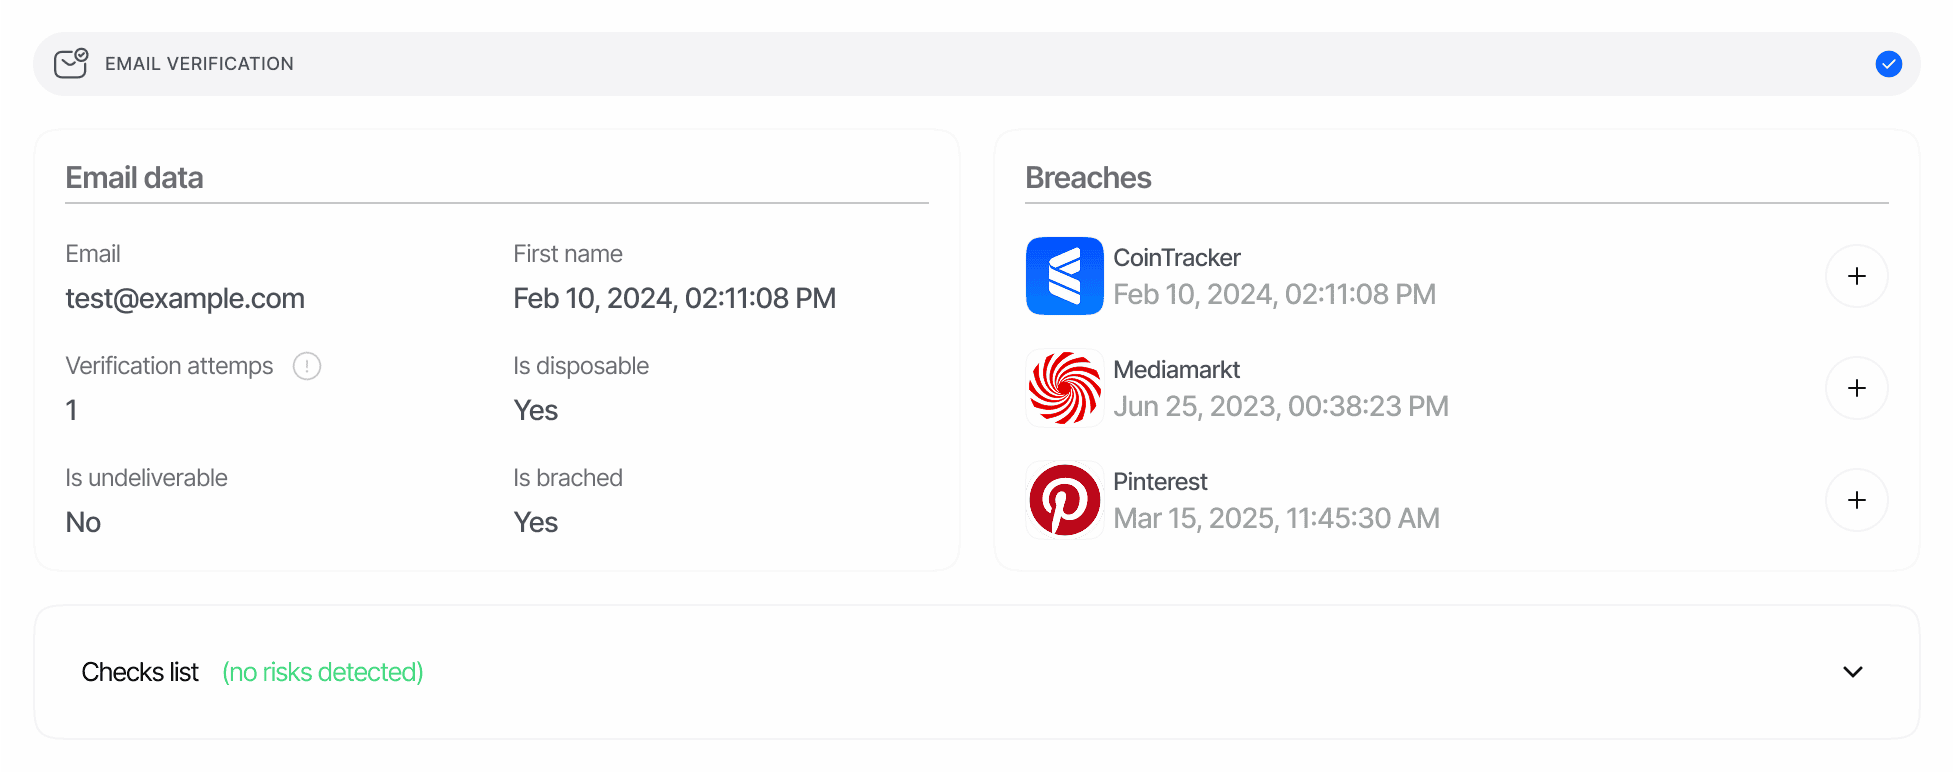
Didit의 이메일 인증 솔루션은 OTP 검증과 데이터 유출 노출 여부, 전송 가능성, 제공업체 평판과 같은 인텔리전스 신호를 결합합니다.이메일 수집
시스템은 다음 항목을 안전하게 수집합니다:
OTP 생성 및 전송
Didit의 인증 시스템은 다음을 수행합니다:
- 안전하고 유효 시간이 제한된 일회용 코드를 생성합니다
- 제공된 주소로 이메일을 통해 코드를 전송합니다
- 받은편지함 도달률을 극대화하기 위해 전송 모범 사례를 적용합니다
- 어뷰징을 방지하기 위한 안전장치가 포함된 재전송 흐름을 제공합니다
코드 검증
사용자는 다음과 같이 인증을 완료합니다:
- 수신된 코드를 인증 인터페이스에 입력합니다
- 설정된 시간(5분) 내에 제출합니다
- 필요한 경우 새 코드를 요청합니다(적절한 속도 제한 적용)
위험 평가
Didit 시스템은 다음과 같은 고급 검사를 수행합니다:
결과 전송
다양한 채널을 통해 인증 결과에 접근할 수 있습니다:
인증 기능
Didit의 이메일 인증 서비스는 인증 프로세스를 개선하기 위한 몇 가지 주요 기능을 제공합니다:OTP 검증
- 보안 코드 생성: 무작위로 생성되는 유효 시간이 지정된 일회용 코드
- 이메일 전송: 안정적이고 현지화된 이메일 전송
- 구성 가능한 시간 제한: 보안 요구 사항에 따라 만료 시간 설정
- 재시도 옵션: 적절한 제한 하에 사용자가 새 코드를 요청할 수 있도록 허용
이메일 분석
- 구문 유효성 검사: 이메일 주소가 RFC 규격을 준수하는 형식인지 확인
- 제공업체 검사: 일회용/임시 제공업체 식별
- 전송 가능성 인사이트: 전송 불가능한 주소 감지
- 유출 인텔리전스: 알려진 유출 기록과 세부 정보 제공
위험 평가
- 노출 감지: 알려진 유출 건에 이메일이 포함되어 있는지 확인
- 일회용 이메일 감지: 임시 또는 일회용 이메일에 플래그 지정
- 활동 모니터링: 여러 시도에 걸쳐 의심스러운 패턴 추적
- 차단 목록 확인: 이전에 악용된 이메일의 내부 목록과 대조