

 시작하기
 연동 / SDK
 사용자 인증
 기업 확인
 거래 모니터링
 변경 내역
작동 방식
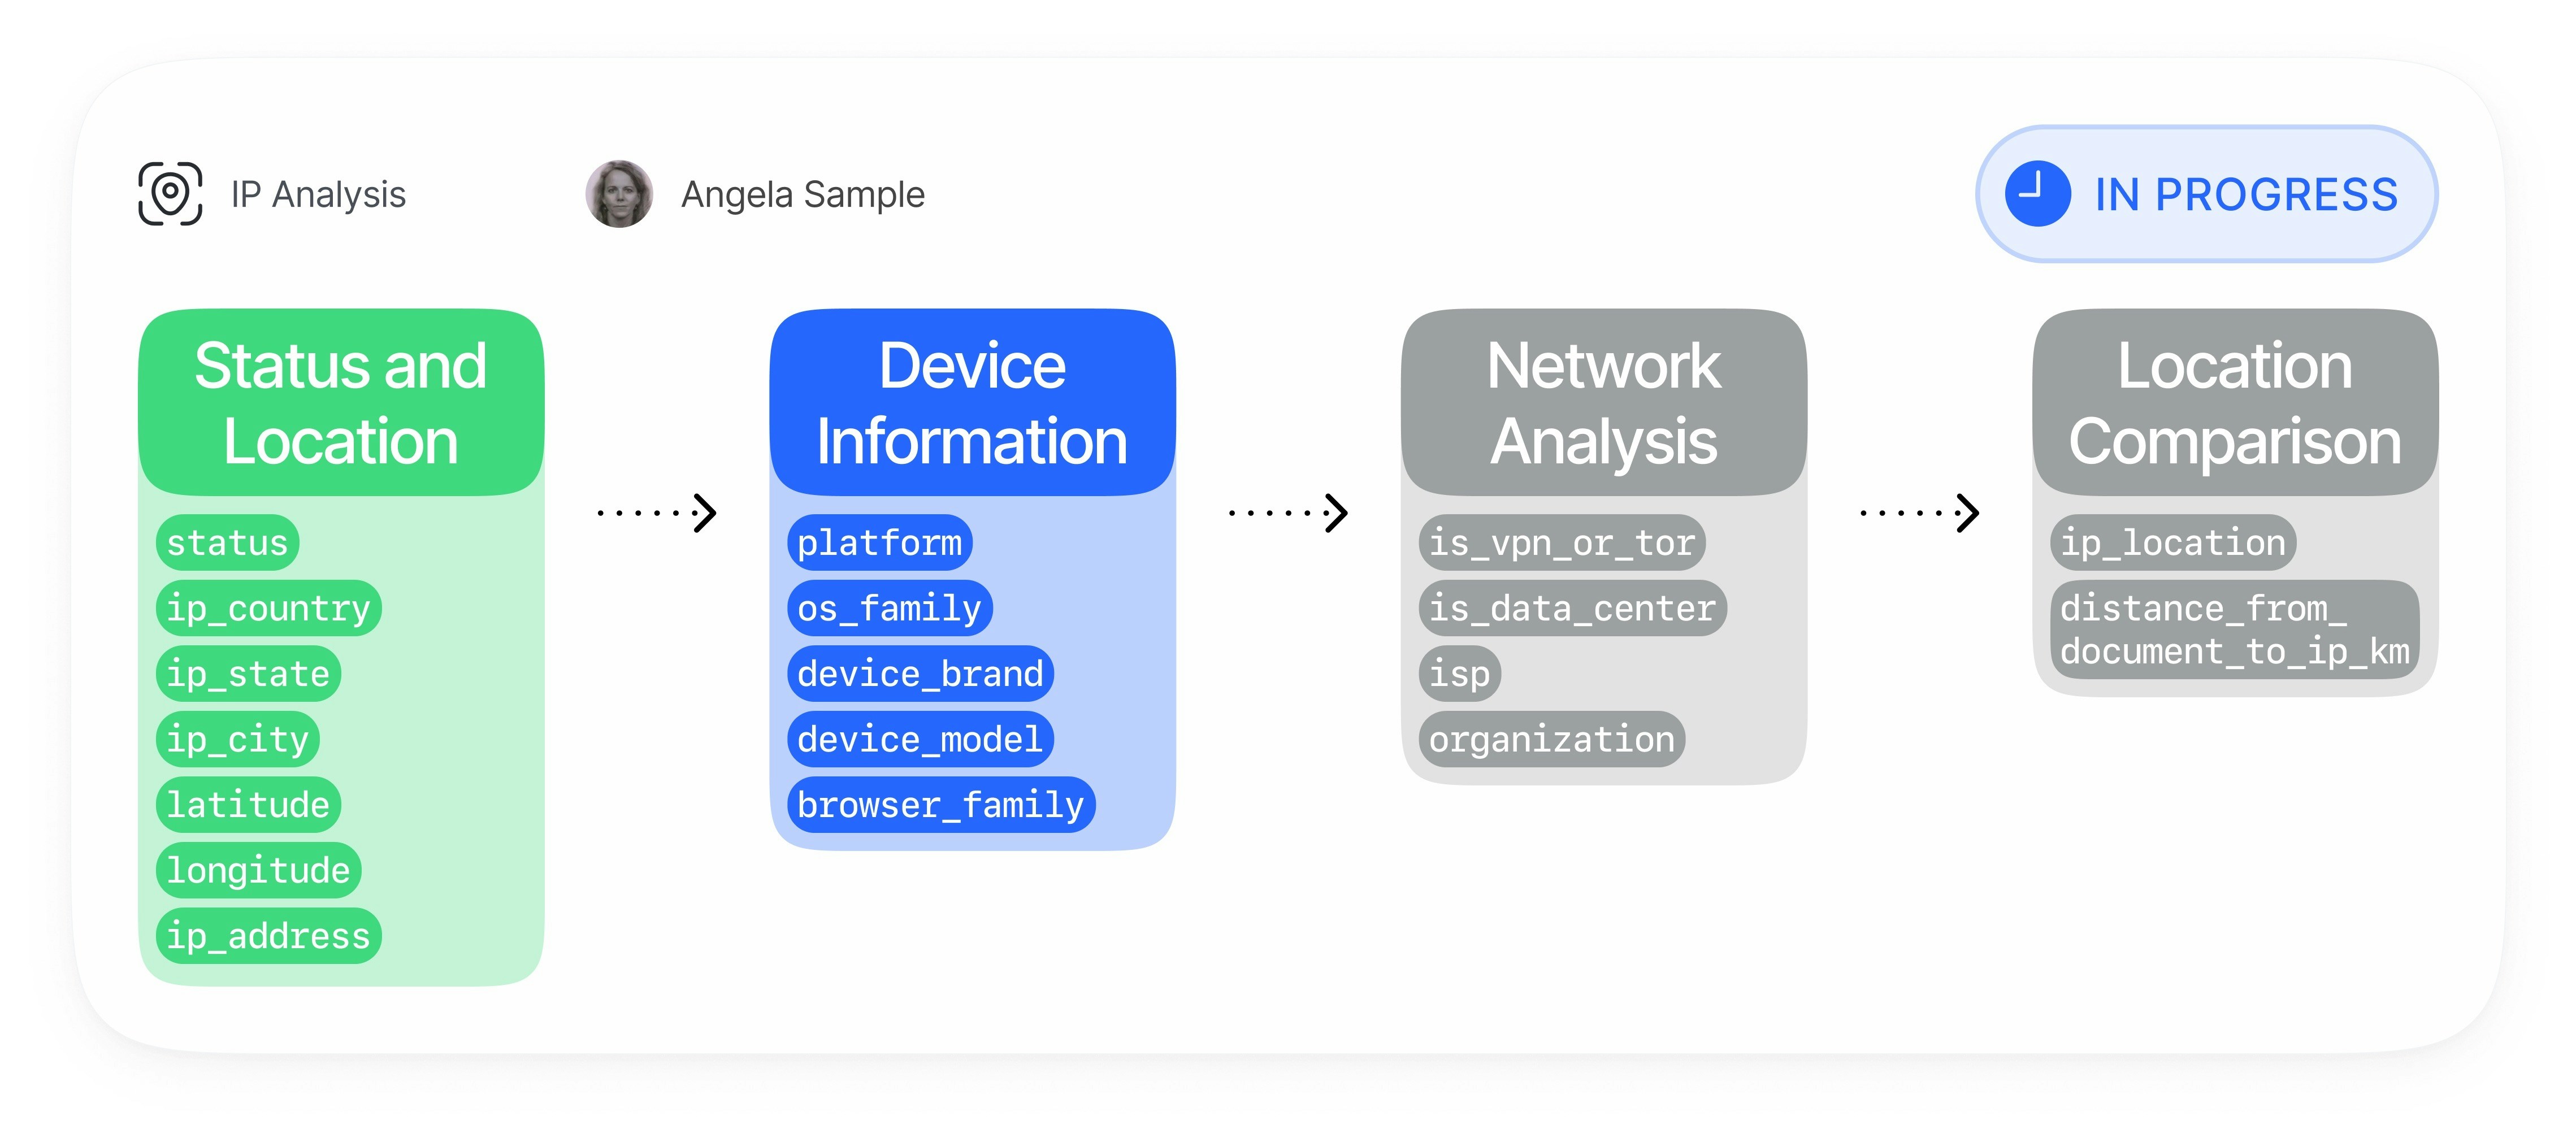
기기 및 IP 분석은 인증 세션 중에 자동으로 실행되며 기기, 네트워크 및 신원 관련 맥락을 하나의 위험 평가 영역으로 연결합니다.기기 핑거프린트 캡처
인증 클라이언트는 웹 또는 모바일 기기 신호가 포함된 개인정보 보호를 고려한 v2 핑거프린트 payload를 전송합니다.
IP 및 연결 분석
Didit은 관찰된 연결 데이터를 네트워크 위험 정보로 보강합니다.
- 국가, 지역, 도시 및 좌표별 IP 지리적 위치
- VPN, 프록시, Tor, 데이터 센터 및 사설 네트워크 감지
- 세션에 허용된 IP를 제공한 경우 예상 IP 확인
- 애플리케이션에 구성된 IP 차단 목록 확인
중복 및 복구 매칭
Didit은 현재 세션이 다른
vendor_data의 이전 세션과 일치하는지 확인합니다.위치 상호 대조
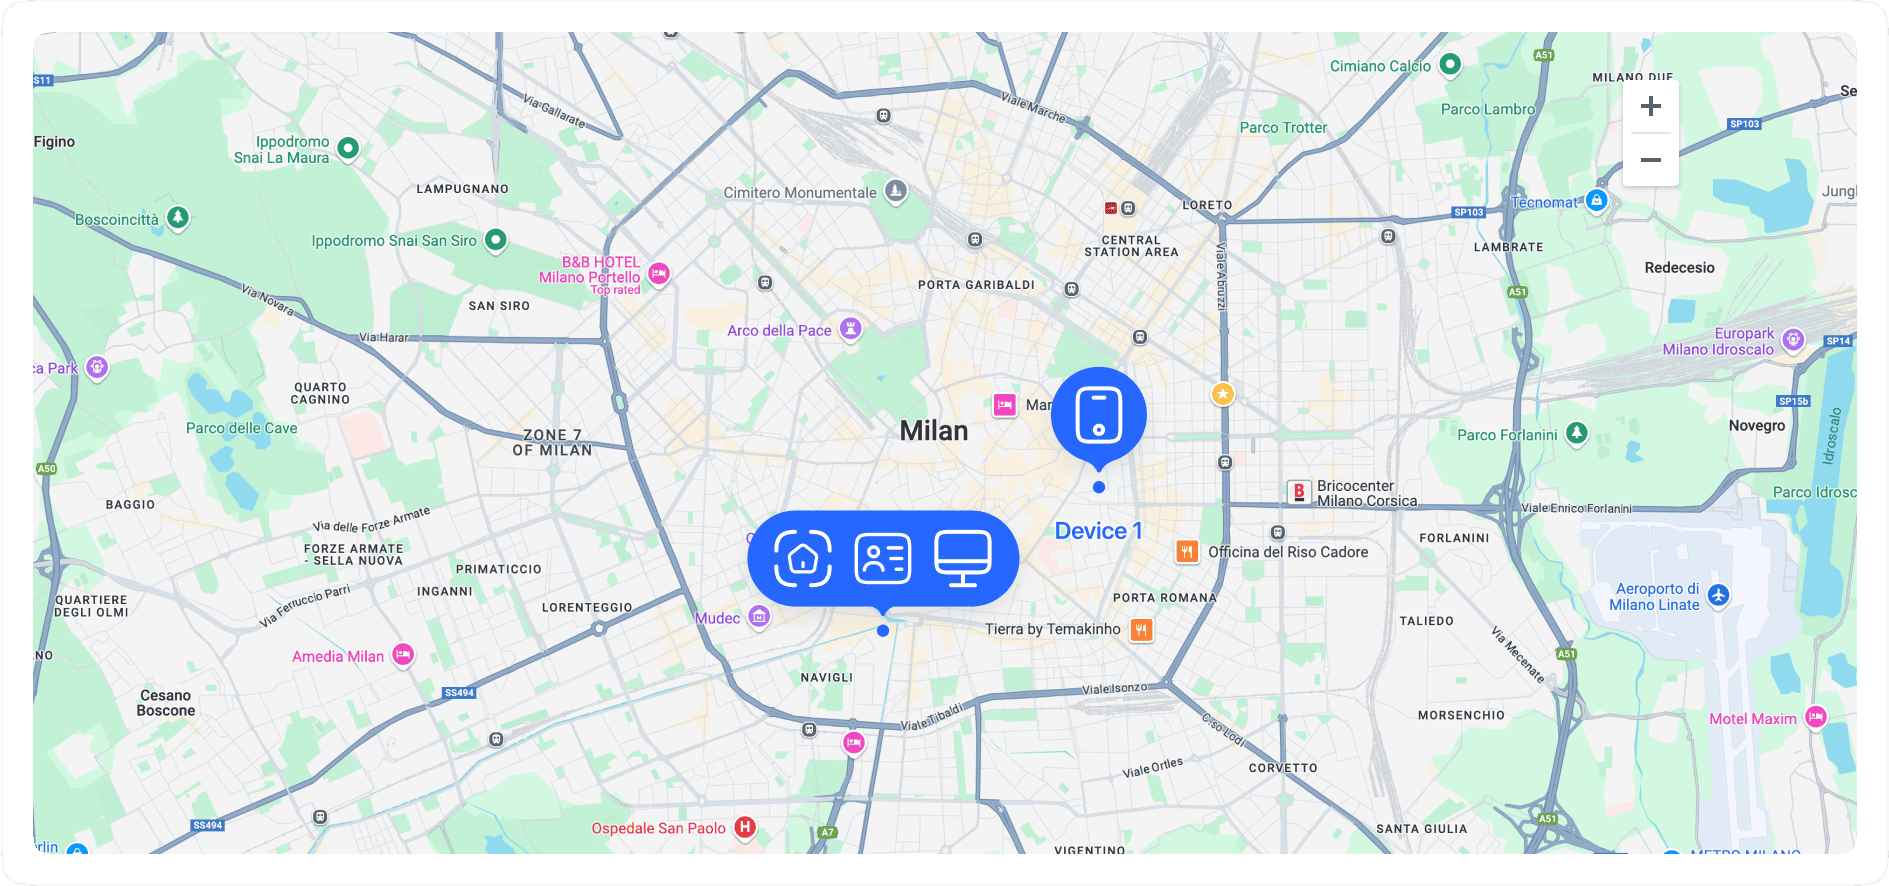
기기 및 IP 분석은 위치 컨텍스트를 신뢰할 수 있는 참조 지점과 비교합니다.
- 문서 국가 및 주소 좌표
- 예상 세션 IP 주소
- IP 국가 및 도시
- 주소와 IP 위치 간의 거리 및 방향
작업 및 보고
각 위험 범주를 독립적으로 구성하고 모든 Didit 결과물에서 결과를 활용할 수 있습니다.
매칭 모델
기기 및 IP 분석은 정확한 일치와 복구된 일치를 분리하므로 사기 대응을 안전하게 조정할 수 있습니다.
복구된 기기 매칭은 전용 벡터 복구 색인을 사용합니다. 해당 색인을 사용할 수 없는 경우 Didit은 정확한 중복 확인을 계속 진행하며 퍼지 복구 후보를 생성하지 않습니다.
Networks에서 Didit은 여러 고유 사용자 또는 기업에 걸쳐 동일한 데이터센터가 아닌 IP 인텔리전스가 나타날 때 주거용 프록시 재사용도 강조 표시합니다. 그래프는 집계된 위험 신호, 대상 수, 연결 유형, ISP 및 ASN 컨텍스트를 표시하며, 원시 IP 주소나 다른 조직의 프로필 데이터를 노출하지 않습니다.
탐지되는 사기 패턴
기기 및 IP 분석은 다음을 식별하고 줄이는 데 도움이 됩니다.- 다중 계정 생성 및 중복 계정 생성
- 서로 다른 신원 간에 동일한 기기를 사용하는 KYC 우회 시도
- 공유 기기나 인프라에서 수많은 계정을 조직적으로 운영하는 사기 조직
- 보너스 남용, 추천 남용, 프로모션 남용 및 무료 체험 남용
- 반복된 기기를 통한 합성 신원 온보딩
- 자금 운반책 온보딩 패턴
- 낯설거나 위험도가 높은 기기로 인한 계정 탈취 위험
- 크리덴셜 스터핑 및 자동화된 가입 시도
- 반복된 기기/네트워크 패턴에 기반한 카드 테스팅, 차지백 남용 및 환불 남용
- VPN, 프록시, Tor, 데이터 센터 및 주거용 프록시 우회
- 모바일 신호가 제공되는 환경에서의 기기 변조, 에뮬레이터 사용, 탈옥/루팅 위험 및 앱 복제
- 위치 스푸핑 및 문서, IP, 시간대, 통신사, 기기 컨텍스트 간의 불일치
- 헤드리스 브라우저 또는 스크립트 기반 클라이언트를 사용하는 봇 기반 인증 시도
주요 기능
기기 핑거프린팅 및 복원
- 정확한 중복 기기 탐지: 서로 다른
vendor_data값을 가진 세션 간에 동일한 기기 식별자를 감지합니다. - 높은 신뢰도의 복원: 스토리지 변경 또는 시크릿/비공개 브라우징으로 영구 ID가 변경되더라도 동일 기기로 추정되는 관계를 복원합니다.
- 충돌 방지: 기기 해시가 여러 고유 영구 ID에 걸쳐 지나치게 흔하게 나타날 때 관련 없는 사용자가 병합되지 않도록 방지합니다.
- 모바일 및 웹 지원: 웹 브라우저 신호와 네이티브 모바일 신호(지원되는 경우 무결성 관련 필드 포함)를 모두 활용합니다.
IP 및 네트워크 인텔리전스
- VPN 및 프록시 탐지: 마스킹되거나 익명화된 연결을 식별합니다.
- Tor 및 데이터 센터 탐지: 위험도가 높은 인프라를 표시합니다.
- 주거용 프록시 재사용: Networks 그래프에 원시 IP 값을 노출하지 않고, 서로 다른 주체 간에 주거용으로 보이는 동일 네트워크의 반복적인 사용을 탐지합니다.
- IP 차단 목록: 애플리케이션 차단 목록에 해당 IP가 나타나면 자동으로 거부합니다.
- 예상 IP 강제 적용: 관찰된 IP를 세션 생성 중에 제공된 예상 IP와 비교합니다.
지리적 위치 및 문서 비교
- 국가 불일치 탐지: 문서 국가와 IP 국가를 비교합니다.
- 지오펜싱: IP 지리적 위치를 기반으로 허용된 국가의 세션만 수락합니다(미국과 같은 국가의 경우 주/지역별 재정의 지원).
- 주소 거리 확인: 문서 주소 좌표와 IP 지리적 위치를 비교합니다.
- 세션 일치 컨텍스트: 담당자가 검토할 수 있도록 기기 및 위치 세부 정보와 함께 일치하는 세션을 반환합니다.
작업 구성
워크플로 설정을 사용하여 각 위험에 대한 작업을 선택합니다. 보수적으로 운영하는 고객은 종종recovered_device_action을 먼저 REVIEW로 설정하고 몇 주 동안 복원된 기기 경고를 점검한 뒤, 해당 환경의 오탐 프로필을 확인한 후에만 DECLINE으로 전환합니다.
모든 위험 태그는 기기 및 IP 분석 경고에서, API 필드는 워크플로 기능 구성에서 확인하십시오.