

 시작하기
 연동 / SDK
 사용자 인증
 기업 확인
 거래 모니터링
 변경 내역
개요
기기 및 IP 분석은 의심스러운 기기, 네트워크 또는 위치 관련 동작을 감지할 때마다ip_analyses[].warnings[]에 경고 태그를 생성합니다. 9개 태그에는 워크플로 노드별로 구성 가능한 작업(거부/검토/작업 없음)이 설정되어 있습니다. 2개의 차단 목록 태그는 항상 Declined를 강제 적용하며, 2개의 허용 목록 태그는 항상 정보용입니다. 각 경고의 log_type은 적용된 작업을 반영합니다: error(거부), warning(검토), 또는 information(작업 없음). 각 위험은 세션당 최대 한 번만 발생합니다.
아래의 모든 위험은 라이브 결정 파이프라인과 대조하여 검증됩니다. 경고에는 LOCATION 기능 태그와 표준 경고 객체 형태가 포함됩니다.
기기 핑거프린트 경고는 의도적으로 정확한 신호와 복구된 신호로 분리되어 있습니다:
DUPLICATED_DEVICE_FINGERPRINT는 동일한 결정론적 기기 식별자(match_source가persistent_id또는legacy_fp인)가 다른vendor_data값을 가진 세션 간에 재사용되었음을 의미합니다.DEVICE_RECOVERED_HIGH_CONFIDENCE는 영구 ID가 변경(저장소 삭제, 시크릿 모드, 앱 재설치)된 이후에 v2 핑거프린트 복구가 해당 세션을 이전에 확인된 기기와 일치시켰음을 의미합니다. 이 경고는 일치 항목이 높은 신뢰도 유사성 임계값 및 엄격한 게이트를 통과하는 경우에만 표시됩니다.
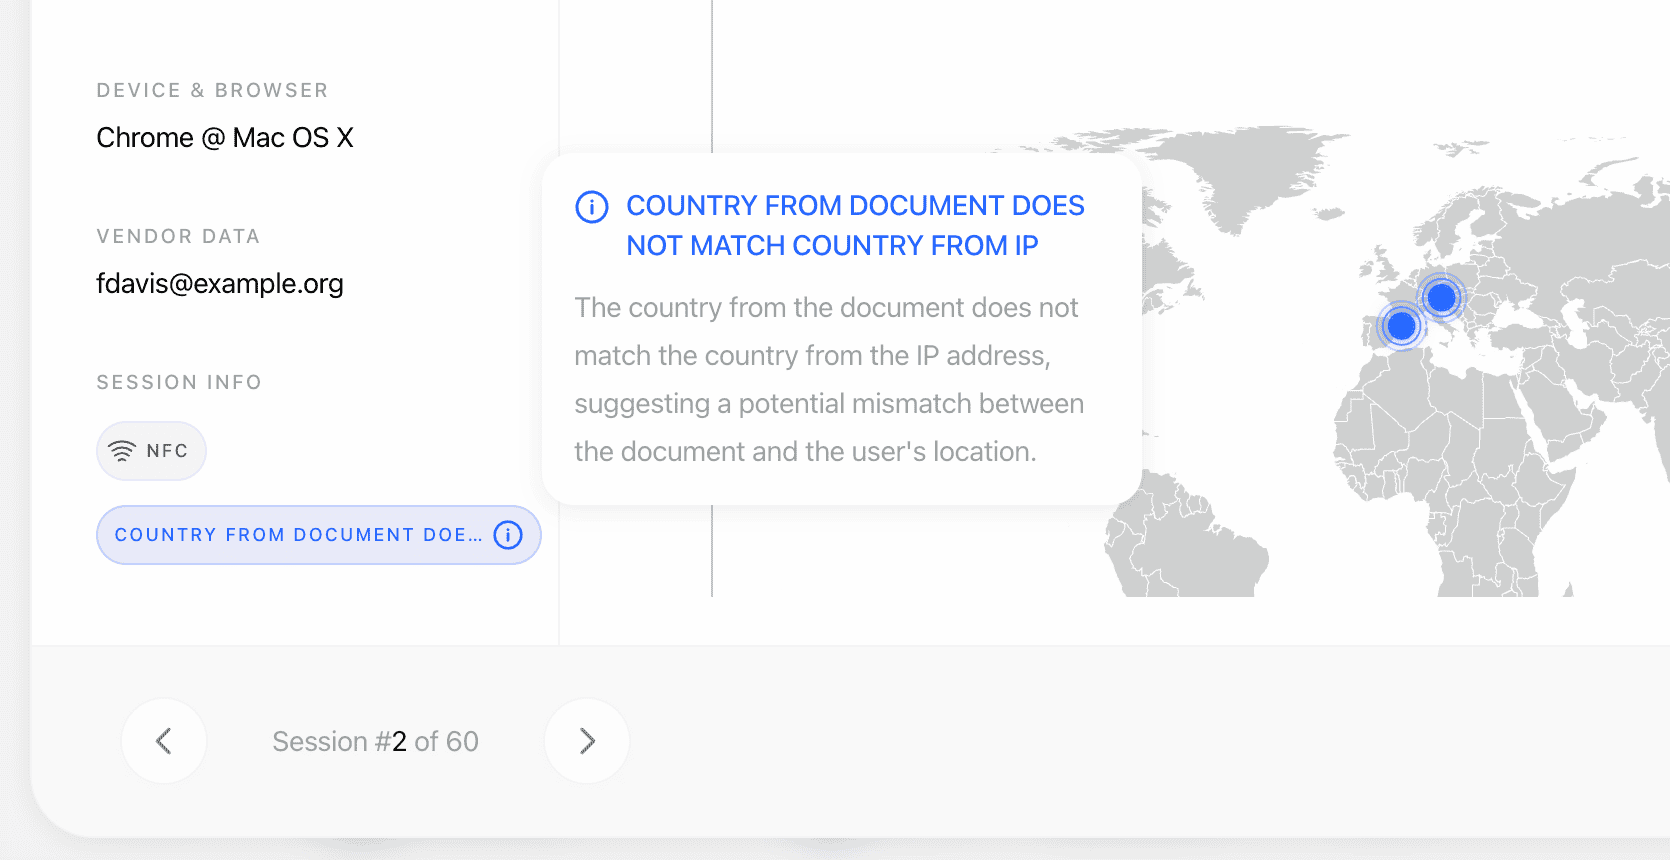
생성되는 경고
복구된 기기에 적격한 형제 세션이 아직 없어
matches[]에 아무것도 포함되지 않은 경우에도, DEVICE_RECOVERED_HIGH_CONFIDENCE는 대체 additional_data 형태(recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason)로 트리거됩니다.
IP_LOCATION_NOT_ALLOWED는 IP 지오펜싱이 활성화되어 있고(is_ip_geofencing_enabled) 세션 IP가 ip_geofencing_by_country에서 허용되지 않음으로 표시된 국가 또는 주/지역에 위치할 때 트리거됩니다. additional_data에는 ip_country_code (ISO-3), ip_country, ip_state 및 restricted_by (country 또는 state)가 포함됩니다. 주/지역 항목은 국가 플래그보다 우선 적용되며 IP 제공업체의 지역 이름(예: "California")과 대소문자를 구분하지 않고 일치시킵니다. 설정에 나열되지 않은 국가는 허용됩니다.
기기 및 런타임 무결성
네이티브 SDK와 웹 클라이언트가 보고하는 신호로, 인증이 실행된 기기의 상태를 나타냅니다. 이는 인젝션 공격을 감지하기 위해 존재합니다. 기기를 루팅하거나 앱 프로세스를 후킹할 수 있는 공격자는 카메라 피드가 생체 인식 검사에 도달하기 전에 이를 변조할 수 있습니다. 각 신호는 워크플로별로 구성할 수 있으며 기본값은 작업 없음이므로, 기능을 활성화하더라도 직접 옵트인하기 전까지는 결정이 변경되지 않습니다.각 프로브는 가능한 범위에서 작동합니다. 검사를 실행할 수 없는 경우 정상 결과 대신 판정 불가를 보고하므로, 프로브 실패로 인해 정당한 사용자에게 오탐이 발생하지 않습니다. 신호는 네이티브 SDK 4.4.0 버전부터 보고되며, 이전 버전 SDK의 세션은 정상적으로 아무것도 전송하지 않으므로
DEVICE_INTEGRITY_SIGNALS_MISSING이 발생하지 않습니다.구성 가능한 설정
노드별 워크플로 제어(애플리케이션의 인증 설정에서 전역으로 구성할 수도 있으며, 별도로 명시되지 않는 한 모든 작업의 기본값은 작업 없음입니다):
IP 및 기기 허용 목록은 허용 목록에 등록된 값에 대해 정확히 일치하는 중복 IP 또는 결정론적 중복 기기 경고만 억제합니다. VPN/프록시, 국가 불일치, 예상 IP 불일치, 복구된 기기 또는 차단 목록 경고는 억제하지 않습니다.
복구된 기기 경고는 동일한 하드웨어에서 계정과 세션을 순환하는 사기 조직을 감지하는 데 유용하지만, Didit은 기본적으로 보수적으로 설계되었습니다. 즉, 증거가 충분하지 않을 때 관련 없는 기기를 병합하기보다는 일부 중복 사용자를 놓치는 방식을 택합니다. 권장 도입 단계: 검토(Review)로 시작하여 2주 동안 발생량을 관찰한 다음, 오탐률이 낮다면 작업을 강화하십시오.
중복 기기 vs. 복구된 기기
두 경고는 서로 다른 증거를 바탕으로 트리거되므로 다르게 다루어야 합니다.세션 간 일치
서로 다른 사용자에 속한 세션 전반에서 동일한 IP, 정확히 일치하는 기기 식별값 또는 복구된 기기가 감지되면 Didit은 이를ip_analyses[]의 matches[]에 기록합니다. 세션은 vendor_data를 기준으로 그룹화됩니다. 동일한 vendor_data를 가진 세션은 동일한 사용자로 처리되어 일치 항목에서 제외됩니다. vendor_data가 없으면 모든 세션이 고유한 사용자로 처리되어 잠재적인 중복 항목이 모두 노출되므로, 노이즈를 줄이기 위해 항상 vendor_data를 제공하는 것을 강력히 권장합니다.
각 일치 항목에는 다음이 포함됩니다.
- 일치하는 세션의
session_id,session_number,vendor_data,verification_date및 수명 주기status,api_service(워크플로 세션의 경우null).source는 항상session입니다. match_type—ip_address또는device_fingerprintmatch_source—ip_address,persistent_id,legacy_fp또는recovered_highmatched_value— 공유된 IP, 기기 식별자 또는(복구된 일치 항목의 경우) 복구된 기기 UUIDconfidence(0–1,1 - P(false positive)) 및match_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info—ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_centermatch_source가recovered_high일 때의 복구된 기기 추가 정보:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
예시
VPN + 국가 불일치(검토로 설정됨)
차단 목록 일치(강제 거부)
복구된 기기 높은 신뢰도(검토로 설정됨)
관련 항목
- 기기 및 IP 분석 보고서 — 전체 응답 형태 및 상태 시맨틱
- 기기 및 IP 분석 개요 — 각 블록의 측정 대상
- 데이터 모델 — IP 분석 — 표준 스키마
- webhook — IP 분석 경고를 전달하는
status.updated