

 Primeiros passos
 Integração / SDKs
 Verificação de usuários
 Verificação de empresas
 Monitoramento de transações
Papel e local de processamento
Precisa de um DPA, de TOMs ou de outras atestações de conformidade? Fale com o seu representante da Didit.
Controles de retenção
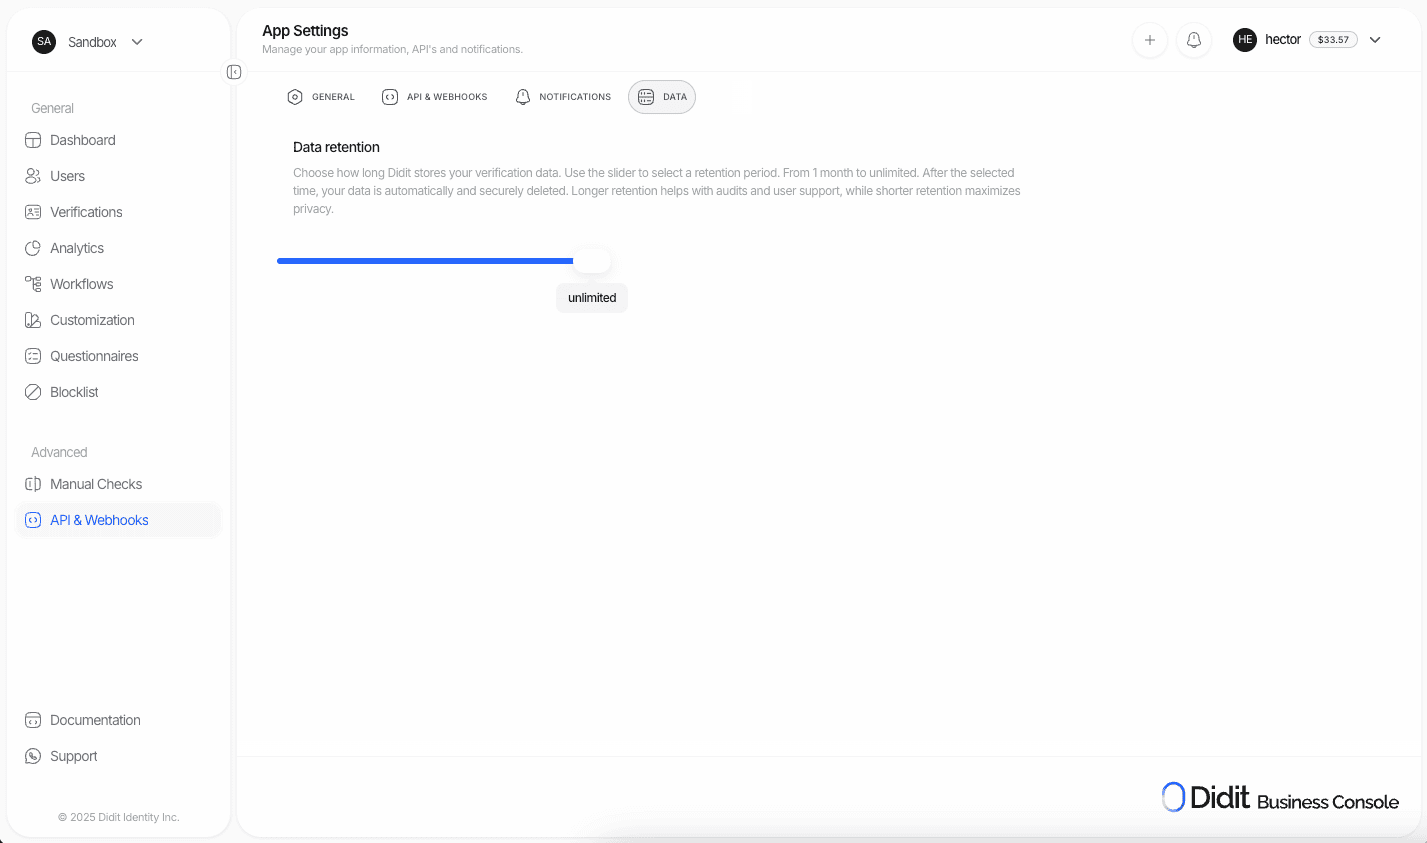
Configure a retenção em Business Console → Configurações do aplicativo → Retenção de dados.1
Abra as configurações de retenção
Vá até Business Console → Configurações do aplicativo → Retenção de dados.
2
Escolha uma política de retenção
Selecione um período de 1 mês a 10 anos. Ilimitado e períodos personalizados estão disponíveis no Enterprise.
Uma nova aplicação começa com o maior período que o seu plano inclui: 1 ano no Free, 5 anos no Growth, 10 anos no Scale e ilimitado no Enterprise.
3
Salve
Clique em Salvar para aplicar a política a todas as sessões futuras e existentes.
Exclusão manual
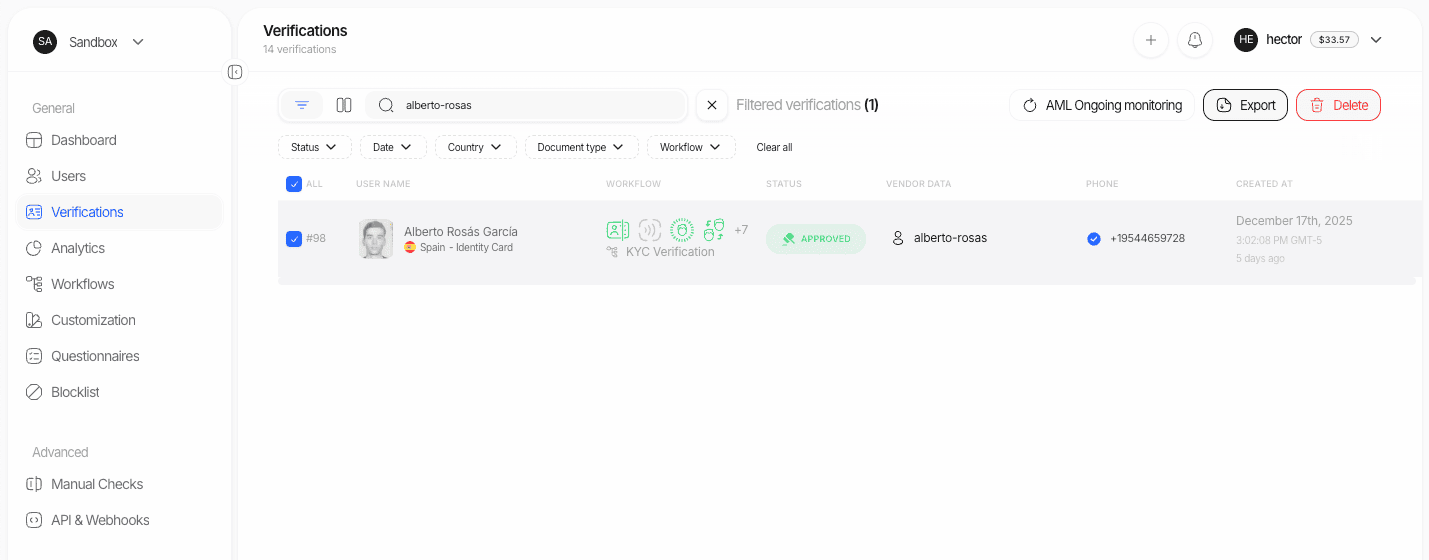
Exclua sessões individuais pelo console quando precisar de remoções pontuais.- Acesse Painel → Verificações.
- Pesquise ou filtre a sessão desejada.
- Clique no botão Excluir (canto superior direito) e confirme.
Exclusão programática
Exclua uma sessão pela API a qualquer momento chamando o endpoint Delete Session.
Para uma solicitação de eliminação feita pelo titular dos dados, envie
{"deletion_instruction": "privacy_erasure"} no corpo, para que qualquer template biométrico mantido dessa pessoa também seja eliminado.
Retenção de template biométrico
Toda sessão de KYC com uma selfie de prova de vida carrega um embedding facial que alimenta a detecção de duplicidade e a busca facial 1:N. Por padrão, esse embedding é excluído junto com a sessão, de modo que uma pessoa cuja sessão você excluiu pode verificar-se de novo sem ser sinalizada como duplicada. Fluxos cuja etapa de prova de vida tem a busca facial automática desativada nunca armazenam esse embedding, então não há nada para a retenção manter nas sessões deles. Se você exclui sessões logo após a aprovação, mas ainda precisa detectar cadastros repetidos, habilite a retenção de template biométrico. A Didit então exclui a sessão e todos os seus dados normalmente e mantém um único template biométrico facial, sem imagem e gerenciado separadamente, vinculado ao Usuário.Como habilitar
1
Abra as configurações de retenção
Vá até Business Console → Configurações do aplicativo → Retenção de dados.
2
Ative Manter template biométrico
Selecione Manter até o vencimento programado ou uma exclusão anterior. A configuração diz: Mantém um template biométrico facial sem imagem para detecção de duplicatas no escopo da organização após a exclusão operacional da sessão. Ele continua sendo um dado biométrico e é excluído conforme seu cronograma configurado, um prazo legal aplicável, a exclusão do Usuário, uma solicitação de eliminação por privacidade ou uma purga explícita.
3
Defina um período de retenção finito
Informe o número de dias (de 1 a 3650) pelos quais um template pode ser mantido. A configuração não pode ser salva sem isso. A Didit aplica o menor entre este período, a sua janela de retenção geral e qualquer prazo que você envie em uma chamada de exclusão.
4
Salve
A política se aplica às exclusões a partir de agora. Nenhum template existente é criado nem purgado ao alterar a configuração.
PATCH /v3/webhook/:
As aplicações existentes permanecem em
delete_with_session até que você altere a política. Nada habilita a retenção em seu nome.
O que é mantido e o que é eliminado
O template mantido é restrito à organização e usado somente por instrução sua, para detecção de rostos duplicados e de várias contas, autenticação biométrica e suas próprias listas de rostos. Nunca é usado para treinamento de modelos, análises, correspondência entre organizações nem para o processamento antifraude da própria Didit.
Controle por exclusão
Toda exclusão informa seu resultado, e toda chamada de exclusão pode substituir a política:- Console: a confirmação de exclusão mostra se o template de cada sessão será mantido ou excluído. A confirmação diz: Isso exclui a sessão e inicia a exclusão dos dados da sessão. Se a retenção de template biométrico estiver habilitada para essa exclusão operacional, um template biométrico sem imagem permanece separadamente até seu vencimento programado ou uma purga anterior. Solicitações de eliminação por privacidade também purgam o template. Sessões sem Usuário não podem manter um template e são marcadas como tal.
- API: envie
retain_face_embeddings,face_retention_days,face_retention_deadline,deletion_instructioneinstruction_idem Delete Session ou Batch Delete Sessions.
Dois tipos de instrução de exclusão
Quando um template é purgado
- Você o purga em Listas → Templates biométricos ou pela API de Biometric Templates.
- Você exclui o Usuário com Batch Delete Users.
- Você exclui qualquer sessão desse Usuário com
deletion_instruction: "privacy_erasure". - O período de retenção termina. A Didit o purga automaticamente.
Onde vê-los
- Listas → Templates biométricos mostra cada template com seu Usuário, origem, datas de retenção e de vencimento e status, com purga individual e em lote.
- Usuários → [usuário] → Templates biométricos mostra os templates vinculados a um único Usuário.
- A API de Biometric Templates expõe os mesmos dados e ações, e cada retenção e purga é registrada na trilha de auditoria.
Os templates mantidos são cobertos pelos termos de dados biométricos do seu DPA. Nada nesta página é aconselhamento jurídico: você continua responsável pela base legal, pelos avisos, pelo consentimento e pelo período de retenção aplicável aos seus usuários.
Padrão de processar e purgar
Para a máxima minimização de dados, processe os dados de verificação pela Didit e purgue-os imediatamente após receber os resultados por webhooks.1
Crie uma sessão
Seu backend chama a API Create Session.
2
A Didit executa as verificações
Identidade, prova de vida, AML e quaisquer outras verificações configuradas são executadas automaticamente.
3
Receba o webhook
A Didit envia um webhook com
status, session_id, vendor_data e os dados completos da verificação.4
Guarde apenas o que precisa
Armazene o mínimo de campos necessário para os seus registros (por exemplo,
status, vendor_data).5
Exclua da Didit
Chame a API Delete Session para esse
session_id para excluir a sessão e seus dados da Didit. Se você depende da detecção de duplicidade em cadastros futuros, habilite antes a retenção de template biométrico; caso contrário, o embedding facial também é excluído.Segurança e garantias
ISO/IEC 27001
ISMS implementado. Certificado e trechos disponíveis sob solicitação.
Testes de intrusão
Testes de intrusão periódicos por terceiros, com remediação acompanhada.
Nenhuma violação conhecida
Nenhuma violação de segurança registrada até hoje.
Equipe interna de segurança
Equipe dedicada de cibersegurança, com acesso de privilégio mínimo e separação rigorosa de ambientes.
Toda a atividade da API é registrada em Registros de auditoria para segurança, conformidade e solução de problemas. Os registros são mantidos por 365 dias e depois excluídos automaticamente.
Armazenamento com privacidade minimizada
Estamos adicionando recursos que permitem manter apenas campos de dados selecionados - por exemplo, manterstatus e vendor_data enquanto artefatos mais pesados, como imagens e documentos, são purgados automaticamente. Isso dá um controle mais rigoroso às equipes que operam sob princípios de minimização de dados.
Perguntas frequentes
Posso definir uma retenção diferente por ambiente?
Posso definir uma retenção diferente por ambiente?
Sim. Você pode configurar políticas de retenção diferentes para cada aplicação que tem na Didit.
Posso exportar os dados antes de excluir?
Posso exportar os dados antes de excluir?
Sim. Exporte os dados da sessão pelo console ou pela API e depois chame o endpoint Delete Session.
Um usuário excluído ainda será detectado como duplicado?
Um usuário excluído ainda será detectado como duplicado?
Somente se você tiver habilitado a retenção de template biométrico antes de excluir a sessão dele. Por padrão, o embedding facial é excluído com a sessão e a pessoa pode verificar-se de novo sem sinalização de duplicidade. Veja Retenção de template biométrico.
Onde posso ver quem acessou o quê?
Onde posso ver quem acessou o quê?
Use os Registros de auditoria no console. Filtre por usuário, endpoint ou intervalo de datas. Os registros são mantidos por 365 dias.
Checklist de implementação
1
Configure a retenção
Defina sua política de retenção em Console → Configurações do aplicativo → Retenção de dados.
2
Assine os webhooks
Configure os webhooks e verifique as assinaturas.
3
Guarde o mínimo de campos
Armazene apenas os campos de que o seu negócio precisa.
4
Implemente a exclusão programática
Chame a API Delete Session se você usar o padrão de processar e purgar.
5
Confirme a região de processamento
Verifique sua região de processamento (UE por padrão, ou no país para Enterprise).
6
Separe os ambientes
Use chaves de API separadas para Sandbox e Live, com políticas de retenção independentes. Rotacione as chaves regularmente.