

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Registo de alterações
Como funciona
A Análise de dispositivo e IP é executada automaticamente durante a sessão de verificação e associa o contexto do dispositivo, da rede e da identidade numa única superfície de risco.Captura da impressão digital do dispositivo
O cliente de verificação envia um payload de impressão digital v2 que preserva a privacidade com sinais do dispositivo web ou móvel:
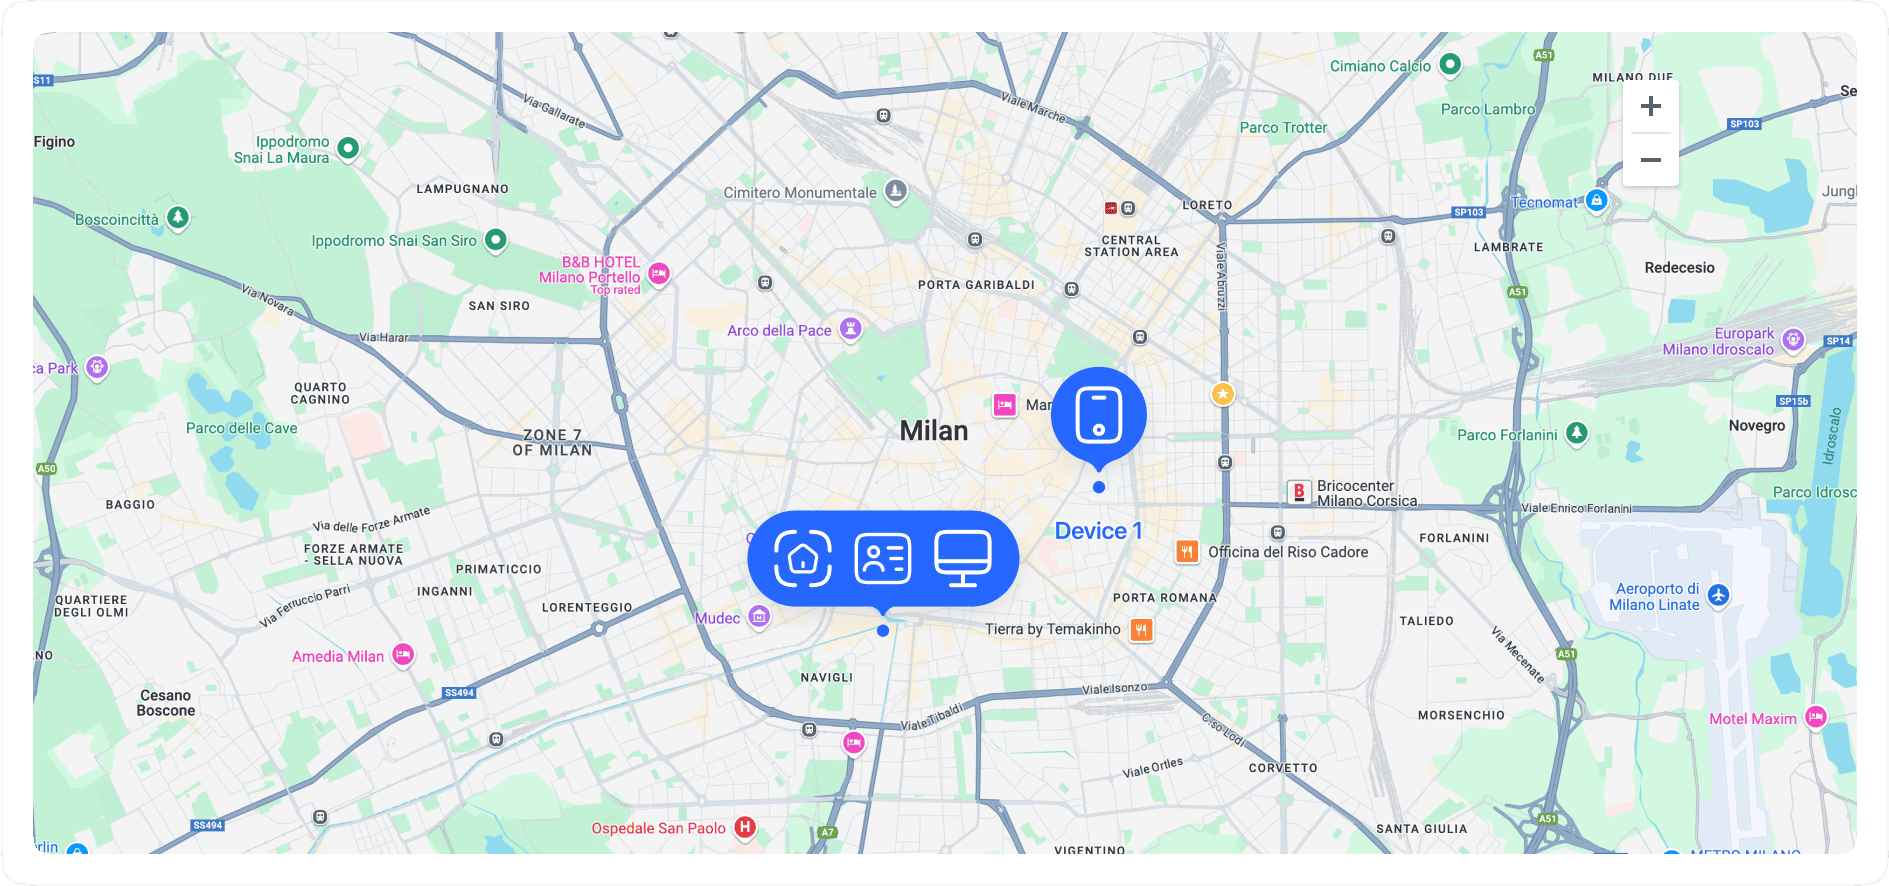
Análise de IP e de ligação
A Didit enriquece os dados de ligação observados com informações de risco de rede:
- Geolocalização de IP por país, região, cidade e coordenadas
- Deteção de VPN, proxy, Tor, centro de dados e redes privadas
- Verificações de IP esperado quando fornece um IP permitido para a sessão
- Verificações de lista de bloqueio de IP configuradas na sua aplicação
Correspondência de duplicados e recuperação
A Didit verifica se a sessão atual corresponde a sessões anteriores de outro
vendor_data:Cruzamento de localizações
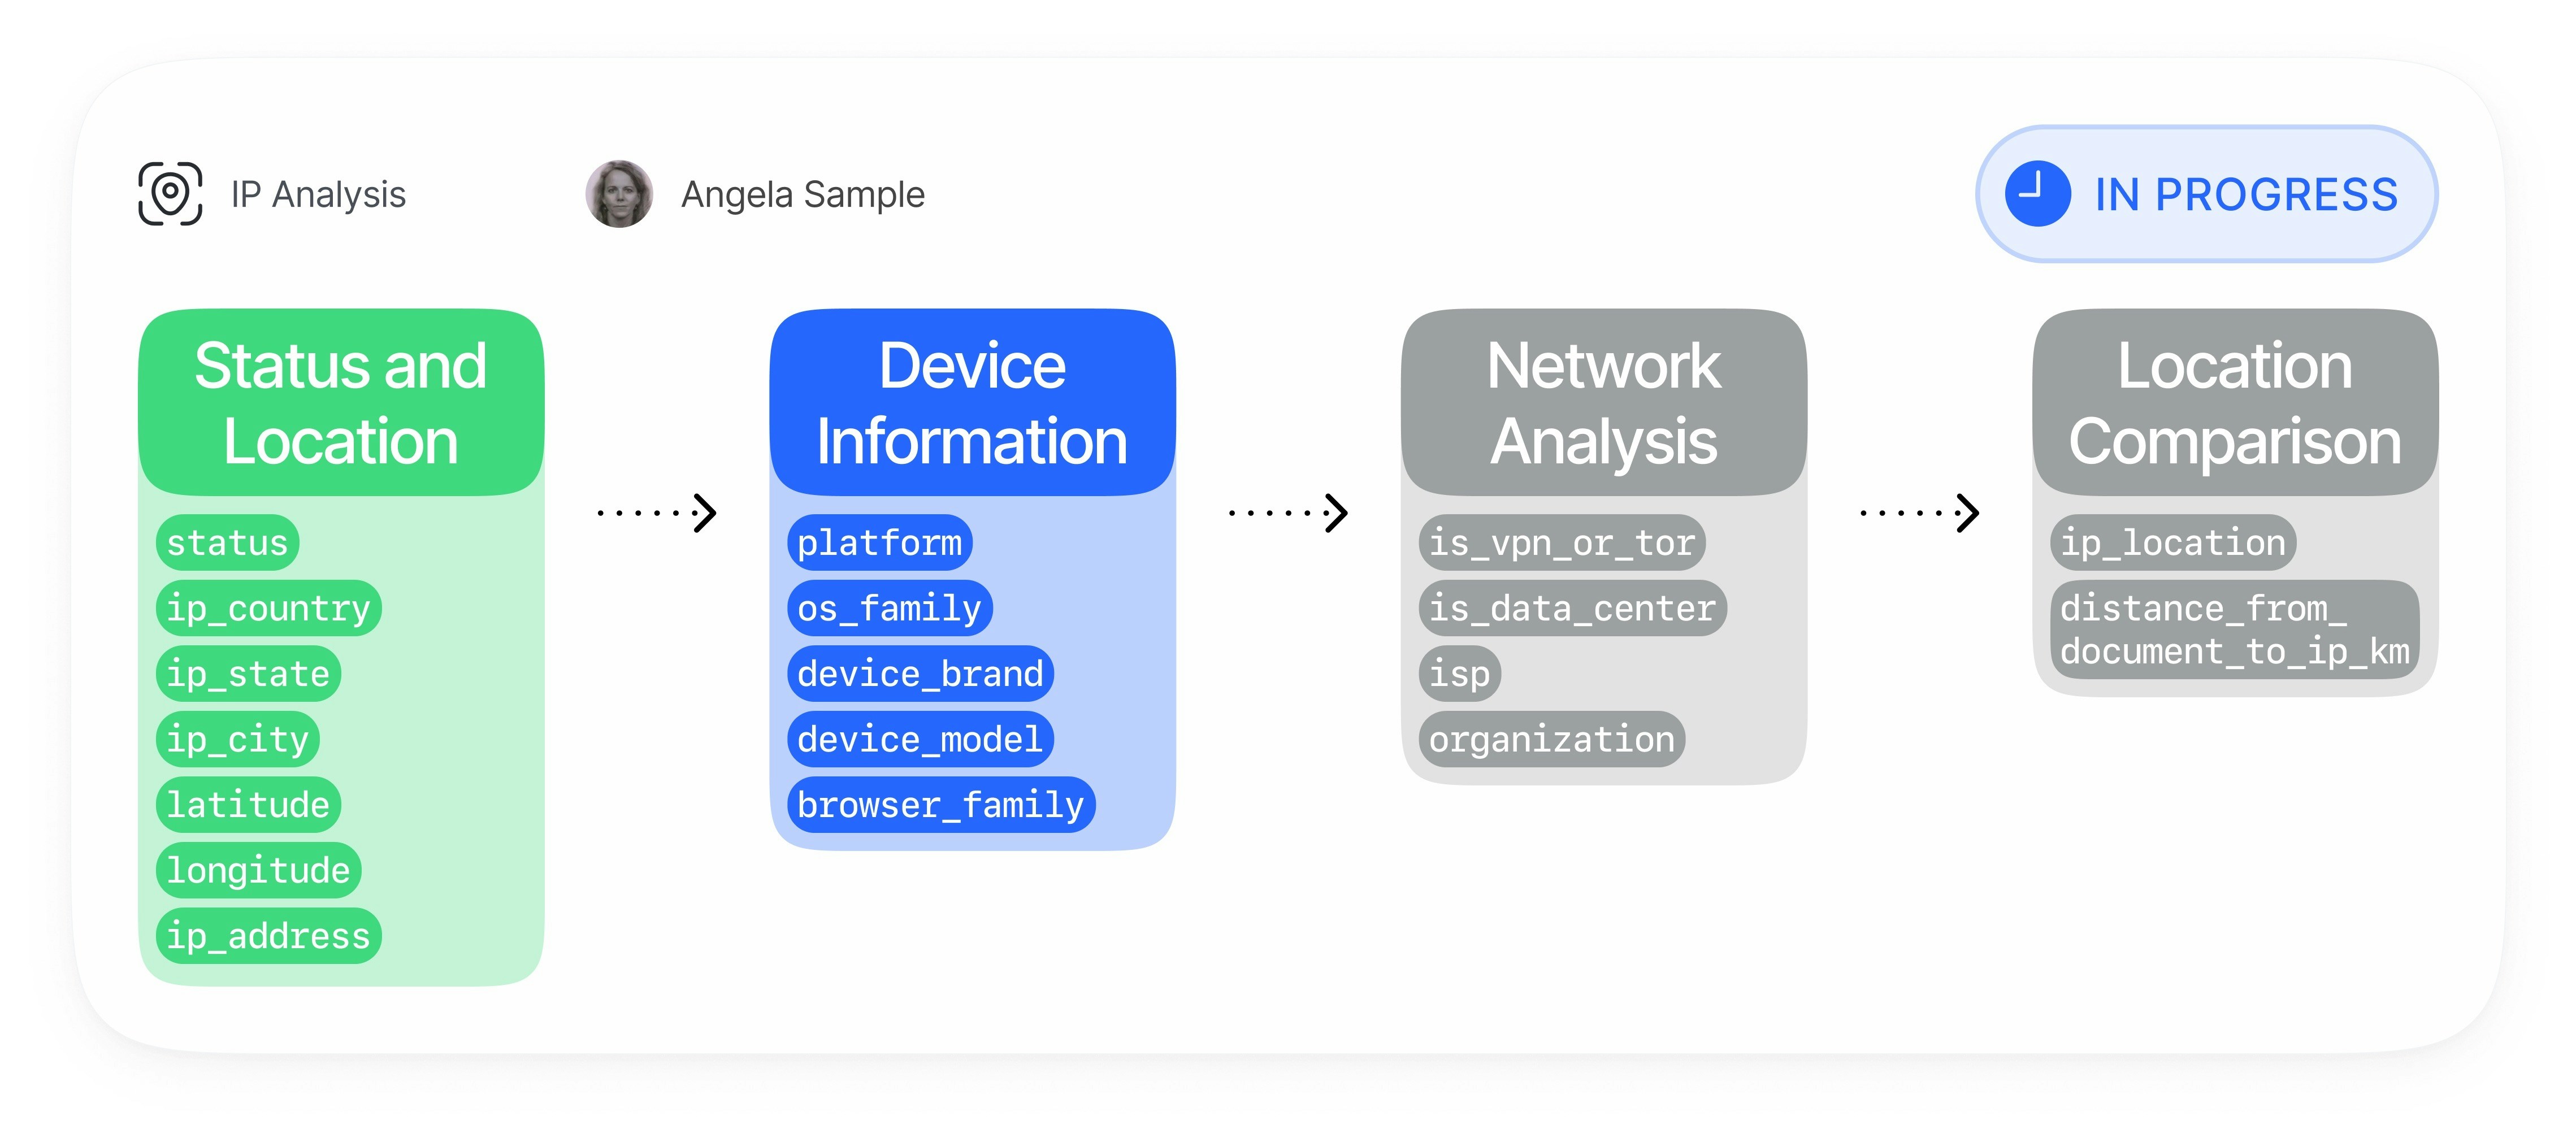
A Análise de dispositivo e IP compara o contexto de localização com pontos de referência fidedignos:
- País do documento e coordenadas da morada
- Endereço IP esperado da sessão
- País e cidade do IP
- Distância e direção entre a morada e a localização do IP
Ação e relatórios
Pode configurar cada categoria de risco de forma independente e consumir o resultado em todas as saídas da Didit:
Modelo de correspondência
A Análise de dispositivo e IP separa as correspondências exatas das correspondências recuperadas para que possa ajustar a resposta à fraude com segurança:
A correspondência de dispositivos recuperados utiliza um índice dedicado de recuperação vetorial. Se esse índice não estiver disponível, a Didit continua a realizar verificações de duplicados exatos e não emite candidatos de recuperação aproximada.
Em Redes, a Didit também destaca a reutilização de proxies residenciais quando a mesma informação de inteligência de IP relativa a endereços que não pertencem a centros de dados surge em múltiplos utilizadores ou empresas distintas. O grafo mostra o sinal de risco agregado, o número de entidades, o tipo de ligação e o contexto de ISP e ASN; não expõe o endereço IP original nem dados de perfil de outra organização.
Padrões de fraude detetados
A Análise de dispositivo e IP ajuda a identificar e a reduzir:- Criação de contas múltiplas e de contas duplicadas
- Tentativas de contorno de KYC utilizando o mesmo dispositivo em diferentes identidades
- Redes de fraude que coordenam várias contas a partir de dispositivos ou infraestruturas partilhados
- Abuso de bónus, abuso de referências, abuso de promoções e abuso de períodos de teste gratuitos
- Onboarding de identidades sintéticas a partir de dispositivos repetidos
- Padrões de onboarding de mulas de dinheiro
- Risco de usurpação de contas a partir de dispositivos desconhecidos ou de alto risco
- Ataques de preenchimento de credenciais e tentativas automatizadas de registo
- Testes de cartões, abuso de estornos e abuso de reembolsos sustentados por padrões repetidos de dispositivo/rede
- Evasão através de VPN, proxy, Tor, centros de dados e proxies residenciais
- Adulteração de dispositivos, utilização de emuladores, risco de jailbreak/root e clonagem de aplicações quando estão disponíveis sinais móveis
- Spoofing de localização e discrepâncias entre documento, IP, fuso horário, operadora e contexto do dispositivo
- Tentativas de verificação executadas por bots com recurso a navegadores sem interface gráfica ou clientes com scripts
Principais capacidades
Impressão digital e recuperação de dispositivos
- Deteção exata de dispositivos duplicados: Detete a mesma identidade de dispositivo entre sessões com valores distintos de
vendor_data. - Recuperação de alta confiança: Recupere relações prováveis do mesmo dispositivo quando alterações de armazenamento ou a navegação anónima/privada alteram o ID persistente.
- Proteção contra colisões: Evite fundir utilizadores não relacionados quando um hash de dispositivo parece demasiado comum em vários IDs persistentes distintos.
- Cobertura móvel e web: Utilize sinais do navegador web e sinais móveis nativos, incluindo campos relacionados com integridade quando disponíveis.
Informações de IP e de rede
- Deteção de VPN e proxy: Identifique ligações mascaradas ou anonimizadas.
- Deteção de Tor e centros de dados: Sinalize infraestruturas de alto risco.
- Reutilização de proxy residencial: Detete a utilização repetida da mesma rede com aparência residencial em sujeitos distintos sem expor o valor de IP em bruto no grafo de Redes.
- Listas de bloqueio de IP: Recuse automaticamente quando o IP constar na lista de bloqueio da sua aplicação.
- Aplicação de IP esperado: Compare o IP observado com um IP esperado fornecido durante a criação da sessão.
Geolocalização e comparação de documentos
- Deteção de discrepância de país: Compare o país do documento e o país do IP.
- Geofencing: Aceite apenas sessões de países permitidos — com substituições por estado/região para países como os Estados Unidos — com base na geolocalização do IP.
- Verificações de distância de morada: Compare as coordenadas da morada do documento com a geolocalização do IP.
- Contexto de correspondência de sessões: Devolva sessões correspondentes com detalhes de dispositivo e localização para revisão por parte da equipa.
Configurar ações
Utilize as definições do fluxo para escolher a ação para cada risco. Os clientes mais conservadores costumam definir primeirorecovered_device_action como REVIEW, analisar os avisos de dispositivos recuperados durante algumas semanas e só mudar para DECLINE após confirmarem o perfil local de falsos positivos.
Consulte os avisos de Análise de dispositivo e IP para ver todas as etiquetas de risco e as Configurações de funcionalidades do fluxo para os campos da API.