

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Registo de alterações
Visão geral
A Análise de dispositivo e IP emite etiquetas de aviso emip_analyses[].warnings[] sempre que deteta comportamentos suspeitos de dispositivo, rede ou localização. Nove etiquetas têm uma ação configurável (Recusar / Rever / Nenhuma ação) por nó de fluxo; as duas etiquetas de lista de bloqueio forçam sempre Declined, e as duas etiquetas de lista de permissões são sempre informativas. O log_type de cada aviso reflete a ação aplicada: error (Recusar), warning (Rever) ou information (Nenhuma ação). Cada risco é acionado no máximo uma vez por sessão.
Todos os riscos abaixo são verificados em relação ao pipeline de decisão em tempo real; os avisos contêm a etiqueta de funcionalidade LOCATION e a estrutura padrão do objeto de aviso.
Os avisos de impressão digital do dispositivo estão intencionalmente divididos em sinais exatos e recuperados:
DUPLICATED_DEVICE_FINGERPRINTsignifica que a mesma identidade determinística de dispositivo (match_sourcepersistent_idoulegacy_fp) foi reutilizada entre sessões com valores devendor_datadiferentes.DEVICE_RECOVERED_HIGH_CONFIDENCEsignifica que a recuperação da impressão digital v2 associou a sessão a um dispositivo visto anteriormente após o ID persistente ter mudado (armazenamento eliminado, modo incógnito, reinstalação da aplicação). O aviso só surge quando a correspondência ultrapassa o limiar de similaridade de alta confiança e os controlos rígidos.
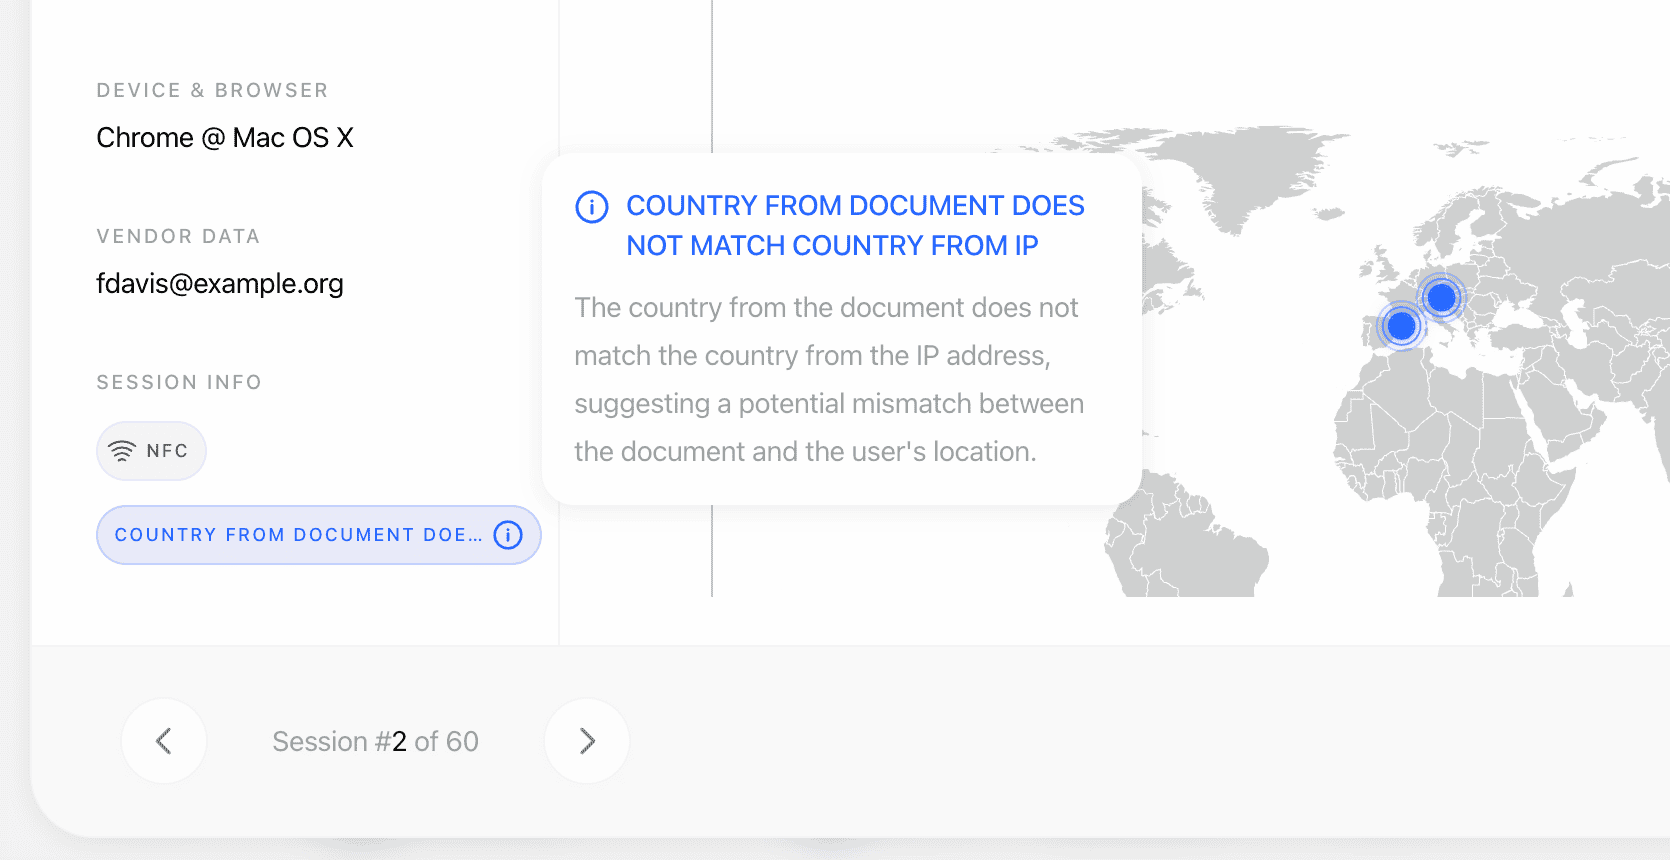
Avisos gerados
Quando o dispositivo recuperado ainda não tem sessões associadas elegíveis (pelo que nada é incluído em
matches[]), DEVICE_RECOVERED_HIGH_CONFIDENCE continua a ser acionado com um formato alternativo de additional_data: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
O IP_LOCATION_NOT_ALLOWED é acionado quando a delimitação geográfica por IP está ativada (is_ip_geofencing_enabled) e o IP da sessão está localizado num país ou estado/região marcado como não permitido em ip_geofencing_by_country. additional_data inclui ip_country_code (ISO-3), ip_country, ip_state e restricted_by (country ou state). As entradas de estado/região sobrepõem-se ao indicador de país e são comparadas de forma insensível a maiúsculas e minúsculas com o nome da região do fornecedor de IP (por exemplo, "California"); os países não listados na configuração são permitidos.
Integridade do dispositivo e do runtime
Sinais reportados pelos SDKs nativos e pelo cliente web que descrevem o estado do dispositivo no qual a verificação foi executada. Existem para detetar ataques de injeção: um atacante capaz de obter acesso root a um dispositivo ou de intercetar o processo da aplicação (hooking) pode substituir o feed da câmara antes de este chegar às verificações biométricas. Cada um destes controlos é configurável por fluxo e tem como predefinição sem ação, pelo que ativar a funcionalidade não altera quaisquer decisões até que opte por fazê-lo.Cada sonda opera em regime de melhor esforço. Quando uma verificação não pode ser executada, reporta não determinado em vez de um resultado limpo, pelo que uma sonda com falha nunca produz um falso positivo contra um utilizador legítimo. Os sinais são reportados a partir do SDK nativo 4.4.0; as sessões de SDKs anteriores legitimamente não enviam nada e nunca acionam
DEVICE_INTEGRITY_SIGNALS_MISSING.Definições configuráveis
Controlos de fluxo por nó (também configuráveis globalmente nas definições de verificação da aplicação; todas as ações têm como predefinição Sem ação, salvo indicação em contrário):
As listas de permissões de IP e dispositivos suprimem apenas o aviso exato de IP duplicado ou de dispositivo duplicado determinístico para o valor autorizado. Não suprimem avisos de VPN/proxy, discrepância de país, discrepância de IP esperado, dispositivo recuperado ou de listas de bloqueio.
Os avisos de dispositivo recuperado são úteis para detetar redes de fraude que alternam contas e sessões no mesmo hardware, mas a Didit é conservadora por conceção — o sistema prefere não detetar alguns utilizadores duplicados a associar dispositivos não relacionados quando as evidências não são suficientemente fortes. Implementação recomendada: comece com Revisão, acompanhe o volume durante duas semanas e, em seguida, aumente o rigor da ação se a sua taxa de falsos positivos for baixa.
Dispositivo duplicado vs. dispositivo recuperado
Trate os dois avisos de forma diferente — são acionados com base em evidências distintas:Correspondências entre sessões
Quando o mesmo endereço IP, a identidade exata do dispositivo ou um dispositivo recuperado é detetado em sessões pertencentes a utilizadores diferentes, o Didit regista-os comomatches[] em ip_analyses[]. As sessões são agrupadas por vendor_data: as sessões com o mesmo vendor_data são tratadas como o mesmo utilizador e excluídas das correspondências. Sem vendor_data, cada sessão é tratada como um utilizador único e todos os potenciais duplicados são apresentados — recomendamos vivamente fornecer sempre vendor_data para reduzir o ruído.
Cada correspondência inclui:
session_id,session_number,vendor_dataeverification_dateda sessão correspondente, além do seustatusdo ciclo de vida eapi_service(nullpara sessões de fluxo);sourceé sempresessionmatch_type—ip_addressoudevice_fingerprintmatch_source—ip_address,persistent_id,legacy_fpourecovered_highmatched_value— o IP partilhado, o identificador do dispositivo ou (para correspondências recuperadas) o UUID do dispositivo recuperadoconfidence(0–1,1 - P(false positive)) ematch_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info—ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Dados adicionais do dispositivo recuperado quando
match_sourceérecovered_high:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Exemplos
VPN + discrepância de país (configurado para Revisão)
Ocorrência na lista de bloqueio (força a recusa)
Dispositivo recuperado com alta confiança (configurado para Revisão)
Relacionado
- Relatório de análise de dispositivo e IP — formato completo da resposta e semântica do estado
- Visão geral da análise de dispositivo e IP — o que cada bloco mede
- Modelos de dados — Análise de IP — esquema canónico
- Webhooks — o evento
status.updatedinclui avisos da análise de IP