

 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Registo de alterações
Visão geral
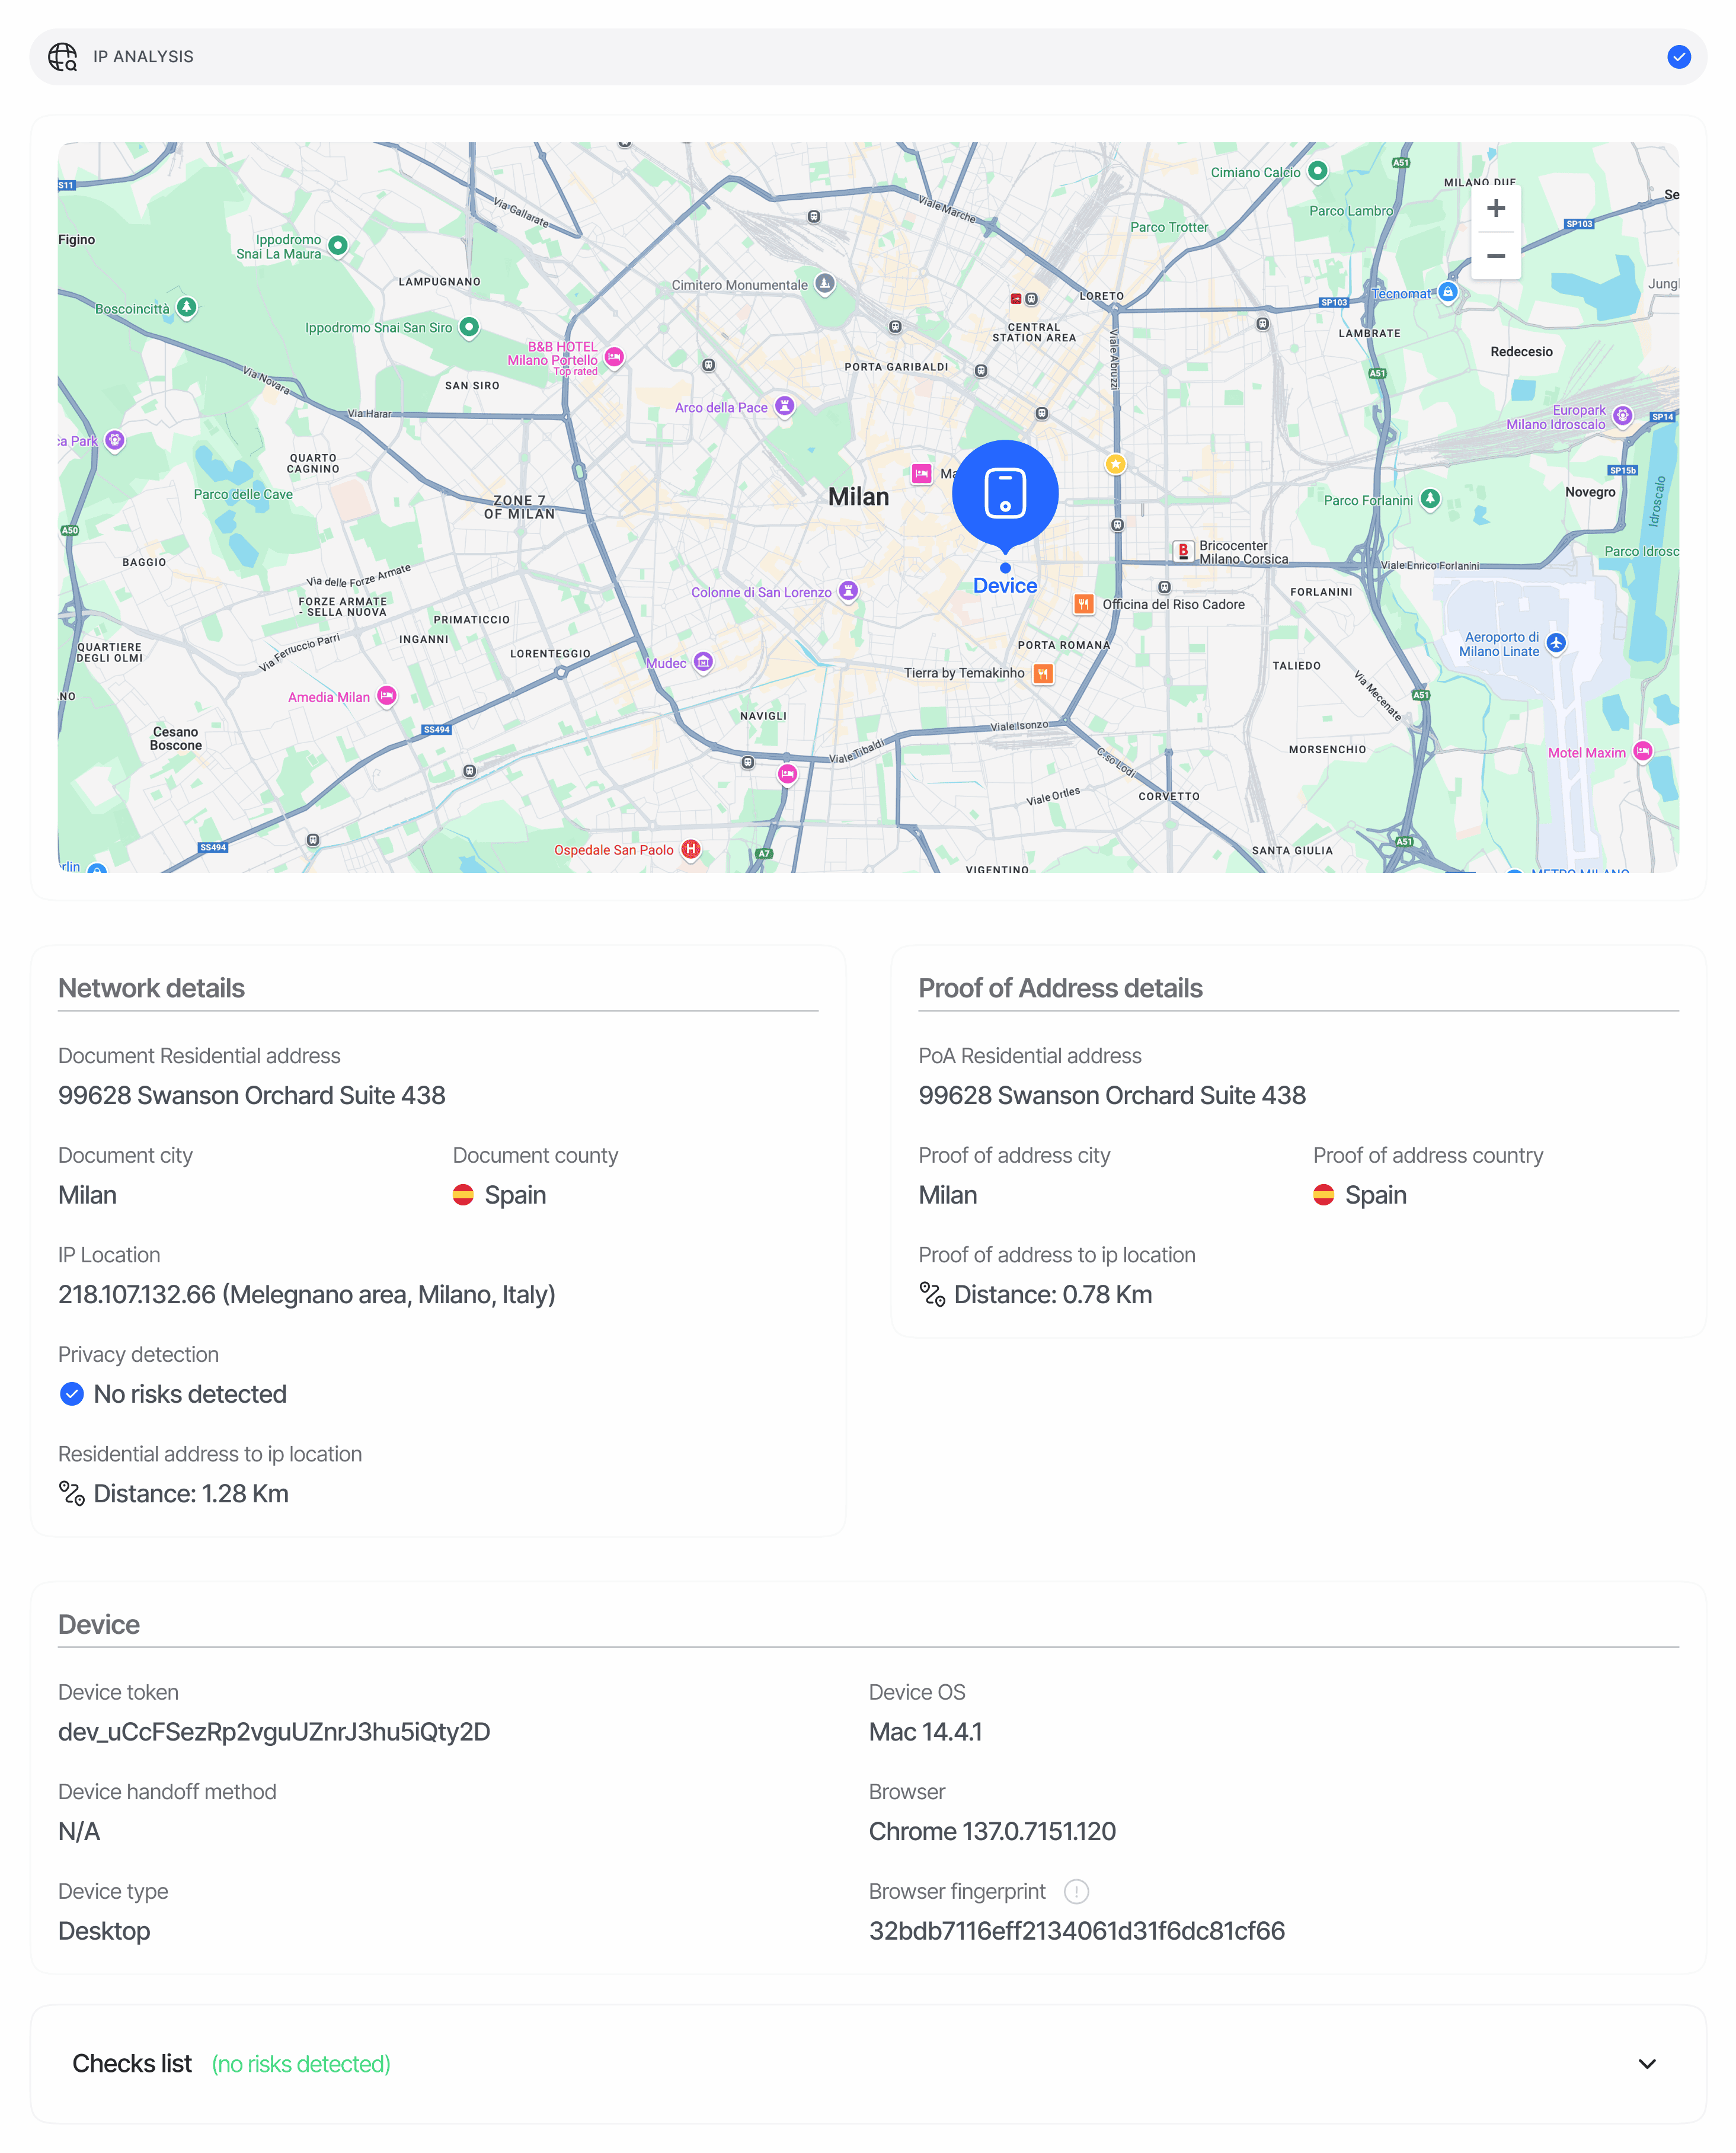
A análise de dispositivo e IP traça o perfil de cada sessão através de geolocalização por IP, fingerprint do dispositivo, navegador/SO e tipo de rede. A geolocalização, o enriquecimento de risco de rede, a correspondência de dispositivos e as verificações de integridade remota do dispositivo são executados de forma assíncrona enquanto o utilizador conclui a verificação. As observações de dispositivo e IP permanecem disponíveis enquanto a análise está pendente; os campos de geolocalização podem estar vazios até que os resultados cheguem ou quando o endereço não for público. Se o seu fluxo de verificação utilizar estas verificações para determinar o resultado ou escolher um passo subsequente, a sessão permanece emIn Progress até que os resultados necessários estejam disponíveis.
Se a análise obrigatória continuar indisponível após um número limitado de tentativas, a sessão transita para In Review para uma decisão manual.
Falhas no enriquecimento opcional não impedem a conclusão, e as decisões manuais continuam a prevalecer.
Produz:
- Um bloco de geolocalização por IP (país, estado, cidade, latitude/longitude, fuso horário) derivado do IP público.
- Sinalizadores de risco de rede —
is_vpn_or_toreis_data_center— para detetar tentativas de dissimulação (VPN, nós de saída Tor, fornecedores de alojamento, anonimizadores). - Cálculos de distância entre documentos — distância em linha reta (em km) entre a localização do IP, a localização do documento de identificação e a localização do comprovativo de morada.
- Correspondências entre sessões — quando o mesmo endereço IP ou identidade de dispositivo surge em sessões pertencentes a utilizadores diferentes (agrupadas por
vendor_data). - Recuperação de fingerprint do dispositivo — um sinal de recuperação de alta confiança que associa sessões mesmo após o utilizador limpar o armazenamento local, alternar para o modo de navegação anónima ou reinstalar a aplicação.
Onde surge nas respostas da API
O endpoint de decisão devolve a Análise de dispositivo e IP como o array pluralip_analyses[] em GET /v3/session/{sessionId}/decision/. As entradas são observações Location deduplicadas indexadas por (node_id, ip_address, device_fingerprint) — um único nó pode produzir múltiplas entradas quando o IP ou o dispositivo do utilizador é alterado a meio da sessão.
Esquema
Consulte Análise de dispositivo e IP na referência dos Modelos de dados para ver o esquema canónico.Semântica de correspondência
O campomatch_source indica como a correspondência foi obtida, e confidence pontua a probabilidade de esta estar errada (confidence = 1 - P(false positive)):
Os candidatos à recuperação com menor confiança surgem apenas como avisos de risco — nunca em
matches[]. As correspondências de IP e de dispositivo estão limitadas a 5 cada, pelo que o array contém, no máximo, 10 entradas.
Valores de estado
Os estados são valoresFeatureStatusChoices ao nível da funcionalidade. Cada aviso disparado mapeia para a ação configurada para ele no nó do fluxo; a ação mais forte prevalece.
Regras de estado personalizadas configuradas no nó de análise de IP podem ajustar ainda mais o estado resultante.
Deteção de VPN, proxy e Tor
is_vpn_or_tor e is_data_center são sinalizadores booleanos independentes devolvidos para cada sessão. Quando is_vpn_or_tor é true, a Didit também emite o aviso PRIVATE_NETWORK_DETECTED para que a sua equipa possa agir com base nele através da configuração do fluxo. O tráfego exclusivo de datacenter (sem VPN/Tor) define is_data_center=true, mas não emite um aviso automático — utilize isto como um sinal adicional na sua própria pontuação.
Exemplos
Aprovada
Recusada — Correspondência na lista de bloqueio de IP + VPN + dispositivo duplicado
Relacionado
- Avisos de análise de dispositivo e IP — todos os códigos de aviso que a análise de IP pode emitir
- Visão geral da análise de dispositivo e IP — o que cada bloco mede
- Modelos de dados — Análise de IP — esquema canónico
- Webhooks —
status.updatedtransmite o mesmo payload de análise de IP