

 Начало работы
 Интеграция / SDK
 Проверка пользователей
 Верификация бизнеса
 Мониторинг транзакций
 Аутентификация
 Журнал изменений
over_18 или подтверждённое имя, в токенах пользователя. Документы и фотографии пользователя ваше приложение не получает никогда.
Настройте это в консоли в разделе Authentication > Verified identity или через API с помощью verified/.

Authentication > Verified identity: проверка при регистрации и правила перед чувствительными действиями.
Как это работает
Каждая проверка выполняется как сессия верификации вашего приложения, созданная сvendor_data пользователя. Поэтому она появляется в ваших верификациях и у того же пользователя рядом с его входами и транзакциями, передаётся на ручную проверку, как любая другая верификация, и тарифицируется по цене этой верификации.
Didit выполняет каждую проверку по сценарию по умолчанию или по одному из ваших собственных сценариев, который вы выбираете для этой проверки. Цены на каждую верификацию см. в разделе Цены.
При регистрации
Выберите уровень проверки, который должен пройти человек, прежде чем будет создана его учётная запись:
Новый уровень применяется только к людям, которые регистрируются после его включения, и никогда не применяется к существующим учётным записям.
На размещённых страницах верификации Didit проводит человека через процедуру проверки во время регистрации. На ваших собственных экранах запрос на регистрацию возвращает
verification_required с verification_url, который действует 30 минут: направьте человека по этой ссылке.
Didit выдаёт код входа только после того, как проверка одобрена.
Step-up перед чувствительными действиями
Step-up (повторная верификация) просит человека подтвердить личность снова, только когда действие достаточно рискованное. Вы включаете правила, а ваше приложение перед каждым чувствительным действием спрашивает Didit, применяется ли какое-либо из них.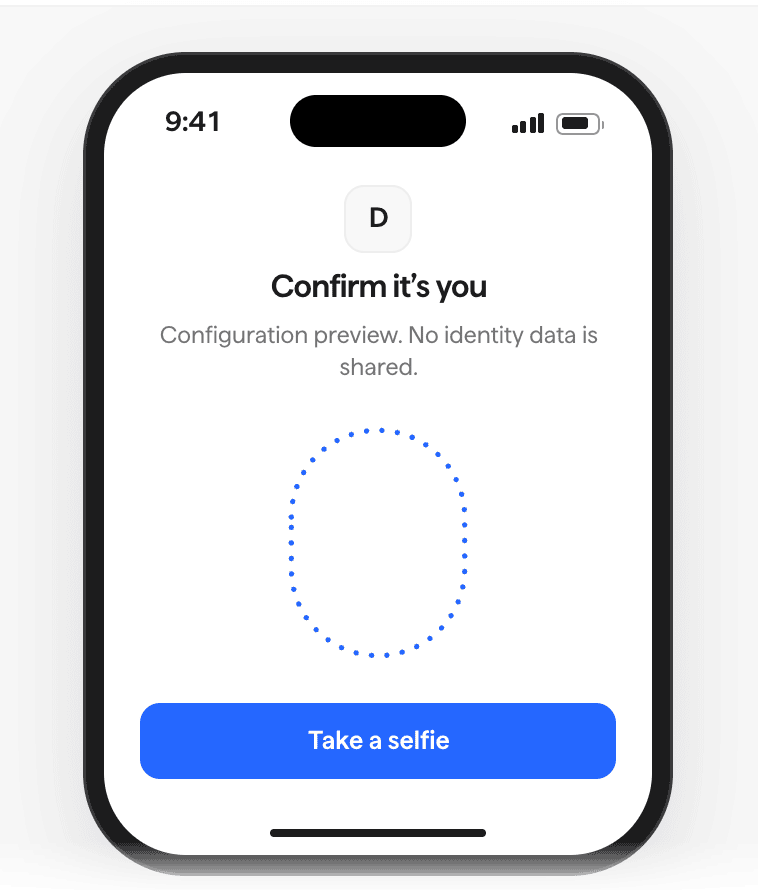
Что видит человек, когда step-up запрашивает селфи.
Вы можете изменить проверку для каждого правила на проверку живости, вход по селфи или полную верификацию личности.
Когда применяются несколько правил, Didit запрашивает самую строгую проверку.
Если у Didit пока нет лица этого человека, вход по селфи заменяется полной верификацией личности.
Запросите step-up
Ваше приложение вызываетPOST {issuer}/step-up/ с токеном доступа человека или метод stepUp() из SDK:
200 {"required": false}: ни одно правило не применяется, можно продолжать.201сverification_url: отправьте человека по этому адресу. Step-up остаётся открытым 30 минут (expires_in: 1800).
Считайте результат на своём бэкенде
Человек возвращается наreturn_to с добавленными параметрами step_up=<id>&status=approved, но этот параметр запроса ничего не доказывает.
Ваш бэкенд получает данные о step-up с помощью запроса GET {issuer}/step-up/{step_up_id}/ с токеном доступа той же сессии и действует только тогда, когда status равен approved.
Step-up никогда не пропускает действие при сбое: если верификация недоступна, действие остаётся заблокированным.
В JavaScript, Next.js и iOS быстрых стартах показана сторона SDK, а в Справочнике API приведён полный контракт.
Что получает ваше приложение
Выберите, какие подтверждённые клеймы попадут в токены пользователя:
Токен доступа и ID-токен содержат их в
verified, а также level, то есть наивысший уровень, который пользователь прошёл: liveness, liveness_face_match или full_id.
Если пользователь не прошёл ни одной проверки, то значение {}, а GET /session/ вместо этого возвращает null.
- Проверка, одобренная во время сессии, попадает в токены при следующем обновлении, в течение 5 минут.
- Любой, у кого есть токен, может прочитать эти клеймы, в том числе ваш фронтенд, поэтому выбирайте только те персональные клеймы, которые нужны вашему приложению.
- Ваше приложение получает только клеймы, но не документ, селфи или данные о лице.
Настройка через API
GET и PATCH для verified/ в API управления аутентификацией вашего приложения читают и изменяют те же настройки, что и консоль:
Правило, которое вы не укажете, сохраняет текущие настройки.