

 Начало работы
 Интеграция / SDK
 Проверка пользователей
 Верификация бизнеса
 Мониторинг транзакций
 Журнал изменений
Как это работает
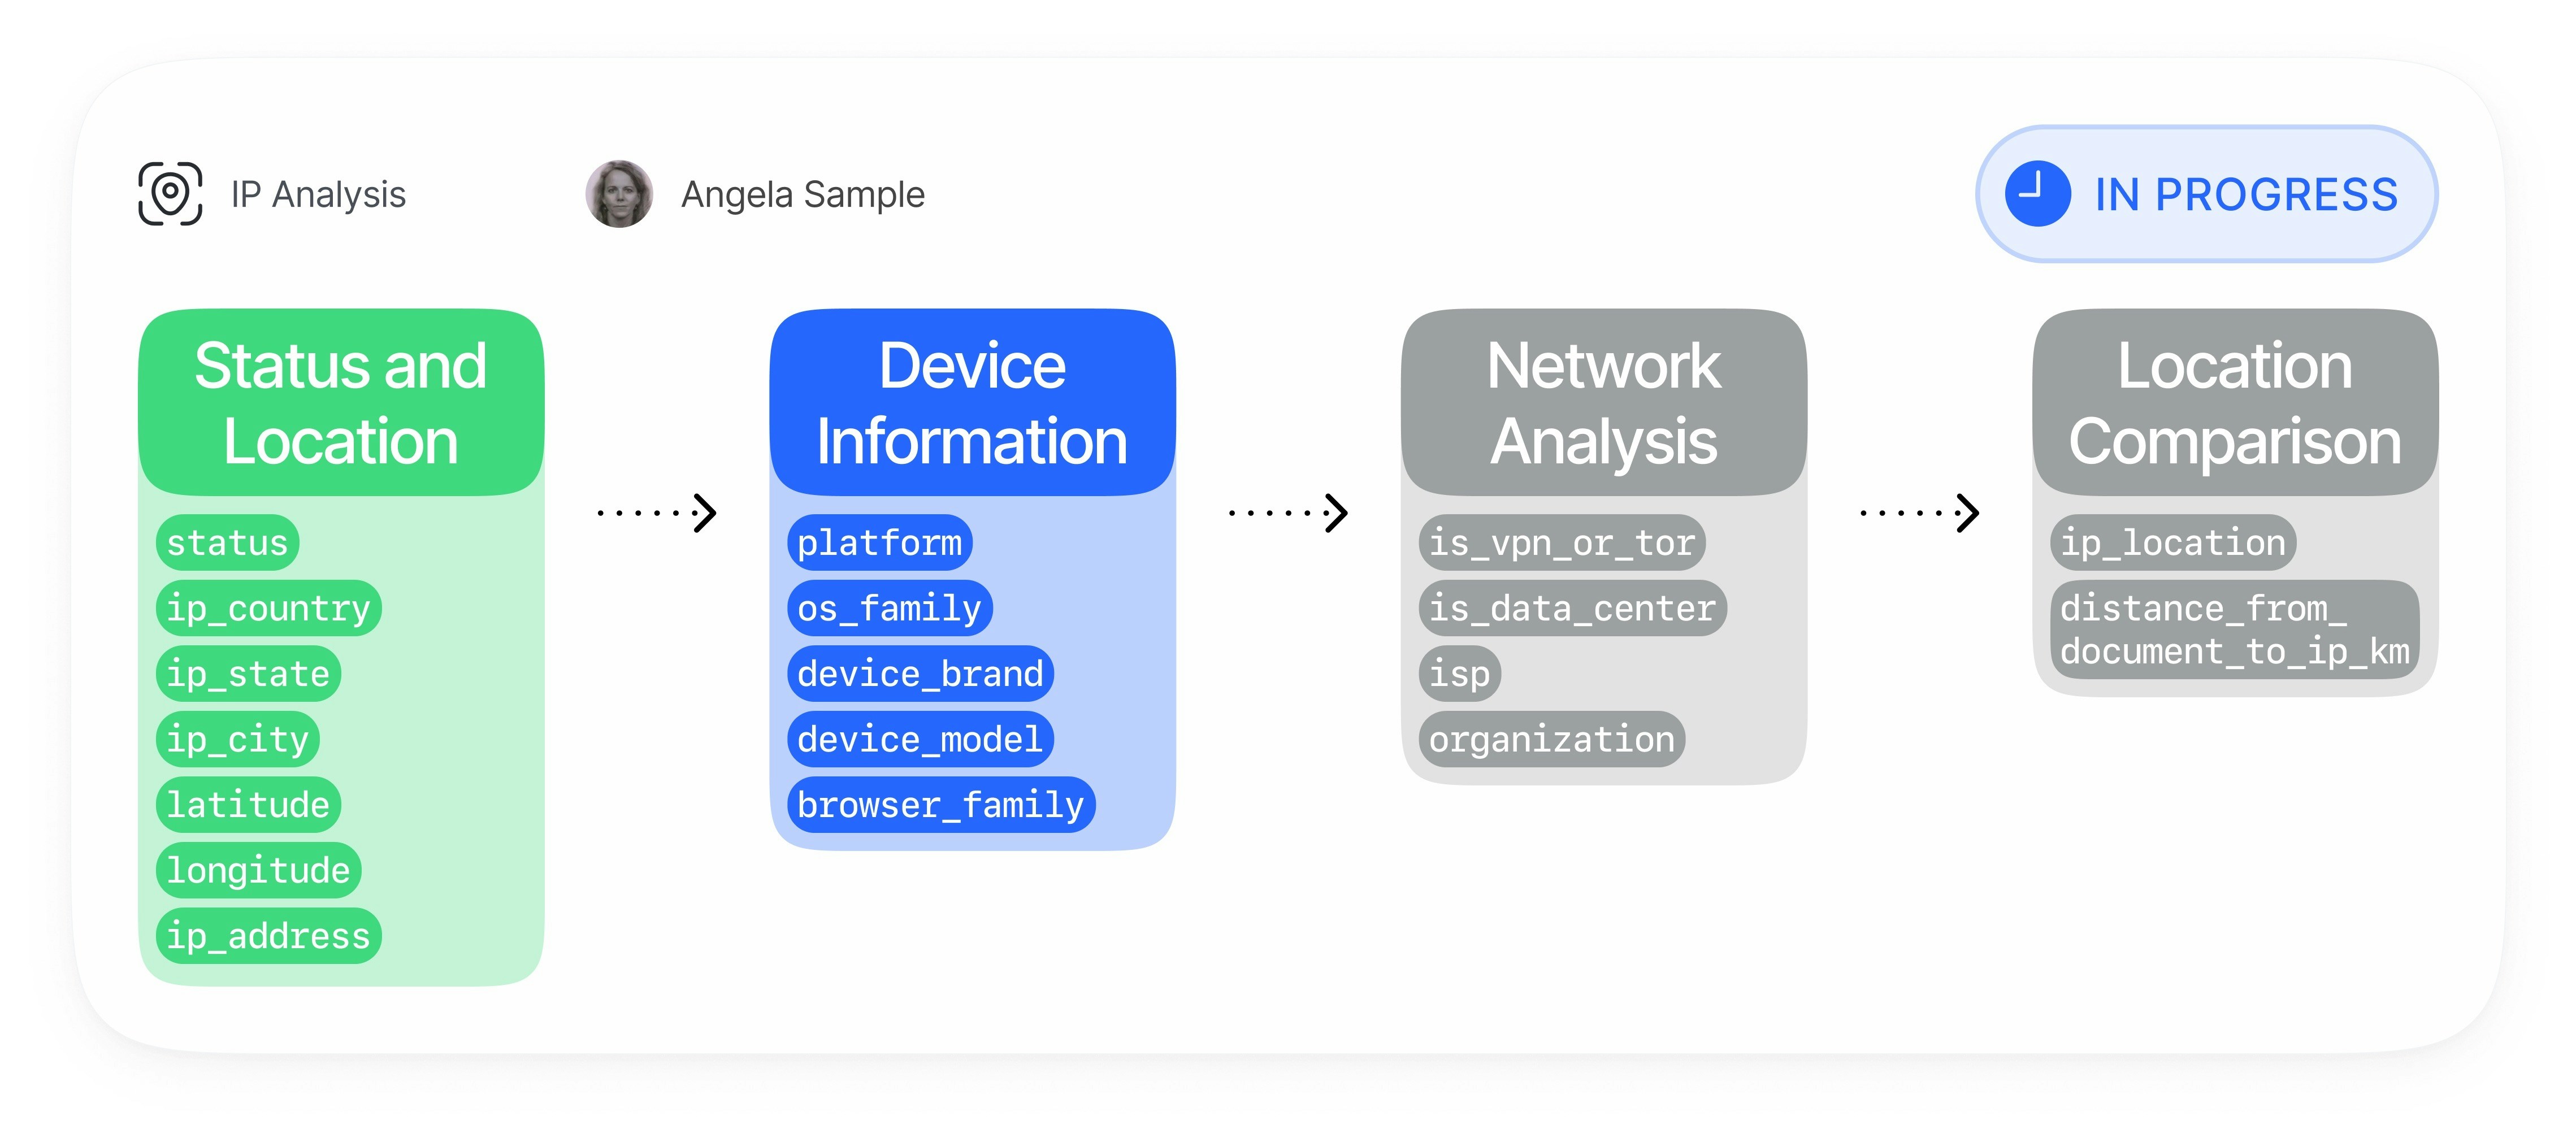
Анализ устройства и IP запускается автоматически во время сессии верификации и объединяет контекст устройства, сети и личности в единую область оценки рисков.Захват цифрового отпечатка устройства
Клиент верификации отправляет payload отпечатка v2, обеспечивающий конфиденциальность, с сигналами веб- или мобильного устройства:
Анализ IP и соединения
Didit обогащает наблюдаемые данные о соединении информацией о сетевых рисках:
- Геолокация IP по стране, региону, городу и координатам
- Обнаружение VPN, прокси, Tor, центров обработки данных и частных сетей
- Проверка ожидаемого IP-адреса, если вы передаёте разрешённый IP для сессии
- Проверка по спискам блокировки IP, настроенным в вашем приложении
Поиск дубликатов и сопоставление восстановленных устройств
Didit проверяет, совпадает ли текущая сессия с предыдущими сессиями с другим значением
vendor_data:Перекрёстные проверки местоположения
Анализ устройства и IP сравнивает контекст местоположения с доверенными опорными точками:
- Страна документа и координаты адреса
- Ожидаемый IP-адрес сессии
- Страна и город по IP
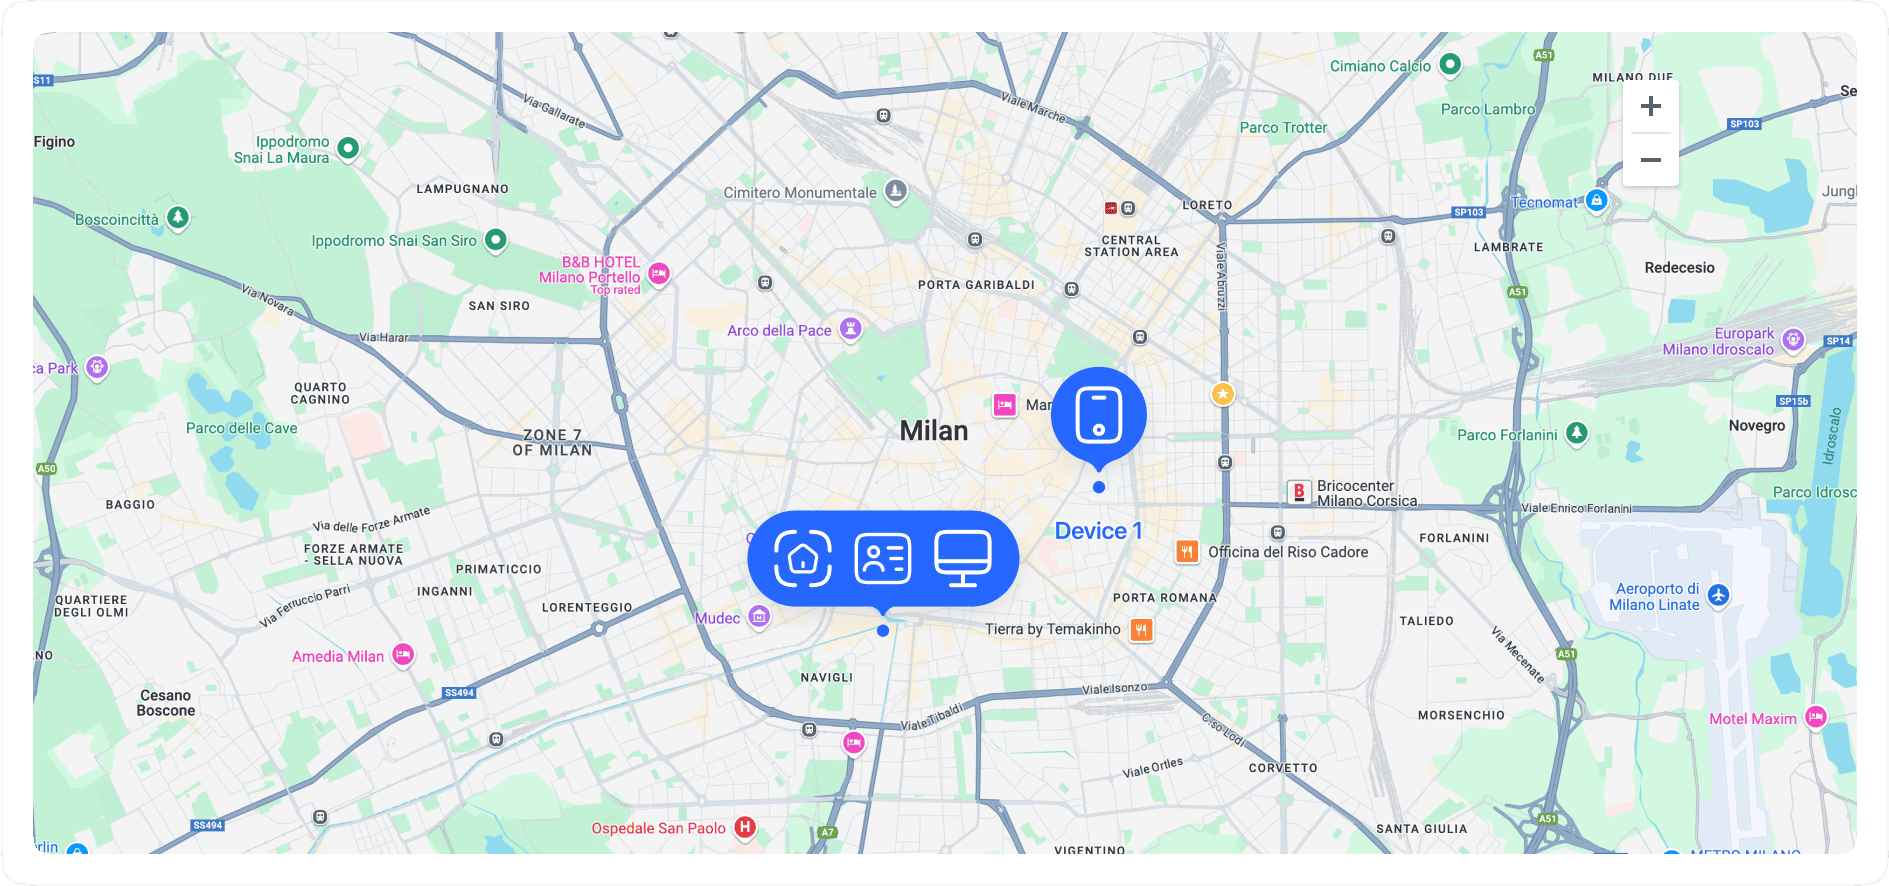
- Расстояние и направление между адресом и местоположением по IP
Действия и отчётность
Вы можете независимо настроить каждую категорию рисков и использовать результат в каждом выходном формате Didit:
Модель сопоставления
Анализ устройства и IP разделяет точные совпадения и восстановленные совпадения, что позволяет безопасно настраивать реагирование на мошенничество:
Для сопоставления восстановленных устройств используется специальный индекс векторного восстановления. Если этот индекс недоступен, Didit продолжает выполнять проверки на точные дубликаты и не выдаёт кандидатов на восстановление по нечёткому совпадению.
В разделе Networks Didit также подсвечивает повторное использование резидентных прокси, когда одни и те же сведения об IP-адресе, не относящемся к ЦОД, появляются у нескольких различных пользователей или компаний. Граф отображает совокупный сигнал риска, количество субъектов, тип соединения, а также контекст провайдера (ISP) и ASN; при этом исходный IP-адрес или данные профиля другой организации не раскрываются.
Выявляемые паттерны мошенничества
Анализ устройства и IP помогает выявлять и снижать следующие риски:- Мультиаккаунтинг и создание дублирующих аккаунтов
- Попытки обхода KYC с использованием одного и того же устройства для разных профилей личности
- Мошеннические сети, координирующие множество аккаунтов с использованием общих устройств или инфраструктуры
- Злоупотребление бонусами, реферальными программами, промоакциями и бесплатными пробными периодами
- Онбординг синтетических личностей с устройств, использовавшихся неоднократно
- Паттерны онбординга денежных мулов
- Риск захвата аккаунтов с незнакомых или высокорисковых устройств
- Атаки с подбором учётных данных и автоматизированные попытки регистрации
- Тестирование карт, злоупотребление чарджбэками и возвратами средств, сопровождающиеся повторяющимися паттернами устройств/сетей
- Обход проверок через VPN, прокси, Tor, дата-центры и резидентные прокси
- Вмешательство в работу устройства, использование эмуляторов, риски джейлбрейка/root и клонирование приложений (при наличии мобильных сигналов)
- Спуфинг геолокации и несоответствия между документом, IP-адресом, часовым поясом, оператором связи и контекстом устройства
- Попытки верификации с помощью ботов с использованием браузеров без графического интерфейса или скриптовых клиентов
Ключевые возможности
Снятие цифровых отпечатков устройств и их восстановление
- Точное обнаружение дубликатов устройств: выявление одного и того же устройства в сессиях с разными значениями
vendor_data. - Восстановление с высокой степенью уверенности: выявление вероятных связей между сессиями с одного устройства при изменении хранилища или смене постоянного ID в режиме инкогнито/приватного просмотра.
- Защита от коллизий: предотвращение ошибочного объединения несвязанных пользователей, если хэш устройства слишком распространен среди множества различных постоянных ID.
- Охват веба и мобильных платформ: использование сигналов веб-браузера и нативных мобильных сигналов, включая поля проверки целостности системы (когда они доступны).
Аналитика по IP и сетям
- Обнаружение VPN и прокси: выявление маскированных или анонимизированных подключений.
- Обнаружение Tor и дата-центров: маркировка высокорисковой инфраструктуры.
- Повторное использование резидентного прокси: выявление повторяющегося использования одной и той же сети резидентного типа разными субъектами без раскрытия исходного IP-адреса в графе сетей.
- Списки блокировки IP: автоматическое отклонение сессий, если IP-адрес находится в вашем списке блокировки приложения.
- Контроль ожидаемого IP: сравнение обнаруженного IP-адреса с ожидаемым IP, переданным при создании сессии.
Геолокация и сопоставление с документом
- Выявление несоответствия страны: сравнение страны документа и страны IP-адреса.
- Геозонирование: прием сессий только из разрешенных стран (с возможностью переопределения правил для отдельных штатов/регионов в таких странах, как США) на основе геолокации IP.
- Проверка расстояния до адреса: сравнение координат адреса в документе и геолокации по IP.
- Контекст совпадений по сессиям: предоставление совпадающих сессий с информацией об устройстве и местоположении для ручной проверки сотрудниками.
Настройка действий
Используйте настройки сценария, чтобы выбрать действие для каждого риска. Консервативные клиенты часто сначала устанавливают дляrecovered_device_action значение REVIEW, отслеживают предупреждения о восстановленных устройствах в течение нескольких недель и переходят на DECLINE только после оценки профиля ложных срабатываний в вашей системе.
Ознакомьтесь с разделом Предупреждения анализа устройства и IP для изучения всех меток рисков и разделом Конфигурация функций сценария для описания полей API.