

 Начало работы
 Интеграция / SDK
 Проверка пользователей
 Верификация бизнеса
 Мониторинг транзакций
 Журнал изменений
Обзор
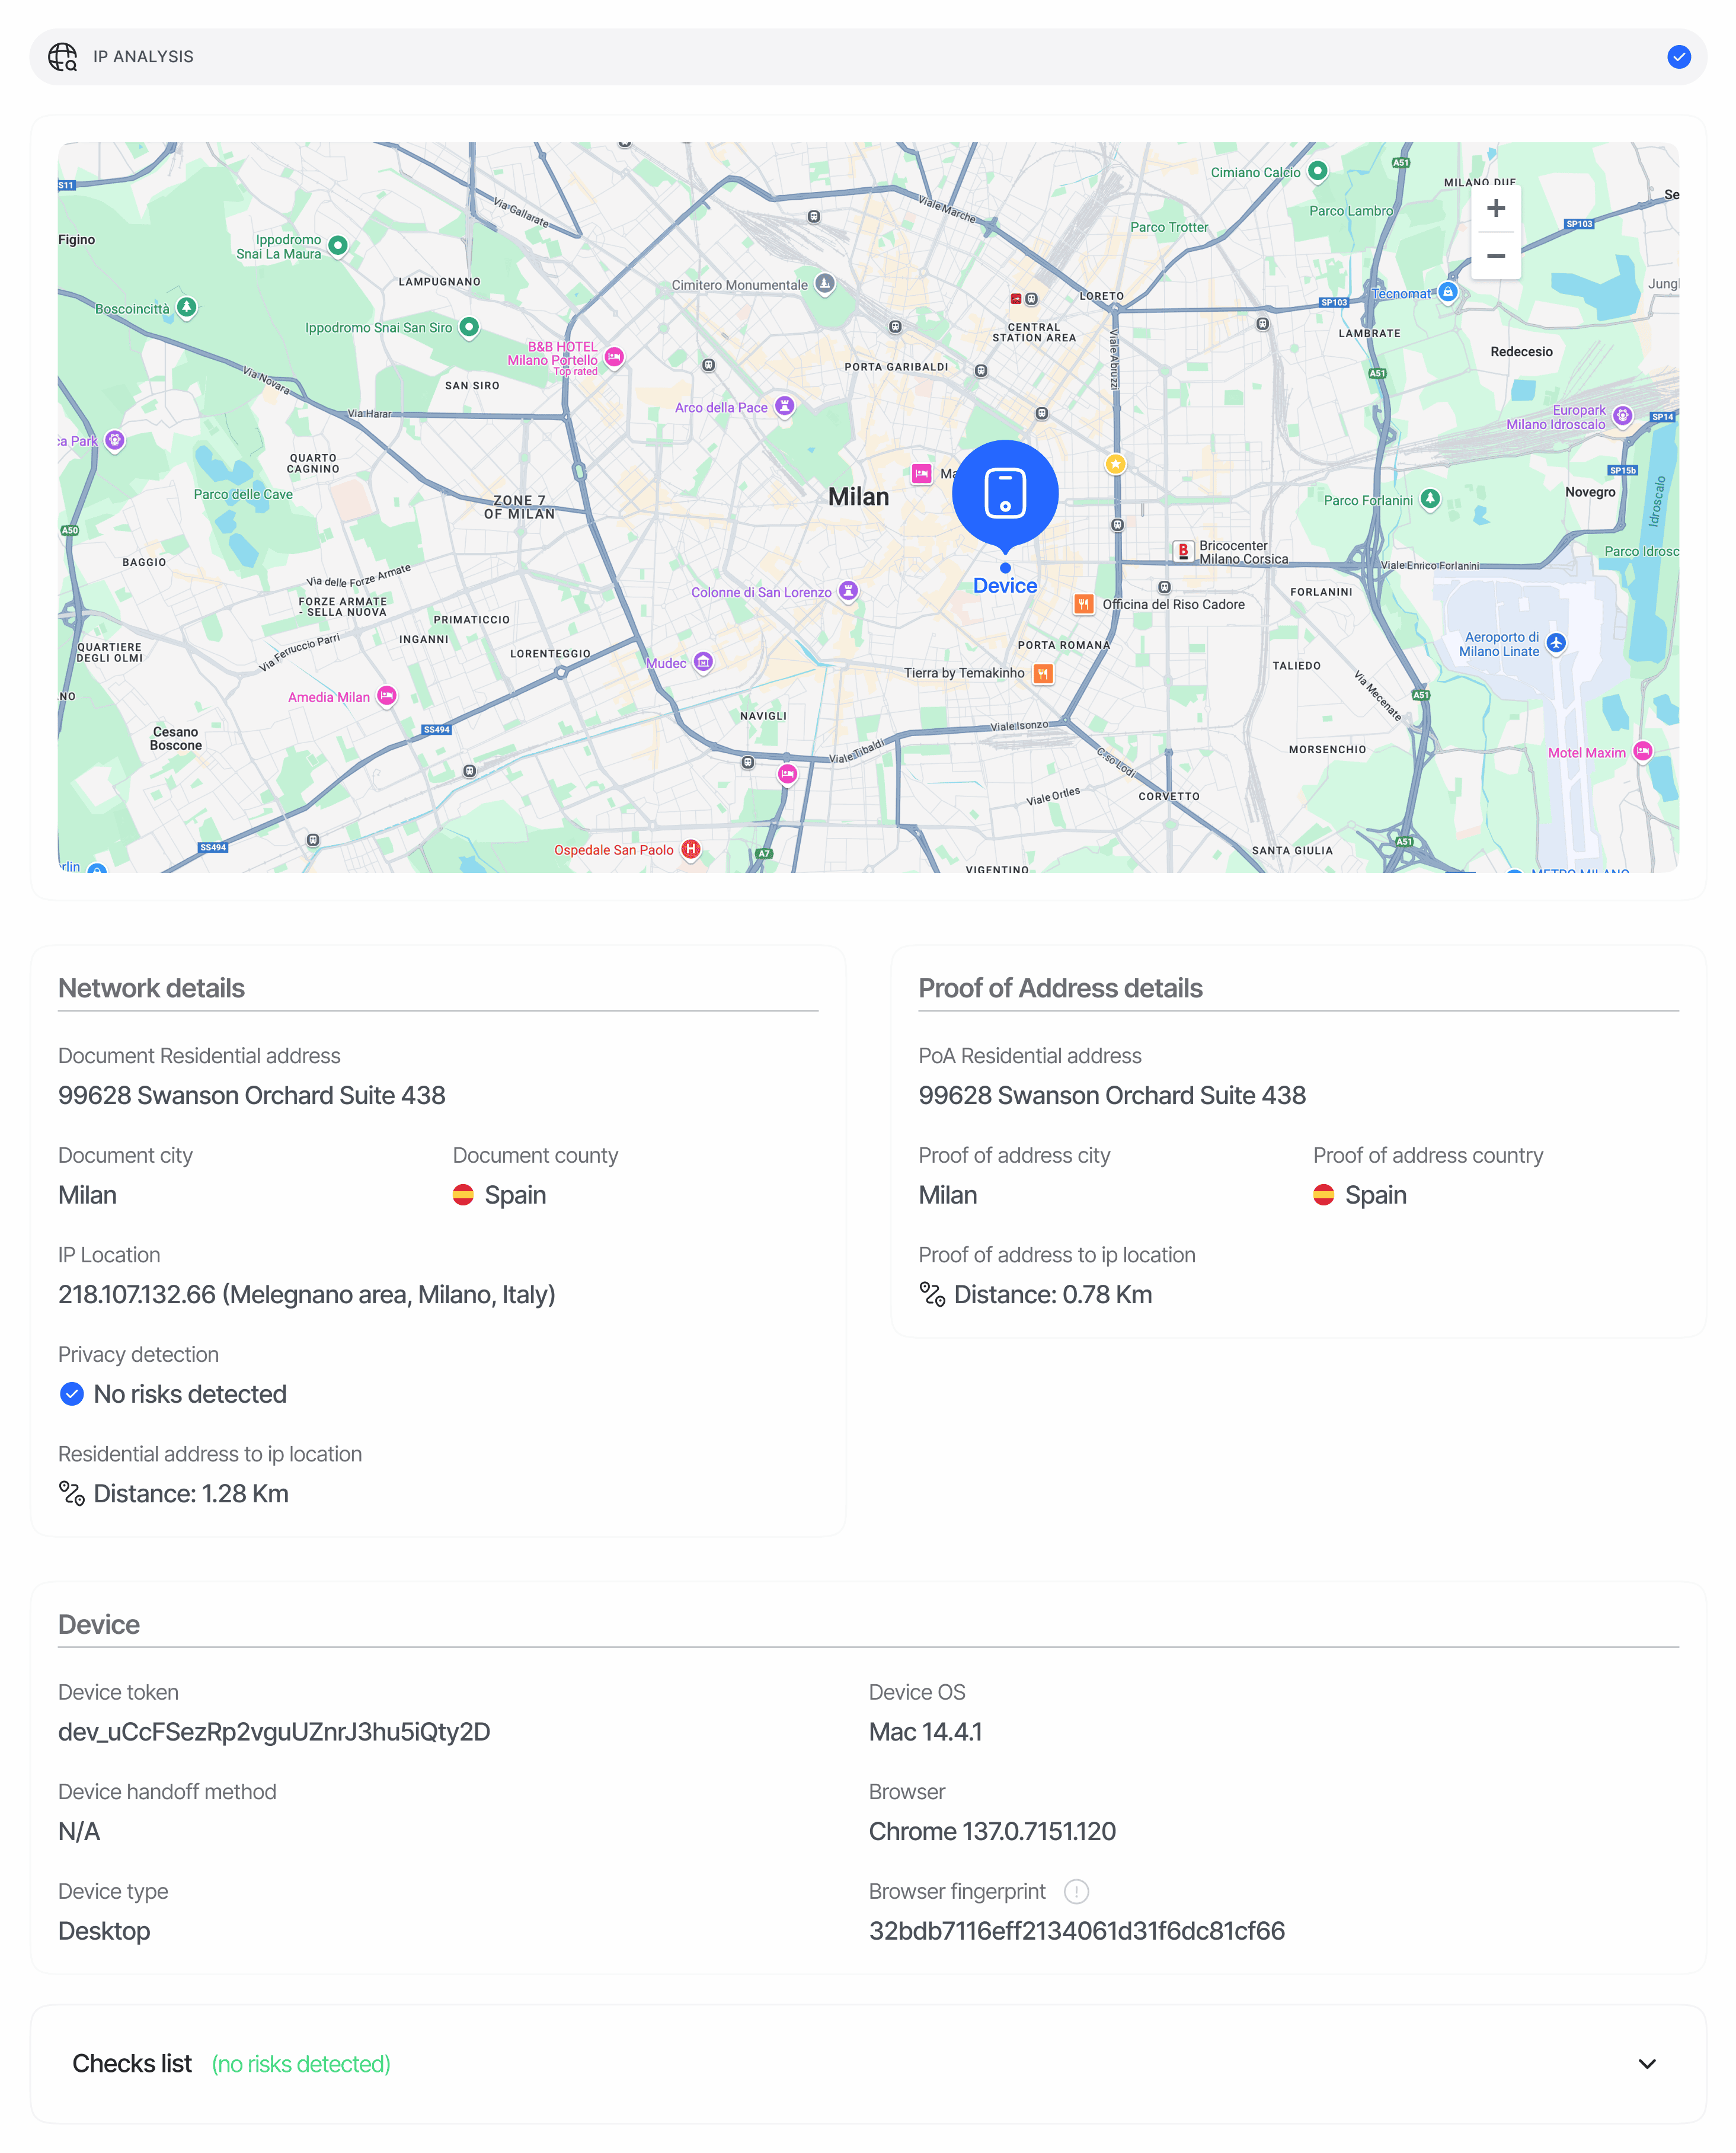
Анализ устройства и IP профилирует каждую сессию по геолокации IP, цифровому отпечатку устройства, браузеру/ОС и типу сети. Геолокация, обогащение данными о сетевых рисках, сопоставление устройств и удаленные проверки целостности устройства выполняются асинхронно, пока пользователь проходит верификацию. Данные наблюдений за устройством и IP остаются доступными во время выполнения анализа; поля геолокации могут быть пустыми до получения результатов или если адрес не является публичным. Если ваш сценарий использует эти проверки для определения результата или выбора последующего шага, сессия остается в статусеIn Progress до тех пор, пока не будут получены необходимые результаты.
Если требуемый анализ остается недоступным после ограниченного количества повторных попыток, сессия переходит в статус In Review для принятия ручного решения.
Сбои при опциональном обогащении данных не препятствуют завершению, а решения, принятые вручную, остаются определяющими.
Функция формирует:
- Блок геолокации IP (страна, регион/штат, город, широта/долгота, часовой пояс), полученный на основе публичного IP.
- Флаги сетевых рисков —
is_vpn_or_torиis_data_center— для обнаружения попыток маскировки (VPN, выходные узлы Tor, хостинг-провайдеры, анонимайзеры). - Расчёт расстояний между местоположением по IP и местоположениями из документов — расстояние по прямой в километрах между местоположением по IP, местоположением из документа, удостоверяющего личность, и местоположением из документа, подтверждающего адрес.
- Межсессионные совпадения — когда один и тот же IP-адрес или идентификатор устройства появляется в сессиях разных пользователей (сгруппированных по
vendor_data). - Восстановление цифрового отпечатка устройства — высокоточный сигнал восстановления, связывающий сессии, даже если пользователь очистил хранилище, переключил режим инкогнито или переустановил приложение.
Где это отображается в ответах API
Endpoint решения возвращает анализ устройства и IP в виде массиваip_analyses[] в GET /v3/session/{sessionId}/decision/. Записи представляют собой дедуплицированные наблюдения Location с ключом (node_id, ip_address, device_fingerprint) — один узел может возвращать несколько записей, если IP или устройство пользователя меняются в процессе сессии.
Схема
Каноническую схему см. в Анализ устройства и IP в справочнике моделей данных.Семантика совпадений
Полеmatch_source указывает, каким образом было найдено совпадение, а confidence оценивает вероятность того, что оно является ошибочным (confidence = 1 - P(false positive)):
Кандидаты на восстановление с более низкой оценкой уверенности отображаются только в виде предупреждений о рисках — они никогда не попадают в
matches[]. Количество совпадений по IP и совпадений по устройствам ограничено 5 для каждой категории, поэтому массив содержит не более 10 записей.
Значения статуса
Статусы представляют собой значенияFeatureStatusChoices на уровне функции. Каждое сработавшее предупреждение сопоставляется с действием, настроенным для него в узле сценария; приоритет имеет наиболее строгое действие.
Пользовательские правила статусов, настроенные в узле анализа IP, могут дополнительно корректировать итоговый статус.
Обнаружение VPN, прокси и Tor
is_vpn_or_tor и is_data_center являются независимыми логическими флагами, возвращаемыми для каждой сессии. Когда is_vpn_or_tor имеет значение true, Didit также генерирует предупреждение PRIVATE_NETWORK_DETECTED, чтобы ваша команда могла отреагировать на него с помощью конфигурации сценария. Трафик только из дата-центров (без VPN/Tor) устанавливает is_data_center=true, но не вызывает автоматического предупреждения — используйте это как дополнительный сигнал в собственном скоринге.
Примеры
Одобрено
Отклонено — совпадение со списком блокировки IP + VPN + дубликат устройства
Связанные материалы
- Предупреждения анализа устройства и IP — все коды предупреждений, которые может выдавать анализ IP
- Обзор анализа устройства и IP — что измеряет каждый блок
- Модели данных — анализ IP — каноническая схема
- Webhooks — событие
status.updatedпередает тот же payload анализа IP