

 Начало работы
 Интеграция / SDK
 Проверка пользователей
 Верификация бизнеса
 Мониторинг транзакций
 Журнал изменений
Обзор
Анализ устройства и IP добавляет теги предупреждений вip_analyses[].warnings[] при обнаружении подозрительного поведения устройства, сети или местоположения. Девять тегов имеют настраиваемое действие (Отклонение / Проверка / Нет действия) для каждого узла сценария; два тега списка блокировки всегда принудительно устанавливают статус Declined, а два тега списка разрешений всегда носят информационный характер. Поле log_type каждого предупреждения отражает примененное действие: error (Отклонение), warning (Проверка) или information (Нет действия). Каждый риск срабатывает не более одного раза за сессию.
Каждый описанный ниже риск проверяется в реальном конвейере принятия решений; предупреждения содержат тег функции LOCATION и стандартную структуру объекта предупреждения.
Предупреждения о цифровом отпечатке устройства намеренно разделены на точные и восстановленные сигналы:
DUPLICATED_DEVICE_FINGERPRINTозначает, что один и тот же детерминированный идентификатор устройства (match_sourcepersistent_idилиlegacy_fp) повторно использовался в сессиях с разными значениямиvendor_data.DEVICE_RECOVERED_HIGH_CONFIDENCEозначает, что восстановление отпечатка v2 сопоставило сессию с ранее зафиксированным устройством после изменения постоянного ID (очистка хранилища, режим инкогнито, переустановка приложения). Предупреждение появляется только тогда, когда совпадение превышает порог сходства для высокой уверенности и проходит жесткие критерии проверки.
Формируемые предупреждения
Когда у восстановленного устройства еще нет подходящих связанных сессий (и в
matches[] ничего не попадает), DEVICE_RECOVERED_HIGH_CONFIDENCE все равно срабатывает с резервной структурой additional_data: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason.
Предупреждение IP_LOCATION_NOT_ALLOWED срабатывает, когда включено геозонирование по IP (is_ip_geofencing_enabled), а IP-адрес сессии находится в стране или штате/регионе, отмеченном как недопустимый в ip_geofencing_by_country. Поле additional_data содержит ip_country_code (ISO-3), ip_country, ip_state и restricted_by (country или state). Записи штатов/регионов переопределяют флаг страны и сопоставляются без учета регистра с названием региона поставщика IP (например, "California"); страны, не указанные в конфигурации, разрешены.
Целостность устройства и среды выполнения
Сигналы, передаваемые нативными SDK и веб-клиентом, описывают состояние устройства, на котором выполнялась верификация. Они предназначены для обнаружения инъекционных атак: злоумышленник, получивший root-права на устройстве или перехвативший процесс приложения, может подменить видеопоток с камеры до того, как он дойдет до биометрических проверок. Каждый сигнал настраивается индивидуально для каждого сценария, и по умолчанию выбрано без действия, поэтому включение этой функции не влияет на решения, пока вы явно не настроите правила.Каждая проверка выполняется по возможности. Если проверку невозможно выполнить, возвращается статус not determined, а не результат без признаков нарушений, поэтому сбой проверки никогда не приводит к ложному срабатыванию в отношении легитимного пользователя. Сигналы передаются начиная с нативного SDK версии 4.4.0; сессии из более ранних версий SDK корректно ничего не отправляют и никогда не вызывают предупреждение
DEVICE_INTEGRITY_SIGNALS_MISSING.Настраиваемые параметры
Настройки сценария на уровне узла (также настраиваются глобально в настройках верификации приложения; для каждого действия по умолчанию установлено Без действия, если не указано иное):
Белые списки IP-адресов и устройств подавляют только предупреждение о дублировании IP для значения из белого списка или предупреждение о детерминированном дублировании устройства для значения из белого списка. Они не подавляют предупреждения о VPN/прокси, несовпадении стран, несовпадении ожидаемого адреса, восстановленном устройстве или наличии в списке блокировки.
Предупреждения о восстановленном устройстве полезны для обнаружения мошеннических групп, которые чередуют аккаунты и сессии с одного и того же оборудования, но Didit консервативен по своей архитектуре: система скорее не выявит некоторых дублирующихся пользователей, чем объединит несвязанные устройства при недостатке убедительных доказательств. Рекомендуемый порядок внедрения: начните с действия Review, отслеживайте объем в течение двух недель, а затем ужесточите действие, если уровень ложных срабатываний остается низким.
Дубликат устройства и восстановленное устройство
Относитесь к этим двум предупреждениям по-разному — они срабатывают на основе разных данных:Совпадения между сессиями
Когда один и тот же IP-адрес, точный идентификатор устройства или восстановленное устройство обнаруживаются в сессиях, принадлежащих разным пользователям, Didit фиксирует их какmatches[] в ip_analyses[]. Сессии группируются по vendor_data: сессии с одинаковым vendor_data считаются принадлежащими одному пользователю и исключаются из совпадений. Без vendor_data каждая сессия рассматривается как отдельный уникальный пользователь, и отображаются все потенциальные дубликаты — мы настоятельно рекомендуем всегда передавать vendor_data, чтобы уменьшить уровень шума.
Каждое совпадение включает в себя:
session_id,session_number,vendor_dataиverification_dateсовпадающей сессии, а также её статус жизненного циклаstatusиapi_service(nullдля сессий сценариев);sourceвсегда равенsessionmatch_type—ip_addressилиdevice_fingerprintmatch_source—ip_address,persistent_id,legacy_fpилиrecovered_highmatched_value— общий IP-адрес, идентификатор устройства или (для восстановленных совпадений) UUID восстановленного устройстваconfidence(0–1,1 - P(false positive)) иmatch_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info—ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- Дополнительные поля для восстановленного устройства, если
match_sourceимеет значениеrecovered_high:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
Примеры
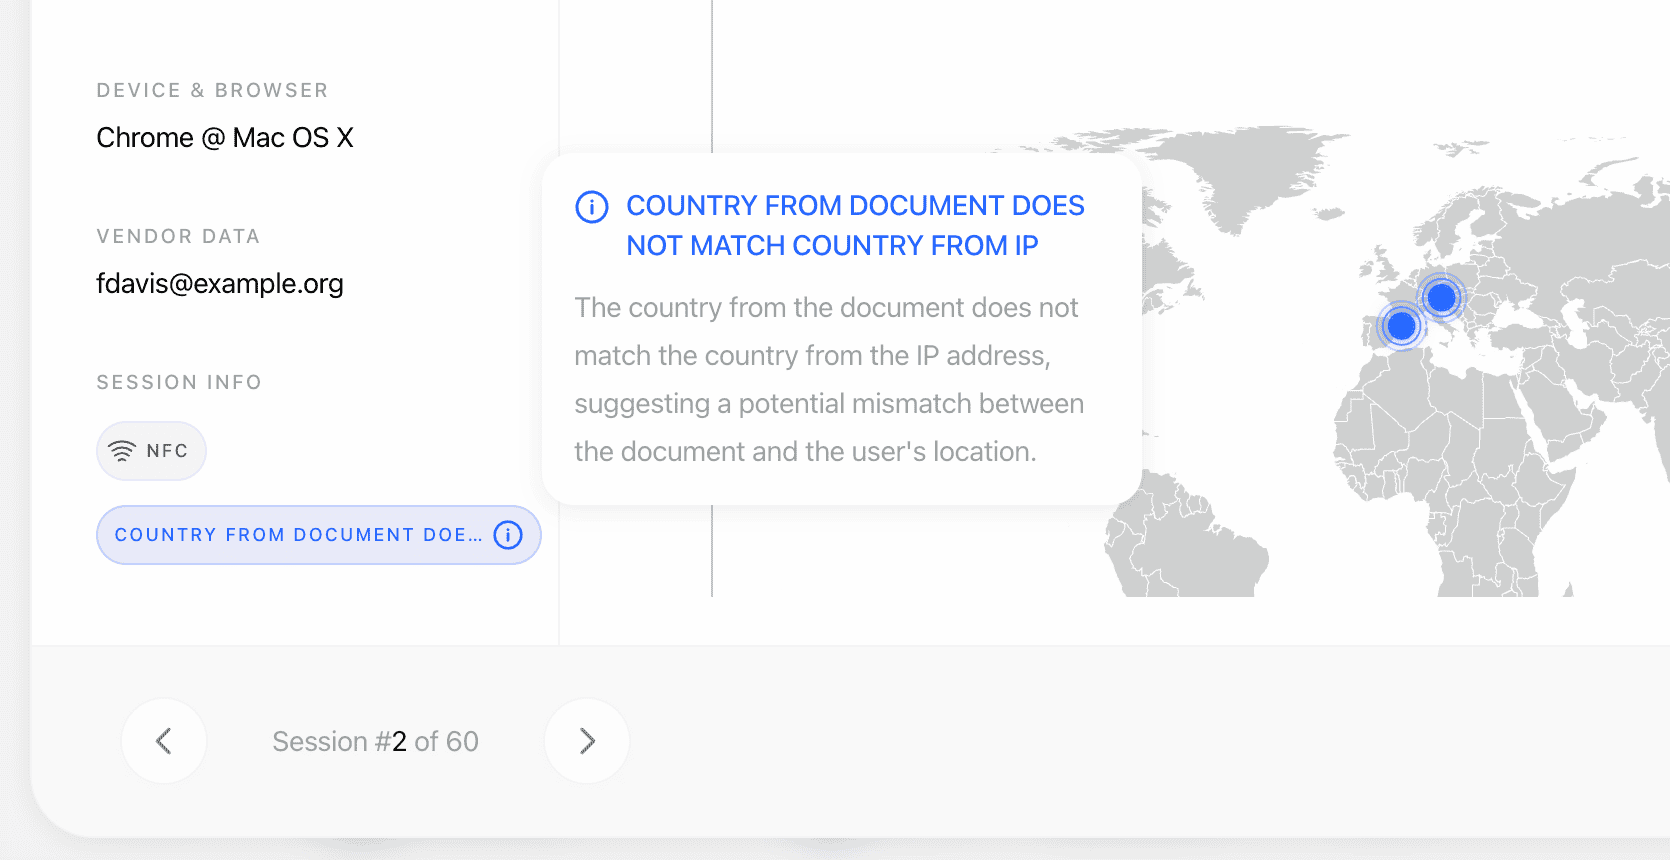
VPN + несоответствие страны (настроено на проверку)
Обнаружение в списке блокировки (принудительное отклонение)
Восстановленное устройство с высокой уверенностью (настроено на проверку)
Связанные разделы
- Отчёт анализа устройства и IP — полная структура ответа и семантика статусов
- Обзор анализа устройства и IP — что измеряет каждый блок
- Модели данных — Анализ IP — каноническая схема
- Webhooks — событие
status.updatedпередаёт предупреждения анализа IP