

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 更新日志
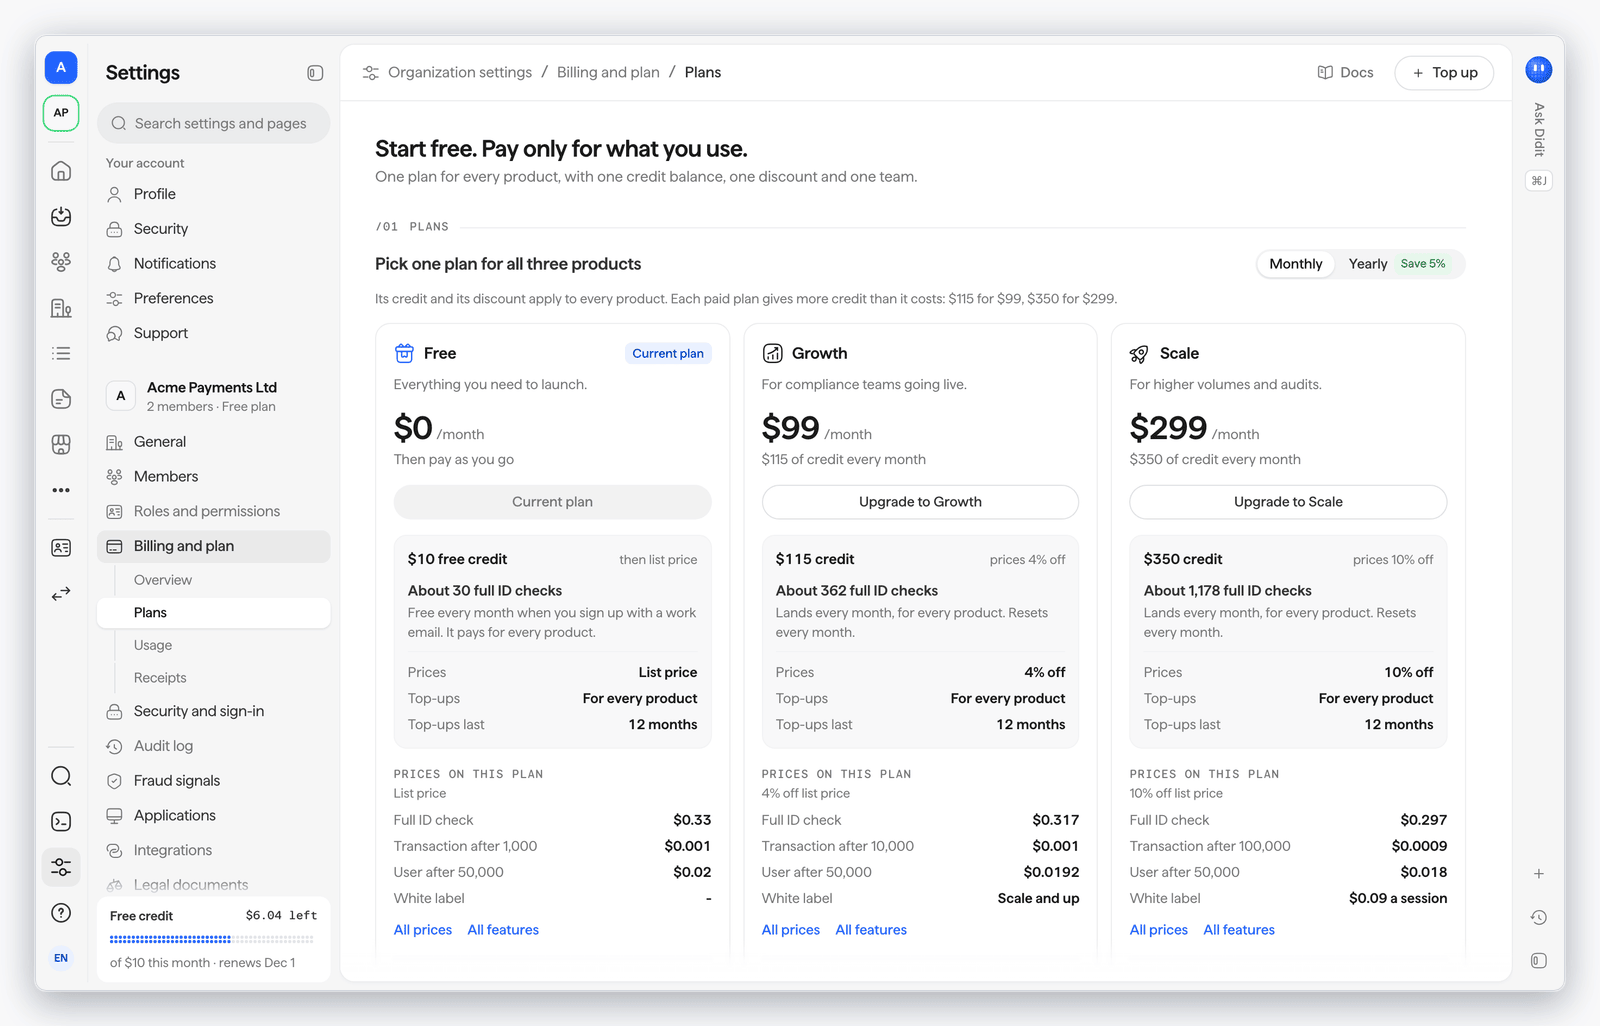
一个套餐覆盖所有产品
从 2026 年 11 月 1 日起,您的组织只有一个套餐,覆盖身份验证、认证,以及交易监控与 Travel Rule。一个额度余额即可支付所有产品费用。在 Growth 和 Scale 套餐中,同一项折扣适用于所有价格。- Free:按标价计算,每月 $0。使用工作邮箱注册的组织,每月可获得 $10 额度,用于除电话验证以外的每项检查。电话验证由充值支付。
- Growth:每月 $99,每月 $115 额度,所有价格享 4% 折扣。包含 Investigator 和 Support Drop-off 智能体、使用一个蓝图的案件管理,以及 Didit 欺诈网络。
- Scale:每月 $299,每月 $350 额度,所有价格享 10% 折扣。包含使用您自有域名的白标、带路由的完整案件管理、网络调查和优先支持。新组织可享受 14 天 Scale 试用。
- Enterprise:定制年度合同,您的年度承诺金额即为当年额度。包含企业单点登录和 SCIM、跨组织欺诈信号,以及专属团队。
- 年付:Growth 和 Scale 可一次性按年付费,分别为 $1,128 和 $3,408。
- 充值:在 Free、Growth 和 Scale 上,充值按面值计入,可支付所有产品,有效期 12 个月。每次检查先使用本月额度,然后使用最早的充值。
- 包含的受监控交易:Free 每月 1,000 笔,Growth 每月 10,000 笔,Scale 每月 100,000 笔。超出配额的每笔按标价 $0.001 收费,在 Growth 和 Scale 上再扣除您套餐的折扣。
- 所有人享更低价格:白标从每个完成会话 $0.20 降至 $0.10;电话验证码的 Didit 费用从 $0.04 降至 $0.02;邮箱验证从每次检查 $0.03 降至 $0.02。
- 您发送给用户的消息:邮件每封 $0.02。短信按运营商每段价格加 $0.02 的 Didit 费用计费。WhatsApp 消息按 WhatsApp 价格加 $0.02 的 Didit 费用计费;若使用您自己的 WhatsApp Business 账户,则只收取该费用。您的套餐折扣仅适用于 Didit 的费用。
- 状态邮件免费:验证过程中 Didit 发送的验证码、链接和结果不收费。
- 您已购买的内容不会丢失:2026 年 11 月 1 日之前购买的余额永不过期;该日期之前连接的自定义域名在任何套餐下都将继续有效;已签署的合同在续约前保持原有条款。
- 控制台中的计费与套餐:查看您的套餐、额度、余额、每次检查的用量和收据,更改套餐,充值,并设置带月度上限的自动充值。
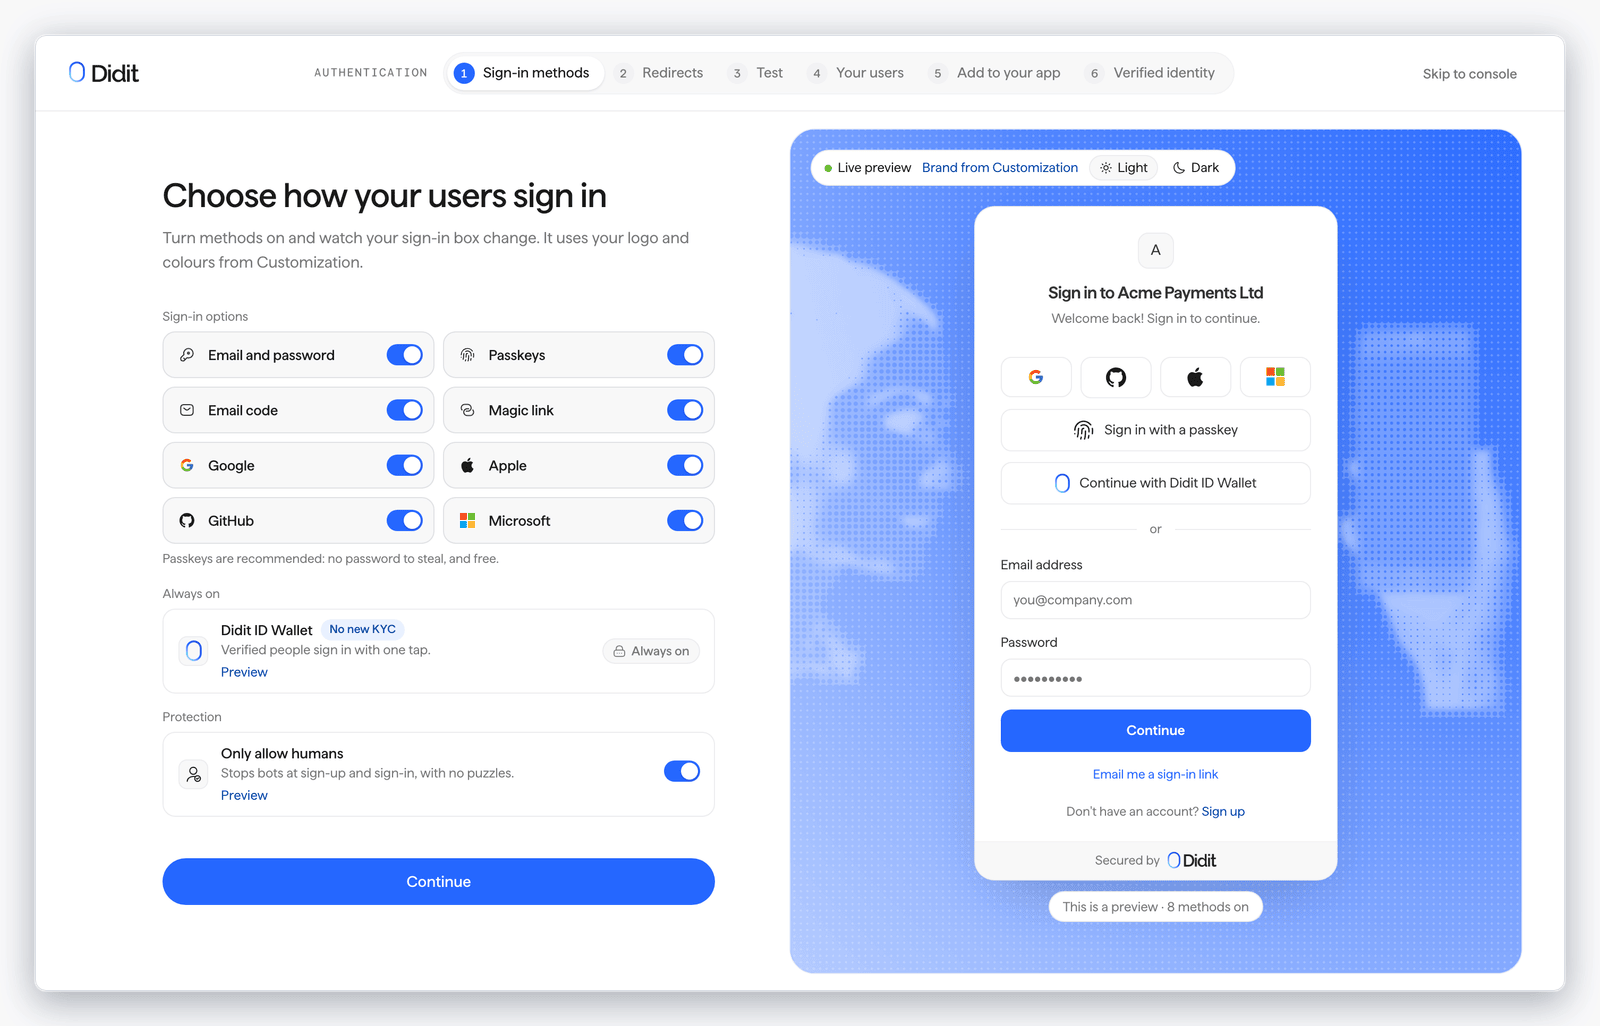
为您自己的用户提供认证
认证可让您的客户登录您的应用,提供您自己的源(origin)上的托管登录页面,并支持带 PKCE 的 OAuth 2.0 流程。您可以单独使用,也可以与身份验证和交易监控搭配使用。- 所有常见登录方式:密码、邮箱验证码、魔法链接、手机验证码、通行密钥、社交登录、组织 SSO 和多因素认证,均可按应用单独开启
- 托管页面:登录、魔法链接、邀请和密码重置页面位于
https://<slug>.auth.didit.me,或您已验证的自定义域名上 - 可验证的令牌:从
POST {origin}/token/获取访问令牌、ID 令牌和刷新令牌,发现 endpoint 和 JWKS 位于同一源上 - 攻击防护:暴力破解锁定、挑战验证、泄露密码检查、攻击模式和速率限制
- 迁移现有用户:从 JSON 或 CSV 文件导入账户,先进行试运行检查,然后再开始导入
- 先在沙盒中测试:沙盒应用拥有独立的源,并接受
http://localhost重定向 URL 用于本地开发。生产应用只接受完全按注册内容填写的https://URL - 定价:每月前 50,000 名活跃用户在所有套餐上均免费,之后每名活跃用户 $0.02 起。注册后从未再次回来使用的用户不收费。
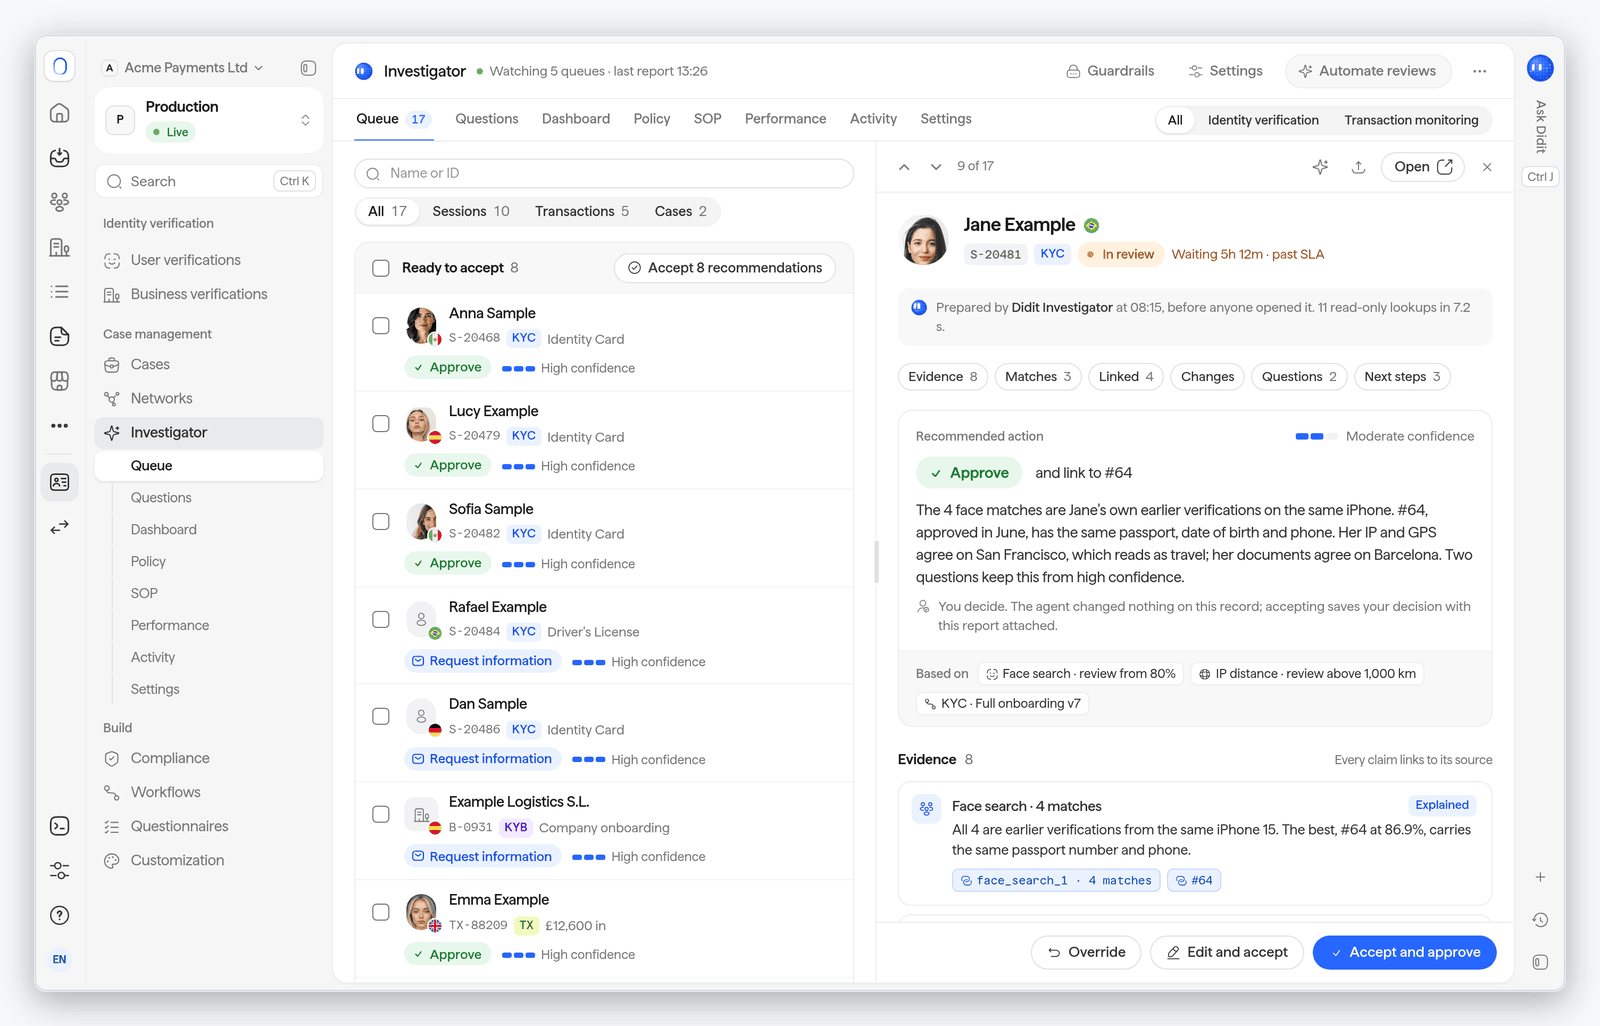
Investigator 智能体审核您的队列
Investigator 为每个等待人工处理的项目准备报告,包括审核中的身份验证会话和企业验证、持续 AML 监控命中、交易警报和案件。- 可核查的报告:包括建议(批准、拒绝、要求补充信息或升级)、置信度水平、推理过程,以及证据要点。每个证据要点都会注明其来自记录的哪一部分。
- 筛查命中结果分类:对每个筛查命中,说明其是同一人、不是同一人,还是无法确定。
- 先进行影子模式:在您上线之前,它会撰写报告,并对照您团队的决策对自身进行评分,为期 7 天、14 天(默认)或 30 天。设置、影子模式和回测永不收费。
- 按队列选择自主程度:已关闭、建议(默认:由人员决定每个项目)、自动(对您策略涵盖的高置信度项目作出决策)或完全自动。您可以设置一致性阈值、质量抽样、每日上限,以及交易的金额上限。
- 固定防护措施:制裁命中始终交由人员处理;欺诈和 AML 原因绝不会传递给终端用户;任何决策都不使用受保护特征;它从不提交监管报告;每项决策都会被记录,并可被推翻。
- 在您的审计日志中:Investigator 自身的决策与您团队的决策一并记录。
- 定价:Growth、Scale 和 Enterprise 套餐下,每次完成的审核收费 $0.20。
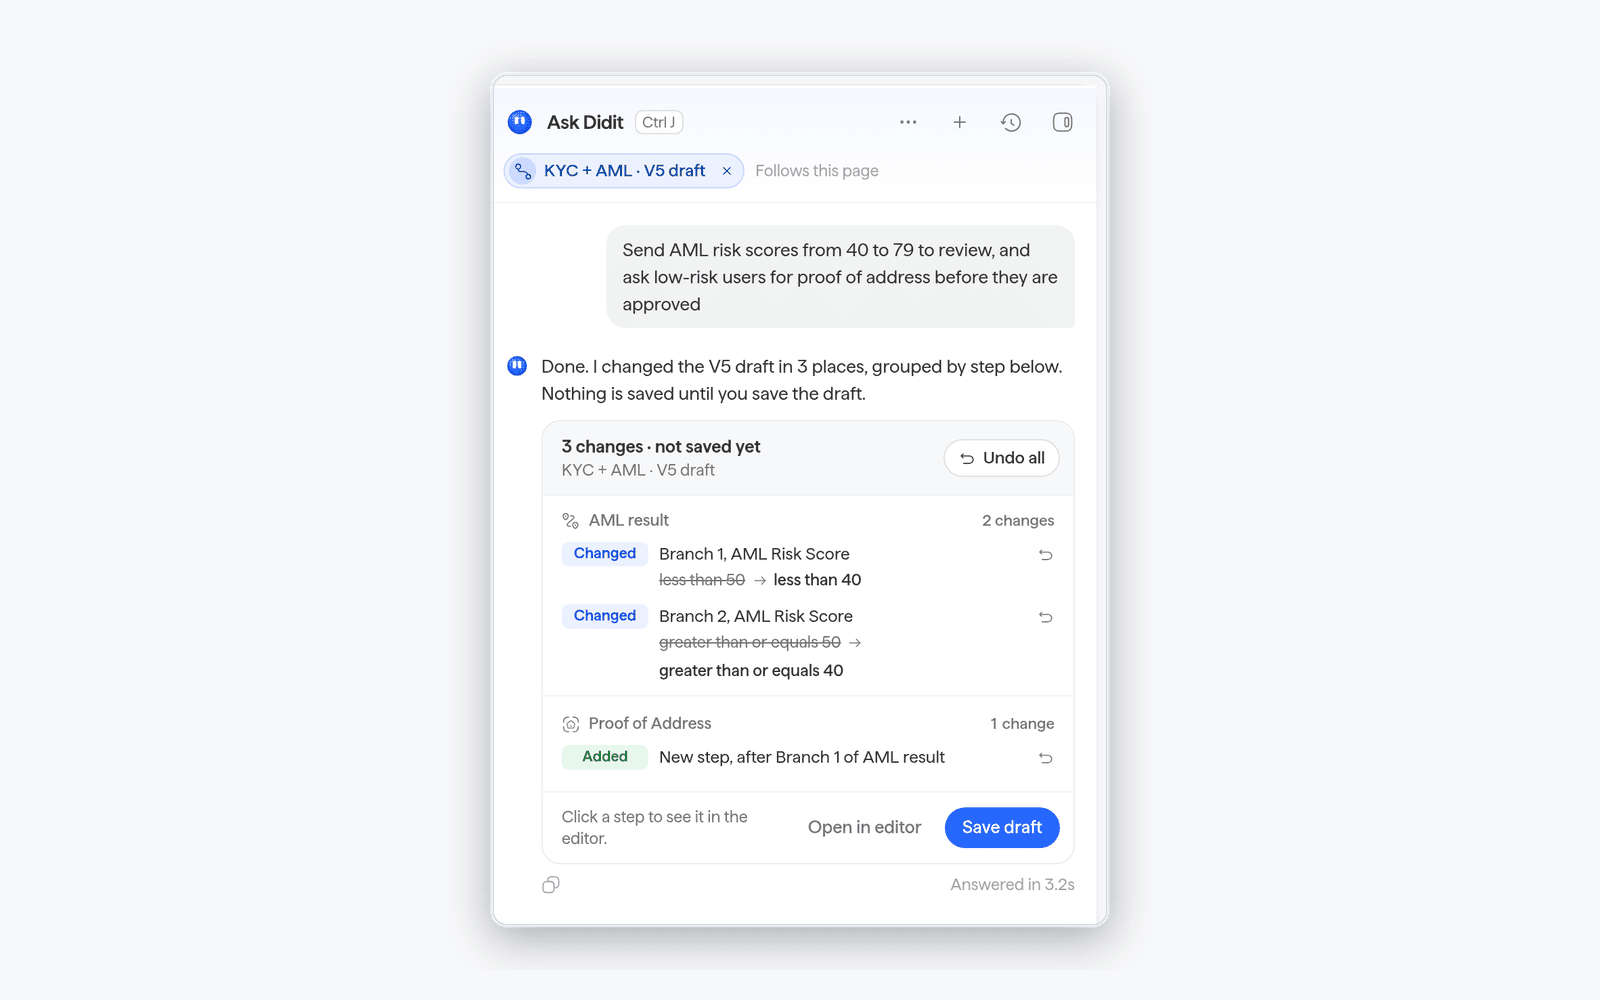
全新的 Business Console 与 Ask Didit
Business Console 的所有页面都采用了全新设计,从首页和快速开始到会话、工作流、交易、案件和设置,Ask Didit 都在其中运行。- 用自然语言提问:Ask Didit 可以查找会话、回答有关您的活动和通过率的问题,并创建或修改工作流和交易规则
- 每项更改都需您批准:当 Ask Didit 要写入数据时,会先显示确认此操作。工作流编辑会汇总为一份摘要,其中包含撤销、重做、在编辑器中打开和保存草稿
- 附加文件与语音输入:最多可附加四个文件,每个不超过 10 MB,支持 JPEG、PNG 或 WebP 图片、PDF、Word、纯文本、CSV 和 Excel 文件,也可以使用麦克风
更强的欺诈信号
识别通过注入而非摄像头拍摄的图像,以及曾在早前攻击中出现过的人脸。- 检测到注入攻击:
INJECTION_ATTACK_DETECTED会标记证件图像或自拍照是通过注入而非设备自身摄像头拍摄的,例如虚拟摄像头、由页面或浏览器自动化生成的摄像头视频流,或被劫持的摄像头。其在身份证件验证步骤中的操作默认为拒绝,您可以将其设置为审核或无操作 - 来自早前攻击的人脸:
FACE_MATCHES_LIVENESS_ATTACK会标记与另一用户早前被高置信度判定为攻击的图像相匹配的人脸。在活体检测和年龄估算步骤中,可将其设置为无操作(默认)或审核 - 证件拍摄时的自拍照用于人脸搜索:用户拍摄证件时拍下的自拍照,与活体检测自拍照一样进行人脸搜索,比对您的人脸黑名单和已通过的用户,并在身份证件验证步骤的规则标签页中设有单独开关。其匹配结果会列在会话中
生物识别同意
伊利诺伊州(BIPA)、德克萨斯州(CUBI)和科罗拉多州的生物识别隐私法要求,企业在收集面部几何信息之前,必须发出告知并获得明确授权。Didit 现在可以在首次采集人脸之前,向受这些法律约束的人员显示同意步骤,并将其答复保存在会话中。- 选择模式:自动(默认)仅在触发条件适用时显示该步骤,例如用户所在的州;始终会在每个采集人脸的会话中询问;从未则由您自行收集同意
- 告知我们您已知的信息:在创建会话时发送
user_state,或发送biometric_consent并附上您已收集的同意信息,以免再次询问 - 托管流程和 4.10.0 或更高版本的原生 SDK 可以显示该步骤
案件管理
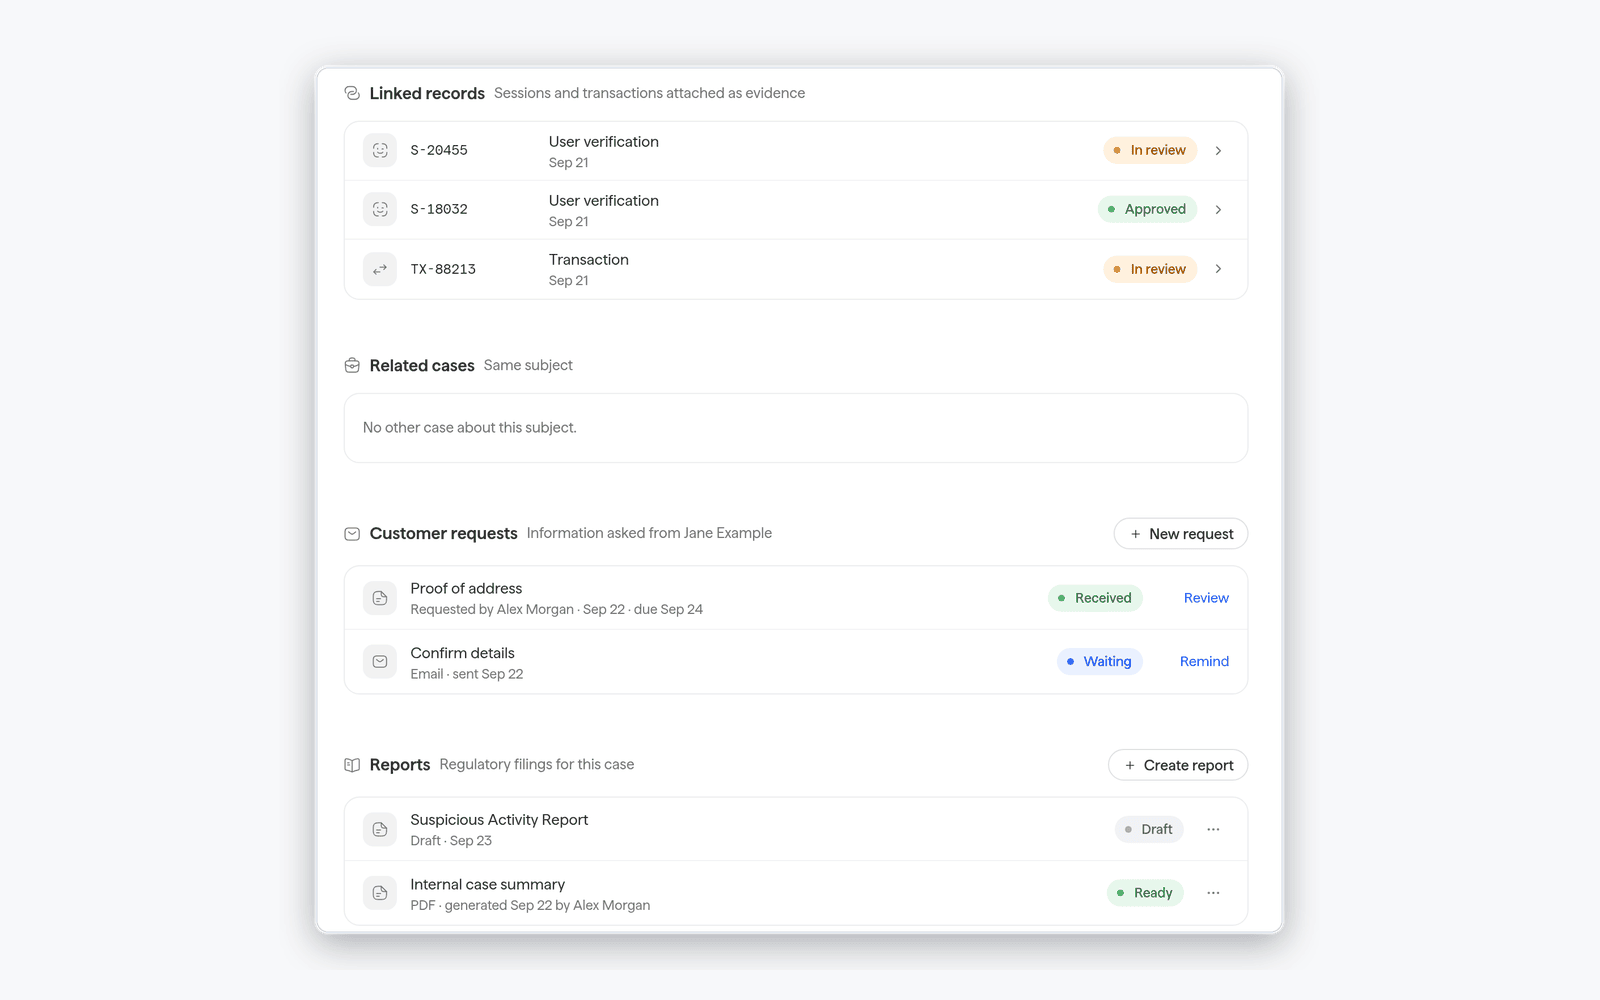
监管报告现在在案件管理中拥有完整的生命周期,与调查中的验证、交易和客户请求并列。- 可管理的监管报告:可从案件或报告页面创建报告,跟踪其生命周期,并删除不再需要的报告。请参阅 FIU 报告
位置验证
新的工作流步骤会在用户验证时确认其所在位置,依据是浏览器或原生 SDK 读取的一次设备位置,或连接的 IP 位置。- 允许和阻止区域:证明用户位于您获得许可的司法辖区内,或将其拒之于您不提供服务的地区之外
- 距离检查:将设备位置与 IP 位置以及其证件上的地址进行比较
- 欺骗信号:模拟位置、VPN、代理、Tor 和模拟器会触发各自的警告。每个警告的操作(
NO_ACTION、REVIEW或DECLINE)决定步骤状态,并以最强的操作为准 - 一次读取,需经同意:用户会看到需要其位置的原因,其接受的告知内容会记录在结果中,且每次尝试只能提交一次
- 定价:每次检查 $0.05
地址验证
确认邮寄地址是否存在,并返回标准化后的地址,包括其投递地址行、组成部分和坐标。- 全新 API:
POST /v3/address-validation/接受单行地址或结构化字段形式的地址,且国家/地区始终为必填项。每个地址收费 $0.10 - 在您的工作流中使用:在身份证件验证和地址证明步骤中开启地址验证,并选择地址未通过验证时的处理方式
- 仅针对地址:
verified结果表示该地点存在,但并不代表有人居住在那里
电子签名级别
电子签名允许已验证的用户,或公司的法定代表人和关键人员,在验证流程中签署您的 PDF 和 Word 文档。- 简单(默认):无需身份证件验证、邮箱或电话
- 高级(AES):需要已通过的身份证件验证以及已验证的邮箱或电话,签署人将通过发送至该联系方式的一次性验证码进行确认
- 合格(QES):显示为即将推出。通过 API 保存时返回
400和qes_not_available,且绝不会被高级(AES)静默替代 - 定价:每个已签署会话收费 $0.10,无论是简单还是高级签名,也无论文档数量。被拒绝、失败或过期的签名不收费
Travel Rule
加密转账更容易送达对方,您还能看到他们需要的每一条消息。- 对手方发现:仅携带地址的转账更容易送达其对手方。在被判定为无法路由之前,Didit 会按顺序尝试:(1)另一位 Didit 客户证明其控制的钱包,(2)该地址的归属信息,(3)在您使用的 Travel Rule 网络提供查询功能时,通过该网络查询,以及(4)您指定的对手方。只有这些都不成功,才会询问终端用户。您或终端用户选定的 VASP 始终优先。
- 可追踪的投递:Didit 会发送转账需要的每一条消息,并持续重试,直到对方接收。转账的
delivery字段会显示最新消息、其状态及其通道。 - 无需网络凭证即可测试:在沙盒中,Didit 测试 VASP 会以您选择的场景响应您发出的转账,并可向您发送入站转账,以测试您这一侧的处理。
- 更多链的结构:支持 UTXO 转账,以及需要 memo 或 tag 的网络。
钱包筛查
在更多网络上筛查钱包,需要发送的信息更少。- 新增四个网络:托管钱包和交易哈希筛查现已覆盖 Avalanche C-Chain(
AVAX)、Cardano(ADA)、Stellar(XLM)和 Hedera(HBAR),共计 17 个网络。 - 需要发送的信息更少:对于比特币、Tron 或 Solana 地址,可以不填写网络,Didit 会根据地址格式识别;也可以发送常见的网络名称,例如
POLYGON或BSC。0x地址仍需指定网络:未指定时,请求会返回422(wallet_screening_chain_undetermined)并列出候选网络,且不会进行筛查,也不会计费。 - 在正确的网络上处理代币:USDT、USDC 或 ETH 的
0x交易哈希会在以太坊、BNB Chain、Polygon、Base、Arbitrum 和 Optimism 上查询,并在找到该交易的网络上进行筛查。
企业验证
在 API 上构建您自己的企业入驻界面,并对照更多官方来源核验税号。- 十个亚太市场的 Lite 核查可查询国家登记簿:在澳大利亚、中国、香港、日本、新西兰、新加坡、韩国、台湾、泰国和越南,Lite 核查还会查询国家公司登记簿,因此新注册的公司一旦被登记簿收录,即可被找到。这些市场的 Lite 核查费用为 $3.00,其他地区仍为 $2.00。详见 KYB 登记簿定价。
- Headless KYB:新的 endpoint 可上传企业文件、返回从中提取的相关方,并允许您创建、更新和删除相关方草稿,以及提交相关方。详见集成指南。
- 针对官方来源的税号与 VAT 核查:VAT 号和税号会对照官方登记簿进行核查,例如欧盟 VAT 登记簿,以及挪威、瑞士、巴西、哥伦比亚、哥斯达黎加、厄瓜多尔和巴拉圭的国家税务登记簿。在其他数十个国家,则会按官方格式和校验位规则进行核查。法国 SIREN 或 SIRET、荷兰 RSIN,或完整的匈牙利税号,会先转换为对应的 VAT 号。详见公司数据。
电话验证
在每一条验证码中体现您的品牌,贯穿始终。- 自定义短信文本和发送方 ID:9 月的更新已支持在短信验证码中加入您的名称;现在,在 White Label → SMS 下,您可以按语言编写完整的短信验证码文本,使用
{code}和{brand},并在运营商允许的地方使用您自己的发送方 ID。当验证码通过无法承载这些内容的路由重新发送时,它仍会以 Didit 的文本送达,并以您的短信发送方名称签名,由 Didit 的发送方发出。 - 使用您自己的号码发送 WhatsApp 验证码:连接您自己的 WhatsApp Business 号码,使用户收到以您的企业名称和号码发出的验证码。
Session API 与 Webhook
以任意规模删除、导出和统计会话。- 一次调用删除数千个会话:大批量删除以任务形式运行。当批量删除会话请求匹配的会话超过 20 个时,API 会返回
202和一个删除任务。轮询获取会话删除任务,直到其报告COMPLETED或FAILED。请求中仍会删除最多 20 个会话,并为每个会话返回一条结果。 - 仅删除您筛选出的会话:使用
delete_all: true时,您可以借助列出会话的筛选条件缩小删除范围,每个筛选条件都需加上filter_前缀,例如filter_status或filter_date_from。未知的筛选条件或无法读取的值,会在删除任何内容之前被拒绝。 - 统计子验证:删除企业验证时,它所创建的关键人员验证和企业验证也会一并删除,
deleted_child_verifications会返回删除的数量。批量删除会话只删除 KYC 会话,因此该字段始终为0。 - 删除会话时丢弃排队中的 Webhook:已删除会话中仍在排队的 Webhook 投递及其重试会被丢弃。已送达的 Webhook 不受影响。
- 一个 ZIP 包含会话的所有文件:导出文件会生成一个 ZIP,包含 KYC 或 KYB 会话中的证件正反面、自拍照、活体视频和上传的证件,且保持原始质量。
- 按小时查看当天数据:新的分析 endpoint可按本地小时返回当天的验证数量、上周同一天的数据,以及当天的结果。
服务端 SDK
官方类型化服务端 SDK 1.0 版本支持 Python、Node.js、Go、Java、PHP、Ruby 和 .NET,可调用服务端 endpoint、验证 Didit 发送给您的 Webhook,并检查身份验证 token。API 参考页面在其最新版本覆盖某个 endpoint 后,会在 cURL 请求旁显示该 SDK 的代码示例。详见服务端 SDK。原生 SDK 先选对国家
React Native 和 Flutter 4.9.1 将 iOS 和 Android SDK 固定为 4.9.1。- 先选对国家:当 IP 查询在页面显示之后才完成时,证件和地址证明的国家选择器会停留在列表中的第一个国家。现在它们会切换到检测到的国家,但不会覆盖会话中设置的或用户选择的国家。
- Android 修复:问卷标题跟随 SDK 语言,完整包中的 NFC 护照扫描不再崩溃。
- 文案优化:iOS 和 Android 4.9.1 SDK 改进了俄语和吉尔吉斯语的验证文案。
文档与 AI 智能体
文档现已支持更多语言,智能体也可以只读取所需的部分。- 西班牙语、巴西葡萄牙语和日语:首批 40 个页面已分别翻译为这三种语言。
- 每个 API 错误都有对应页面:API 错误列出了每个状态码、响应体结构和稳定的错误码,并说明哪些情况可以安全重试。
- 每个产品的页面地图:
/llms/<product>.md,例如/llms/user-verification.md,让智能体只需加载某个产品的文档,而无需加载完整索引。 - 更新日志中心位于 所有更新,支持按产品筛选,并提供一个 RSS 订阅源。
即将推出
以下内容已有文档说明,但尚未在生产环境中启用。- 日本 My Number Card:NFC 步骤将通过原生 SDK 中的 JPKI 读取 My Number Card,并由用户输入卡片 PIN。在此之前,原生 SDK 在支持 NFC 的手机上使用 My Number Card 时会跳过 NFC 步骤。详见 NFC 验证。
- 银行验证:它将确认某个银行账户属于先前步骤已验证的个人或企业。验证方式包括银行登录,或根据用户输入的信息进行账户核验;备用方式为上传对账单和小额打款。Continue without your bank 始终可用。详见 银行验证方式。
改进
- 标记未知证件版式:证件类型警告也涵盖与任何官方版式都不匹配的证件正面。
- 默认采用最长数据保留期:新应用默认采用其套餐允许的最长数据保留期。
修复
一项错误现在会自行说明原因。- 修复了 导入共享会话 的错误:无效、过期或不属于本应用的共享 token,或指向已删除会话的共享 token,现在都会返回
400,并在share_token下给出原因。