

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 更新日志
工作原理
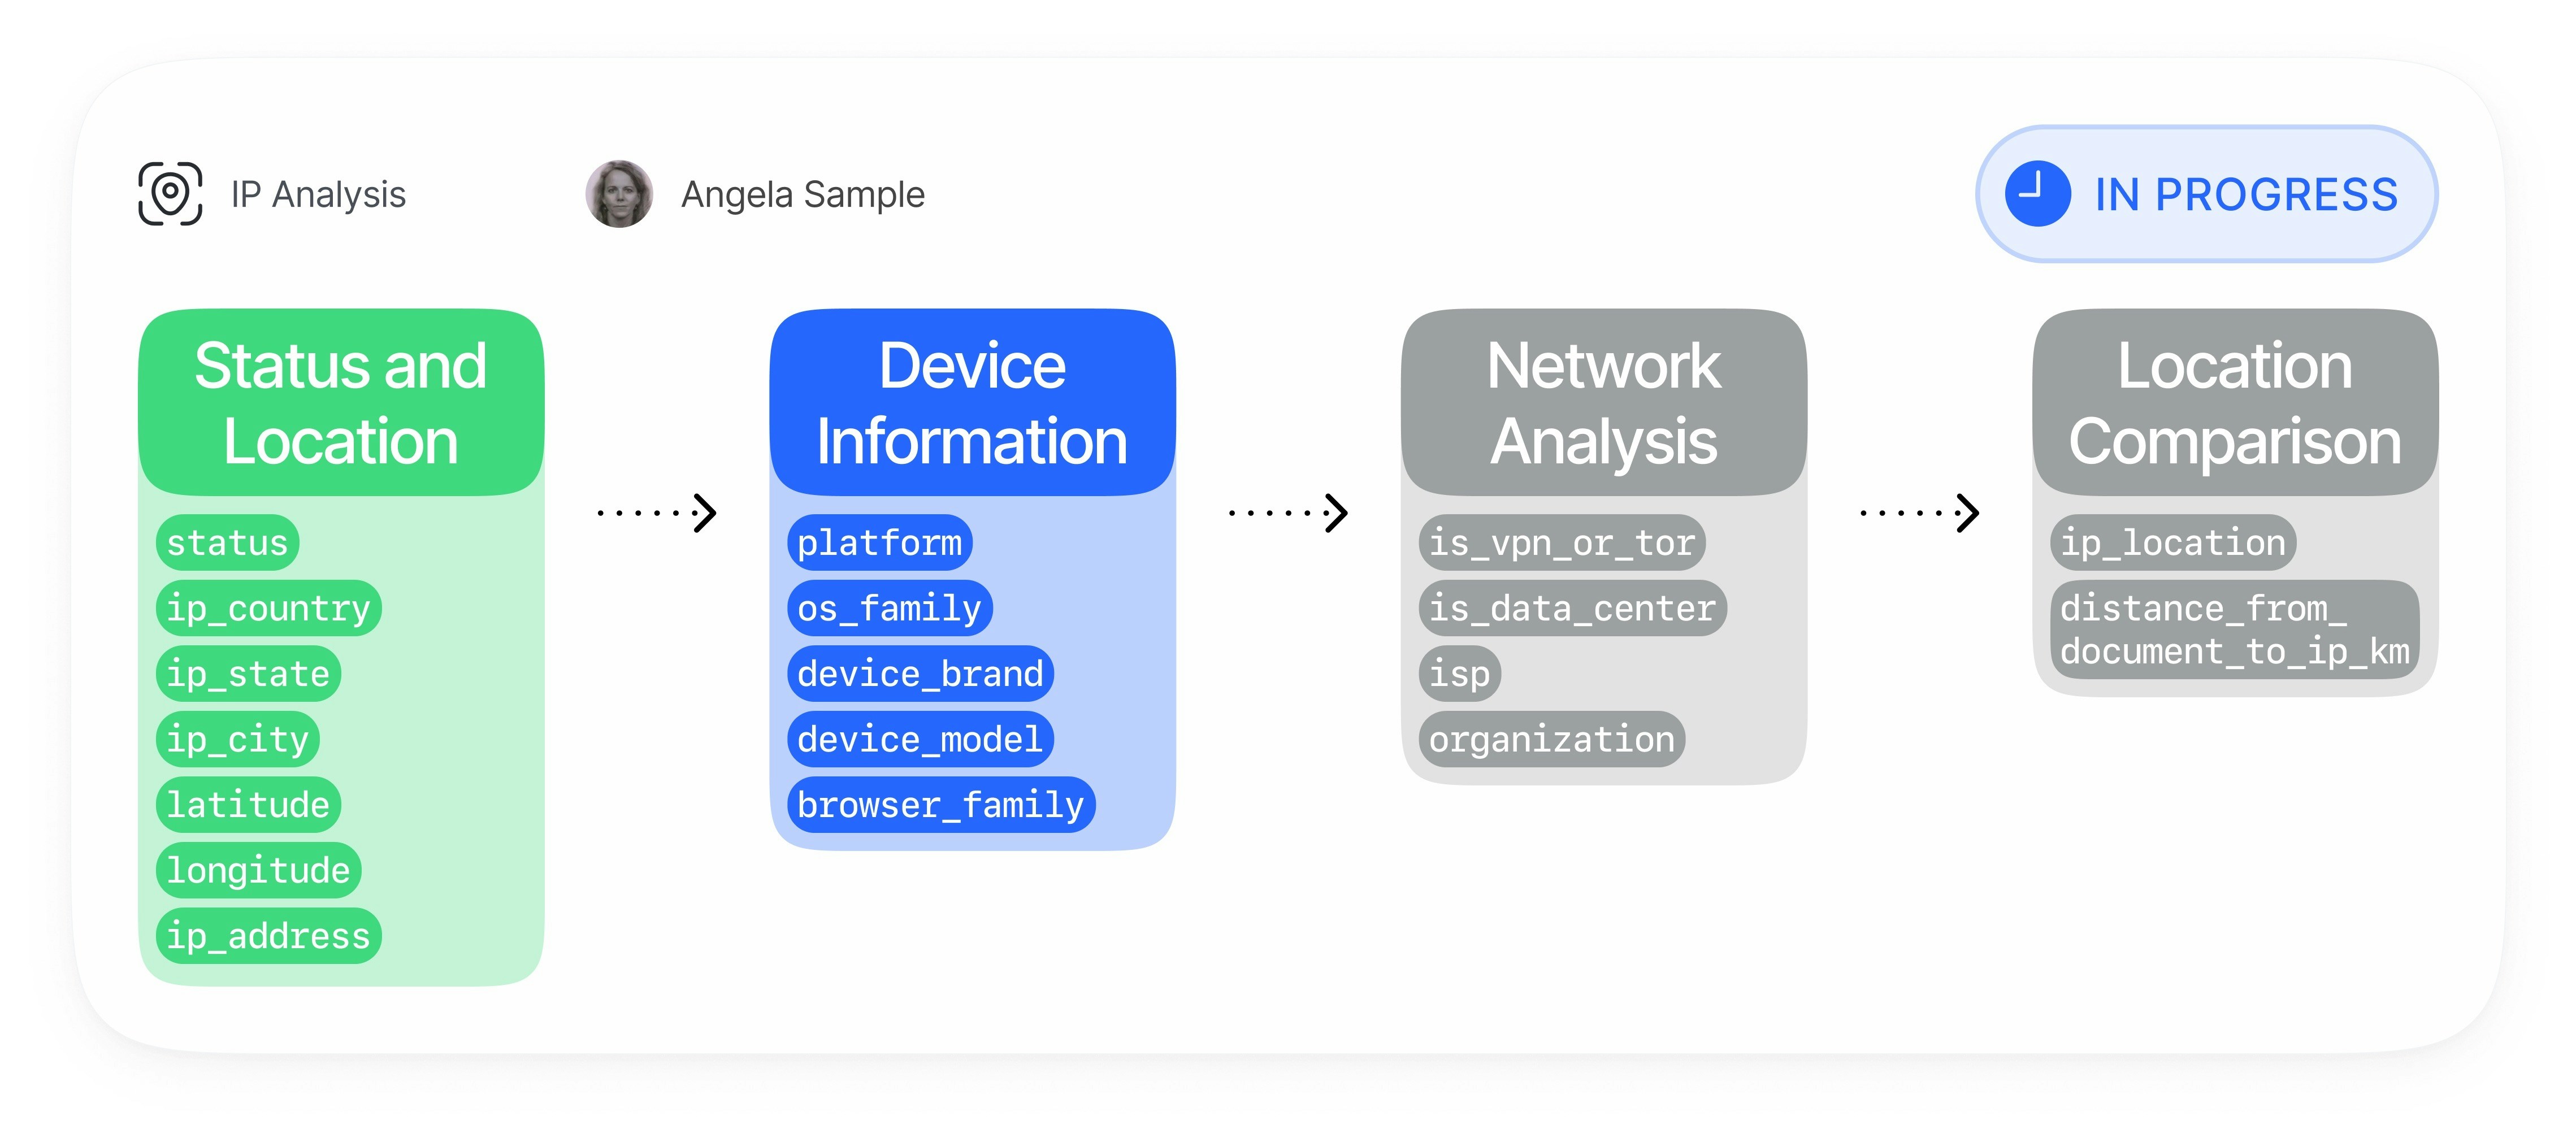
设备与 IP 分析在验证会话期间自动运行,并将设备、网络和身份上下文关联为统一的风险面。设备指纹采集
验证客户端发送包含 Web 或移动设备信号的保护隐私的 v2 指纹 payload:
IP 与连接分析
Didit 使用网络风险信息丰富观测到的连接数据:
- 按国家/地区、省份/大区、城市和坐标划分的 IP 地理位置
- VPN、代理、Tor、数据中心和私有网络检测
- 当您为会话提供允许的 IP 时进行预期 IP 核验
- 在您的应用中配置的 IP 黑名单核验
重复与恢复匹配
Didit 核验当前会话是否匹配来自其他
vendor_data 的历史会话:位置交叉核验
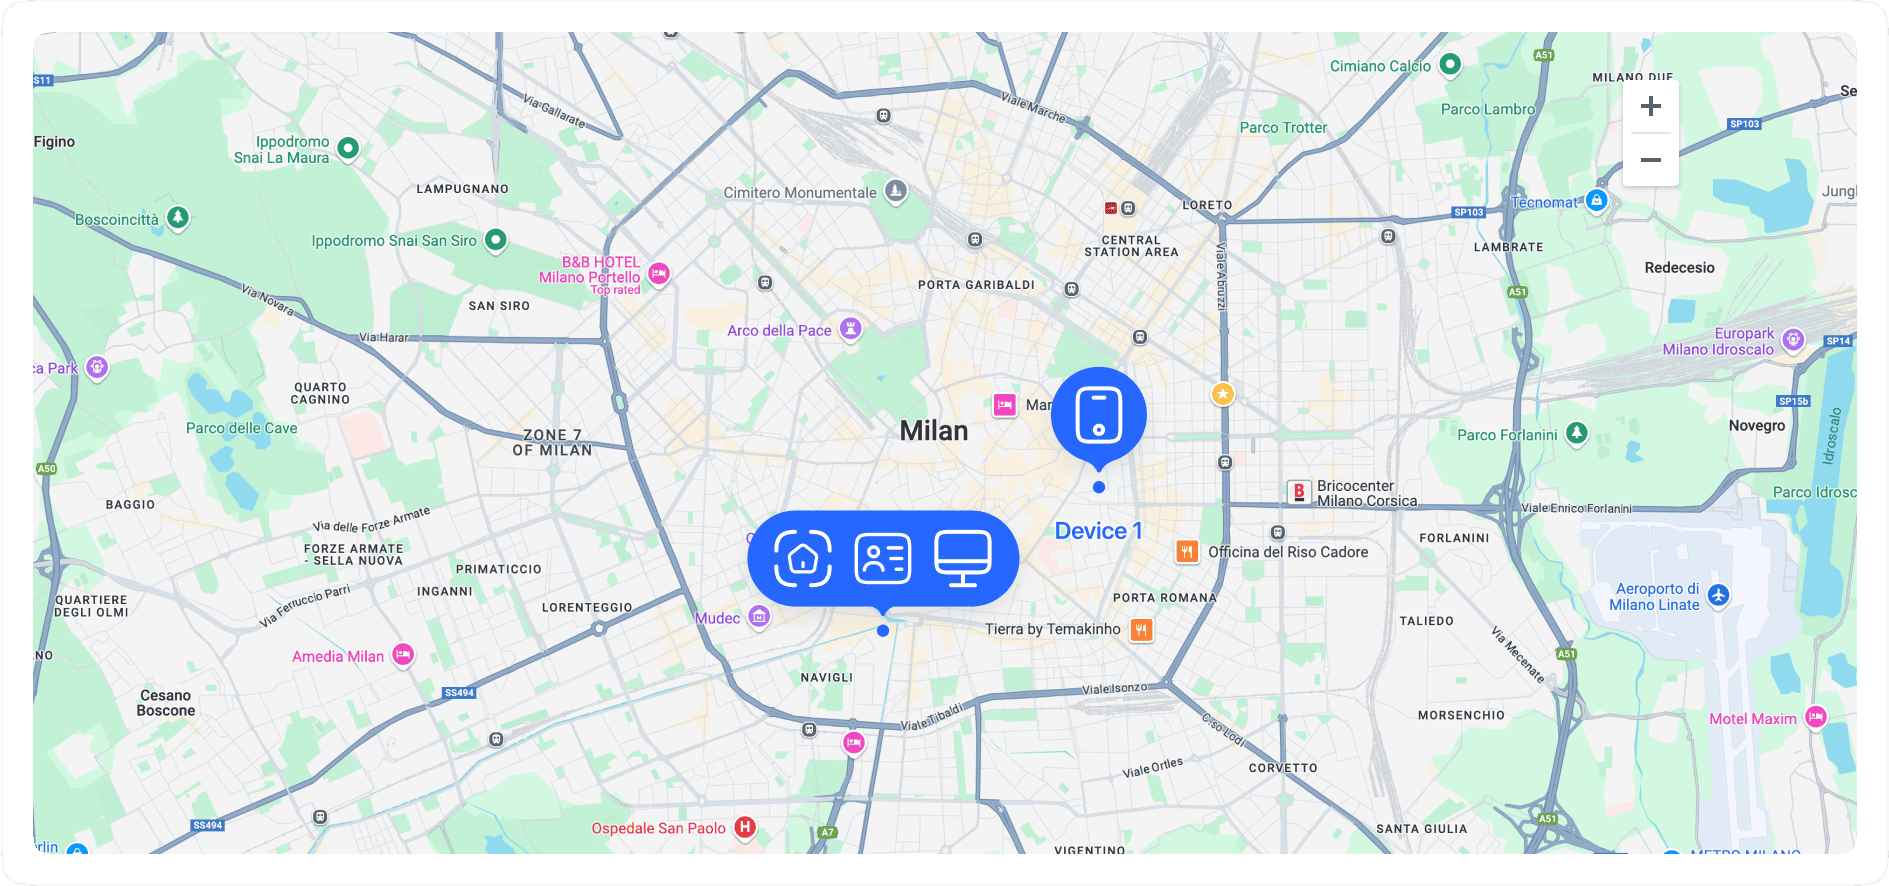
设备与 IP 分析将位置上下文与可信参考点进行比对:
- 证件签发国家/地区与地址坐标
- 预期的会话 IP 地址
- IP 所在国家/地区及城市
- 地址与 IP 位置之间的距离和方位
操作与报告
您可以单独配置每个风险类别,并在 Didit 的各类输出中获取结果:
匹配模型
设备与 IP 分析将完全匹配与恢复匹配区分开来,以便您安全地调整欺诈响应策略:
恢复设备匹配使用专用的向量恢复索引。如果该索引不可用,Didit 将继续进行完全重复核验,不会输出模糊的恢复候选项。
在 Networks 中,当相同的非数据中心 IP 情报跨多个不同用户或企业出现时,Didit 还会突出显示住宅代理复用情况。图谱会显示聚合风险信号、主体数量、连接类型、ISP 和 ASN 上下文;它不会暴露原始地址或其他组织的画像数据。
检测到的欺诈模式
设备与 IP 分析有助于识别并减少:- 多账号操作与重复创建账号
- 跨不同身份使用同一设备尝试绕过 KYC
- 欺诈团伙利用共享设备或基础设施协调控制大量账号
- 奖励滥用、邀请滥用、促销滥用和免费试用滥用
- 利用重复设备入驻合成身份
- 资金骡子入驻模式
- 陌生或高风险设备带来的账号劫持风险
- 凭据撞库与自动化注册尝试
- 利用重复设备/网络模式进行的测卡、拒付滥用和退款滥用
- 利用 VPN、代理、Tor、数据中心和住宅代理进行规避
- 设备篡改、模拟器使用、越狱/Root 风险,以及移动信号可用时的应用多开克隆
- 位置欺骗攻击,以及证件、IP、时区、运营商和设备上下文之间的不匹配
- 使用无头浏览器或脚本客户端的自动化机器人验证尝试
核心功能
设备指纹识别与恢复
- 完全相同设备检测:跨具有不同
vendor_data值的会话检测出相同的设备身份。 - 高置信度恢复:在存储发生变化或无痕/隐私浏览改变持久 ID 时,恢复可能属于同一设备的关系。
- 冲突防护:当某个设备哈希在许多不同的持久 ID 之间显得过于通用时,避免合并无关用户。
- 移动端与 Web 端覆盖:利用 Web 浏览器信号和原生移动端信号,并在可用时包含完整性相关字段。
IP 与网络情报
- VPN 与代理检测:识别经过掩蔽或匿名化的连接。
- Tor 与数据中心检测:标记高风险基础设施。
- 住宅代理重复使用:在不向“网络”图谱暴露原始 IP 值的情况下,检测在不同主体之间重复使用相同住宅类网络的情况。
- IP 黑名单:当 IP 出现在您的应用黑名单中时自动拒绝。
- 预期 IP 强制执行:将检测到的 IP 与会话创建期间提供的预期 IP 进行比对。
地理位置与证件比对
- 国家/地区不匹配检测:比对证件国家/地区与 IP 所在国家/地区。
- 地理围栏:根据 IP 地理位置,仅接受来自允许国家/地区的会话——对于美国等国家/地区支持按州/地区进行单独覆盖。
- 地址距离核查:比对证件地址坐标与 IP 地理位置。
- 会话匹配上下文:返回包含设备和位置详情的匹配会话,供人员审核。
配置操作
使用工作流设置来为每种风险选择操作。较为审慎的客户通常会先将recovered_device_action 设置为 REVIEW,观察恢复设备警告数周,仅在确认本地误报情况后再调整为 DECLINE。
请参阅设备与 IP 分析警告了解所有风险标签,并参阅工作流功能配置了解 API 字段。