

 快速开始
 集成 / SDK
 用户验证
 企业验证
 交易监控
 更新日志
概述
每当检测到可疑的设备、网络或位置行为时,设备与 IP 分析都会在ip_analyses[].warnings[] 上发出警告标签。其中 9 个标签支持在每个工作流节点配置操作(Decline / Review / No action);两个黑名单标签始终强制判定为 Declined,而两个白名单标签始终为信息提示。每个警告的 log_type 均对应所应用的操作:error(Decline)、warning(Review)或 information(No action)。每种风险在每次会话中最多触发一次。
以下列出的每种风险均经过生产决策流水线的核验;警告带有功能标签 LOCATION 以及标准警告对象结构。
设备指纹警告特意细分为精确匹配与恢复匹配两类信号:
DUPLICATED_DEVICE_FINGERPRINT表示在具有不同vendor_data值的多个会话之间,复用了相同的确定性设备身份(match_source为persistent_id或legacy_fp)。DEVICE_RECOVERED_HIGH_CONFIDENCE表示在持久化 ID 发生变更(清除存储、无痕模式、重新安装应用)之后,v2 指纹恢复机制将当前会话与之前记录的设备成功匹配。该警告仅在匹配结果通过高置信度相似度阈值以及硬性门槛时才会触发。
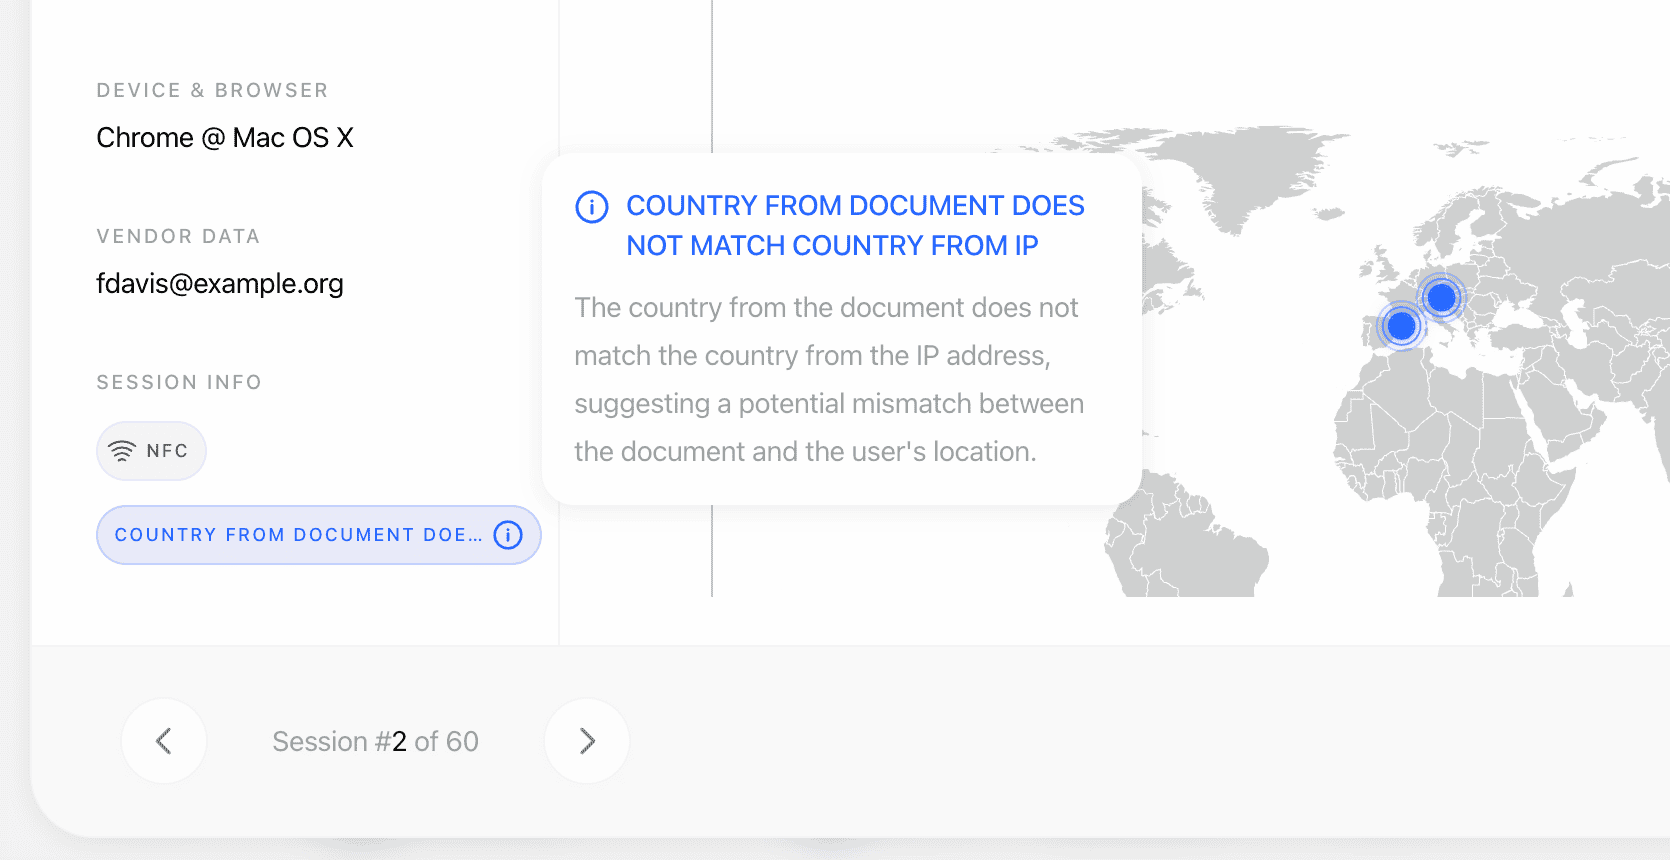
产生的警告
当恢复的设备尚无符合条件的关联会话时(因此没有任何内容进入
matches[]),DEVICE_RECOVERED_HIGH_CONFIDENCE 仍会触发备用 additional_data 结构:recovery_match_device_uuid、recovery_match_similarity、recovery_match_band、recovery_gate_reason。
当启用 IP 地理围栏(is_ip_geofencing_enabled)且会话 IP 位于 ip_geofencing_by_country 中标记为不允许的国家/地区或州/地区时,将触发 IP_LOCATION_NOT_ALLOWED。additional_data 包含 ip_country_code(ISO-3)、ip_country、ip_state 和 restricted_by(country 或 state)。州/地区条目会覆盖国家/地区标志,并与 IP 提供商的地区名称(例如 "California")进行不区分大小写的匹配;配置中未列出的国家/地区均属于允许范围。
设备与运行时完整性
原生 SDK 和 Web 客户端上报的信号描述了运行验证的设备状态。它们用于检测注入攻击:能够获取设备 root 权限或挂钩应用进程的攻击者,可以在视频流进入生物识别检查之前将其替换。 每一项都可以按工作流配置,且默认值为无操作,因此在您主动选择启用之前,开启该功能不会改变任何决策。各项探测均为尽力而为。当检查无法运行时,它会报告“未确定”而非正常结果,因此失败的探测绝不会对合法用户产生误报。信号自原生 SDK 4.4.0 起上报;来自较早版本 SDK 的会话合理地不发送任何内容,且绝不会触发
DEVICE_INTEGRITY_SIGNALS_MISSING。可配置设置
每个节点的工作流控制项(也可在应用的验证设置中进行全局配置;除非另有说明,否则每个操作的默认值均为无操作):
IP 和设备白名单仅对列入白名单的值抑制完全匹配的重复 IP 或确定性重复设备警告。它们不会抑制 VPN/代理、国家/地区不匹配、预期 IP 不匹配、恢复设备或黑名单警告。
恢复设备警告有助于检测利用相同硬件轮换账户和会话的欺诈团伙,但 Didit 在设计上保持审慎:在证据不够充分时,系统宁可漏掉部分重复用户,也不会将无关设备进行归并。建议上线流程:先从“审核”开始,观察两周的触发量,如果您的误报率较低,再收紧操作。
重复设备与恢复设备
请区别对待这两项警告,它们的触发依据不同:跨会话匹配
当在属于不同用户的会话之间检测到相同的 IP 地址、精确设备身份或恢复设备时,Didit 会将其记录为ip_analyses[] 中的 matches[]。会话按 vendor_data 分组:具有相同 vendor_data 的会话将被视为同一用户,并从匹配项中排除。若没有 vendor_data,每个会话都会被视为唯一用户,所有潜在的重复项都会显现出来。我们强烈建议始终提供 vendor_data 以减少干扰。
每个匹配项包含:
- 匹配会话的
session_id、session_number、vendor_data和verification_date,以及其生命周期status和api_service(对于工作流会话为null);source始终为session match_type—ip_address或device_fingerprintmatch_source—ip_address、persistent_id、legacy_fp或recovered_highmatched_value— 共享的 IP、设备标识符或(对于恢复匹配)恢复设备 UUIDconfidence(0–1,1 - P(false positive))和match_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand、device_model、browser_family、os_family、platform、device_fingerprintlocation_info—ip_address、ip_country、ip_country_code、ip_state、ip_city、is_vpn_or_tor、is_data_center- 当
match_source为recovered_high时的恢复设备附加信息:recovery_similarity、tls_ja4_corroborated、recovery_gate_reason
示例
VPN + 国家/地区不匹配(配置为人工审核)
命中黑名单(强制拒绝)
恢复设备高置信度(配置为人工审核)
相关内容
- 设备与 IP 分析报告 — 完整响应结构和状态语义
- 设备与 IP 分析概述 — 各模块测量的内容
- 数据模型 — IP 分析 — 规范数据结构(schema)
- Webhooks —
status.updated携带 IP 分析警告