خطة واحدة لكل منتج
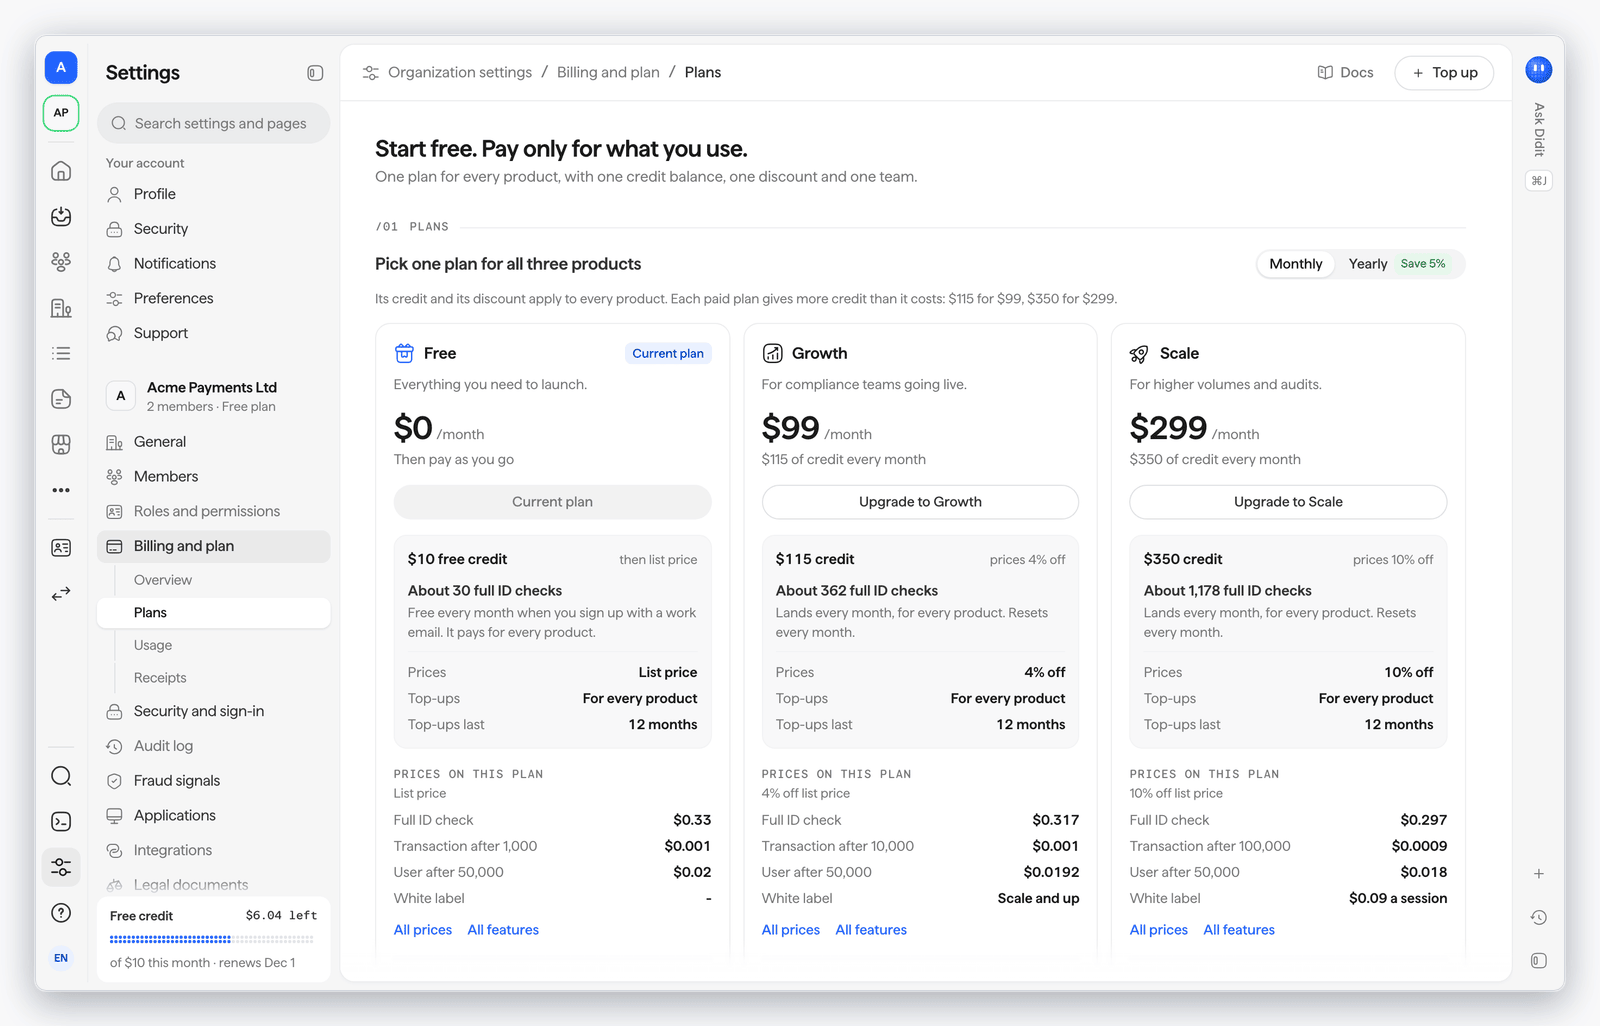
ابتداءً من 1 نوفمبر 2026، تملك مؤسستك خطة واحدة تشمل التحقق من الهوية والمصادقة ومراقبة المعاملات وTravel Rule. يسدّد رصيد واحد ثمن كل هذه المنتجات، وفي خطتي Growth وScale يُطبّق خصم واحد على كل الأسعار.
- Free: $0 شهريًا بأسعار القائمة. تحصل المؤسسات التي سجّلت ببريد عمل على رصيد بقيمة $10 شهريًا يُستخدم لكل فحص، باستثناء التحقق من رقم الهاتف الذي تغطيه عمليات الشحن
- Growth: $99 شهريًا، و$115 من الرصيد شهريًا، وخصم 4% على كل الأسعار، مع وكيلي Investigator وSupport Drop-off، وإدارة الحالات بقالب واحد، وشبكة Didit لمكافحة الاحتيال
- Scale: $299 شهريًا، و$350 من الرصيد شهريًا، وخصم 10% على كل الأسعار، مع العلامة البيضاء على نطاقك الخاص، وإدارة الحالات كاملة مع التوجيه، والتحقيق في الشبكة، والدعم ذو الأولوية. تحصل المؤسسات الجديدة على فترة تجريبية لخطة Scale مدتها 14 يومًا
- Enterprise: عقد سنوي مخصص يكون فيه التزامك السنوي هو رصيدك للسنة، مع تسجيل الدخول الأحادي للشركة وSCIM، وإشارات الاحتيال عبر المؤسسات، وفريق مُسمّى
- الفوترة السنوية: يمكن دفع رسوم Growth وScale مرة واحدة في السنة، أي $1,128 و$3,408 على التوالي
- شحن الرصيد: في خطط Free وGrowth وScale، تُضاف عملية الشحن بقيمتها الاسمية، وتغطي كل المنتجات، وتبقى صالحة 12 شهرًا. يستخدم كل فحص رصيد هذا الشهر أولًا، ثم عملية الشحن الأقدم لديك
- المعاملات المراقبة المشمولة: 1,000 شهريًا في خطة Free، و10,000 في Growth، و100,000 في Scale. تكلّف كل معاملة تتجاوز الحد المشمول $0.001 بسعر القائمة، مخصومًا منه خصم خطتك في Growth وScale
- أسعار أقل للجميع: انخفض سعر العلامة البيضاء من $0.20 إلى $0.10 لكل جلسة مكتملة، وانخفضت رسوم Didit على رموز التحقق من رقم الهاتف من $0.04 إلى $0.02، وانخفض سعر التحقق من البريد الإلكتروني من $0.03 إلى $0.02 لكل فحص
- الرسائل التي ترسلها إلى مستخدميك: تكلّف رسائل البريد الإلكتروني $0.02 للرسالة الواحدة. وتكلّف رسائل SMS سعر الناقل لكل جزء مضافًا إليه رسوم Didit بقيمة $0.02. وتكلّف رسائل WhatsApp سعر WhatsApp مضافًا إليه رسوم Didit بقيمة $0.02، أو رسوم Didit وحدها إذا أرسلتها من حساب WhatsApp Business الخاص بك. ينطبق خصم خطتك على رسوم Didit فقط
- رسائل الحالة تبقى مجانية: الرموز والروابط والنتائج التي ترسلها Didit بالبريد الإلكتروني أثناء عملية التحقق لا تُحتسب عليك
- لا يضيع أي شيء اشتريته: الرصيد الذي اشتريته قبل 1 نوفمبر 2026 لا تنتهي صلاحيته أبدًا، والنطاق المخصص المربوط قبل ذلك التاريخ يستمر في العمل على أي خطة، والعقود الموقعة تحتفظ بشروطها حتى التجديد
- الفوترة والخطة في Business Console: اعرض خطتك ورصيدك والاستخدام لكل فحص والإيصالات، وغيّر الخطة، واشحن الرصيد، واضبط الشحن التلقائي مع حد شهري
انظر الأسعار والفوترة والخطة.
المصادقة لمستخدميك
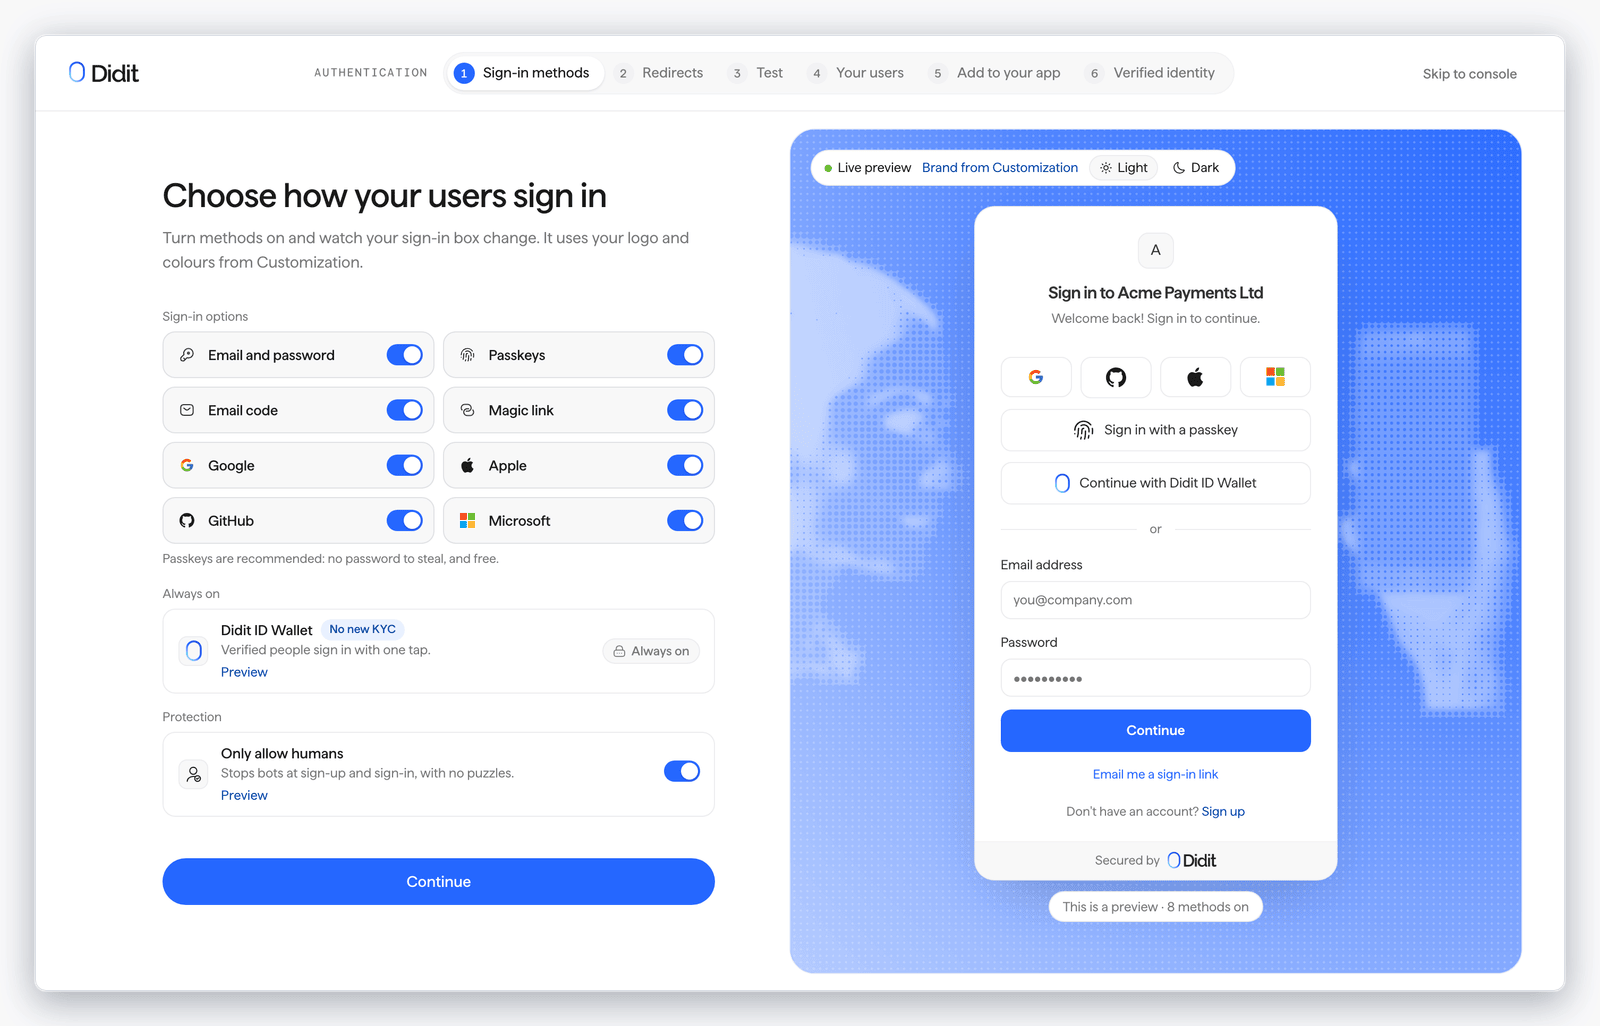
تُسجّل المصادقة دخول عملائك إلى تطبيقك، من خلال صفحات تسجيل دخول مستضافة على النطاق الخاص بك، وتدفق OAuth 2.0 مع PKCE. استخدمها وحدها أو إلى جانب التحقق من الهوية ومراقبة المعاملات.
- كل طرق تسجيل الدخول الشائعة: كلمات المرور، ورموز البريد الإلكتروني، والروابط السحرية، ورموز الهاتف، ومفاتيح المرور، وتسجيل الدخول عبر وسائل التواصل الاجتماعي، وSSO للمؤسسة، والمصادقة متعددة العوامل، ويُفعَّل كل منها لكل تطبيق على حدة
- الصفحات المستضافة: صفحات تسجيل الدخول والرابط السحري والدعوة وإعادة تعيين كلمة المرور على
https://<slug>.auth.didit.me، أو على نطاقك المخصص الموثّق
- رموز يمكنك التحقق منها: رمز وصول ورمز ID ورمز تحديث من
POST {origin}/token/، مع الاكتشاف وJWKS على النطاق نفسه
- الحماية من الهجمات: قفل الحساب بعد محاولات القوة الغاشمة، والتحديات، وفحص كلمات المرور المسرّبة، ووضع الهجوم، وحدود المعدل
- استورد مستخدميك الحاليين: استورد الحسابات من ملف JSON أو CSV، واختبر التشغيل التجريبي أولًا، ثم ابدأ الاستيراد
- البيئة التجريبية أولًا: لتطبيقات البيئة التجريبية نطاقها الخاص، وهي تقبل عناوين إعادة التوجيه
http://localhost للتطوير المحلي. أما تطبيقات الإنتاج فتقبل فقط عناوين https:// المسجّلة بدقة
- الأسعار: أول 50,000 مستخدم نشط في كل شهر مجانًا على كل خطة، ثم ابتداءً من $0.02 لكل مستخدم نشط. لا يُحتسب أي رسم على الأشخاص الذين يسجّلون ولا يعودون أبدًا
تفعّل Didit المصادقة لكل تطبيق على حدة، لذا اطلب منا تفعيلها واختبرها في تطبيق على البيئة التجريبية أولًا. وتتحقق مكتبات الخادم أدناه من رموزها. انظر المصادقة، وطرق تسجيل الدخول، والحماية من الروبوتات، والترحيل.
وكيل Investigator يراجع قوائم انتظارك
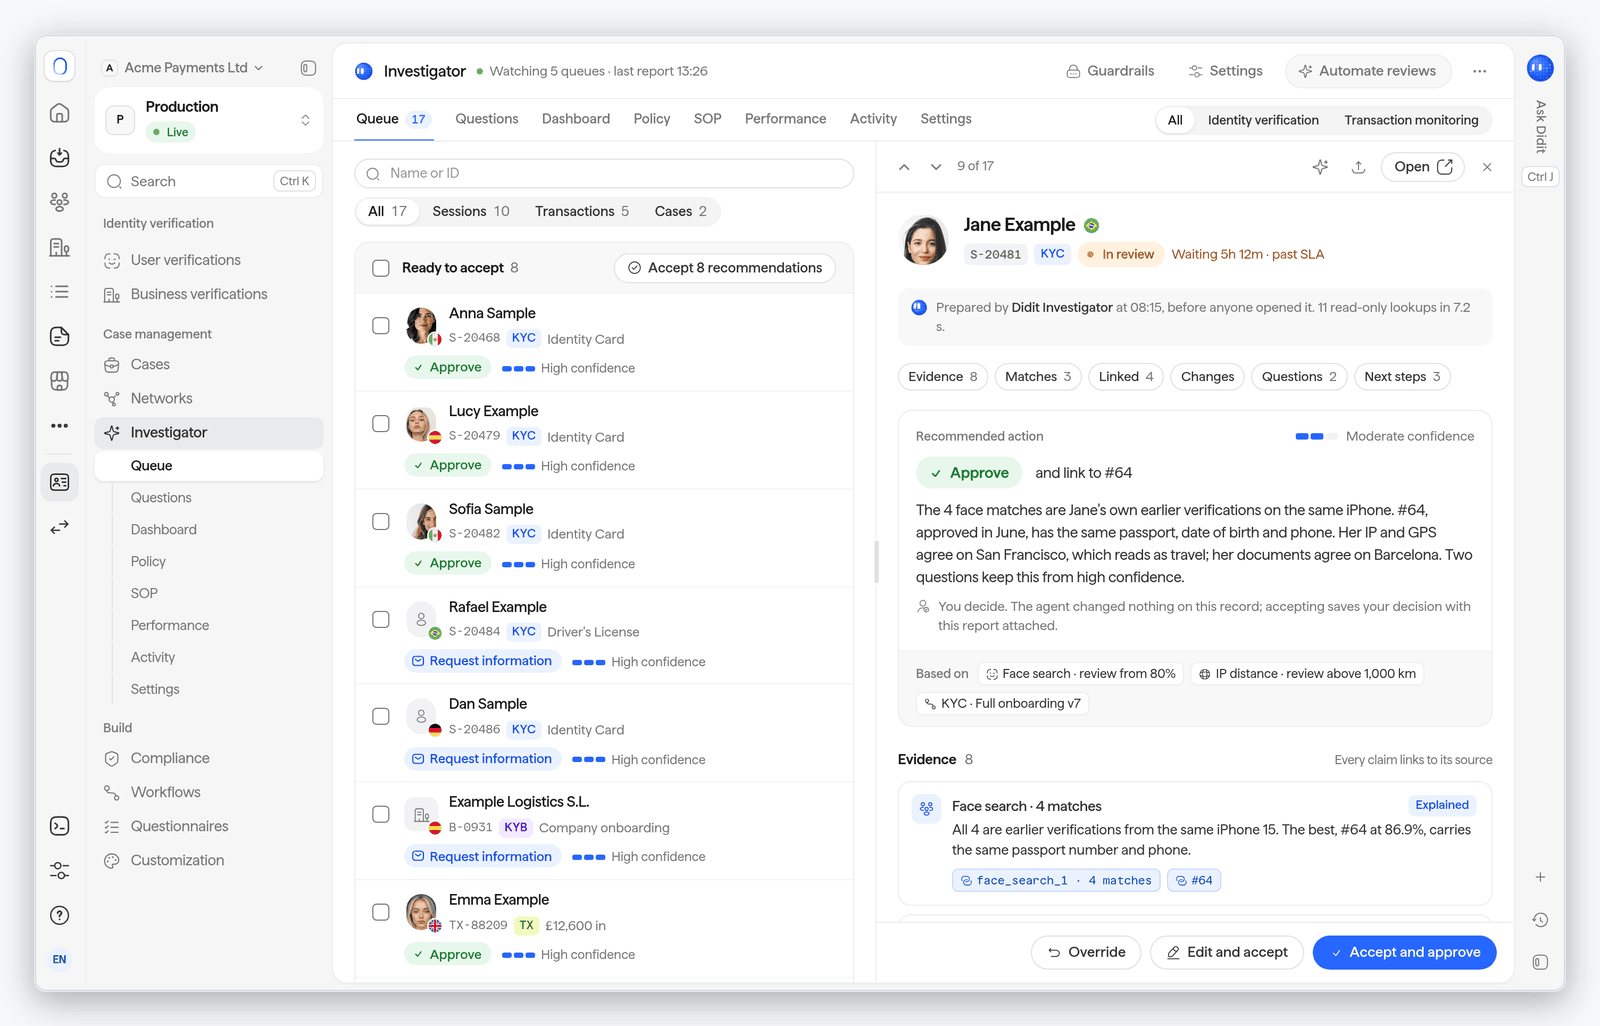
يُعدّ Investigator تقريرًا لكل عنصر ينتظر مراجعة شخص، وهي جلسات التحقق وعمليات التحقق من الشركات قيد المراجعة، ونتائج مراقبة AML المستمرة، وتنبيهات المعاملات والحالات.
- تقرير يمكنك التحقق منه: توصية (الموافقة، أو الرفض، أو طلب معلومات إضافية، أو التصعيد)، ومستوى ثقة، والأسباب، ونقاط من الأدلة، يستشهد كل منها بالجزء الذي استُمدّ منه في السجل
- فرز نتائج الفحص: لكل نتيجة فحص، يحدد ما إذا كانت تخص الشخص نفسه، أو لا تخصه، أو أن الأمر غير واضح
- وضع الظل أولًا: يكتب التقارير ويقيّم أداءه مقارنةً بقرارات فريقك لمدة 7 أيام، أو 14 يومًا (الافتراضي)، أو 30 يومًا قبل أن تفعّله للعمل الفعلي. الإعداد ووضع الظل والاختبارات الرجعية لا تُحتسب أبدًا
- تتحكم في درجة الاستقلالية لكل قائمة انتظار: غير مُفعّل، أو اقتراح (الافتراضي: شخص يقرر في كل عنصر)، أو تلقائي (يقرر في العناصر عالية الثقة التي تغطيها سياستك)، أو تلقائي بالكامل، مع عتبة اتفاق، وعينة جودة، وحد يومي، وسقف للمبلغ في المعاملات
- ضوابط ثابتة: تُحال تطابقات العقوبات دائمًا إلى شخص، ولا تصل أسباب الاحتيال وAML إلى المستخدمين النهائيين أبدًا، ولا يستخدم أي قرار الخصائص المحمية، ولا يقدّم أبدًا تقريرًا تنظيميًا، ويُسجَّل كل قرار ويمكن تجاوزه
- في سجل التدقيق: تُسجَّل قرارات Investigator نفسه إلى جانب قرارات فريقك
- الأسعار: $0.20 لكل مراجعة مكتملة في Growth وScale وEnterprise
سيتم تشغيل Investigator على تطبيقات البيئة التجريبية أبدًا، ويجري تفعيله لكل مؤسسة على حدة، لذا اطلب منا تفعيله. راجع Investigator agent.
واجهة Business Console جديدة وAsk Didit
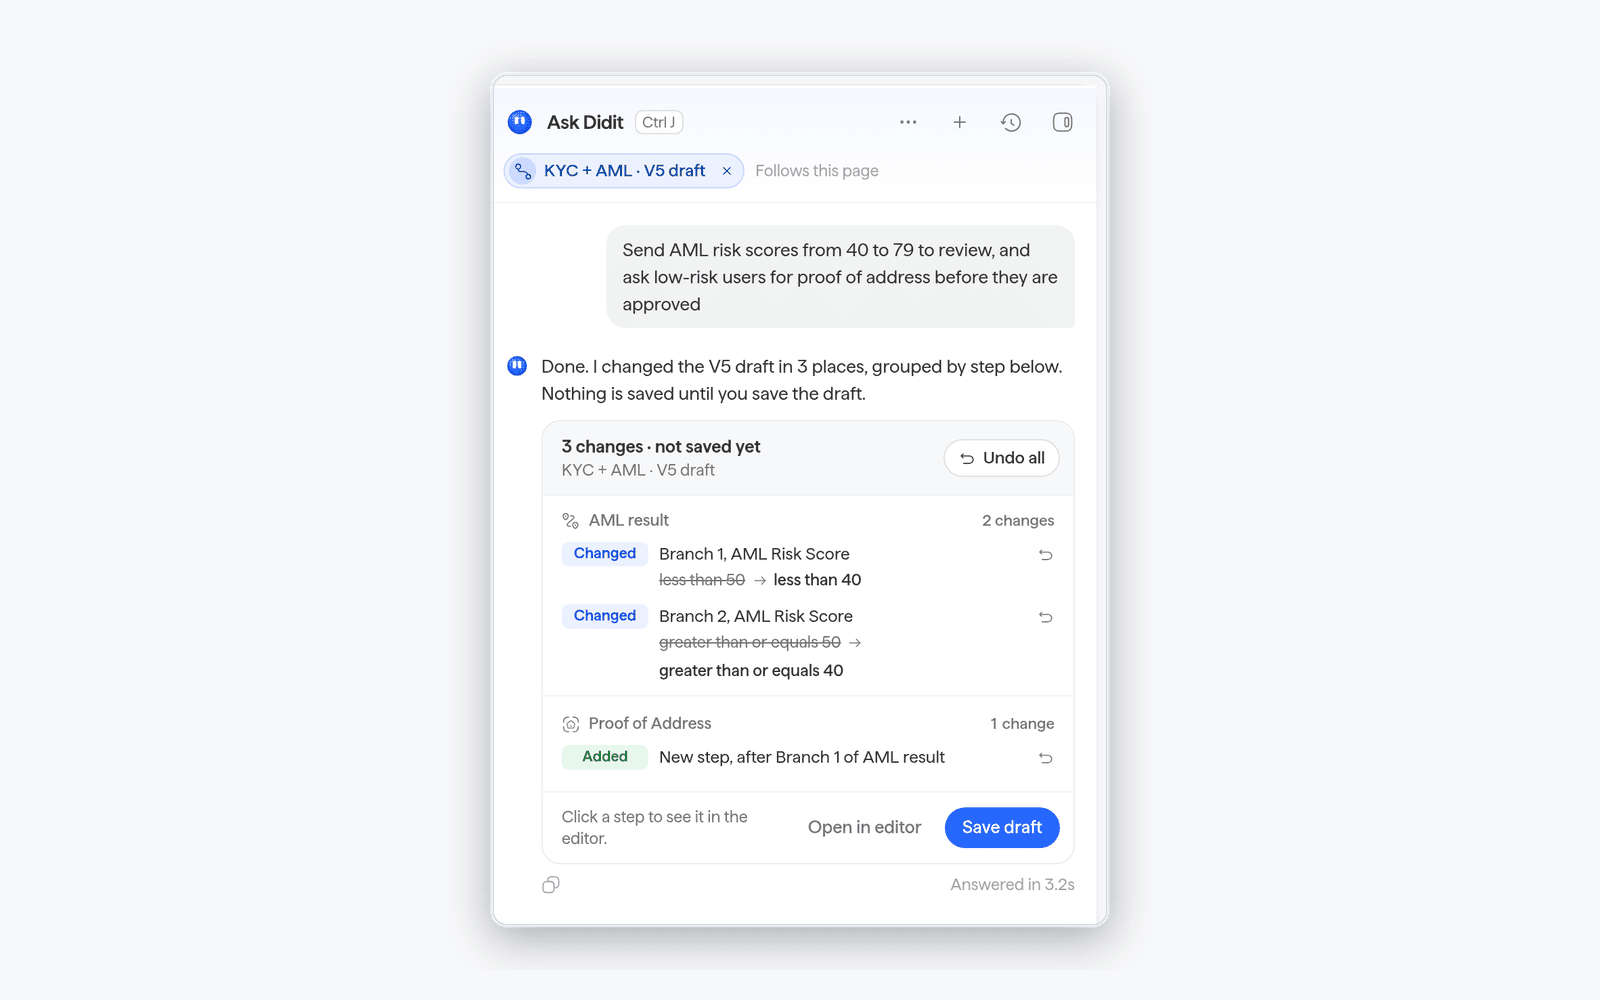
تأتي Business Console بتصميم جديد في كل صفحاتها، من الرئيسية والبدء إلى الجلسات وسير العمل والمعاملات والحالات والإعدادات، ويعمل Ask Didit داخلها.
- اسأل بلغة بسيطة: يعثر Ask Didit على الجلسات، ويجيب عن الأسئلة حول نشاطك ومعدلات الموافقة، ويُنشئ أو يغيّر عمليات سير العمل وقواعد المعاملات
- أنت توافق على كل تغيير: عندما يريد Ask Didit كتابة بيانات، يعرض أولًا أكّد هذا الإجراء. تُجمَّع تعديلات سير العمل في ملخص مع تراجع وإعادة وفتح في المحرر وحفظ المسودة
- أرفِق الملفات وأملِ بالصوت: أرفِق حتى أربعة ملفات بحجم يصل إلى 10 MB لكل ملف، تشمل صور JPEG وPNG أو WebP وملفات PDF وWord والنص العادي وCSV وExcel، أو استخدم الميكروفون
راجع Ask Didit.
إشارات احتيال أقوى
تكشف الالتقاطات التي أُدخلت بدل أن تلتقطها الكاميرا، والوجوه التي ظهرت في هجمات سابقة.
- هجمات الحقن المكتشفة: يُعلِّم
INJECTION_ATTACK_DETECTED التقاط مستند أو صورة سيلفي أُدخل بدل أن تلتقطه كاميرا الجهاز نفسها، مثل كاميرا افتراضية، أو بث كاميرا تولّده الصفحة أو أتمتة المتصفح، أو كاميرا مخترقة. إجراؤه في خطوة التحقق من الهوية هو رفض افتراضيًا، ويمكنك ضبطه على المراجعة أو لا يوجد إجراء
- وجوه من هجمات سابقة: يُعلِّم
FACE_MATCHES_LIVENESS_ATTACK وجهًا يطابق التقاطًا سابقًا لمستخدم آخر حُكم عليه بأنه هجوم بثقة عالية. اضبطه على لا يوجد إجراء (الافتراضي) أو المراجعة في خطوتي كشف الحيوية وتقدير العمر
- صورة السيلفي الملتقطة أثناء التقاط المستند في البحث بالوجه: تمر صورة السيلفي الملتقطة أثناء تصوير المستخدم لمستنده عبر البحث بالوجه نفسه الذي تمر به صورة سيلفي الحيوية، ومع قائمة حظر الوجوه الخاصة بك والمستخدمين المقبولين لديك، ولها مفتاح خاص في تبويب القواعد ضمن خطوة التحقق من الهوية. تُدرج مطابقاتها في الجلسة
راجع تحذيرات التحقق من الهوية وتحذيرات كشف الحيوية والبحث بالوجه.
الموافقة البيومترية
تشترط قوانين الخصوصية البيومترية في Illinois (BIPA) وTexas (CUBI) وColorado إشعارًا وإقرارًا صريحًا قبل أن تجمع الشركة هندسة الوجه. يمكن لـ Didit الآن عرض خطوة موافقة قبل أول التقاط للوجه للأشخاص الذين تشملهم هذه القوانين، ويحفظ إجابتهم في الجلسة.
- اختر الوضع: تلقائي، وهو الافتراضي، يعرض الخطوة فقط عندما ينطبق مُشغِّل، مثل ولاية الشخص؛ دائمًا يسأل في كل جلسة تلتقط وجهًا؛ أبدًا يترك جمع الموافقة لك
- أخبرنا بما تعرفه: أرسل
user_state عند إنشاء الجلسة، أو biometric_consent مع الموافقة التي جمعتها بالفعل حتى لا يسأل التدفق مرة أخرى
- التدفق المستضاف وSDK الأصلي 4.10.0 أو أحدث يمكنهما عرض الخطوة
يعرض Didit الخطوة ويسجل الإجابة، وأنت تقرر ما إذا كانت رحلة مستخدمك تستوفي القوانين المنطبقة على نشاطك. راجع الموافقة البيومترية.
إدارة الحالات
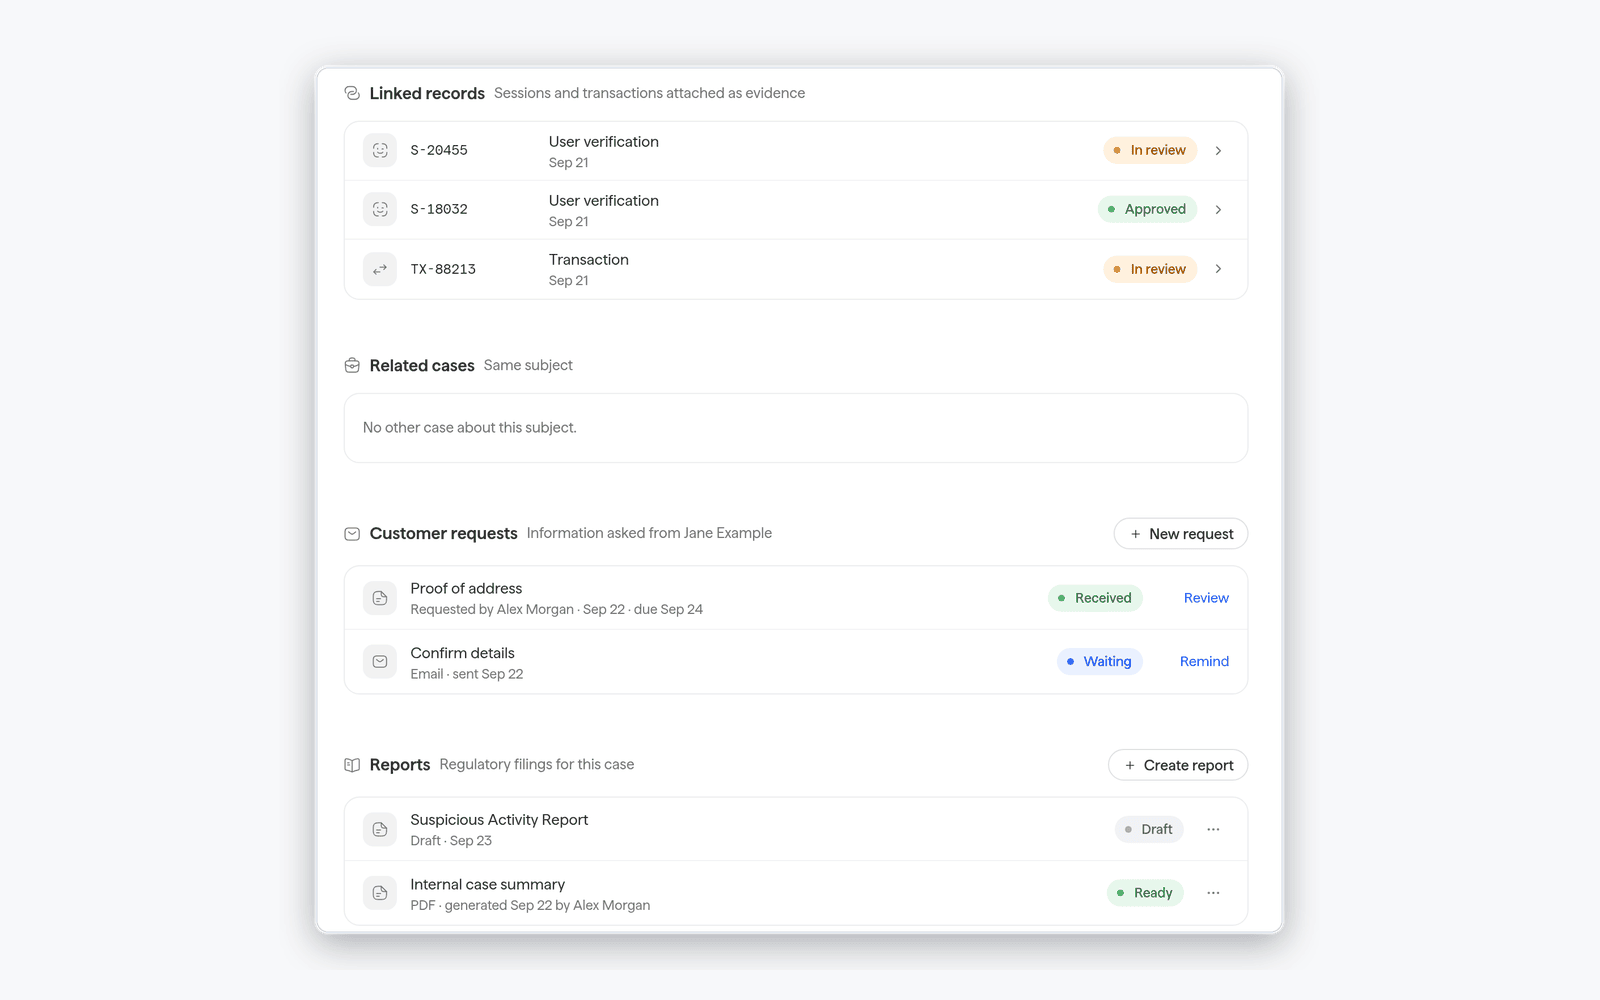
تملك التقارير التنظيمية الآن دورة حياة كاملة داخل إدارة الحالات، إلى جانب عمليات التحقق والمعاملات وطلبات العملاء الخاصة بالتحقيق.
- تقارير تنظيمية يمكنك إدارتها: أنشئ تقريرًا من حالة أو من صفحة تقارير، وتابع دورة حياته، واحذف تقريرًا لم تعد تحتاجه. راجع تقارير FIU
التحقق من الموقع
تضيف خطوة سير عمل جديدة تأكيدًا لمكان وجود الشخص أثناء التحقق، من قراءة واحدة لموقع الجهاز في المتصفح أو في SDK الأصلي، أو من موقع IP للاتصال.
- المناطق المسموحة والمحظورة: أثبت أن الشخص كان داخل نطاق قضائي مرخّص لك فيه، أو امنع دخول الأماكن التي لا تخدمها
- فحوص المسافة: قارِن موقع الجهاز بموقع IP وبالعنوان الموجود في مستنده
- إشارات الانتحال: المواقع المُحاكاة وVPN والخوادم الوكيلة وTor والمحاكيات تُصدر تحذيراتها الخاصة. يحدد إجراء كل تحذير (
NO_ACTION أو REVIEW أو DECLINE) حالة الخطوة، ويكون الإجراء الأشد هو الذي يسود
- قراءة واحدة، مع الموافقة: يرى الشخص سبب الحاجة إلى موقعه، ويُسجَّل الإشعار الذي قبله في النتيجة، ولا يمكن تقديم كل محاولة إلا مرة واحدة
- الأسعار: $0.05 لكل فحص
راجع التحقق من الموقع.
التحقق من العنوان
تأكد من وجود العنوان البريدي، واسترجعه بعد توحيد صيغته، مع أسطر التسليم ومكوناته وإحداثياته.
- واجهة برمجية جديدة:
POST /v3/address-validation/ يقبل العنوان في سطر واحد أو كحقول منظمة، والدولة مطلوبة دائمًا. تكلفته $0.10 لكل عنوان
- داخل سير العمل: فعّل التحقق من العنوان في خطوتي التحقق من الهوية وإثبات العنوان، واختر ما يحدث عندما لا يُتحقق من العنوان
- العنوان وحده: تعني نتيجة
verified أن المكان موجود، ولا تعني أن أحدًا يقيم فيه
راجع التحقق من العنوان.
مستويات التوقيع الإلكتروني
يتيح التوقيع الإلكتروني للشخص الذي تم التحقق منه، أو للممثلين القانونيين للشركة والأشخاص الرئيسيين فيها، توقيع مستنداتك بصيغة PDF وWord داخل تدفق التحقق.
- بسيط، وهو الافتراضي: لا يتطلب التحقق من الهوية أو البريد الإلكتروني أو الهاتف
- متقدم (AES): يتطلب عملية تحقق من الهوية مقبولة، وبريدًا إلكترونيًا أو هاتفًا تم التحقق منه، ويؤكد الموقّع برمز لمرة واحدة يُرسل إلى تلك الوسيلة
- مؤهل (QES): يظهر بعبارة قريباً. حفظه عبر الواجهة البرمجية يُرجع
400 مع qes_not_available، ولا يُستبدل أبدًا بصمت بمتقدم (AES)
- الأسعار: $0.10 لكل جلسة موقعة، بسيطة كانت أو متقدمة، مهما بلغ عدد المستندات. لا تُحتسب أي رسوم على توقيع مرفوض أو فاشل أو منتهي الصلاحية
اطلع على التوقيع الإلكتروني.
Travel Rule
تصل تحويلات العملات الرقمية إلى طرفها المقابل بمعدل أعلى، ويمكنك الاطلاع على كل رسالة مستحقة عليها.
- اكتشاف الطرف المقابل: التحويل الذي يحمل عنوان محفظة فقط يصل إلى طرفه المقابل بمعدل أعلى. قبل إعلانه غير قابل للتوجيه، تحاول Didit بالترتيب: (1) محفظة أثبت عميل آخر في Didit سيطرته عليها، (2) إسناد المحفظة، (3) البحث في الشبكة حيث توفر شبكة Travel Rule تستخدمها خيار بحث، و(4) الطرف المقابل الذي سمّيته. ولا تسأل المستخدم النهائي إلا بعد ذلك. يأتي دائماً في المقدمة أي VASP تختاره أنت أو المستخدم النهائي
- تتبّع التسليم: ترسل Didit كل رسالة مستحقة على التحويل، وتعيد المحاولة حتى يتسلّمها الطرف الآخر. يعرض الحقل
delivery الخاص بالتحويل آخر رسالة وحالتها ومسارها
- الاختبار دون بيانات اعتماد الشبكة: في البيئة التجريبية (sandbox)، يرد Didit Test VASP على تحويلاتك الصادرة بالسيناريو الذي تختاره، ويمكنه إرسال تحويلات واردة إليك لاختبار تطبيقك
- مزيد من أشكال سلاسل الكتل: تحويلات UTXO، والشبكات التي تتطلب حقل المذكرة أو الوسم
اطلع على Travel Rule واختبار Travel Rule في البيئة التجريبية.
فحص المحافظ
افحص المحافظ على شبكات أكثر، وأرسل بيانات أقل.
- أربع شبكات إضافية: يشمل فحص المحافظ وفحص تجزئة المعاملات المُدار الآن Avalanche C-Chain (
AVAX) وCardano (ADA) وStellar (XLM) وHedera (HBAR)، ليصبح المجموع 17 شبكة
- إرسال بيانات أقل: اترك الشبكة فارغة لعنوان Bitcoin أو Tron أو Solana، وستقرأها Didit من تنسيق العنوان، أو أرسل اسم شبكة شائعاً مثل
POLYGON أو BSC. عنوان 0x ما زال يحتاج إلى شبكته: بدونها يرد الطلب بالرمز 422 (wallet_screening_chain_undetermined) مع الشبكات المحتملة، ولا يُفحص شيء ولا تُفرض عليه رسوم
- رموز على الشبكة الصحيحة: يُبحث عن تجزئة معاملة
0x الخاصة بـUSDT أو USDC أو ETH على Ethereum وBNB Chain وPolygon وBase وArbitrum وOptimism، ويُفحص على الشبكة التي توجد فيها
اطلع على فحص المحافظ.
التحقق من الشركات
أنشئ شاشات التسجيل الخاصة بالشركات عبر API، وتحقق من الأرقام الضريبية مقابل مصادر رسمية أكثر.
- Lite من السجل الوطني في عشر أسواق في آسيا والمحيط الهادئ: في أستراليا والصين وهونغ كونغ واليابان ونيوزيلندا وسنغافورة وكوريا الجنوبية وتايوان وتايلاند وفيتنام، يبحث فحص Lite أيضاً في سجل الشركات الوطني، فتُعثر على الشركات المؤسسة حديثاً فور إدراجها في السجل. يكلّف Lite هناك $3.00، ويبقى بسعر $2.00 في كل مكان آخر. اطلع على تسعير سجل KYB
- KYB بدون واجهة: تتيح نقاط النهاية الجديدة رفع مستندات الشركة، وإرجاع الأطراف المستخرجة منها، والسماح لك بإنشاء مسودات الأطراف وتحديثها وحذفها، وإرسال الأطراف. اطلع على دليل التكامل
- الرقم الضريبي وفحوصات VAT مقابل مصادر رسمية: تُتحقق أرقام VAT والأرقام الضريبية مقابل سجلات رسمية، مثل سجل VAT الخاص بالاتحاد الأوروبي والسجلات الضريبية الوطنية في النرويج وسويسرا والبرازيل وكولومبيا وكوستاريكا وإكوادور وباراغواي. وفي عشرات الدول الأخرى يُتحقق منها مقابل الصيغة الرسمية وقواعد أرقام التحقق. يُحوَّل رقم SIREN أو SIRET الفرنسي، أو RSIN الهولندي، أو الرقم الضريبي الهنغاري الكامل إلى رقم VAT المطابق أولاً. اطلع على بيانات الشركة
التحقق من رقم الهاتف
علامتك التجارية من البداية إلى النهاية، في كل رمز تحقق.
- اكتب نص رسائل SMS ومعرّف المرسل الخاص بك: ظهر اسمك داخل رموز SMS في سبتمبر؛ والآن يمكنك، ضمن White Label → SMS، كتابة النص الكامل لرموز SMS بكل لغة باستخدام
{code} و{brand}، واستخدام معرّف المرسل الخاص بك حيث تقبله شركات الاتصالات. وعند إعادة إرسال رمز عبر مسار لا يستطيع حمل هذه الرموز، يصل الرمز بنص Didit، موقّعاً باسم المرسل الخاص بك في الرسائل النصية، ومن معرّف المرسل لدى Didit
- رموز WhatsApp من رقمك الخاص: اربط رقم WhatsApp Business الخاص بك كي يتلقى مستخدموك الرموز باسم عملك ورقمه
اطلع على التحقق من رقم الهاتف.
واجهة برمجة تطبيقات الجلسات وwebhook
احذف الجلسات وصدّرها وقِسها على أي نطاق.
- حذف آلاف الجلسات في استدعاء واحد: تُنفَّذ عمليات الحذف الكبيرة كمهمة في الخلفية. عندما تتطابق أكثر من 20 جلسة مع طلب Batch Delete Sessions، ترد الواجهة بالرمز
202 مع مهمة حذف. استعلم بشكل متكرر عن Get Session Deletion Job حتى تُرجع الحالة COMPLETED أو FAILED. ولا يزال يتم حذف حتى 20 جلسة ضمن الطلب نفسه، مع نتيجة لكل جلسة
- احذف الجلسات التي صفّيتها بالضبط: مع
delete_all: true يمكنك تضييق نطاق الحذف بعوامل التصفية في List Sessions، ويُضاف إلى كل منها البادئة filter_، مثل filter_status أو filter_date_from. يُرفض أي عامل تصفية غير معروف أو قيمة لا يمكن قراءتها قبل حذف أي شيء
- عدّ التحققات الفرعية: عند حذف تحقق من الشركة، تُحذف معه تحققات الأشخاص الرئيسيين وتحقق الشركة التي أنشأها، ويُبلغ
deleted_child_verifications عن عددها. لا يحذف Batch Delete Sessions إلا جلسات KYC، لذلك تكون القيمة فيه دائماً 0
- إسقاط webhooks المنتظرة مع الجلسة المحذوفة: تُسقط عمليات تسليم webhook التي ما زالت في قائمة الانتظار لجلسة محذوفة، وكذلك محاولاتها المعادة. أما webhooks التي سُلّمت بالفعل فلا تتأثر
- كل ملفات الجلسة في ملف ZIP واحد: تُجهّز تصدير الملفات ملف ZIP واحداً يضم وجهي المستند وصور السيلفي ومقاطع فيديو الحيوية والمستندات المرفوعة لجلسة KYC أو KYB، بالجودة الأصلية
- اليوم بالساعة: تُرجع endpoint التحليلات الجديدة تحققات اليوم لكل ساعة محلية، وتحققات اليوم نفسه من الأسبوع الماضي، ونتائج اليوم
حزم SDK للخادم
يستدعي الإصدار 1.0 من حزم SDK الرسمية للخادم المعرّفة الأنواع، والمتوفرة بلغات Python وNode.js وGo وJava وPHP وRuby و.NET، endpoints الخادم، ويتحقق من webhooks التي يرسلها Didit إليك، ويفحص token المصادقة. تعرض صفحات مرجع API نموذج الكود الخاص بكل حزمة SDK بجانب طلب cURL بمجرد أن يشمل أحدث إصدار لها هذا endpoint. اطلع على حزم SDK للخادم.
حزم SDK الأصلية: الدولة الصحيحة أولاً
يثبّت الإصداران 4.9.1 من React Native وFlutter حزم SDK الخاصة بـiOS وAndroid على الإصدار 4.9.1.
- الدولة الصحيحة أولاً: عندما انتهى البحث عن IP بعد ظهور الشاشة، بقي منتقيا الدولة للمستند وإثبات العنوان على الدولة الأولى في القائمة. وهما ينتقلان الآن إلى الدولة المكتشفة، دون استبدال دولة محددة في الجلسة أو اختارها المستخدم
- إصلاحات Android: تتبع رؤوس الاستبيانات لغة SDK، ولم يعد مسح جواز السفر عبر NFC يتعطل في الحزمة الكاملة
- نصوص أفضل: تحسّن حزم SDK الخاصة بـiOS وAndroid 4.9.1 نصوص التحقق بالروسية والقيرغيزية
التوثيق ووكلاء الذكاء الاصطناعي
تتوفر الوثائق بلغات أكثر، ويمكن للوكلاء قراءة الجزء الذي يحتاجونه بالضبط.
- الإسبانية والبرتغالية البرازيلية واليابانية: تُرجمت مجموعة أولى من 40 صفحة إلى كل لغة من هذه اللغات
- صفحة واحدة لكل خطأ في API: تسرد أخطاء API كل رمز حالة وبنية للاستجابة ورمز خطأ ثابت، مع بيان ما يمكن إعادة محاولته بأمان
- خريطة صفحات لكل منتج:
/llms/<product>.md، على سبيل المثال /llms/user-verification.md، حتى يتمكن الوكيل من تحميل توثيق منتج واحد بدلاً من الفهرس الكامل
- مركز لسجل التغييرات على كل التحديثات، مع فلاتر حسب المنتج وخلاصة RSS واحدة
القادم
هذه الميزات موثقة لكنها غير مفعّلة في بيئة الإنتاج بعد.
- بطاقة My Number اليابانية: ستقرأ خطوة NFC بطاقة My Number عبر JPKI في حزم SDK الأصلية، مع إدخال الشخص لرقم التعريف الشخصي (PIN) للبطاقة. وحتى ذلك الحين، تتخطى بطاقة My Number في حزمة SDK الأصلية على هاتف يدعم NFC خطوةَ NFC. انظر التحقق عبر NFC
- التحقق المصرفي: سيتحقق من أن الحساب المصرفي يعود إلى الشخص أو الشركة اللذين تحققت منهما خطوة سابقة، وذلك عبر تسجيل الدخول إلى المصرف أو عبر فحص الحساب باستخدام البيانات التي يكتبها الشخص، مع رفع كشف الحساب والإيداعات الصغيرة كبدائل احتياطية، ويبقى المتابعة من دون مصرفك متاحاً في كل الأوقات. انظر طرق التحقق المصرفي
التحسينات
- تمييز تصاميم المستندات غير المعروفة: يشمل التحذير المتعلق بنوع المستند أيضاً وجه المستند الذي لا يطابق أي تصميم رسمي
- أطول مدة للاحتفاظ بالبيانات افتراضياً: يبدأ التطبيق الجديد بأطول مدة للاحتفاظ بالبيانات متاحة في خطته
الإصلاحات
خطأ واحد أصبح يوضّح سببه الآن.
- أُصلحت أخطاء Import Shared Session: token المشاركة غير الصالح أو المنتهي الصلاحية أو غير التابع للسياق الحالي، أو token الخاص بجلسة حُذفت، يعيد
400 مع السبب ضمن share_token
آخر تعديل في ٧ نوفمبر ٢٠٢٦


 ابدأ الآن
 التكامل / SDKs
 التحقق من المستخدمين
 التحقق من الشركات
 مراقبة المعاملات
 سجل التغييرات