Un pla per a tots els productes
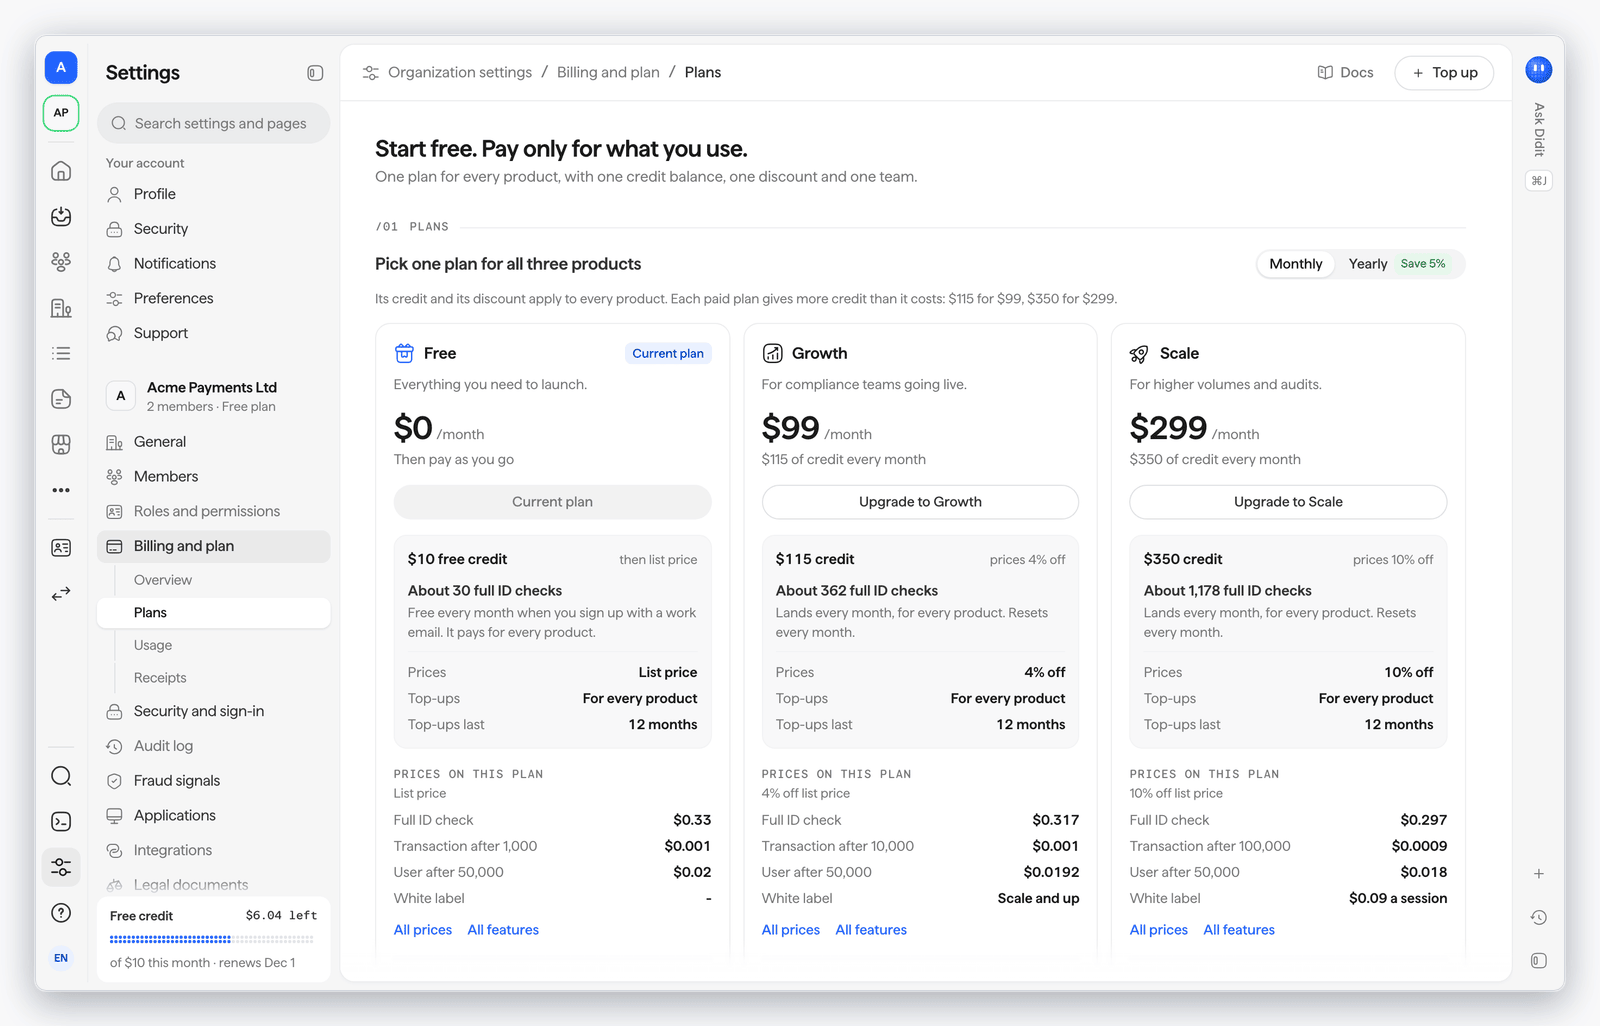
A partir de l’1 de novembre de 2026, la vostra organització tindrà un sol pla, que cobreix la Verificació d’identitat, l’Autenticació i el Monitoratge de transaccions i Travel Rule. Un sol saldo de crèdit serveix per pagar-los tots, i en els plans Growth i Scale s’aplica un descompte a tots els preus.
- Free: $0 al mes a preus de llista. Les organitzacions que es van registrar amb un correu electrònic de treball reben $10 de crèdit al mes per a cada verificació, excepte la verificació de telèfon, que es paga amb recàrregues
- Growth: $99 al mes, $115 de crèdit al mes i 4% de descompte en tots els preus, amb els agents Investigator i Support Drop-off, gestió de casos amb una plantilla i la xarxa de fraus de Didit
- Scale: $299 al mes, $350 de crèdit al mes i 10% de descompte en tots els preus, amb marca blanca en el vostre propi domini, gestió de casos completa amb enrutament, investigació de xarxa i suport prioritari. Les noves organitzacions tenen una prova de Scale de 14 dies
- Enterprise: un contracte anual personalitzat en què el vostre compromís anual és el vostre crèdit de l’any, amb inici de sessió únic corporatiu i SCIM, senyals de fraus entre organitzacions i un equip assignat
- Facturació anual: Growth i Scale es poden pagar una vegada a l’any, $1,128 i $3,408
- Recàrregues: en Free, Growth i Scale, una recàrrega s’afegeix pel seu valor nominal, paga per a tots els productes i dura 12 mesos. Cada verificació utilitza primer el crèdit d’aquest mes i després la recàrrega més antiga
- Transaccions monitoritzades incloses: 1,000 al mes en Free, 10,000 en Growth i 100,000 en Scale. Cada una que superi la quota costa $0.001 a preu de llista, menys el descompte del vostre pla en Growth i Scale
- Preus més baixos per a tothom: la marca blanca va passar de $0.20 a $0.10 per sessió completada, la tarifa de Didit per als codis de verificació de telèfon va baixar de $0.04 a $0.02, i la verificació de correu electrònic de $0.03 a $0.02 per verificació
- Missatges que envieu als vostres usuaris: els correus electrònics costen $0.02 cadascun, els SMS costen el preu de l'operador per segment més una tarifa de Didit de $0.02, i els missatges de WhatsApp costen el preu de WhatsApp més una tarifa de Didit de $0.02, o només la tarifa si els envieu des del vostre propi compte de WhatsApp Business. El descompte del vostre pla només s’aplica a la tarifa de Didit
- Els correus d’estat són gratuïts: els codis, els enllaços i els resultats que Didit envia per correu electrònic durant una verificació no es cobren
- No perdeu res del que heu comprat: el saldo comprat abans de l’1 de novembre de 2026 no caduca mai, un domini personalitzat connectat abans d’aquesta data continua funcionant en qualsevol pla, i els contractes signats mantenen les seves condicions fins a la renovació
- Facturació i pla a la consola: consulteu el vostre pla, el crèdit, el saldo, l’ús per verificació i els rebuts, canvieu de pla, feu recàrregues i configureu la recàrrega automàtica amb un límit mensual
Consulteu Preus i Facturació i pla.
Autenticació per als vostres propis usuaris
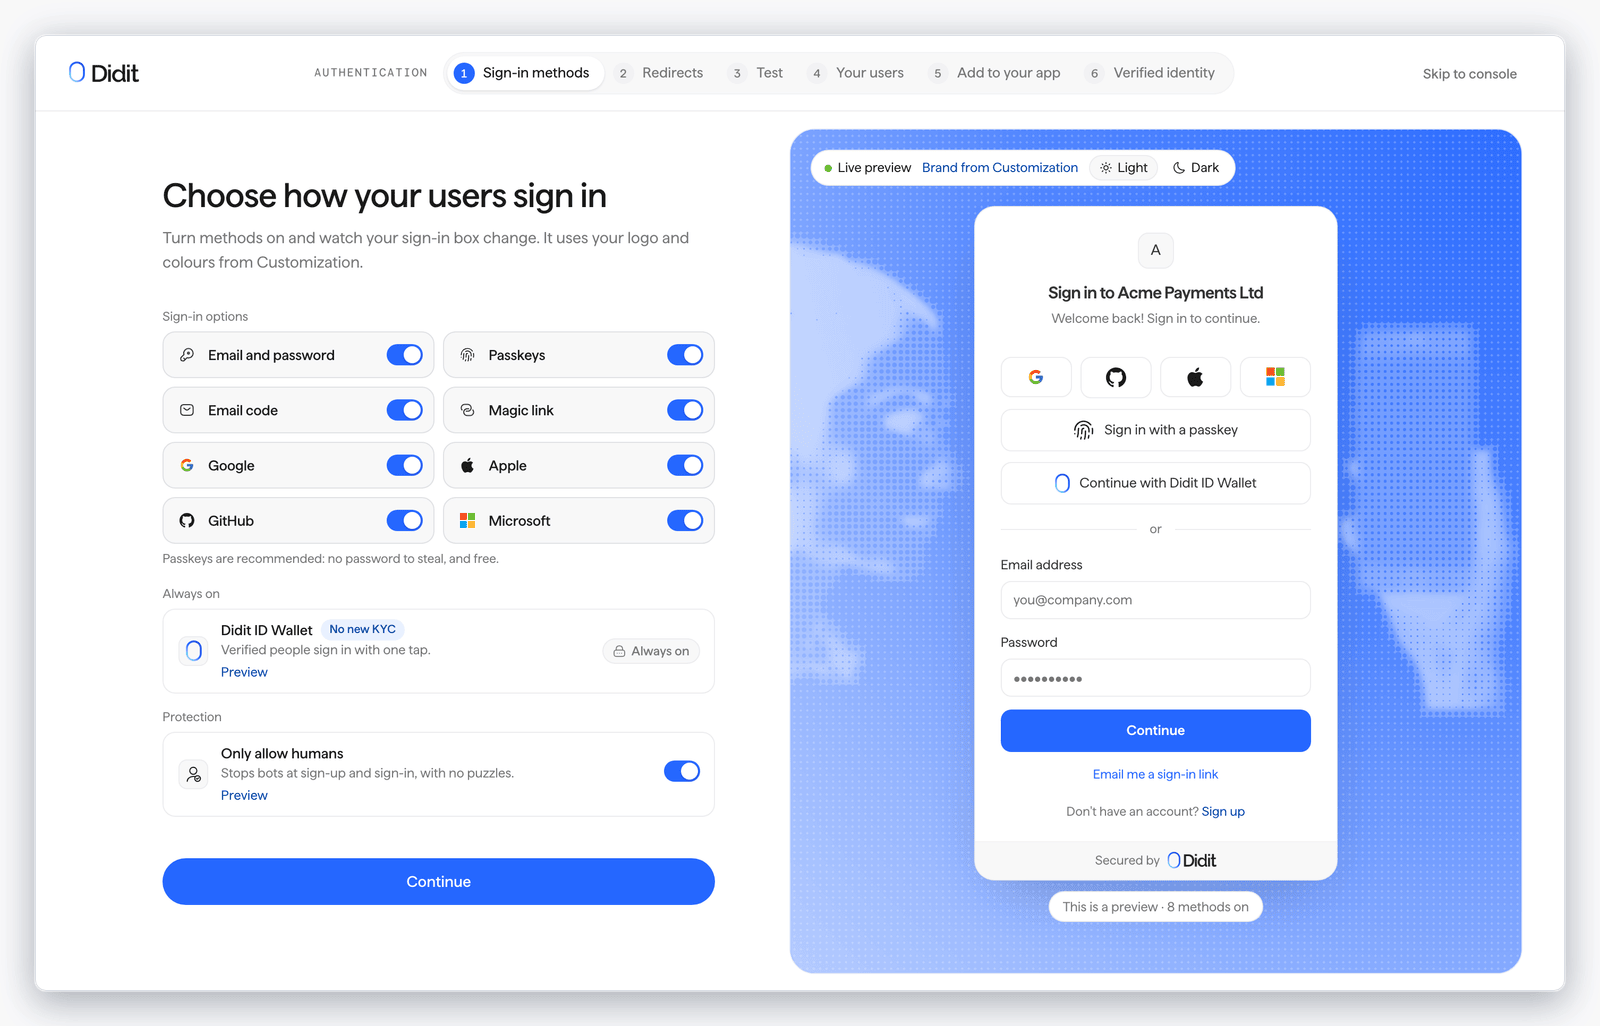
L’Autenticació inicia la sessió dels vostres clients a la vostra aplicació, amb pàgines d’inici de sessió allotjades al vostre propi origen i un flux OAuth 2.0 amb PKCE. Utilitzeu-la sola o juntament amb la Verificació d’identitat i el Monitoratge de transaccions.
- Tots els mètodes d’inici de sessió habituals: contrasenyes, codis per correu electrònic, enllaços màgics, codis per telèfon, claus d’accés, inici de sessió amb xarxes socials, SSO d’organització i autenticació multifactor, cadascun activat per aplicació
- Pàgines allotjades: pàgines d’inici de sessió, d’enllaç màgic, d’invitació i de restabliment de contrasenya a
https://<slug>.auth.didit.me, o al vostre domini personalitzat verificat
- Tokens que podeu verificar: un token d’accés, un token d’ID i un token de refresc obtinguts de
POST {origin}/token/, amb descobriment i JWKS al mateix origen
- Protecció contra atacs: bloqueig per força bruta, reptes, comprovacions de contrasenyes filtrades, un mode d’atac i límits de freqüència
- Porteu els vostres usuaris existents: importeu comptes des d’un fitxer JSON o CSV, comproveu primer una simulació i després inicieu la importació
- Primer el sandbox: les aplicacions sandbox tenen el seu propi origen i accepten URL de redirecció
http://localhost per al desenvolupament local. Les aplicacions en producció només accepten URL https:// registrades exactament
- Preus: els primers 50,000 usuaris actius de cada mes són gratuïts en tots els plans, i després costen a partir de $0.02 per usuari actiu. A les persones que es registren i no tornen mai no se’ls cobra
Didit activa l’Autenticació per aplicació, així que demaneu-nos que l’activem i proveu-la primer en una aplicació sandbox. Els SDK de servidor que hi ha a continuació verifiquen els seus tokens. Consulteu Autenticació, Mètodes d’inici de sessió, Protecció contra bots i Migració.
L’agent Investigator revisa les vostres cues
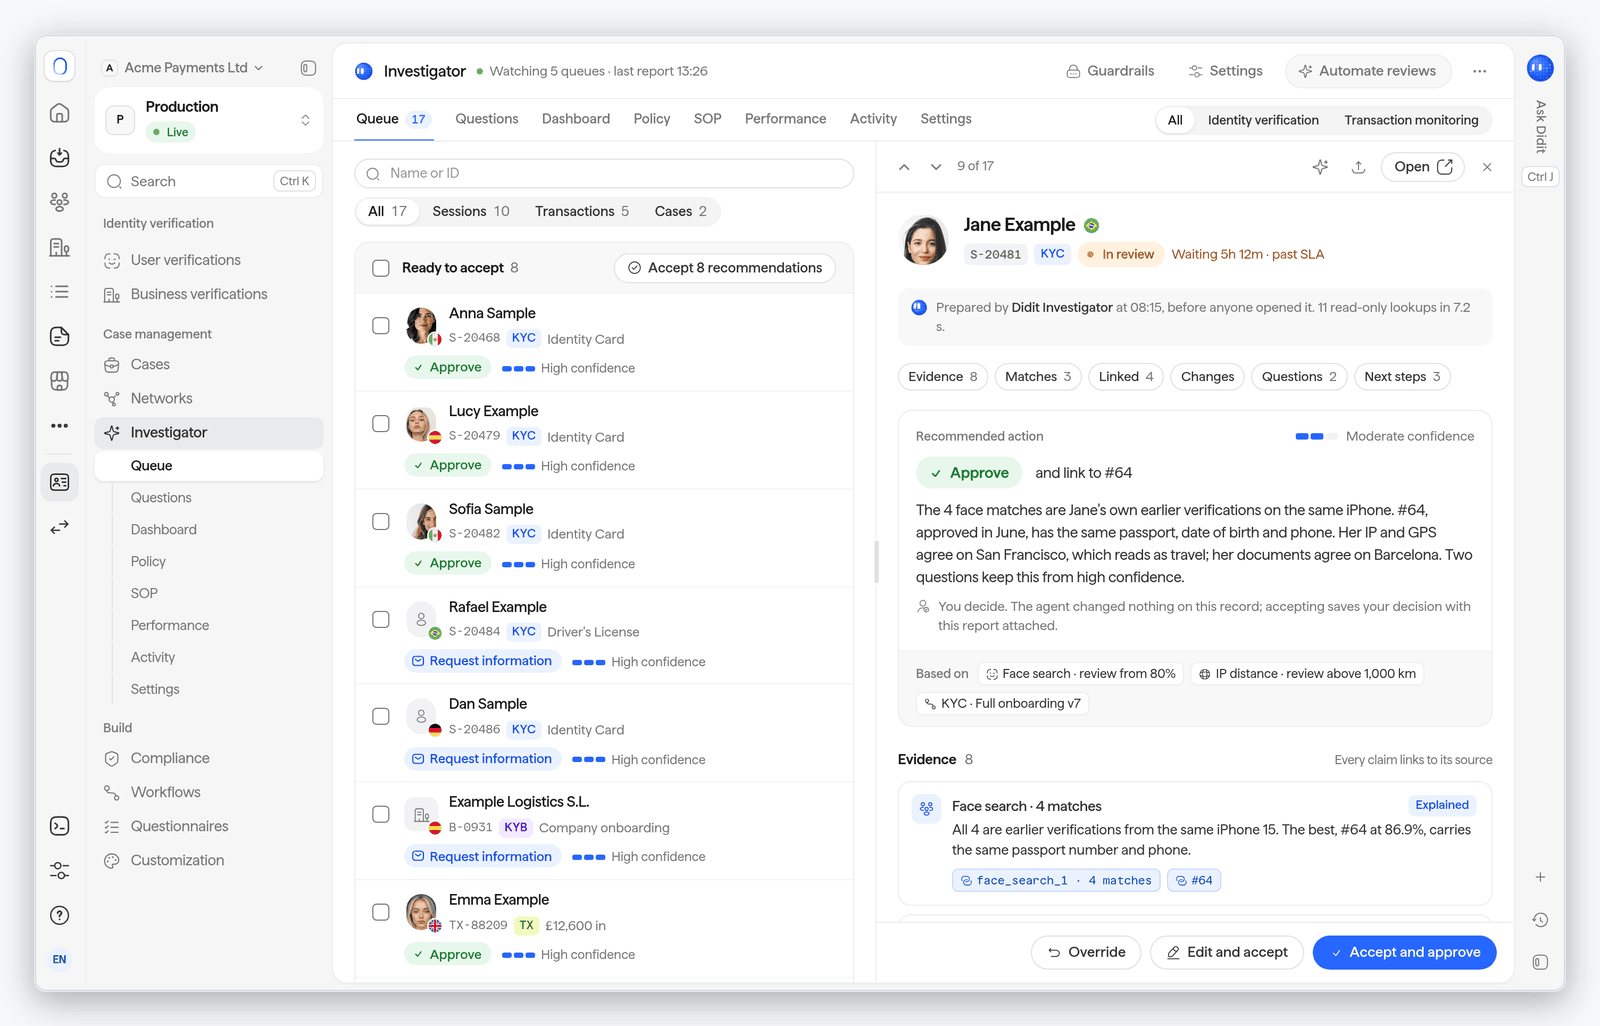
L’Investigator prepara un informe per a cada element pendent de revisió humana: sessions de verificació i verificacions d’empreses en revisió, coincidències del monitoratge AML continu, alertes de transaccions i casos.
- Un informe que podeu comprovar: una recomanació (aprovar, rebutjar, demanar més informació o escalar), un nivell de confiança, el raonament i punts d’evidència, cadascun dels quals cita la part del registre d’on procedeix
- Coincidències de cribratge classificades: per a cada coincidència de cribratge indica si es tracta de la mateixa persona, d’una persona diferent o si no està clar
- Primer el mode d’ombra: escriu informes i es puntua en comparació amb les decisions del vostre equip durant 7, 14 (per defecte) o 30 dies abans de posar-lo en marxa. La configuració, el mode d’ombra i les proves retrospectives mai no es cobren
- Vosaltres escolliu l’autonomia, per cua: Desactivat, Suggerir (per defecte: una persona decideix cada element), Automàtic (decideix els elements d’alta confiança que cobreix la vostra política) o Totalment automàtic, amb un llindar d’acord, una mostra de qualitat, un límit diari i un topall d’import per a les transaccions
- Salvaguardes fixes: les coincidències de sancions sempre passen a una persona, els motius de frau i AML mai arriben als usuaris finals, cap decisió utilitza característiques protegides, no presenta mai un informe regulador, i cada decisió queda registrada i es pot anul·lar
- Al vostre registre d’auditoria: les decisions pròpies de l’Investigator es registren al costat de les de l’equip
- Preus: $0.20 per revisió completada en Growth, Scale i Enterprise
The Investigator no s’executa mai en aplicacions sandbox, i s’està activant organització per organització, així que demaneu-nos que l’activem. Consulteu agent Investigator.
Una nova Business Console i Ask Didit
La Business Console té un disseny nou a totes les pàgines, des d’Inici i Primers passos fins a sessions, fluxos de treball, transaccions, casos i configuració, i Ask Didit hi funciona integrat.
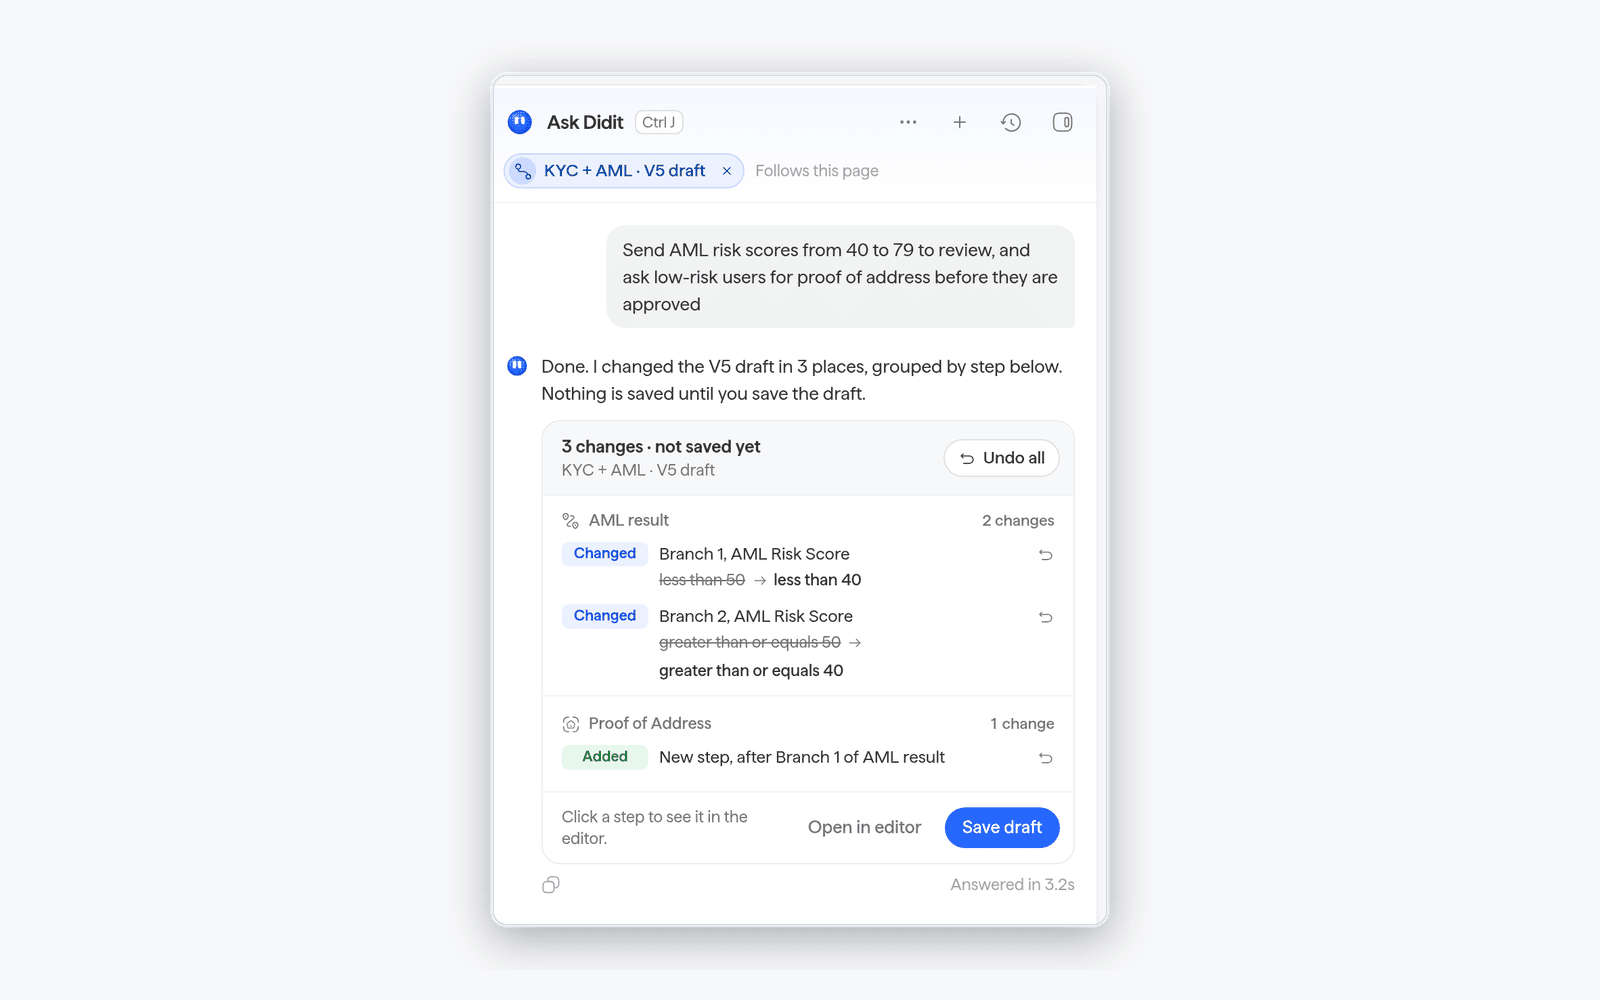
- Pregunta en llenguatge natural: Ask Didit troba sessions, respon preguntes sobre la teva activitat i les taxes d’aprovació, i crea o modifica fluxos de treball i regles de transaccions
- Tu aproves cada canvi: quan Ask Didit vol escriure dades, primer mostra Confirma aquesta acció. Les edicions de fluxos de treball s’agrupen en un resum amb Desfer, Refer, Obrir a l’editor i Desa l’esborrany
- Adjunta fitxers i dicta: pots adjuntar fins a quatre fitxers de fins a 10 MB cadascun, incloent-hi imatges JPEG, PNG o WebP, fitxers PDF, Word, de text pla, CSV i Excel, o utilitzar el micròfon
Consulteu Ask Didit.
Senyals de frau més robustos
Detecta captures que s’han injectat en lloc de capturar-se amb la càmera, i cares que reapareixen després d’atacs anteriors.
- Atacs d’injecció detectats:
INJECTION_ATTACK_DETECTED marca una captura de document o una selfie que s’ha injectat en lloc de capturar-se amb la càmera del dispositiu, com ara una càmera virtual, un flux de càmera generat per la pàgina o per automatització del navegador, o una càmera interceptada. La seva acció al pas de verificació d’identitat és Rebutjar per defecte, i pots configurar-la com a Revisió o Sense acció
- Cares d’atacs anteriors:
FACE_MATCHES_LIVENESS_ATTACK marca una cara que coincideix amb una captura anterior d’un altre usuari que es va considerar un atac amb un alt nivell de confiança. Configura-la com a Sense acció (per defecte) o Revisió als passos de prova de vida i d’estimació d’edat
- Selfie de la captura del document a la Cerca facial: la selfie que es fa mentre l’usuari fotografia el seu document passa per la mateixa Cerca facial que la selfie de la prova de vida, contra la teva llista de bloqueig de cares i els teus usuaris aprovats, amb un interruptor propi a la pestanya Regles del pas Verificació d’identitat. Les seves coincidències apareixen a la sessió
Consulteu advertències de verificació d’identitat, advertències de prova de vida i Cerca facial.
Consentiment biomètric
Les lleis de privacitat biomètrica d’Illinois (BIPA), Texas (CUBI) i Colorado exigeixen un avís i una autorització explícita abans que una empresa reculli la geometria facial. Didit ara pot mostrar un pas de consentiment abans de la primera captura facial a les persones a qui s’apliquen aquestes lleis, i guarda la seva resposta a la sessió.
- Tria el mode: Automàtic, el per defecte, mostra el pas només quan s’aplica un activador, com ara l’estat de la persona; Sempre demana el consentiment en cada sessió que captura una cara; Mai deixa que tu recullis el consentiment
- Digues-nos què saps: envia
user_state en crear una sessió, o biometric_consent amb el consentiment que ja has recollit perquè el flux no el torni a demanar
- El flux allotjat i el SDK natiu 4.10.0 o posterior poden mostrar el pas
Didit mostra el pas i registra la resposta; tu decideixes si el procés de l’usuari compleix les lleis que s’apliquen al teu negoci. Consulteu Consentiment biomètric.
Gestió de casos
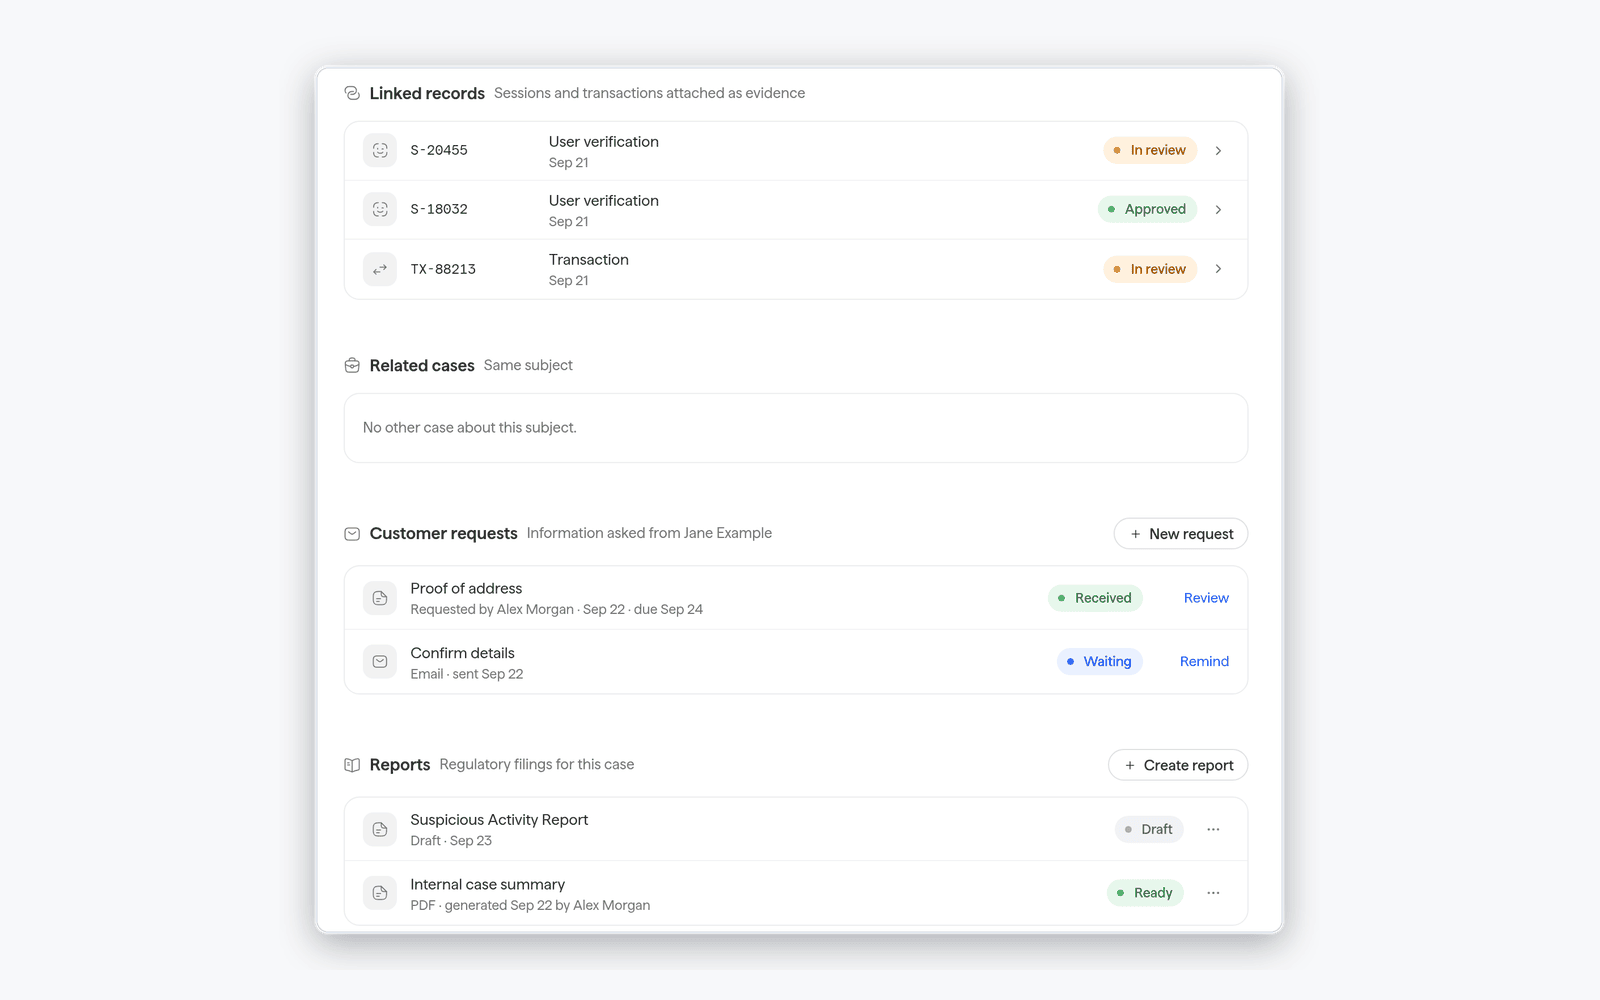
Els informes reguladors ara tenen un cicle de vida complet dins de la gestió de casos, al costat de les verificacions, les transaccions i les sol·licituds de clients de la investigació.
- Informes reguladors que pots gestionar: crea un informe des d’un cas o des de la pàgina Informes, segueix el seu cicle de vida i elimina un informe que ja no necessitis. Consulteu informes de la UIF
Verificació de la ubicació
Un nou pas de flux de treball confirma on es troba una persona mentre es verifica, a partir d’una sola lectura de la posició del dispositiu al navegador o al SDK natiu, o de la ubicació IP de la connexió.
- Àrees permeses i bloquejades: demostra que la persona era dins d’una jurisdicció per a la qual tens llicència, o impedeix l’accés a llocs on no dones servei
- Comprovacions de distància: compara la posició del dispositiu amb la ubicació IP i amb l’adreça del seu document
- Senyals de suplantació: les posicions simulades, la VPN, el proxy, Tor i els emuladors generen advertències pròpies. L’acció de cada advertència (
NO_ACTION, REVIEW o DECLINE) defineix l’estat del pas, i preval l’acció més restrictiva
- Una lectura, amb consentiment: la persona veu per què es necessita la seva ubicació, l’avís que ha acceptat es registra al resultat, i cada intent només es pot enviar una vegada
- Preus: $0.05 per comprovació
Consulteu Verificació de la ubicació.
Validació d’adreces
Confirma que una adreça postal existeix i recupera-la normalitzada, amb les seves línies de lliurament, components i coordenades.
- Una API nova:
POST /v3/address-validation/ rep l’adreça en una sola línia o en camps estructurats, amb el país sempre obligatori. Costa $0.10 per adreça
- Dins dels teus fluxos de treball: activa la validació d’adreces als passos Verificació d’identitat i Comprovant de domicili, i tria què passa quan una adreça no es verifica
- Només l’adreça: un resultat
verified vol dir que el lloc existeix, no que hi visqui ningú
Consulteu Validació d’adreces.
Nivells de signatura electrònica
La signatura electrònica permet que la persona verificada, o els representants legals i les persones clau d’una empresa, signin els teus documents PDF i Word dins del flux de verificació.
- Simple, el predeterminat: no necessita verificació d’identitat, correu electrònic ni telèfon
- Avançada (AES): necessita una verificació d’identitat aprovada i un correu electrònic o telèfon verificat, i el signant confirma amb un codi d’un sol ús enviat a aquest contacte
- Qualificada (QES): apareix com a Properament. Desar-la a través de l’API retorna
400 amb qes_not_available, i mai se substitueix en silenci per l’Avançada (AES)
- Preus: $0.10 per sessió de signatura, Simple o Avançada, sigui quin sigui el nombre de documents. Una signatura que es rebutja, falla o caduca no es cobra
Consulta Signatura electrònica.
Travel Rule
Les transferències cripto arriben més sovint a la seva contrapart, i pots veure cada missatge que deuen.
- Descobriment de la contrapart: una transferència que només porta una adreça arriba més sovint a la seva contrapart. Abans de declarar-la no encaminable, Didit prova, en aquest ordre: (1) una cartera que un altre client de Didit ha demostrat que controla, (2) l’atribució de la cartera, (3) una consulta a la xarxa quan una xarxa Travel Rule que fas servir n’ofereix una, i (4) la contrapart que has indicat. Només després pregunta a l’usuari final. Un VASP que tu o l’usuari final heu triat sempre va primer
- Lliurament que pots seguir: Didit envia cada missatge que deu una transferència i el reintenta fins que l’altra part l’accepta. El camp
delivery de la transferència mostra l’últim missatge, el seu estat i el seu canal
- Prova sense credencials de xarxa: a sandbox, el Didit Test VASP respon a les teves transferències sortints amb l’escenari que triïs, i pot enviar-te transferències entrants per provar la teva part
- Més formes de cadena: transferències UTXO, i xarxes que necessiten un memo o una etiqueta
Consulta Travel Rule i Prova la Travel Rule a sandbox.
Cribratge de carteres
Cribra carteres en més xarxes, amb menys dades per enviar.
- Quatre xarxes més: el cribratge de carteres gestionades i de hashes de transaccions ara cobreix Avalanche C-Chain (
AVAX), Cardano (ADA), Stellar (XLM) i Hedera (HBAR), en total 17 xarxes
- Menys dades per enviar: deixa la xarxa fora per a una adreça de Bitcoin, Tron o Solana i Didit la llegeix del format de l’adreça, o envia un nom de xarxa habitual com
POLYGON o BSC. Una adreça 0x encara necessita la seva xarxa: sense ella, la sol·licitud respon 422 (wallet_screening_chain_undetermined) amb les xarxes candidates, i no es cribra ni es factura res
- Tokens a la xarxa correcta: un hash de transacció
0x per a USDT, USDC o ETH es busca a Ethereum, BNB Chain, Polygon, Base, Arbitrum i Optimism, i es cribra a la xarxa on es troba
Consulta Cribratge de carteres.
Verificació d’empreses
Crea les teves pròpies pantalles d’alta d’empreses amb l’API, i verifica els identificadors fiscals amb més fonts oficials.
- Lite amb el registre nacional en deu mercats d’Àsia-Pacífic: a Austràlia, la Xina, Hong Kong, el Japó, Nova Zelanda, Singapur, Corea del Sud, Taiwan, Tailàndia i el Vietnam, una comprovació Lite també cerca al registre nacional d’empreses, de manera que les empreses constituïdes fa poc es troben tan bon punt el registre les inclou. Lite en aquests mercats costa $3.00, i es manté en $2.00 a la resta. Consulta preus de KYB amb registres
- Headless KYB: els nous endpoints pugen documents d’empresa, retornen les parts extretes dels documents, et permeten crear, actualitzar i eliminar esborranys de parts, i enviar-les. Consulta la guia d’integració
- Comprovacions d’identificador fiscal i VAT amb fonts oficials: els números de VAT i els identificadors fiscals es comproven amb registres oficials, com el registre de VAT de la UE i els registres fiscals nacionals de Noruega, Suïssa, Brasil, Colòmbia, Costa Rica, l’Equador i Paraguai. En desenes d’altres països es comproven amb les regles oficials de format i de dígit de control. Un SIREN o SIRET francès, un RSIN neerlandès o un identificador fiscal hongarès complet es converteix primer al número de VAT corresponent. Consulta Dades de l’empresa
Verificació de telèfon
La teva marca, de principi a fi, en cada codi de verificació.
- Escriu el teu propi text de SMS i ID del remitent: el setembre va arribar el teu nom dins dels codis SMS; ara, a White Label → SMS, pots escriure tot el text dels teus codis SMS per idioma amb
{code} i {brand}, i fer servir el teu propi ID del remitent on els operadors ho accepten. Quan un codi es reenvia per una ruta que no el pot transportar, arriba igualment amb el text de Didit, signat amb el teu nom de remitent d’SMS, des del remitent de Didit
- Codis de WhatsApp des del teu propi número: connecta el teu propi número de WhatsApp Business perquè els teus usuaris rebin els codis amb el nom i el número de la teva empresa
Consulta Verificació de telèfon.
API de sessions i webhooks
Esborra, exporta i mesura sessions a qualsevol escala.
- Esborra milers de sessions en una sola crida: les eliminacions grans s’executen com una tasca. Quan més de 20 sessions coincideixen amb una sol·licitud de Esborrar sessions en lot, l’API respon
202 amb una tasca d’eliminació. Consulta Obtenir la tasca d’esborrament de sessions fins que indiqui COMPLETED o FAILED. Fins a 20 sessions es continuen eliminant a la sol·licitud, amb un resultat per sessió
- Esborra exactament les sessions que has filtrat: amb
delete_all: true pots acotar una eliminació amb els filtres de Llistar sessions, cadascun amb el prefix filter_, per exemple filter_status o filter_date_from. Un filtre desconegut o un valor que no es pot llegir es rebutgen abans que s’elimini res
- Sessions filles comptades: quan s’elimina una verificació d’empresa, les verificacions de persones clau i d’empresa que va crear s’eliminen amb ella, i
deleted_child_verifications indica quantes. Esborrar sessions en lot només elimina sessions de KYC, de manera que allà sempre és 0
- Webhooks en cua descartats amb una sessió eliminada: els lliuraments de webhook encara en cua per a una sessió eliminada, i els seus reintents, es descarten. Els webhooks ja lliurats no es veuen afectats
- Tots els fitxers d’una sessió en un ZIP: Exportar fitxers prepara un ZIP amb les cares dels documents, les selfies, els vídeos de prova de vida i els documents carregats d’una sessió de KYC o KYB, en qualitat original
- Avui per hores: un nou endpoint d’analítica retorna les verificacions d’avui per hora local, les verificacions del mateix dia de la setmana passada i els resultats d’avui
SDK de servidor
La versió 1.0 dels SDK de servidor oficials i tipats per a Python, Node.js, Go, Java, PHP, Ruby i .NET crida els endpoints de servidor, verifica els webhooks que Didit t’envia i comprova els tokens d’autenticació. Les pàgines de referència de l’API mostren l’exemple de codi de cada SDK al costat de la sol·licitud cURL quan la seva última versió cobreix aquell endpoint. Consulta SDK de servidor.
SDK natius: primer el país correcte
React Native i Flutter 4.9.1 fixen els SDK d’iOS i Android a la versió 4.9.1.
- El país correcte primer: quan la consulta d’IP va acabar després que aparegués la pantalla, els selectors de país del document i del comprovant de domicili es quedaven en el primer país de la llista. Ara canvien al país detectat, sense sobreescriure un país definit a la sessió o triat per l’usuari
- Correccions d’Android: les capçaleres dels qüestionaris segueixen l’idioma del SDK, i l’escaneig del passaport NFC ja no falla al paquet complet
- Millor text: els SDK d’iOS i Android 4.9.1 milloren el text de verificació en rus i kirguís
Documentació i agents d’IA
La documentació està disponible en més idiomes, i els agents poden llegir exactament la part que necessiten.
- Castellà, portuguès del Brasil i japonès: un primer conjunt de 40 pàgines està traduït a cadascun d’aquests idiomes
- Una pàgina per a cada error de l’API: Errors de l’API enumera tots els estats, les estructures del cos i els codis d’error estables, amb indicació de què es pot tornar a intentar sense risc
- Un mapa de pàgines per producte:
/llms/<product>.md, per exemple /llms/user-verification.md, perquè un agent pugui carregar la documentació d’un sol producte en lloc de l’índex complet
- Un centre de canvis a Totes les novetats, amb filtres per producte i un únic canal RSS
Pròximament
Aquestes funcionalitats estan documentades però encara no estan activades a producció.
- La My Number Card del Japó: el pas NFC llegirà la My Number Card mitjançant JPKI als SDK natius, i la persona introduirà el PIN de la targeta. Fins llavors, una My Number Card en un SDK natiu en un telèfon amb NFC omet el pas NFC. Consulta Verificació NFC
- Verificació bancària: confirmarà que un compte bancari pertany a la persona o empresa que un pas anterior ha verificat, mitjançant l’inici de sessió bancari o una comprovació del compte a partir de les dades que introdueix la persona, amb la pujada d’extractes i els microdipòsits com a alternatives, i Continua sense el teu banc sempre disponible. Consulta Mètodes de verificació bancària
Millores
- Dissenys de document desconeguts marcats: l’advertència de tipus de document també cobreix l’anvers d’un document que no coincideix amb cap disseny oficial
- Conservació més llarga per defecte: una nova aplicació comença amb el període de conservació de dades més llarg del seu pla
Correccions
Un error que ara s’explica per si mateix.
- S’han corregit els errors de Importar sessió compartida: un token de compartició no vàlid, caducat o aliè, o un que correspon a una sessió que s’ha eliminat, retorna
400 amb el motiu al camp share_token
Darrera modificació el 7 de novembre del 2026


 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis