

 Erste Schritte
 Integrieren / SDKs
 Benutzerverifizierung
 Unternehmensverifizierung
 Transaktionsüberwachung
 Authentifizierung
 Changelog
Eine Organisation ist hier einer Ihrer Kunden innerhalb Ihrer Anwendung.
Sie ist getrennt von Ihrer Didit-Organisation, die Ihr eigenes Team in der Business Console enthält.
Organisationen aktivieren
Für eine neue Anwendung sind Organisationen deaktiviert. Öffnen Sie in der Konsole Authentication > Organizations und nehmen Sie die Einstellungen in der Karte Settings vor:- Aktivieren Sie Organizations.
- Wählen Sie die Default role for new members, also die Rolle, die Personen erhalten, wenn sie einer verifizierten Domain beitreten oder sich per Single Sign-on anmelden (standardmäßig
member). - Lassen Sie Require MFA for organization admins aktiviert, die Standard-MFA-Richtlinie (siehe unten).

Authentication > Organizations.
Mitglieder und Rollen
Eine Person kann mehreren Organisationen Ihrer Anwendung angehören, mit jeweils einer Rolle in jeder davon.
Auf den Tarifen Scale und Enterprise sowie in jeder Sandbox-Anwendung können Sie außerdem benutzerdefinierte Rollen definieren, jeweils mit einem Schlüssel und den Berechtigungen, die Ihre Anwendung prüft, zum Beispiel
payouts.approve.
Ein Mitglied kann zusätzlich zu seiner Rolle eine benutzerdefinierte Rolle haben.
Öffnen Sie eine Organisation, um ihren Single Sign-on, ihre verifizierten Domains, Mitglieder, Rollen und Einladungen zu sehen.
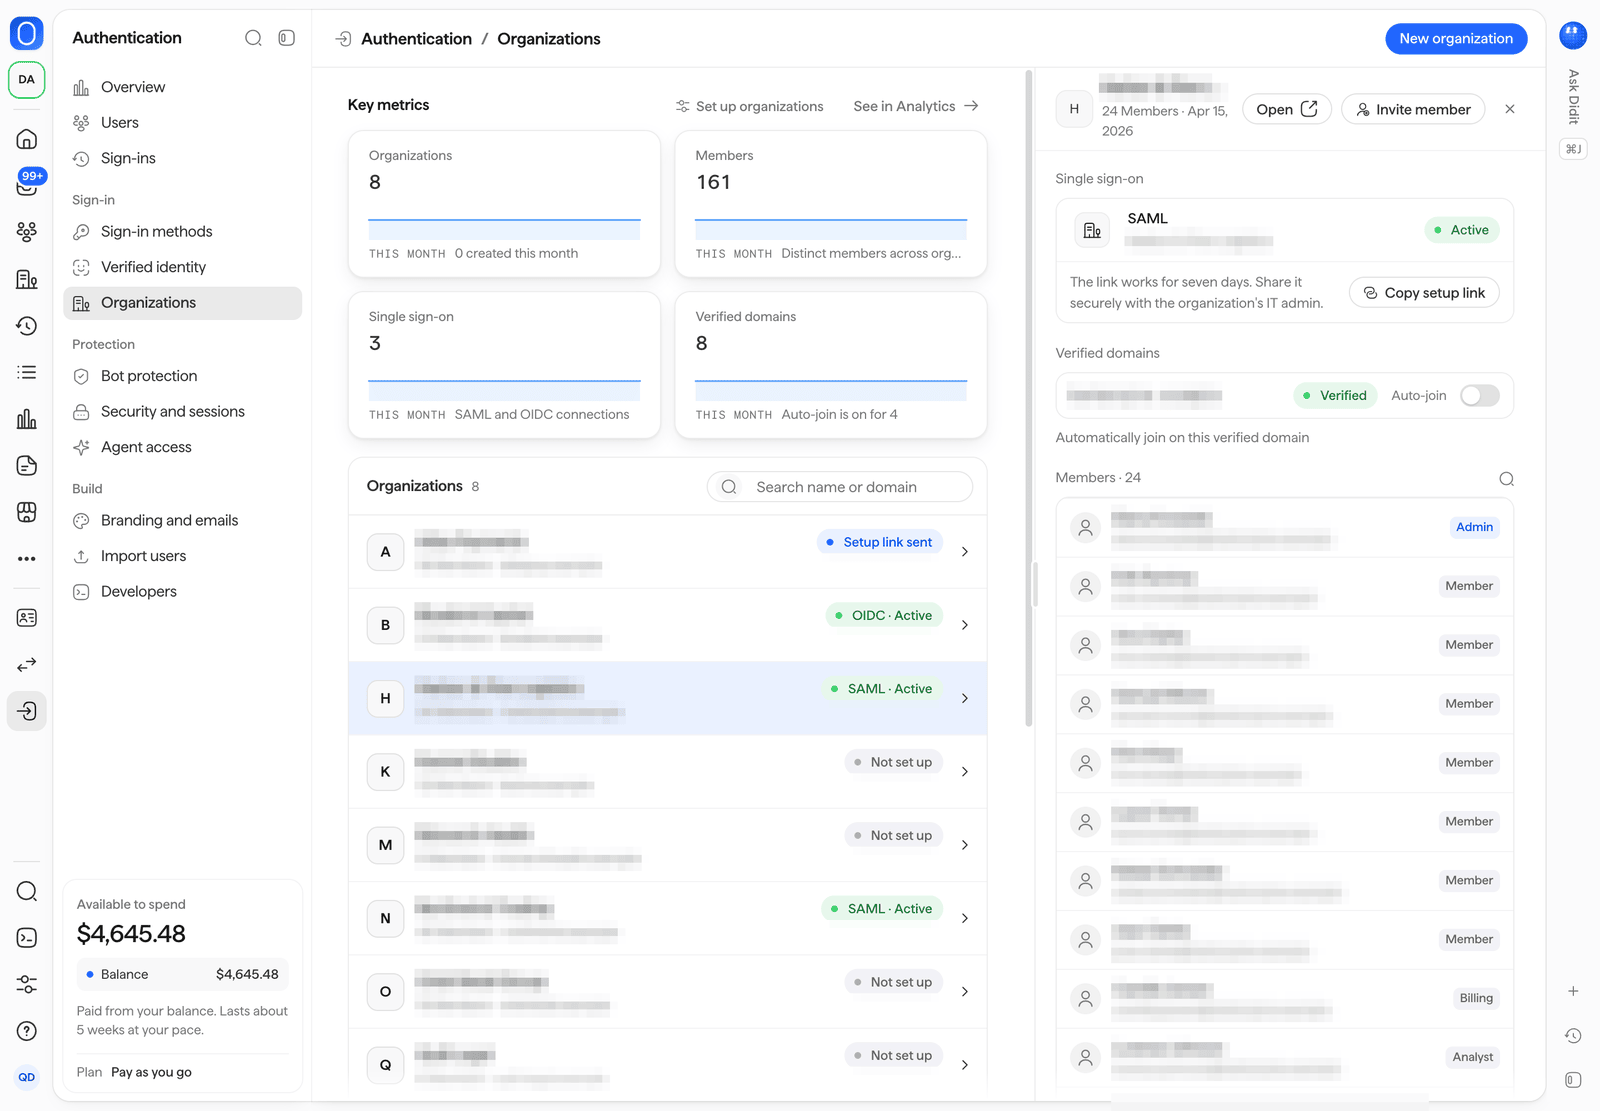
Single Sign-on, verifizierte Domains, Mitglieder und Rollen einer Organisation.
Einladungen
Wählen Sie bei einer Organisation Invite member aus, geben Sie bis zu 20 E-Mail-Adressen und die Rolle ein, die sie erhalten (admin, member oder billing), und Didit schickt jeder Person eine Einladung per E-Mail.
Eine Einladung gilt 7 Tage und öffnet die gehostete Seite /invite unter dem Origin Ihrer Anmeldung. Dort meldet sich die Person an oder erstellt ein Konto und tritt der Organisation bei.
In der Liste Invitations der Organisation sehen Sie, wann jede Einladung abläuft, und können sie mit Resend erneut senden oder mit Revoke widerrufen.
Verifizierte Domains und Auto-Join
Eine Organisation kann nachweisen, dass sie eine E-Mail-Domain besitzt:- Fügen Sie die Domain zur Organisation hinzu.
- Fügen Sie bei Ihrem DNS-Anbieter den TXT-Eintrag, den Didit anzeigt, unter
_didit-auth.<domain>hinzu. Der Eintrag enthält den Verifizierungs-Token. - Prüfen Sie die Domain. Sie wird als Verified angezeigt, sobald der Eintrag gefunden wurde.
Single Sign-on für Unternehmen
Eine Organisation kann ihre Benutzer über ihren eigenen Identity Provider anmelden lassen, mit SAML oder OIDC.- Setup-Link. Wählen Sie Copy setup link in der Karte Single sign-on der Organisation und teilen Sie den Link sicher mit dem IT-Administrator der Organisation. Er ist sieben Tage lang gültig und führt den Administrator durch die Einrichtung der Verbindung. Setup-Links erfordern den Tarif Scale oder Enterprise; Sandbox-Anwendungen haben sie in jedem Tarif.
- SAML. Ihre Service-Provider-Metadaten sind unter
{origin}/sso/saml/metadata/veröffentlicht. - Verbindung finden. Die gehostete Anmeldeseite ermittelt die Verbindung der Organisation anhand der verifizierten E-Mail-Domain des Benutzers, über Use single sign-on oder über
organization=<slug>in der Anmelde-URL. - Status. Die Organisationsliste zeigt an, ob jede Verbindung aktiv ist, nicht eingerichtet ist oder auf einen gesendeten Setup-Link wartet.
MFA für Organisationsadministratoren
Die Standardrichtlinie für MFA,organization_admins, verlangt einen zweiten Faktor von jeder Person, die in einer Organisation Ihrer Anwendung die Rolle admin innehat.
Eine Person, die Administrator wird, muss einen Faktor hinterlegen, und GET /session/ akzeptiert ihre Sitzung erst wieder, wenn die Sitzung die Richtlinie wieder erfüllt.
Ändern Sie die Richtlinie unter Authentication > Security and sessions oder mit mfa_policy in den Anwendungseinstellungen.
Organisationen in Ihrer App auslesen
Solange Organisationen aktiviert sind, zeigen die Tokens und die Sitzung der Person Ihrer App an, welcher Organisation sie angehört:GET /session/, bevor Sie eine Aktion ausführen, die davon abhängt.
Wenn Organisationen deaktiviert sind, ist org gleich null und die Liste ist leer.