

 शुरू करें
 इंटीग्रेट करें / SDK
 उपयोगकर्ता सत्यापन
 व्यवसाय सत्यापन
 लेन-देन निगरानी
 चेंजलॉग
यह कैसे काम करता है
डिवाइस और IP विश्लेषण सत्यापन सत्र के दौरान स्वचालित रूप से चलता है और डिवाइस, नेटवर्क और पहचान संदर्भ को एक जोखिम सतह में जोड़ता है।डिवाइस फ़िंगरप्रिंट कैप्चर
सत्यापन क्लाइंट वेब या मोबाइल डिवाइस सिग्नलों के साथ गोपनीयता-सुरक्षित v2 फ़िंगरप्रिंट payload भेजता है:
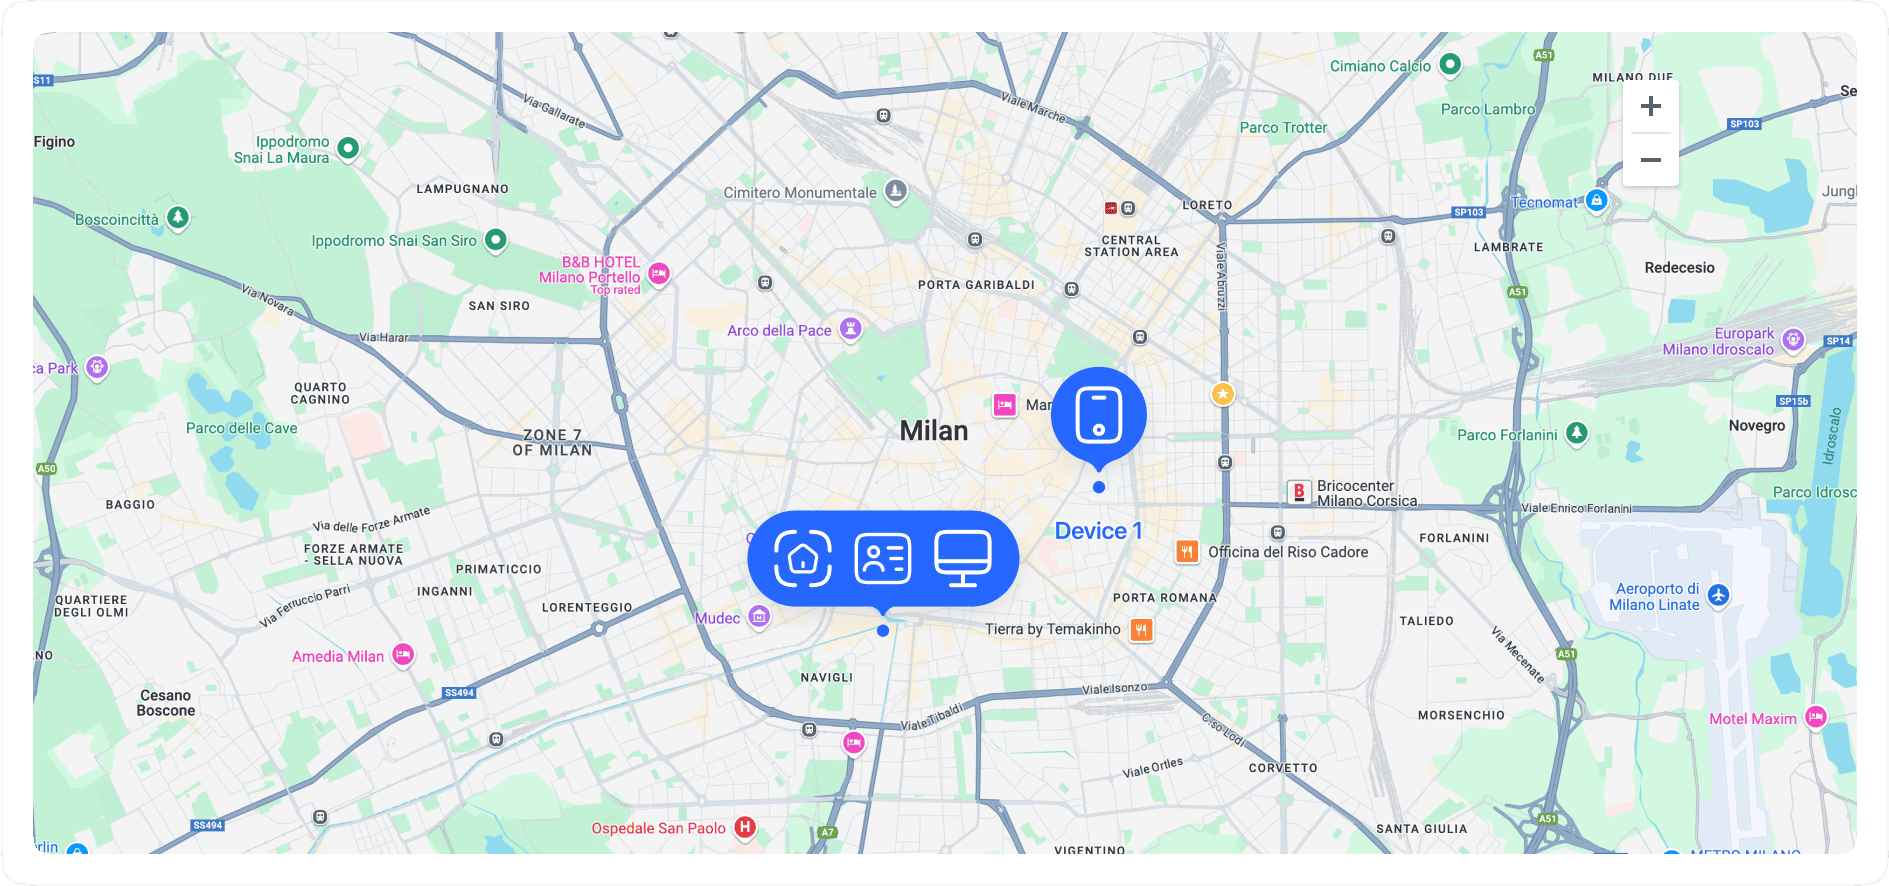
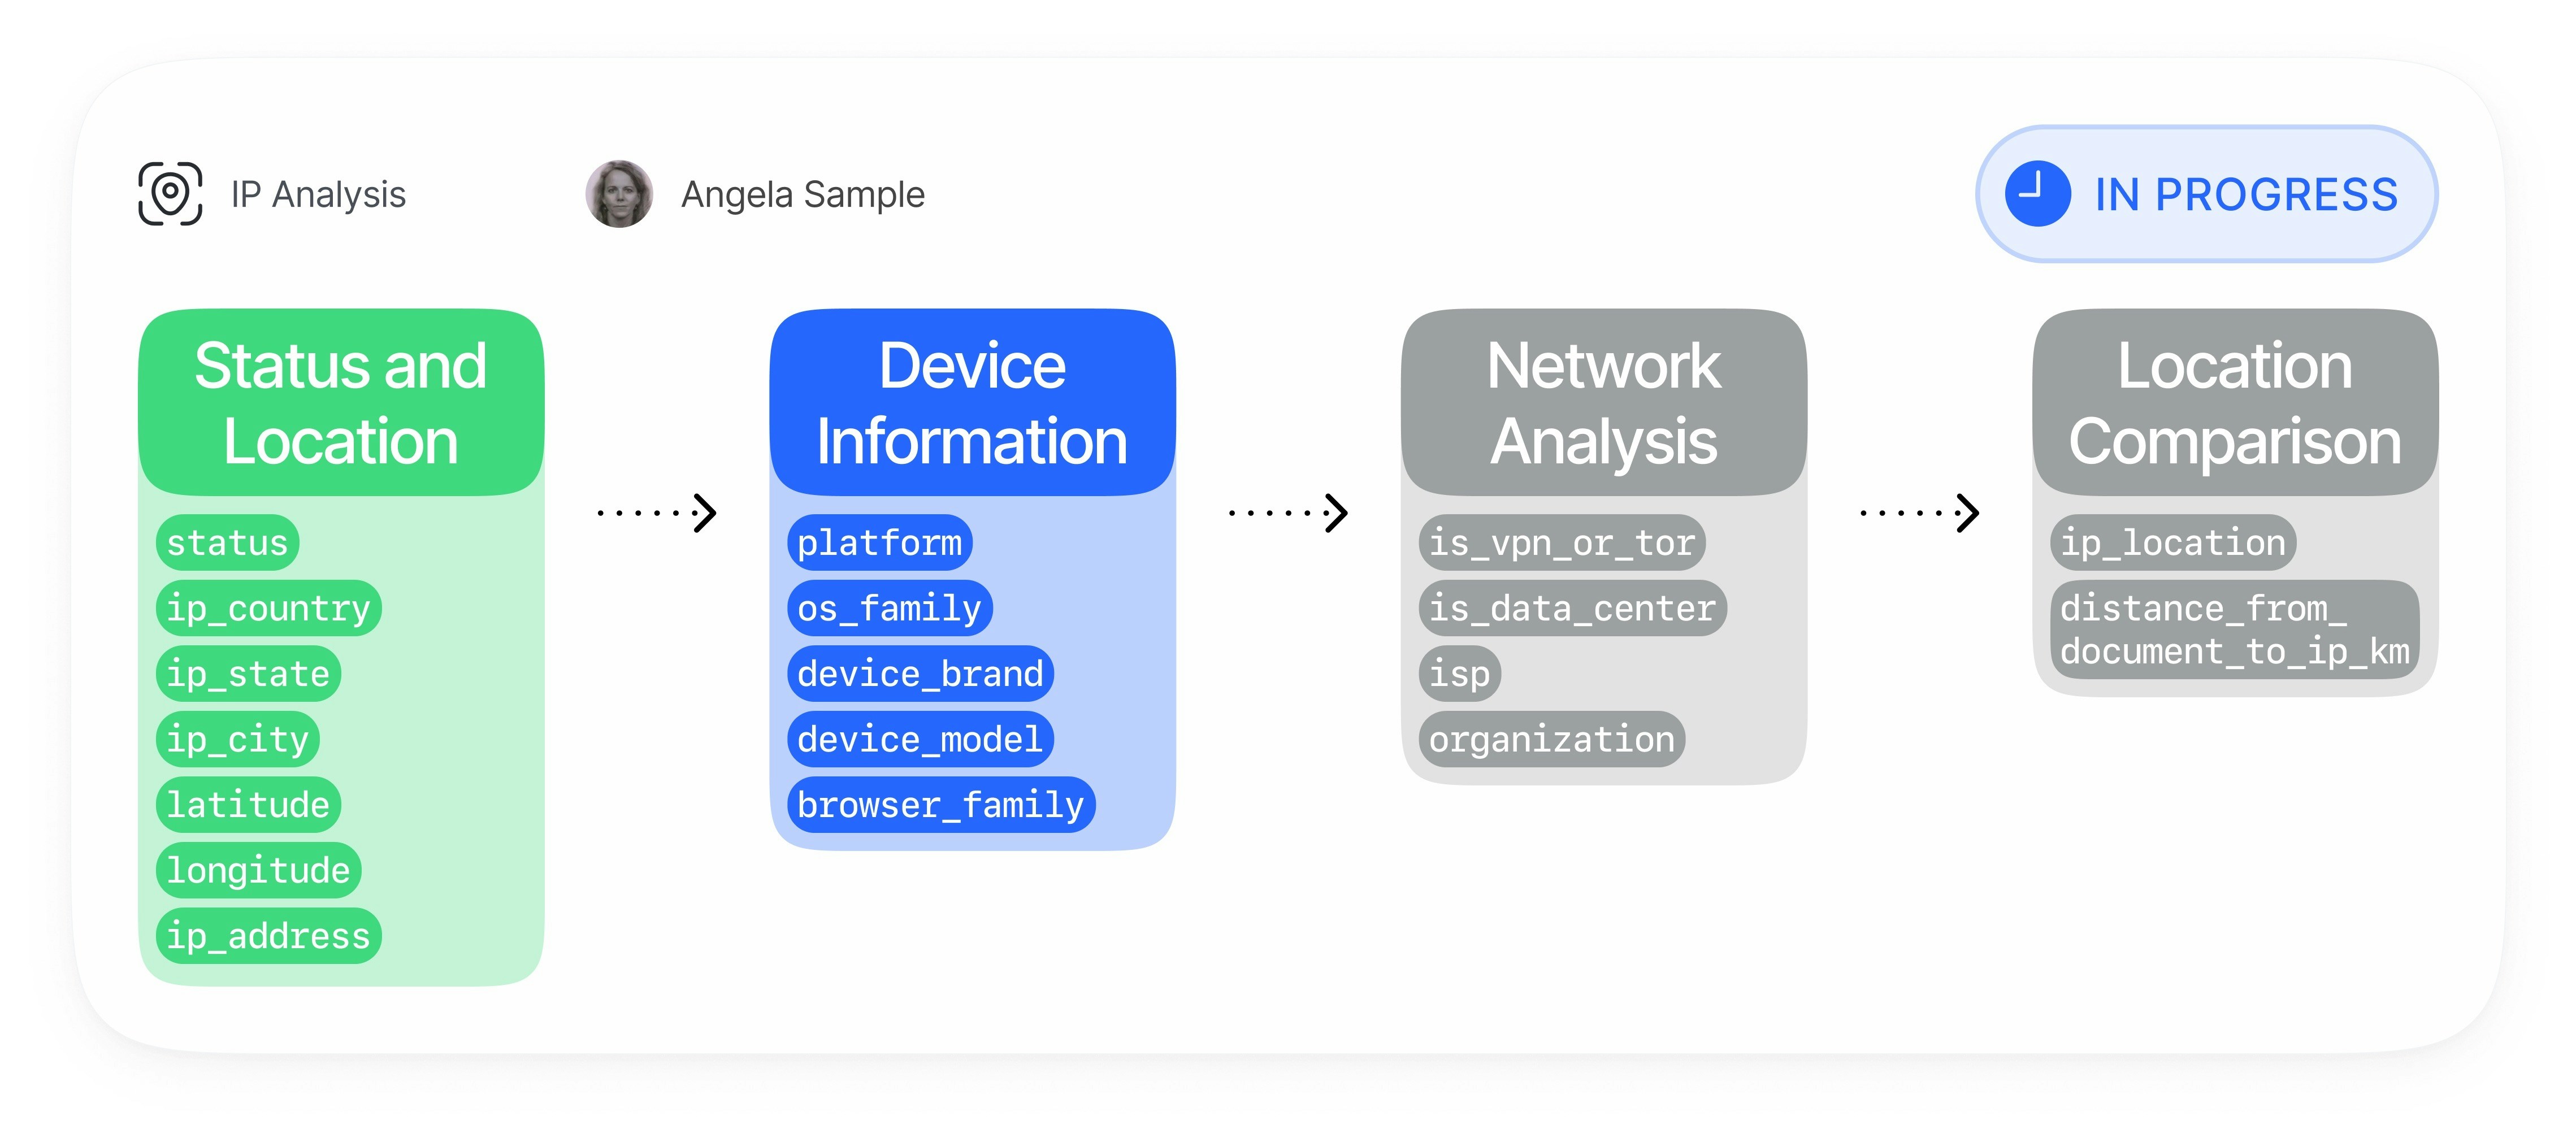
IP और कनेक्शन विश्लेषण
Didit देखे गए कनेक्शन डेटा को नेटवर्क जोखिम जानकारी के साथ समृद्ध करता है:
- देश, क्षेत्र, शहर और निर्देशांक द्वारा IP जियोलोकेशन
- VPN, प्रॉक्सी, Tor, डेटा सेंटर और निजी-नेटवर्क का पता लगाना
- जब आप सत्र के लिए कोई अनुमत IP प्रदान करते हैं, तो अपेक्षित IP की जाँच
- आपके एप्लिकेशन में कॉन्फ़िगर की गई IP ब्लॉकलिस्ट जाँचें
डुप्लिकेट और रिकवरी मिलान
Didit जाँचता है कि क्या वर्तमान सत्र किसी अन्य
vendor_data के पिछले सत्रों से मेल खाता है:स्थान क्रॉस-चेक
डिवाइस और IP विश्लेषण विश्वसनीय संदर्भ बिंदुओं के साथ स्थान संदर्भ की तुलना करता है:
- दस्तावेज़ का देश और पते के निर्देशांक
- अपेक्षित सत्र IP पता
- IP देश और शहर
- पते और IP स्थान के बीच की दूरी और दिशा
कार्रवाई और रिपोर्टिंग
आप प्रत्येक जोखिम श्रेणी को स्वतंत्र रूप से कॉन्फ़िगर कर सकते हैं और प्रत्येक Didit आउटपुट में परिणाम प्राप्त कर सकते हैं:
मिलान मॉडल
डिवाइस और IP विश्लेषण सटीक मिलानों को रिकवर किए गए मिलानों से अलग करता है ताकि आप धोखाधड़ी प्रतिक्रिया को सुरक्षित रूप से ट्यून कर सकें:
रिकवर किए गए डिवाइस का मिलान एक समर्पित वेक्टर रिकवरी इंडेक्स का उपयोग करता है। यदि वह इंडेक्स उपलब्ध नहीं है, तो Didit सटीक डुप्लिकेट जाँच जारी रखता है और फ़ज़ी रिकवरी उम्मीदवारों को उत्पन्न नहीं करता है।
नेटवर्क में, Didit आवासीय प्रॉक्सी पुन: उपयोग को भी हाइलाइट करता है जब वही गैर-डेटासेंटर IP इंटेलिजेंस कई अलग-अलग उपयोगकर्ताओं या व्यवसायों में दिखाई देता है। ग्राफ़ कुल जोखिम सिग्नल, विषयों की संख्या, कनेक्शन प्रकार, ISP और ASN संदर्भ दिखाता है; यह रॉ IP पते या किसी अन्य संगठन के प्रोफ़ाइल डेटा को उजागर नहीं करता है।
पहचाने गए धोखाधड़ी पैटर्न
डिवाइस और IP विश्लेषण निम्नलिखित की पहचान करने और उन्हें कम करने में मदद करता है:- मल्टी-अकाउंटिंग और डुप्लिकेट-अकाउंट निर्माण
- विभिन्न पहचानों के लिए एक ही डिवाइस का उपयोग करके KYC बायपास करने के प्रयास
- साझा किए गए डिवाइसों या इंफ्रास्ट्रक्चर से कई खातों का समन्वय करने वाले धोखाधड़ी गिरोह
- बोनस दुरुपयोग, रेफ़रल दुरुपयोग, प्रोमो दुरुपयोग और निःशुल्क परीक्षण दुरुपयोग
- बार-बार उपयोग किए जाने वाले डिवाइसों से सिंथेटिक पहचान ऑनबोर्डिंग
- मनी म्यूल ऑनबोर्डिंग पैटर्न
- अपरिचित या उच्च-जोखिम वाले डिवाइसों से खाता अधिग्रहण का जोखिम
- क्रेडेंशियल स्टफ़िंग और स्वचालित साइनअप प्रयास
- बार-बार दोहराए जाने वाले डिवाइस/नेटवर्क पैटर्न द्वारा समर्थित कार्ड टेस्टिंग, चार्जबैक दुरुपयोग और धनवापसी दुरुपयोग
- VPN, प्रॉक्सी, Tor, डेटा सेंटर और आवासीय प्रॉक्सी का उपयोग करके बच निकलने की कोशिशें
- मोबाइल सिग्नल उपलब्ध होने पर डिवाइस से छेड़छाड़, एमुलेटर का उपयोग, जेलब्रेक/रूट जोखिम और ऐप क्लोनिंग
- लोकेशन स्पूफिंग और दस्तावेज़, IP, टाइमज़ोन, कैरियर और डिवाइस संदर्भ के बीच बेमेल
- हेडलेस ब्राउज़र या स्क्रिप्टेड क्लाइंट का उपयोग करके बॉट-संचालित सत्यापन प्रयास
मुख्य क्षमताएँ
डिवाइस फ़िंगरप्रिंटिंग और रिकवरी
- सटीक डुप्लिकेट-डिवाइस डिटेक्शन: विभिन्न
vendor_dataमानों वाले सत्रों में एक ही डिवाइस पहचान का पता लगाएँ। - उच्च-विश्वास रिकवरी: जब स्टोरेज बदलता है या गुप्त/निजी ब्राउज़िंग स्थायी ID को बदल देती है, तो संभावित रूप से समान डिवाइस संबंधों को रिकवर करें।
- कोलिज़न सुरक्षा: जब कोई डिवाइस हैश कई अलग-अलग स्थायी ID में बहुत सामान्य दिखाई देता है, तो असंबंधित उपयोगकर्ताओं को मर्ज करने से बचें।
- मोबाइल और वेब कवरेज: वेब ब्राउज़र सिग्नल और नेटिव मोबाइल सिग्नल का उपयोग करें, जिसमें उपलब्ध होने पर अखंडता-संबंधी फ़ील्ड शामिल हैं।
IP और नेटवर्क इंटेलिजेंस
- VPN और प्रॉक्सी डिटेक्शन: मास्क किए गए या अनामीकृत कनेक्शनों की पहचान करें।
- Tor और डेटा-सेंटर डिटेक्शन: उच्च-जोखिम वाले इंफ्रास्ट्रक्चर को फ़्लैग करें।
- आवासीय प्रॉक्सी का पुन: उपयोग: नेटवर्क ग्राफ़ में मूल IP मान को उजागर किए बिना अलग-अलग इकाइयों में एक जैसे आवासीय दिखने वाले नेटवर्क के बार-बार उपयोग का पता लगाएँ।
- IP ब्लॉकलिस्ट: जब IP आपकी एप्लिकेशन ब्लॉकलिस्ट में दिखाई दे, तो स्वचालित रूप से अस्वीकार करें।
- अपेक्षित IP प्रवर्तन: सत्र निर्माण के दौरान प्रदान किए गए अपेक्षित IP से देखे गए IP की तुलना करें।
जियोलोकेशन और दस्तावेज़ तुलना
- देश बेमेल डिटेक्शन: दस्तावेज़ के देश और IP के देश की तुलना करें।
- जियोफ़ेंसिंग: IP जियोलोकेशन के आधार पर केवल अनुमत देशों से सत्र स्वीकार करें — संयुक्त राज्य अमेरिका जैसे देशों के लिए प्रति-राज्य/क्षेत्र ओवरराइड के साथ।
- पता दूरी जाँच: दस्तावेज़ के पते के निर्देशांकों और IP जियोलोकेशन की तुलना करें।
- सत्र मिलान संदर्भ: कर्मचारियों की समीक्षा के लिए डिवाइस और स्थान विवरण के साथ मेल खाने वाले सत्र लौटाएँ।
कार्रवाइयाँ कॉन्फ़िगर करें
प्रत्येक जोखिम के लिए कार्रवाई चुनने के लिए वर्कफ़्लो सेटिंग्स का उपयोग करें। रूढ़िवादी ग्राहक अक्सर पहलेrecovered_device_action को REVIEW पर सेट करते हैं, कुछ हफ़्तों तक रिकवर किए गए डिवाइस की चेतावनियों का निरीक्षण करते हैं, और स्थानीय फ़ॉल्स पॉज़िटिव प्रोफ़ाइल की पुष्टि करने के बाद ही DECLINE पर जाते हैं।
सभी जोखिम टैग के लिए डिवाइस और IP विश्लेषण चेतावनियाँ और API फ़ील्ड के लिए वर्कफ़्लो सुविधा कॉन्फ़िगरेशन देखें।