

 शुरू करें
 इंटीग्रेट करें / SDK
 उपयोगकर्ता सत्यापन
 व्यवसाय सत्यापन
 लेन-देन निगरानी
 चेंजलॉग
अवलोकन
जब भी डिवाइस और IP विश्लेषण को संदिग्ध डिवाइस, नेटवर्क, या स्थान व्यवहार का पता चलता है, तो यहip_analyses[].warnings[] पर चेतावनी टैग जारी करता है। नौ टैग के लिए प्रति वर्कफ़्लो नोड कॉन्फ़िगर करने योग्य कार्रवाई (Decline / Review / No action) होती है; दो ब्लॉकलिस्ट टैग हमेशा स्थिति Declined लागू करते हैं, और दो allowlist टैग हमेशा केवल सूचनात्मक होते हैं। प्रत्येक चेतावनी का log_type लागू की गई कार्रवाई को दर्शाता है: error (Decline), warning (Review), या information (No action)। प्रत्येक जोखिम प्रति सत्र अधिकतम एक बार सक्रिय होता है।
नीचे दिया गया प्रत्येक जोखिम लाइव निर्णय पाइपलाइन के विरुद्ध सत्यापित किया जाता है; चेतावनियों में सुविधा टैग LOCATION और मानक चेतावनी ऑब्जेक्ट प्रारूप शामिल होता है।
डिवाइस फ़िंगरप्रिंट चेतावनियों को जानबूझकर सटीक और पुनर्प्राप्त सिग्नलों में विभाजित किया गया है:
DUPLICATED_DEVICE_FINGERPRINTका अर्थ है कि अलग-अलगvendor_dataमानों वाले सत्रों में समान डिटरमिनिस्टिक डिवाइस पहचान (match_sourcepersistent_idयाlegacy_fp) का पुन: उपयोग किया गया था।DEVICE_RECOVERED_HIGH_CONFIDENCEका अर्थ है कि परसिस्टेंट ID बदलने (स्टोरेज साफ़ होना, इनकॉग्निटो मोड, ऐप रीइंस्टॉल) के बाद v2 फ़िंगरप्रिंट रिकवरी ने सत्र का मिलान पहले देखे गए डिवाइस से किया। यह चेतावनी केवल तभी दिखाई देती है जब मिलान हाई-कॉन्फ़िडेंस सिमिलैरिटी थ्रेशोल्ड और हार्ड गेट्स को पार कर लेता है।
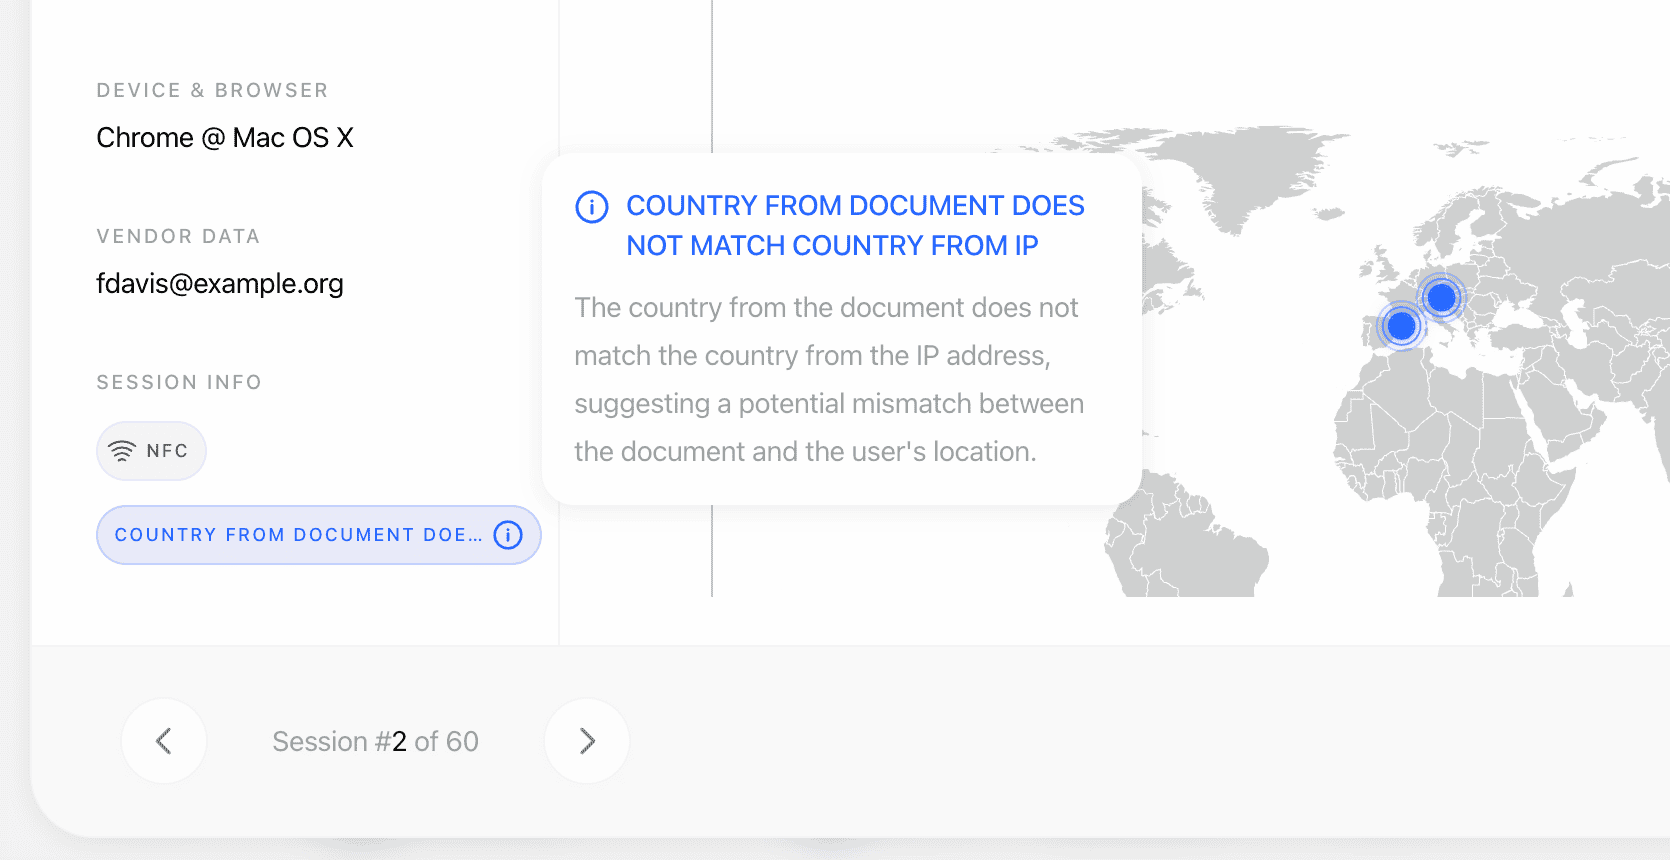
उत्पन्न चेतावनियाँ
जब रिकवर किए गए डिवाइस में अभी तक कोई योग्य सिबलिंग सत्र नहीं होते हैं (इसलिए
matches[] में कुछ भी नहीं आता है), तब भी DEVICE_RECOVERED_HIGH_CONFIDENCE एक फ़ॉलबैक additional_data संरचना के साथ ट्रिगर होता है: recovery_match_device_uuid, recovery_match_similarity, recovery_match_band, recovery_gate_reason।
IP_LOCATION_NOT_ALLOWED तब ट्रिगर होता है जब IP जियोफ़ेंसिंग सक्षम होती है (is_ip_geofencing_enabled) और सत्र का IP ऐसे देश या राज्य/क्षेत्र में स्थित होता है जिसे ip_geofencing_by_country में अननुमत चिह्नित किया गया है। additional_data में ip_country_code (ISO-3), ip_country, ip_state, और restricted_by (country या state) शामिल होते हैं। राज्य/क्षेत्र प्रविष्टियाँ देश के फ़्लैग को ओवरराइड करती हैं और IP प्रदाता के क्षेत्र नाम (जैसे "California") से केस-असंवेदनशील मिलान किया जाता है; कॉन्फ़िगरेशन में सूचीबद्ध नहीं किए गए देशों को अनुमति दी जाती है।
डिवाइस और रनटाइम इंटीग्रिटी
नेटिव SDKs और वेब क्लाइंट द्वारा रिपोर्ट किए गए सिग्नल, जो उस डिवाइस की स्थिति का वर्णन करते हैं जिस पर सत्यापन चलाया गया था। ये इंजेक्शन अटैक का पता लगाने के लिए मौजूद हैं: एक हमलावर जो डिवाइस को रूट कर सकता है या ऐप प्रोसेस को हुक कर सकता है, वह बायोमेट्रिक जांच तक पहुँचने से पहले ही कैमरा फ़ीड को बदल सकता है। प्रत्येक को प्रति वर्कफ़्लो कॉन्फ़िगर किया जा सकता है और यह डिफ़ॉल्ट रूप से कोई कार्रवाई नहीं पर सेट होता है, इसलिए जब तक आप ऑप्ट इन नहीं करते, इस सुविधा को सक्षम करने से कोई भी निर्णय नहीं बदलता है।प्रत्येक प्रोब सर्वोत्तम प्रयास है। जब कोई जांच नहीं चल पाती है, तो यह क्लीन परिणाम के बजाय निर्धारित नहीं रिपोर्ट करती है, ताकि विफल होने वाली प्रोब कभी भी किसी वैध उपयोगकर्ता के विरुद्ध फ़ॉल्स पॉज़िटिव उत्पन्न न करे। सिग्नल नेटिव SDK 4.4.0 और उसके बाद से रिपोर्ट किए जाते हैं; पुराने SDKs के सत्र अपेक्षित रूप से कोई सिग्नल नहीं भेजते हैं और कभी भी
DEVICE_INTEGRITY_SIGNALS_MISSING उत्पन्न नहीं करते हैं।कॉन्फ़िगर करने योग्य सेटिंग्स
प्रति-नोड वर्कफ़्लो नियंत्रण (एप्लिकेशन की सत्यापन सेटिंग्स पर वैश्विक स्तर पर भी कॉन्फ़िगर करने योग्य; जब तक कि उल्लेख न किया गया हो, हर कार्रवाई का डिफ़ॉल्ट कोई कार्रवाई नहीं होता है):
IP और डिवाइस अनुमति सूचियाँ केवल अनुमति सूची में शामिल मान के लिए सटीक डुप्लिकेट-IP या निर्धारक डुप्लिकेट-डिवाइस चेतावनी को दबाती हैं। वे VPN/प्रॉक्सी, देश बेमेल, अपेक्षित-IP बेमेल, पुनर्प्राप्त डिवाइस या ब्लॉकलिस्ट चेतावनियों को नहीं दबाती हैं।
पुनर्प्राप्त डिवाइस चेतावनियाँ उन धोखाधड़ी रिंगों का पता लगाने के लिए उपयोगी हैं जो एक ही हार्डवेयर से खातों और सत्रों को बदलते हैं, लेकिन Didit डिज़ाइन के अनुसार सतर्क दृष्टिकोण अपनाता है — जब साक्ष्य पर्याप्त रूप से मजबूत नहीं होते हैं, तो सिस्टम असंबंधित डिवाइसों को आपस में मिला देने की तुलना में कुछ डुप्लिकेट उपयोगकर्ताओं को छोड़ देना बेहतर समझता है। अनुशंसित रोलआउट: समीक्षा के साथ शुरुआत करें, दो सप्ताह तक वॉल्यूम पर नज़र रखें, और यदि आपकी फ़ॉल्स पॉज़िटिव दर कम है तो कार्रवाई को और सख्त करें।
डुप्लिकेट डिवाइस बनाम पुनर्प्राप्त डिवाइस
दोनों चेतावनियों को अलग-अलग तरीके से संभालें — वे अलग-अलग साक्ष्यों पर ट्रिगर होती हैं:क्रॉस-सत्र मिलान
जब विभिन्न उपयोगकर्ताओं से संबंधित सत्रों में समान IP पता, सटीक डिवाइस पहचान, या पुनर्प्राप्त डिवाइस का पता लगाया जाता है, तो Didit इन्हेंip_analyses[] पर matches[] के रूप में रिकॉर्ड करता है। सत्रों को vendor_data द्वारा समूहीकृत किया जाता है: समान vendor_data वाले सत्रों को एक ही उपयोगकर्ता माना जाता है और मिलानों से बाहर रखा जाता है। vendor_data के बिना, प्रत्येक सत्र को एक अद्वितीय उपयोगकर्ता माना जाता है और सभी संभावित डुप्लिकेट सामने आते हैं — हम अनपेक्षित शोर को कम करने के लिए हमेशा vendor_data प्रदान करने की दृढ़ता से अनुशंसा करते हैं।
प्रत्येक मिलान में शामिल हैं:
- मिलान करने वाले सत्र का
session_id,session_number,vendor_data, औरverification_date, साथ ही इसका लाइफ़साइकिलstatusऔरapi_service(वर्कफ़्लो सत्रों के लिएnull);sourceहमेशाsessionहोता है match_type—ip_addressयाdevice_fingerprintmatch_source—ip_address,persistent_id,legacy_fp, याrecovered_highmatched_value— साझा IP, डिवाइस पहचानकर्ता, या (पुनर्प्राप्त मिलानों के लिए) पुनर्प्राप्त डिवाइस UUIDconfidence(0–1,1 - P(false positive)) औरmatch_mode(deterministic/probabilistic/co_occurrence)device_info—device_brand,device_model,browser_family,os_family,platform,device_fingerprintlocation_info—ip_address,ip_country,ip_country_code,ip_state,ip_city,is_vpn_or_tor,is_data_center- जब
match_sourcerecovered_highहो तो पुनर्प्राप्त-डिवाइस अतिरिक्त जानकारी:recovery_similarity,tls_ja4_corroborated,recovery_gate_reason
उदाहरण
VPN + देश बेमेल (समीक्षा के लिए कॉन्फ़िगर किया गया)
ब्लॉकलिस्ट हिट (अस्वीकृति के लिए बाध्य करता है)
उच्च विश्वास वाला पुनर्प्राप्त डिवाइस (समीक्षा के लिए कॉन्फ़िगर किया गया)
संबंधित
- डिवाइस और IP विश्लेषण रिपोर्ट — पूर्ण रिस्पॉन्स स्वरूप और स्थिति शब्दार्थ
- डिवाइस और IP विश्लेषण अवलोकन — प्रत्येक ब्लॉक क्या मापता है
- डेटा मॉडल — IP विश्लेषण — प्रामाणिक स्कीमा
- webhook —
status.updatedमें IP विश्लेषण चेतावनियाँ शामिल होती हैं