

 शुरू करें
 इंटीग्रेट करें / SDK
 उपयोगकर्ता सत्यापन
 व्यवसाय सत्यापन
 लेन-देन निगरानी
 चेंजलॉग
अवलोकन
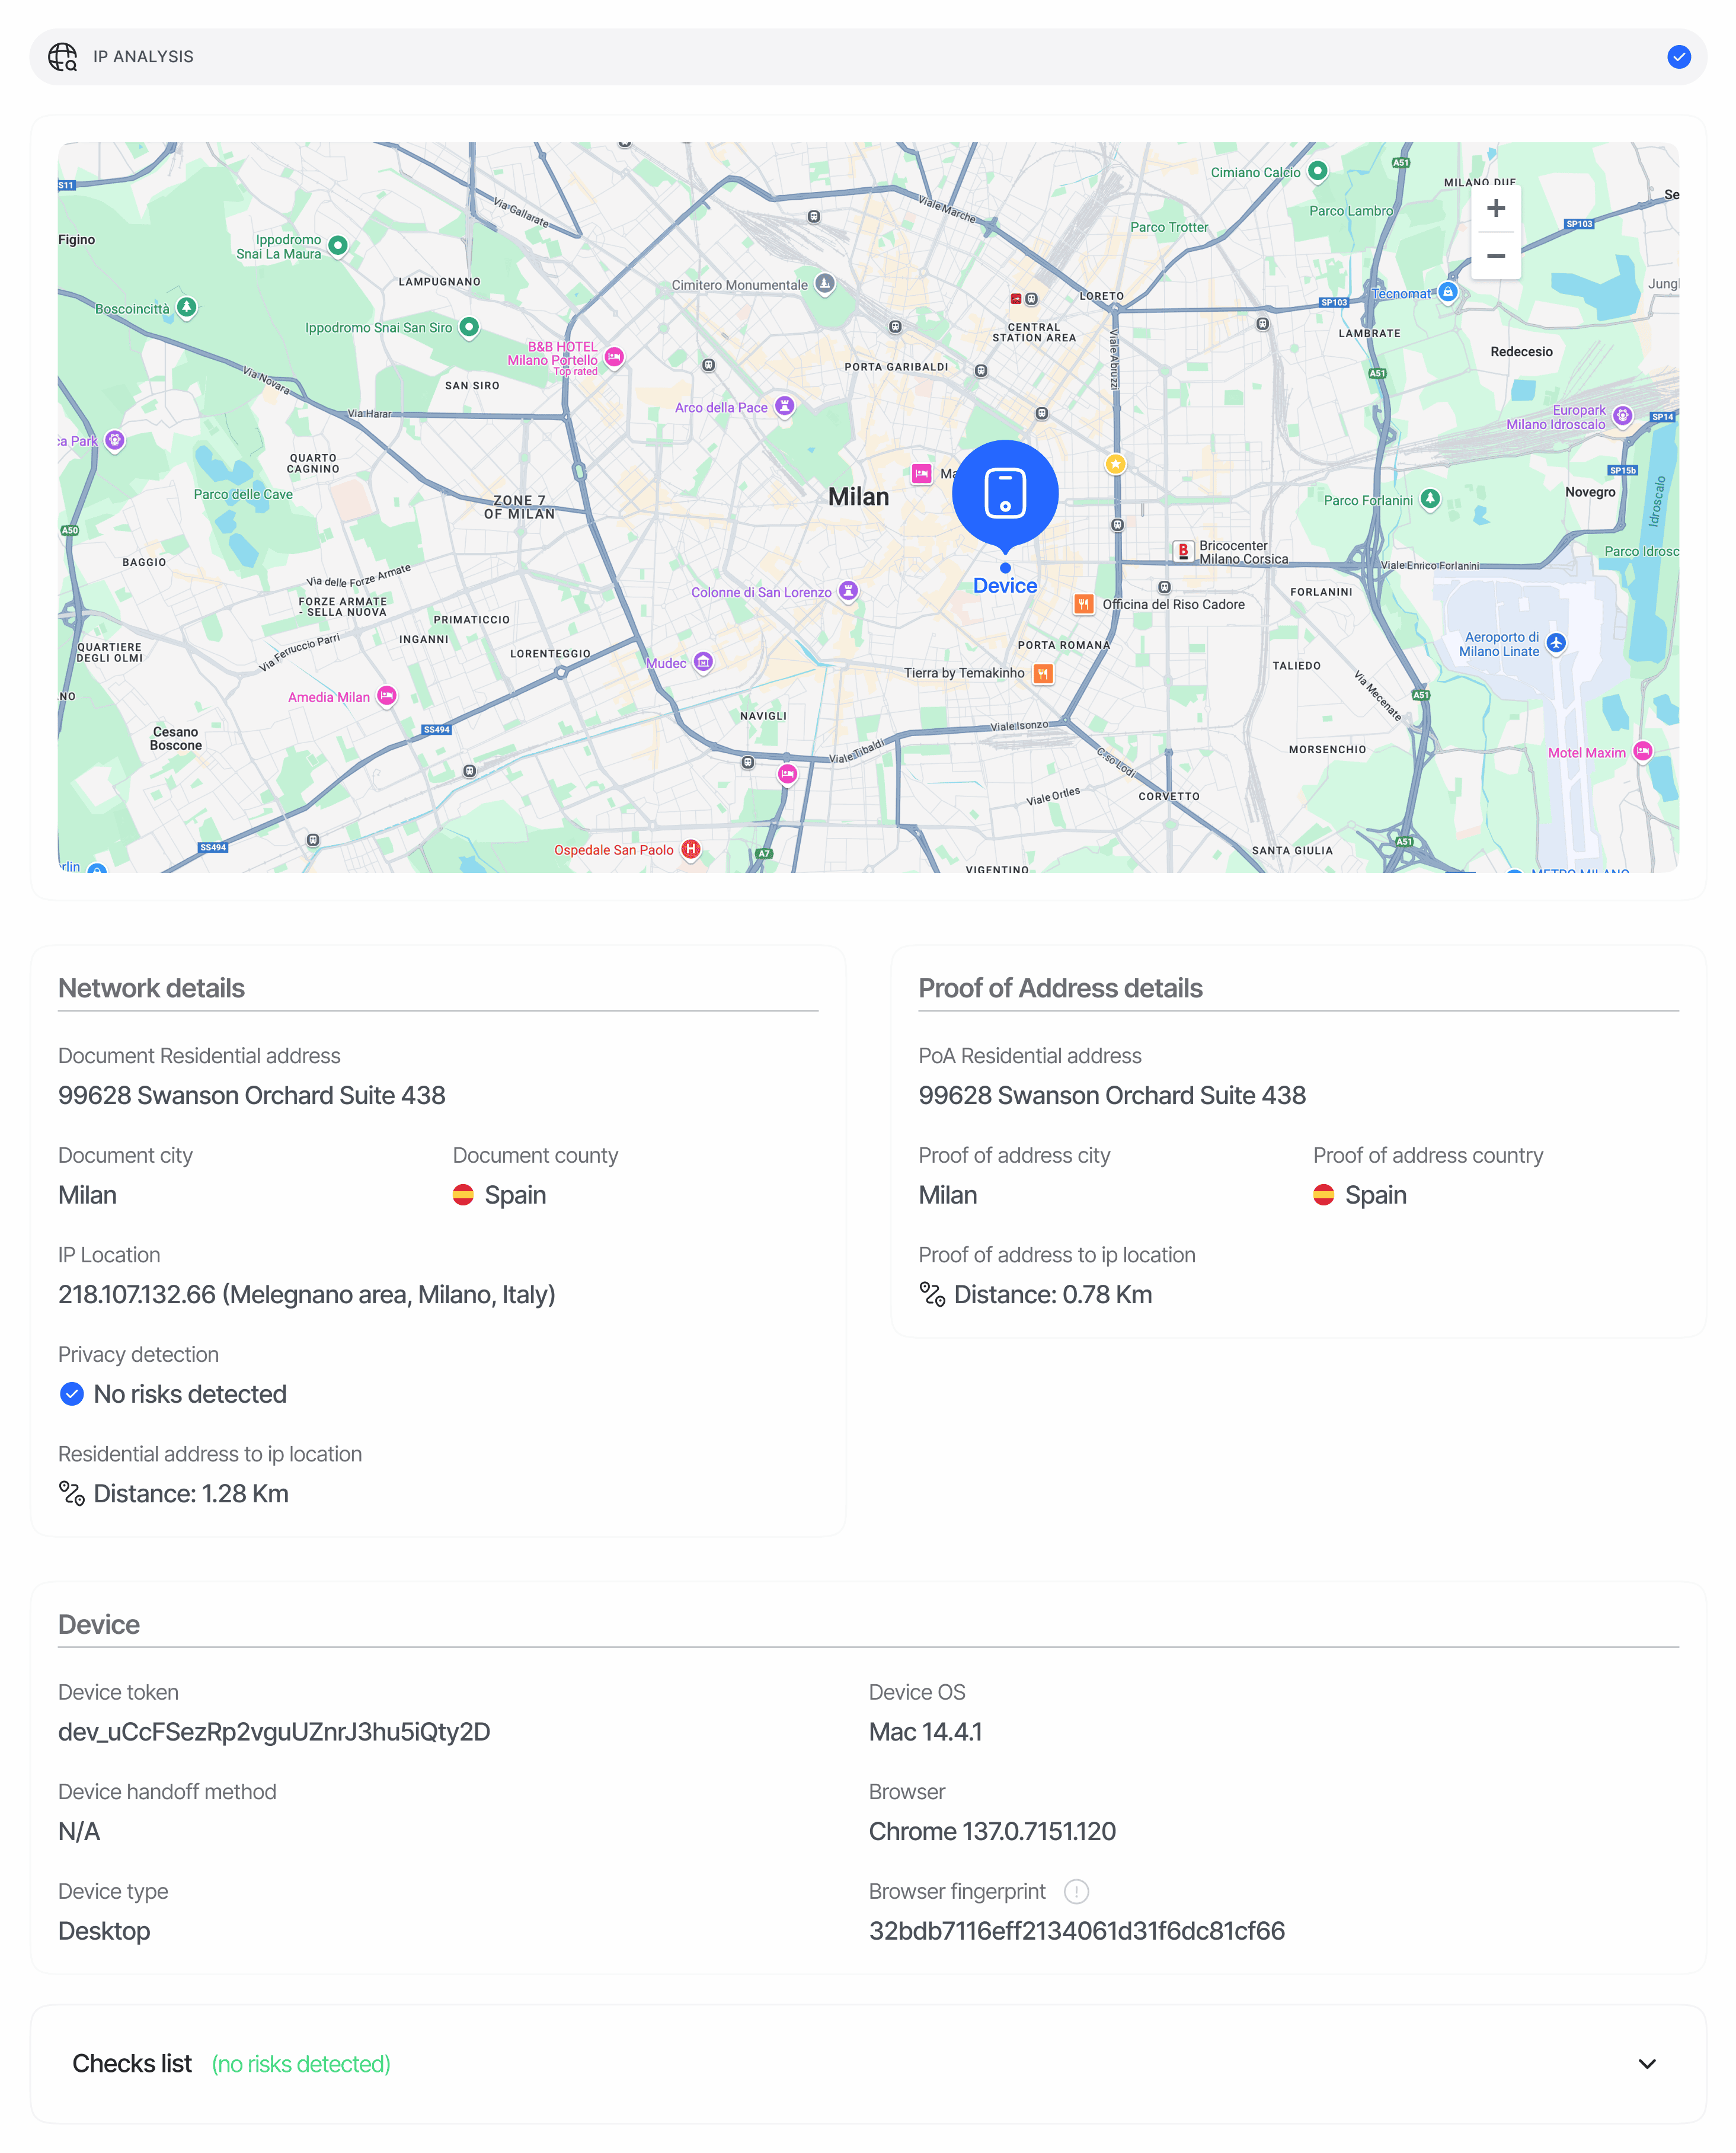
डिवाइस और IP विश्लेषण प्रत्येक सत्र को IP जियोलोकेशन, डिवाइस फ़िंगरप्रिंट, ब्राउज़र/OS और नेटवर्क प्रकार के आधार पर प्रोफ़ाइल करता है। जियोलोकेशन, नेटवर्क-जोखिम संवर्धन, डिवाइस मिलान, और रिमोट डिवाइस अखंडता जाँचें उस समय एसिंक्रोनस रूप से चलती हैं जब उपयोगकर्ता सत्यापन पूरा करता है। विश्लेषण लंबित होने के दौरान भी डिवाइस और IP प्रेक्षण उपलब्ध रहते हैं; परिणाम आने तक, या जब पता सार्वजनिक न हो, तो जियोलोकेशन फ़ील्ड खाली हो सकते हैं। यदि आपका वर्कफ़्लो परिणाम निर्धारित करने या किसी आगामी चरण को चुनने के लिए इन जाँचों का उपयोग करता है, तो आवश्यक परिणाम उपलब्ध होने तक सत्रIn Progress बना रहता है।
यदि सीमित पुनः प्रयासों के बाद भी आवश्यक विश्लेषण अनुपलब्ध रहता है, तो सत्र मैन्युअल निर्णय के लिए In Review में चला जाता है।
वैकल्पिक संवर्धन विफलताएँ प्रक्रिया पूरी होने से नहीं रोकती हैं, और मैन्युअल निर्णय सर्वोपरि रहते हैं।
यह निम्नलिखित उत्पन्न करता है:
- सार्वजनिक IP से प्राप्त एक IP जियोलोकेशन ब्लॉक (देश, राज्य, शहर, अक्षांश/देशांतर, समय क्षेत्र)।
- मास्किंग के प्रयासों (VPN, Tor एग्ज़िट नोड्स, होस्टिंग प्रदाता, एनोनिमाइज़र) का पता लगाने के लिए नेटवर्क-जोखिम फ़्लैग —
is_vpn_or_torऔरis_data_center। - क्रॉस-डॉक्यूमेंट दूरी की गणना — IP स्थान, पहचान दस्तावेज़ के स्थान, और पते का प्रमाण दस्तावेज़ के स्थान के बीच सीधी रेखा में किलोमीटर दूरी।
- क्रॉस-सत्र मिलान — जब वही IP पता या डिवाइस पहचान अलग-अलग उपयोगकर्ताओं के सत्रों में दिखाई देती है (
vendor_dataद्वारा समूहीकृत)। - डिवाइस फ़िंगरप्रिंट रिकवरी — एक उच्च-विश्वास रिकवरी सिग्नल जो उपयोगकर्ता द्वारा स्टोरेज साफ़ करने, इनकॉग्निटो मोड बदलने, या ऐप को पुनः इंस्टॉल करने के बाद भी सत्रों को लिंक करता है।
यह API रिस्पॉन्स में कहाँ दिखाई देता है
निर्णय endpointGET /v3/session/{sessionId}/decision/ में डिवाइस और IP विश्लेषण को बहुवचन ऐरे ip_analyses[] के रूप में लौटाता है। प्रविष्टियाँ (node_id, ip_address, device_fingerprint) पर आधारित डीडुप्लिकेट किए गए Location प्रेक्षण हैं — जब सत्र के दौरान उपयोगकर्ता का IP या डिवाइस बदलता है, तो एक ही नोड कई प्रविष्टियाँ दे सकता है।
स्कीमा
कैनोनिकल स्कीमा के लिए डेटा मॉडल संदर्भ में डिवाइस और IP विश्लेषण देखें।मिलान सिमेंटिक्स
match_source आपको बताता है कि मिलान कैसे प्राप्त किया गया था, और confidence स्कोर करता है कि इसके गलत होने की कितनी संभावना है (confidence = 1 - P(false positive)):
कम-विश्वास वाले रिकवरी उम्मीदवार केवल जोखिम चेतावनियों के रूप में सामने आते हैं —
matches[] में कभी नहीं। IP मिलान और डिवाइस मिलान प्रत्येक के लिए अधिकतम 5 तक सीमित हैं, इसलिए ऐरे में अधिकतम 10 प्रविष्टियाँ होती हैं।
स्टेटस मान
स्टेटस फ़ीचर-स्तरीयFeatureStatusChoices मान होते हैं। ट्रिगर हुई प्रत्येक चेतावनी वर्कफ़्लो नोड पर इसके लिए कॉन्फ़िगर की गई कार्रवाई पर मैप होती है; सबसे मजबूत कार्रवाई प्रभावी होती है।
IP विश्लेषण नोड पर कॉन्फ़िगर किए गए कस्टम स्टेटस नियम परिणामी स्टेटस को और समायोजित कर सकते हैं।
VPN, प्रॉक्सी, और Tor डिटेक्शन
is_vpn_or_tor और is_data_center प्रत्येक सत्र के लिए लौटाए जाने वाले स्वतंत्र बूलियन फ़्लैग हैं। जब is_vpn_or_tor का मान true होता है, तो Didit PRIVATE_NETWORK_DETECTED चेतावनी भी जारी करता है ताकि आपकी टीम वर्कफ़्लो कॉन्फ़िगरेशन के माध्यम से इस पर कार्रवाई कर सके। केवल डेटासेंटर वाला ट्रैफ़िक (बिना VPN/Tor के) is_data_center=true सेट करता है लेकिन स्वचालित चेतावनी नहीं देता — इसे अपनी स्वयं की स्कोरिंग में एक अतिरिक्त सिग्नल के रूप में उपयोग करें।
उदाहरण
स्वीकृत
अस्वीकृत — IP ब्लॉकलिस्ट हिट + VPN + डुप्लिकेट डिवाइस
संबंधित
- डिवाइस और IP विश्लेषण चेतावनियाँ — प्रत्येक चेतावनी कोड जो IP विश्लेषण जारी कर सकता है
- डिवाइस और IP विश्लेषण अवलोकन — प्रत्येक ब्लॉक क्या मापता है
- डेटा मॉडल — IP विश्लेषण — कैनोनिकल स्कीमा
- Webhook —
status.updatedमें वही IP विश्लेषण payload होता है