

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 認証
 変更履歴
ここでいう組織とは、アプリケーション内に存在するあなたの顧客の1つです。
Business Consoleで自社のチームを管理するDidit組織とは別のものです。
組織を有効にする
新しいアプリケーションでは、組織は無効になっています。 コンソールで Authentication > Organizations を開き、Settings カードで次の操作を行ってください。- Organizations をオンにします。
- Default role for new members を選択します。認証済みドメインまたはシングルサインオン経由で参加したユーザーに付与される役割です(デフォルトは
member)。 - Require MFA for organization admins はオンのままにしてください。これはデフォルトのMFAポリシーです(下記を参照)。

Authentication > Organizations の画面。
メンバーと役割
1人のユーザーは、アプリケーション内の複数の組織に所属でき、組織ごとに1つの役割を持ちます。
ScaleとEnterpriseプラン、およびすべてのサンドボックスアプリケーションでは、キーと、アプリが確認する権限を持つカスタムロールも定義できます。たとえば、アプリが確認する権限として
payouts.approve を設定できます。
メンバーは、自分の役割に加えてカスタムロールを持つことができます。
組織を開くと、シングルサインオン、認証済みドメイン、メンバー、役割、招待を確認できます。
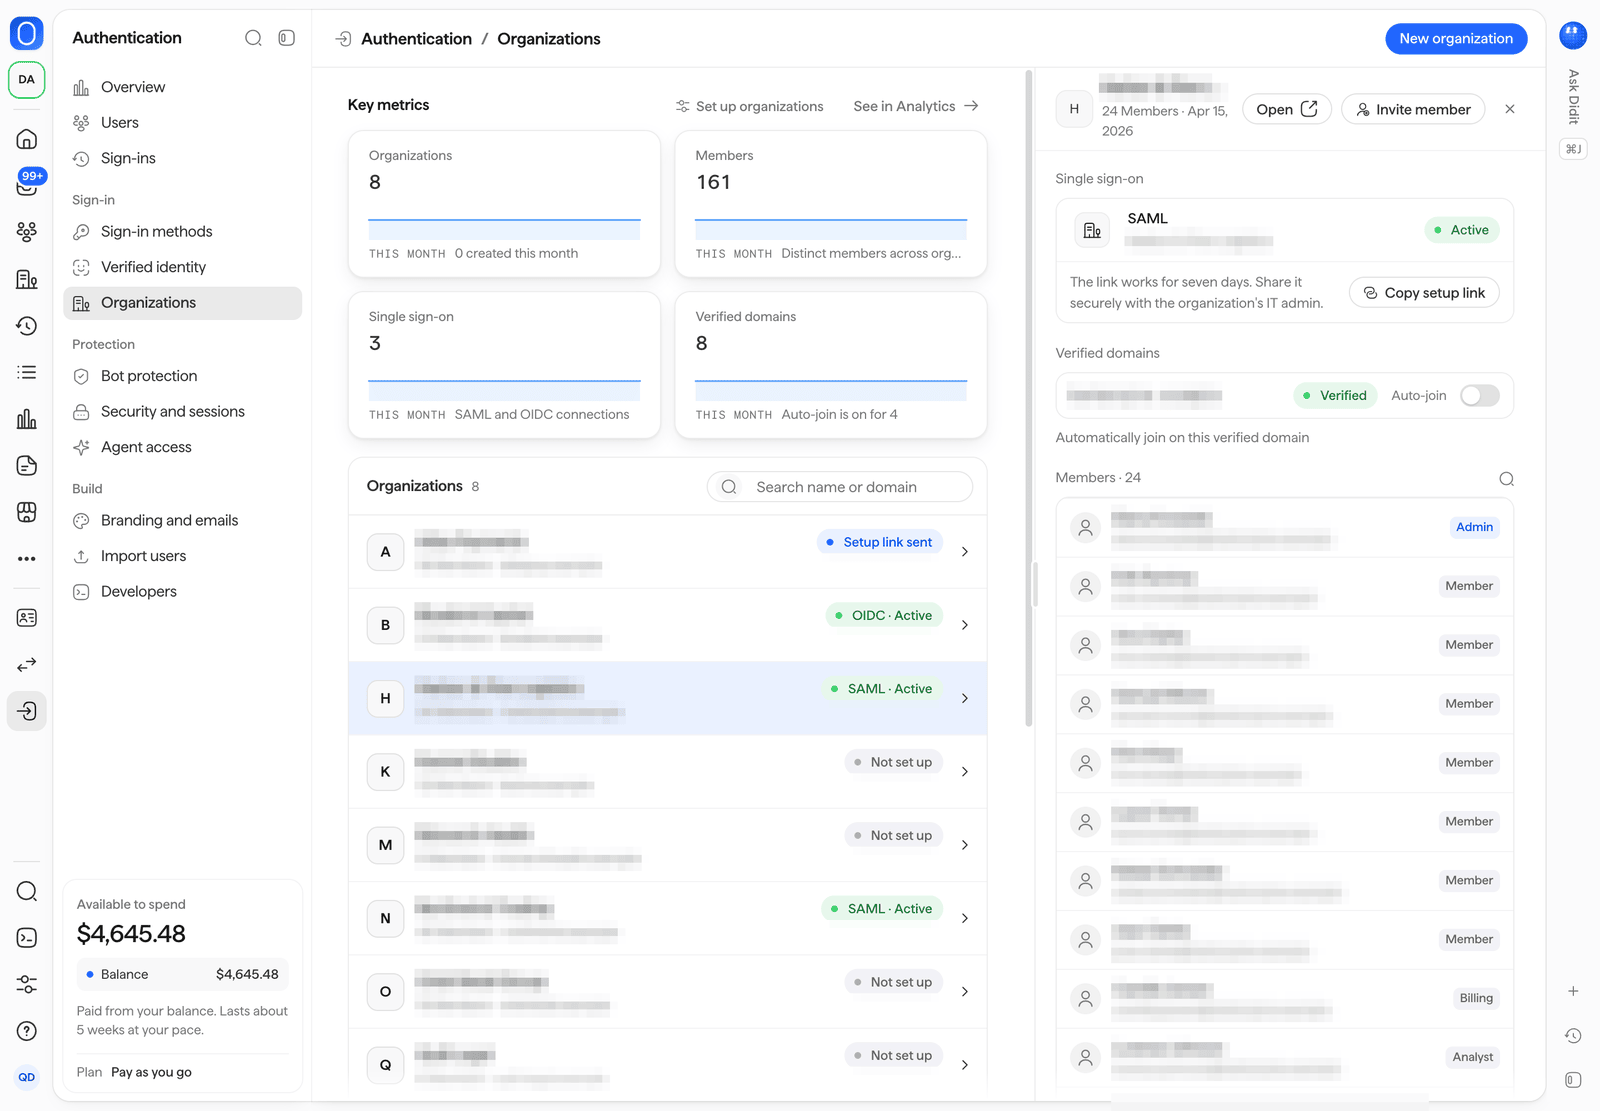
組織のシングルサインオン、認証済みドメイン、メンバーと役割。
招待
組織でInvite memberを選択し、メールアドレスを最大20件と、それらのユーザーに付与する役割(admin、member、billing)を入力します。するとDiditが各ユーザーに招待メールを送信します。
招待の有効期間は7日間です。招待を受けたユーザーは、サインイン元にあるホスト型の/inviteページを開き、サインインまたはアカウントを作成して参加します。
組織のInvitations一覧には、各招待の有効期限が表示されます。また、各招待にResendとRevokeがあります。
検証済みドメインと自動参加
組織は、メールドメインの所有を証明できます:- 組織にドメインを追加します。
- Didit が表示する TXT レコードを、DNSプロバイダーで
_didit-auth.<domain>に追加します。このレコードには検証用のトークンが含まれます。 - ドメインを確認します。レコードが見つかると、Verified と表示されます。
企業のシングルサインオン
組織は、SAMLまたはOIDCを使い、独自のIDプロバイダーを通じてユーザーをサインインさせることができます。- 設定リンク。 組織のSingle sign-onカードでCopy setup linkを選択し、組織のIT管理者に安全な方法で共有してください。リンクの有効期間は7日間で、接続の設定手順を案内します。設定リンクにはScaleまたはEnterpriseプランが必要です。サンドボックスのアプリケーションでは、どのプランでも利用できます。
- SAML。 サービスプロバイダーのメタデータは
{origin}/sso/saml/metadata/で公開されています。 - 接続の検索。 ホスト型サインインページは、ユーザーの認証済みメールドメイン、Use single sign-on、またはサインインURLの
organization=<slug>から、その組織の接続を見つけます。 - ステータス。 組織の一覧には、各接続が有効、未設定、または送信した設定リンクによる設定を待っている状態のいずれであるかが表示されます。
組織管理者のMFA
デフォルトのMFAポリシーであるorganization_adminsは、アプリケーション内のいずれかの組織でadminロールを持つすべてのユーザーに、第2認証要素を求めます。
管理者になったユーザーは認証要素を登録する必要があります。ポリシーを満たすまで、GET /session/はそのユーザーのセッションを受け付けません。
ポリシーはAuthentication > Security and sessionsで変更できるほか、アプリケーション設定のmfa_policyでも変更できます。
アプリで組織情報を取得する
組織機能が有効な間は、エンドユーザーのトークンとセッションによって、アプリがそのユーザーの所属先を判断できます。GET /session/ を使います。
組織機能がオフの場合、org は null になり、一覧は空になります。