

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 認証
 変更履歴
前提条件
- Diditアカウントと、サンドボックスアプリケーション。アカウントの作成は無料で、すべてのサンドボックスアプリケーションでは認証が有効になっています。
- Node.js20以降と、
http://localhost:3000で実行できるWebアプリ。
手順
1
サンドボックスアプリケーションを開く
Business Consoleで、アプリケーション切り替え機能を使ってSandboxアプリケーションを選択し、Authenticationを開きます。Sandboxアプリケーションでは、
http://localhost のコールバックと、ソーシャルサインイン用のDiditテスト用認証情報を使用できます。また、一切課金されません。
Liveアプリケーションでは、代わりにProductsページからAuthenticationを有効にします。アプリケーションの準備を参照してください。2
コールバックとオリジンを登録する
Authentication > Security and sessions > Redirect URLs and allowed originsを開き、次を追加します: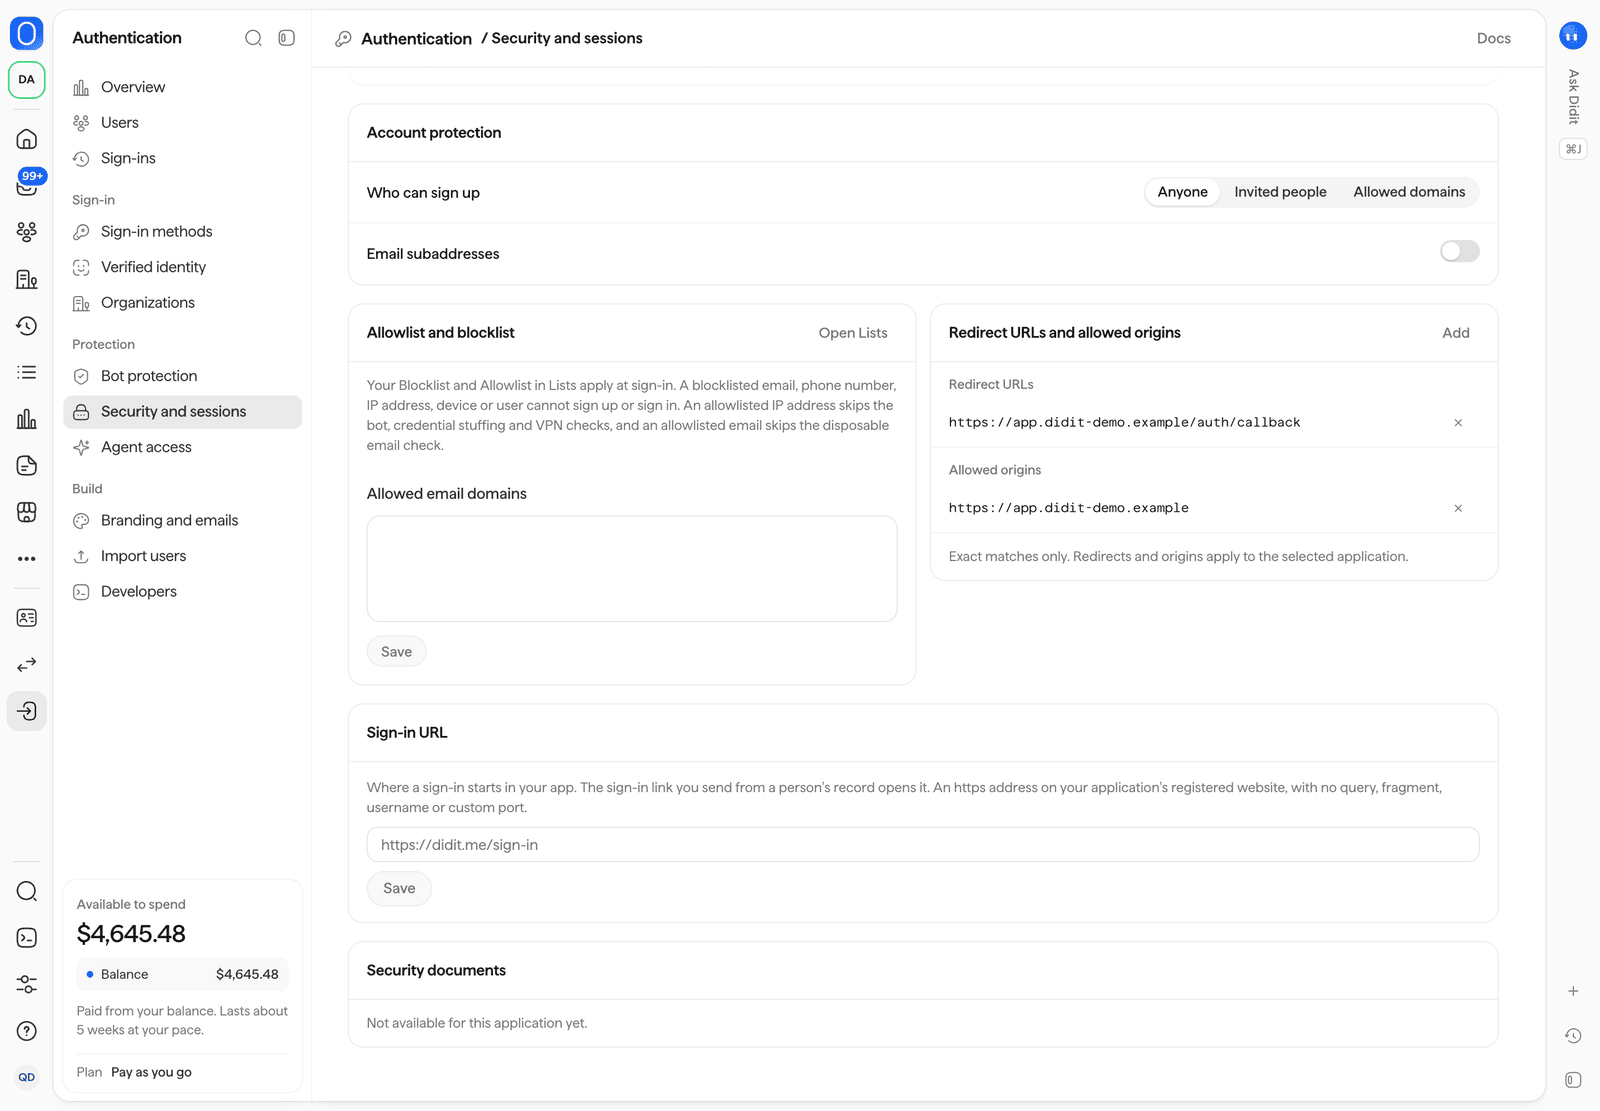
Diditは、登録済みのリダイレクトURLと文字単位で完全に一致する場合にのみ、ユーザーをそのURLに戻します。
許可するオリジンにより、ブラウザーはアプリケーションのDiditオリジンとの間でコードを交換できます。
Authentication > Security and sessionsの下にあるリダイレクトURLと許可するオリジン。
3
サインイン方法を有効にする
Authentication > Sign-in methodsを開き、Email codeを有効にします。
新しいアプリケーションでは、すべての方法が最初はオフになっており、ホスト型ページには有効にした方法のみが表示されます。必要に応じてPasskeysも追加できます。また、Didit test credentialsを使ったソーシャルサインイン方法も追加できます。これは、独自のアプリがなくてもSandboxで動作します。
各方法の詳細はサインイン方法を参照してください。
Authentication > Sign-in methods。ホスト型ページのライブプレビューを表示しています。
4
公開可能キーをコピーする
Authentication > Developersを開き、Publishable keyをコピーします。
Sandboxアプリケーションでは、
pk_test_から始まります。公開可能キーは公開されており、アプリケーションのDiditサインインオリジンを指定します。
Secret keyをブラウザーやモバイルのコードに決して含めないでください。5
SDKをインストールしてサインインする
auth.ts
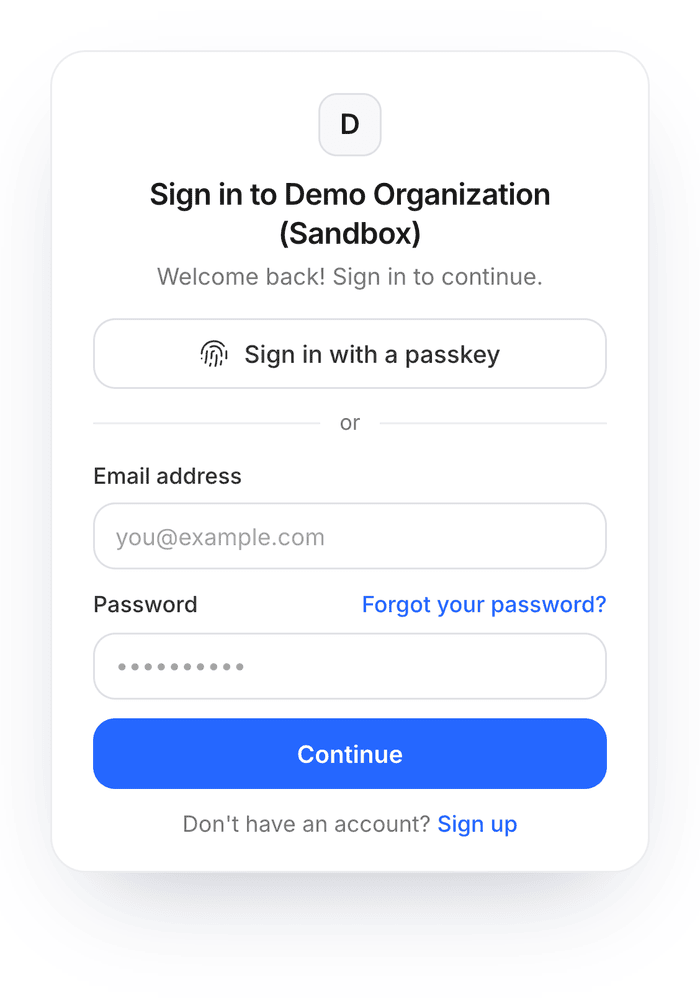
スマートフォンで表示されるホスト型のサインインページです。有効にした方法のみが表示されます。
6
7
コンソールでサインインを確認する
Authentication > Sign-insを開きます。
サインインは、結果、方法、デバイス、場所、リスクとともに一覧に表示されます。すべてのサンドボックスに最初から含まれているサンプルのサインインも並んで表示されます。
ユーザーはUsersに表示されます。
Authentication > Sign-ins:すべての試行を表示します。状態、方法、リスクでフィルタリングできます。
auth.signupとauth.loginを購読してください。イベントとWebhookを参照してください。本番公開前に確認すること
- Products ページで、本番環境のアプリケーションの Authentication を有効にします。
- 本番用の
https://リダイレクトURLとオリジンをここに登録します。本番環境のアプリケーションが受け付けるのはhttps://のみです。 - Didit のソーシャルサインイン用テスト認証情報を、お使いのアプリのクライアントIDとクライアントシークレットに置き換えます。
- 本番環境の公開キー(
pk_live_)を、本番環境の設定にコピーします。 - 本番公開前チェックリストを一つずつ確認します。
次のステップ
連携ガイド
ホスト型の画面または独自の画面、トークンの保存、セッション、ステップアップ認証、トラブルシューティング。
ReactとNext.js
コンポーネント、フック、HttpOnly Cookie、サーバー側の
auth()。iOS、Android、React Native、Flutter
システムブラウザーを使ったネイティブサインイン、パスキー、保護されたストレージ。
ボット対策
ボットやアカウント乗っ取りを防ぐポリシーを有効にします。