

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 認証
 変更履歴
over_18 や検証済みの氏名)を、利用者のトークン内で受け取ります。書類や写真は決して受け取りません。
コンソールのAuthentication > Verified identityで設定するか、APIのverified/を使って設定できます。

Authentication > Verified identity: サインアップ時の確認と、機密性の高いアクション前のルール。
仕組み
すべてのチェックは、お客様のアプリケーションの検証セッションとして実行され、そのユーザーのvendor_dataを指定して作成されます。
つまり、このセッションはお客様の検証一覧に表示され、同じユーザーのサインインや取引と紐付けられます。他の検証と同様に手動レビューの対象となり、その検証の料金で請求されます。
Didit は各チェックをデフォルトのワークフローで実行します。または、チェックごとにお客様のワークフローを選択して実行することもできます。
検証ごとの料金は、料金をご覧ください。
サインアップ時
アカウントが作成される前に本人が通過する必要があるレベルを選択します:
新しいレベルは、その後にサインアップする人にのみ適用され、既存のアカウントには決して適用されません。
ホスト型ページでは、Diditがサインアップ中に本人をこの確認プロセスに案内します。
独自の画面を使用する場合、サインアップのリクエストは
verification_requiredと、30分間有効なverification_urlを返します。そのURLに本人を誘導してください。
Didit は、確認が承認された後にのみサインインコードを発行します。
機密性の高いアクションの前のステップアップ認証
ステップアップ認証は、アクションのリスクが十分に高い場合にだけ、本人に再度の確認を求めます。 ルールを有効にすると、アプリは機密性の高いアクションを行うたびに、該当するルールがあるかどうかをDiditに問い合わせます。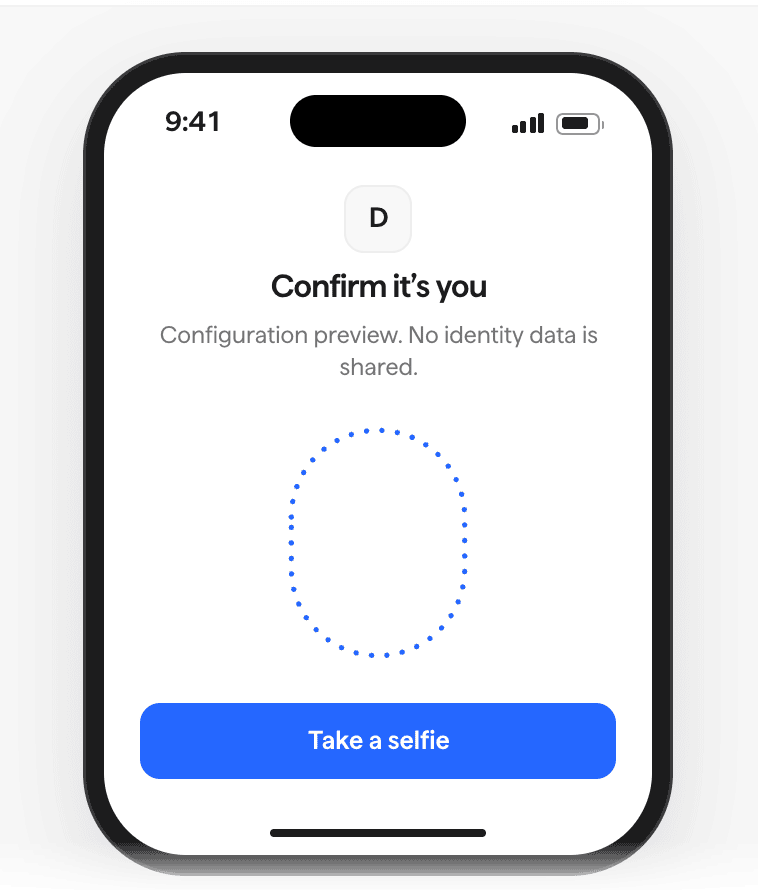
セルフィーによるステップアップ認証を求められたときに本人に表示される画面。
各ルールの確認方法は、ライブネス検知、セルフィーログイン、完全な本人確認のいずれかに変更できます。
複数のルールが適用される場合、Diditは最も強い確認方法を求めます。
本人の顔データがまだDiditにない場合、セルフィーログインは完全な本人確認に置き換わります。
ステップアップ認証を依頼する
アプリは、本人のアクセストークンを添えてPOST {issuer}/step-up/を呼び出すか、SDKのstepUp()メソッドを使います。
200 {"required": false}: 該当するルールがないため、そのまま処理を進めてかまいません。201とverification_url: 本人をそのURLに誘導してください。ステップアップ認証は30分間(expires_in: 1800)有効です。
バックエンドで結果を確認する
本人はstep_up=<id>&status=approvedを付けてreturn_toに戻りますが、そのクエリパラメーターだけでは何も証明されません。
バックエンドは、同じセッションのアクセストークンを使ってGET {issuer}/step-up/{step_up_id}/を呼び出し、statusがapprovedの場合にのみアクションを実行してください。
ステップアップ認証はフェイルオープンになりません。確認が利用できない場合、アクションはブロックされたままです。
JavaScript、Next.js、iOSのクイックスタートでSDK側の実装を確認でき、APIリファレンスに完全な仕様があります。
アプリが受け取るもの
トークンに含めるクレームを選択します。
アクセストークンとIDトークンには、これらのクレームが
verifiedに含まれます。levelには、本人が通過した最も高いレベルが入ります。値はliveness、liveness_face_match、full_idのいずれかです。本人がどのレベルも通過していない場合は{}になります。その場合、GET /session/は代わりにnullを返します。
- セッション中に承認されたチェックは、次回のリフレッシュ時(5分以内)にトークンへ反映されます。
- トークンを保持するものは、フロントエンドを含め、これらのクレームを読み取れます。そのため、アプリに必要な個人クレームだけを選択してください。
- アプリが受け取るのはクレームだけです。書類、セルフィー、顔データは受け取りません。
APIで設定する
お使いのアプリケーションの認証管理APIにあるverified/に対するGETとPATCHは、コンソールと同じ設定を読み取り、変更します。
指定を省略したルールは、現在の設定がそのまま維持されます。