

 はじめに
 連携 / SDK
 ユーザー認証
 法人確認
 トランザクションモニタリング
 変更履歴
概要
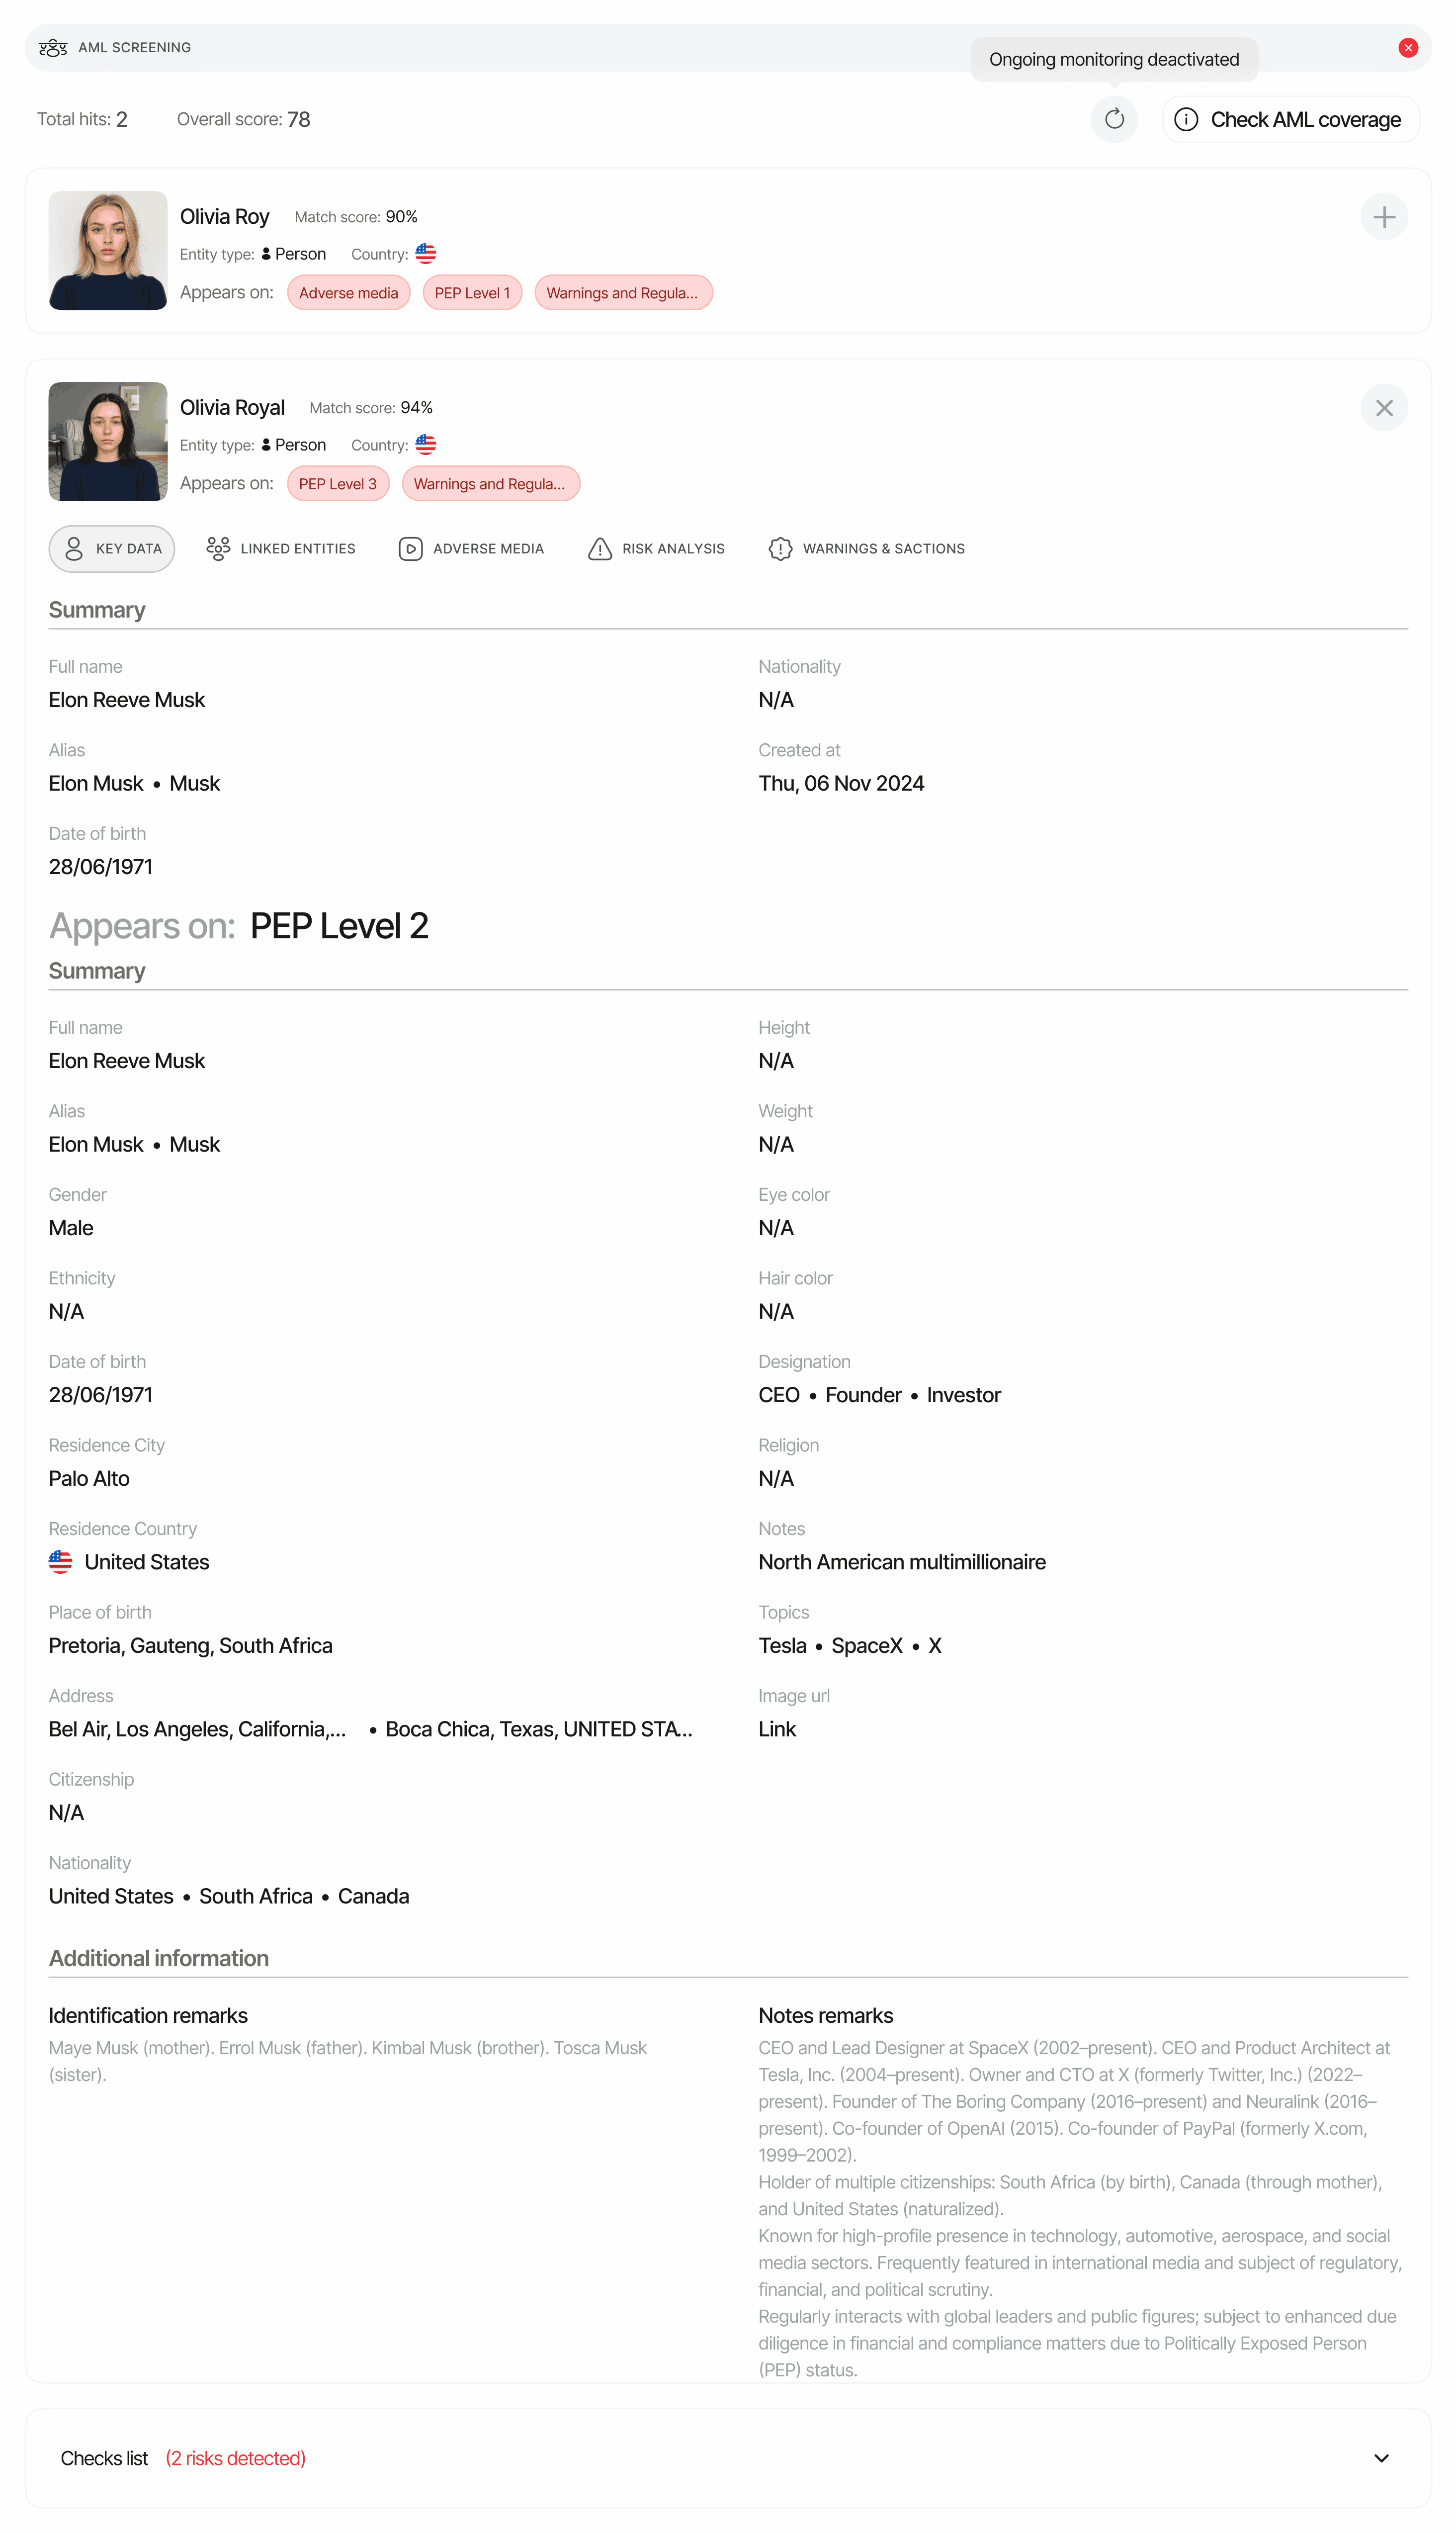
AMLスクリーニングは、認証済みの対象者の本人情報を、世界の制裁、PEP、ウォッチリスト、ネガティブメディアのデータセットと照合します。各ヒットでは、一致したエンティティ、一致が検出されたデータセット、2つのスコア(match_score(本人一致の信頼度)とrisk_score(エンティティのリスク))、およびソース別の構造化された内訳(pep_matches[]、sanction_matches[]、warning_matches[]、adverse_media_matches[])が返されます。集計値のscoreは、False Positiveとマークされていないヒットのうち最も高いrisk_scoreです。
ユーザー(KYC)セッション、企業(KYB)セッション、スタンドアロンのAML APIのいずれのAMLスクリーニングでも、同じ構造が返されます。
APIレスポンスでの表示場所
セッションの判定エンドポイントでは、AMLスクリーニングは複数形の配列「aml_screenings[]」として返されます。各エントリはワークフロー内の1回のAML実行に対応します(AMLチェックが2回実行されると、node_idの値が異なる2つのエントリが生成されます)。
1つの判定ではなく3つのスコア
statusは判定であり、その導出元となった数値は同じペイロードに含まれています。独自のリスクレベルの分類(たとえばAMLリスクを、資産の源泉やPEPの自己申告といったアンケートの回答と組み合わせる場合)を構築する際は、Approved / In Review / Declinedだけで分岐するのではなく、これらの数値を読み取ってください。
3つのスコアはすべて、AMLレポートが配信されるすべての場所に含まれます。
GET /v3/session/{sessionId}/decision/、すべてのWebhookバージョンにおけるstatus.updatedおよびdata.updatedWebhookのdecisionオブジェクト(V3のaml_screenings[]、および旧V2 / V1の単数形aml)、そしてスタンドアロンのAML APIです。フラグ付き / 問題なしのラベルしか見えていない利用者は、status(またはヒットのreview_status)を読み取っており、その隣にあるスコアを読み飛ばしています。コンソールにも同じ数値が表示されます。AMLセクションのヘッダーには集計値のリスクスコアが、一致一覧テーブルの各行には一致スコアとリスクスコアが表示され、ホバーすると内訳を確認できます。
スキーマ
正式なスキーマについては、データモデルリファレンスのAMLスクリーニングを参照してください。トップレベルのフィールドは次のとおりです。ヒットごとのフィールド
hits[]の各エントリには次のフィールドがあります(一部を抜粋)。一致ソースの配列(pep_matches[]、sanction_matches[]、warning_matches[]、adverse_media_matches[])には、そのヒットが属するデータセットについてのみ値が入ります。
False Positiveに分類されたヒット(match_scoreが一致スコアのしきい値を下回ったため、またはレビュアーがマークしたため)は、監査可能性を確保するためにhits[]に残ります。除外されるのは、集計値scoreの計算からのみです。継続的なモニタリング
is_ongoing_monitoring_enabledがtrueの場合、Diditは対象者を継続的に再スクリーニングし、ヒットが追加、削除、または変更されるたびにAMLレポートを再送信します。AMLステータスが変わる再スクリーニングではstatus.updated Webhookが発火し、ヒットデータのみが変わる再スクリーニングではdata.updatedが発火します。モニタリング期間はlast_aml_bill_dateから365日間で、次回の年次更新日はnext_ongoing_monitoring_bill_dateで確認できます。
これらのシグナルはすべて変更をきっかけに発生するため、新しいヒットがないまま数か月にわたって再スクリーニングされた対象者については、いずれも発生しません。完了したすべての実行で毎回更新されるフィールドはlast_ongoing_screening_atだけです。また、スクリーニング履歴エンドポイントでは、何も変わらなかった実行も含めて各実行が個別に一覧表示されます。ライフサイクル全体については継続的なAMLモニタリングを参照してください。
ステータス値
しきい値はワークフローのノードごとに設定できます。詳しくはAMLリスクスコアを参照してください。カスタムのステータスルールは、
Declined > In Review > Approvedの優先順位で、算出されたステータスと組み合わされます。レビュアーは、コンソールまたはAMLステータスエンドポイントからAMLステータスを上書きすることもできます。
例
Approved: ヒットなし
In Review: PEPとネガティブメディアのヒット
以下の名前、URL、記事はすべて架空のものです。関連情報
- AML警告:AMLが出力するすべての警告コード
- AMLリスクスコアとAML一致スコア:2つのスコアの算出方法
- 継続的なAMLモニタリング:モニタリングの有効化とモニタリングイベントの利用
- ウォッチリストデータベース:対象となるデータセット
- データモデル: AMLスクリーニング:標準スキーマ
- Webhook:AMLによってセッションのステータスが変わると
status.updatedが発火し、ヒットのレビューステータスの変更やモニタリングデータの更新ではdata.updatedが発火します