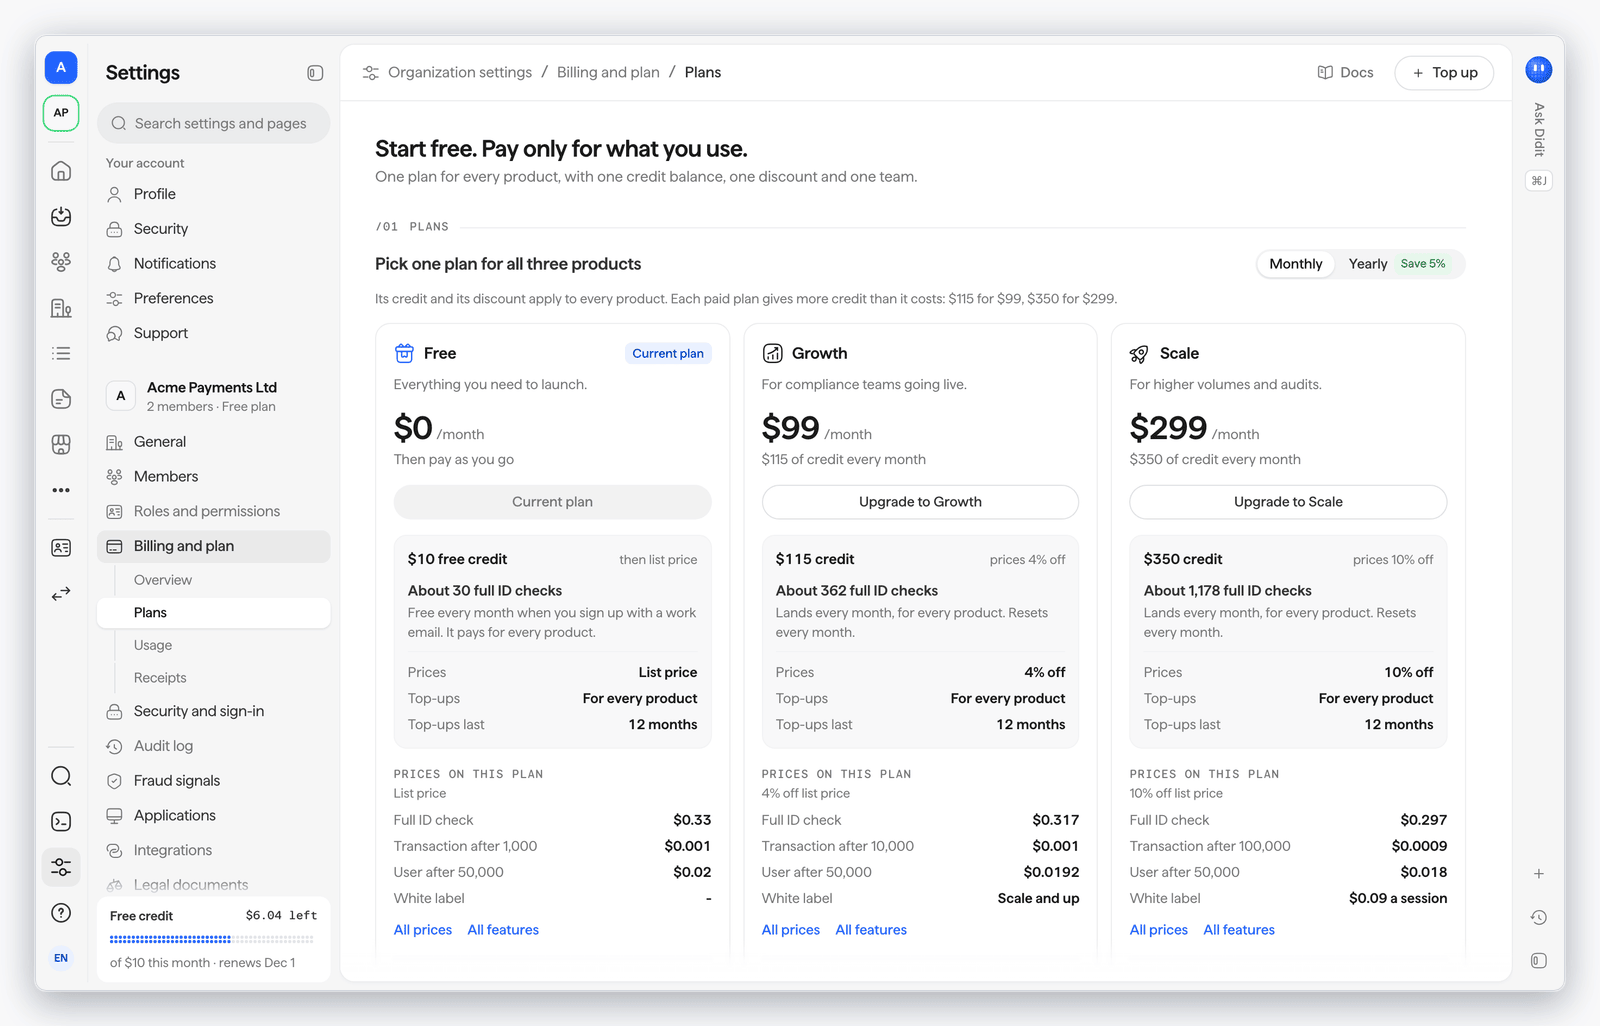
Um plano para todos os produtos
A partir de 1 de novembro de 2026, a sua organização tem um único plano, que abrange a Verificação de identidade, a Autenticação e a Monitorização de transações e Travel Rule. Um único saldo de crédito paga todos eles e, nos planos Growth e Scale, um desconto aplica-se a todos os preços.
- Free: $0 por mês a preços de tabela. As organizações que se registaram com um e-mail de trabalho recebem $10 de crédito por mês para pagar todas as verificações, exceto a verificação de telefone, que é paga através de carregamentos
- Growth: $99 por mês, $115 de crédito por mês e 4% de desconto em todos os preços, com os agentes Investigator e Support Drop-off, gestão de casos com um modelo e a rede de fraude da Didit
- Scale: $299 por mês, $350 de crédito por mês e 10% de desconto em todos os preços, com marca branca no seu próprio domínio, gestão de casos completa com encaminhamento, investigação em rede e suporte prioritário. As novas organizações têm um período de teste do Scale de 14 dias
- Enterprise: um contrato anual personalizado em que o seu compromisso anual é o seu crédito para o ano, com início de sessão único empresarial e SCIM, sinais de fraude entre organizações e uma equipa designada
- Faturação anual: os planos Growth e Scale podem ser pagos uma vez por ano, $1,128 e $3,408
- Carregamentos: nos planos Free, Growth e Scale, um carregamento é adicionado pelo valor nominal, paga todos os produtos e é válido durante 12 meses. Cada verificação usa primeiro o crédito deste mês e depois o carregamento mais antigo
- Transações monitorizadas incluídas: 1,000 por mês no Free, 10,000 no Growth e 100,000 no Scale. Cada uma além do limite incluído custa $0.001 a preço de tabela, menos o desconto do seu plano nos planos Growth e Scale
- Preços mais baixos para todos: a marca branca passou de $0.20 para $0.10 por sessão concluída, a taxa da Didit sobre os códigos de verificação de telefone de $0.04 para $0.02, e a verificação de e-mail de $0.03 para $0.02 por verificação
- Mensagens que envia aos seus utilizadores: os e-mails custam $0.02 cada, os SMS custam o preço da operadora por segmento mais uma taxa da Didit de $0.02, e as mensagens do WhatsApp custam o preço do WhatsApp mais uma taxa da Didit de $0.02, ou apenas a taxa se usar a sua própria conta WhatsApp Business. O desconto do seu plano aplica-se apenas à taxa da Didit
- Os e-mails de estado são gratuitos: os códigos, ligações e resultados que a Didit envia por e-mail durante uma verificação não são cobrados
- Nada do que comprou se perde: o saldo comprado antes de 1 de novembro de 2026 nunca expira, um domínio personalizado ligado antes dessa data continua a funcionar em qualquer plano, e os contratos assinados mantêm as suas condições até à renovação
- Faturação e plano na consola: veja o seu plano, crédito, saldo, utilização por verificação e recibos, altere o plano, faça um carregamento e configure o carregamento automático com um limite mensal
Consulte Preços e Faturação e plano.
Autenticação para os seus próprios utilizadores
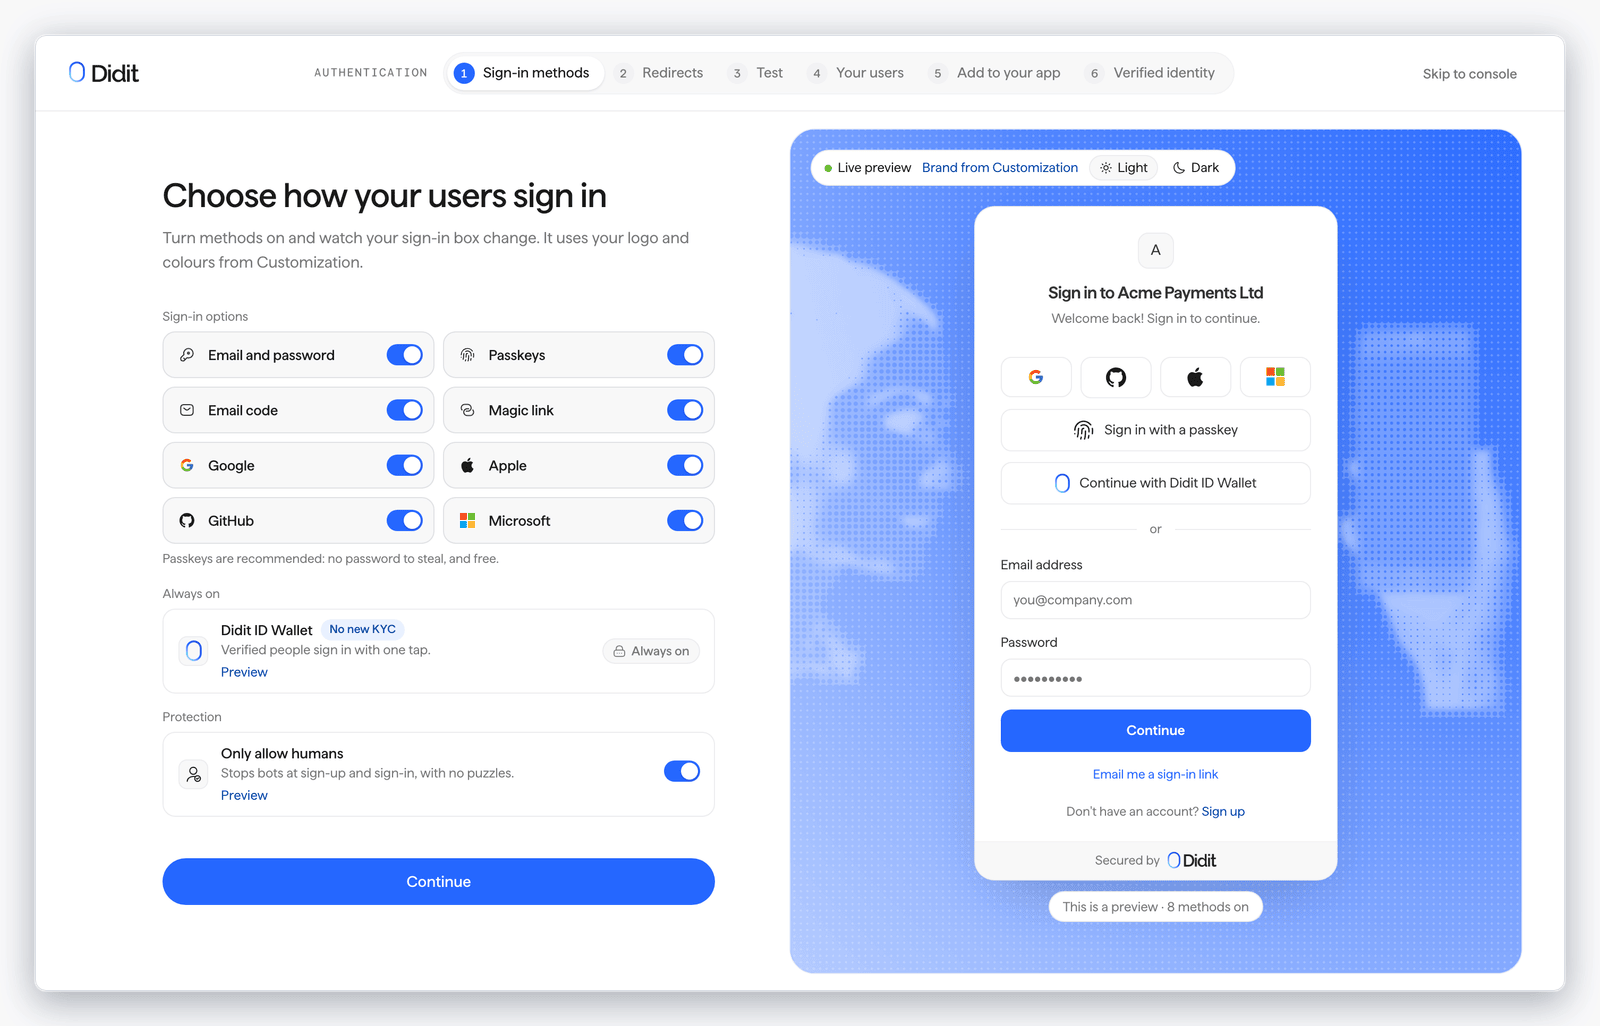
A Autenticação inicia a sessão dos seus clientes na sua aplicação, com páginas de início de sessão alojadas na sua própria origem e um fluxo OAuth 2.0 com PKCE. Use-a sozinha ou junto com a Verificação de identidade e a Monitorização de transações.
- Todos os métodos de início de sessão comuns: palavras-passe, códigos por e-mail, ligações mágicas, códigos por telefone, chaves de acesso, início de sessão com redes sociais, SSO da organização e autenticação multifator, cada um ativado por aplicação
- Páginas alojadas: páginas de início de sessão, ligação mágica, convite e redefinição de palavra-passe em
https://<slug>.auth.didit.me, ou no seu domínio personalizado verificado
- Tokens que pode verificar: um token de acesso, um token de ID e um token de atualização a partir de
POST {origin}/token/, com descoberta e JWKS na mesma origem
- Proteção contra ataques: bloqueio por força bruta, desafios, verificações de palavras-passe comprometidas, um modo de ataque e limites de pedidos
- Traga os seus utilizadores existentes: importe contas a partir de um ficheiro JSON ou CSV, verifique primeiro uma simulação e depois inicie a importação
- Sandbox primeiro: as aplicações sandbox têm origem própria e aceitam URLs de redirecionamento
http://localhost para desenvolvimento local. As aplicações em produção aceitam apenas URLs https:// registadas exatamente
- Preços: os primeiros 50,000 utilizadores ativos de cada mês são gratuitos em todos os planos, depois a partir de $0.02 por utilizador ativo. As pessoas que se registam e nunca mais voltam não são cobradas
A Didit ativa a Autenticação por aplicação, por isso peça-nos para a ativar e teste primeiro numa aplicação sandbox. Os SDKs de servidor abaixo verificam os seus tokens. Consulte Autenticação, Métodos de início de sessão, Proteção contra bots e Migração.
O agente Investigator analisa as suas filas
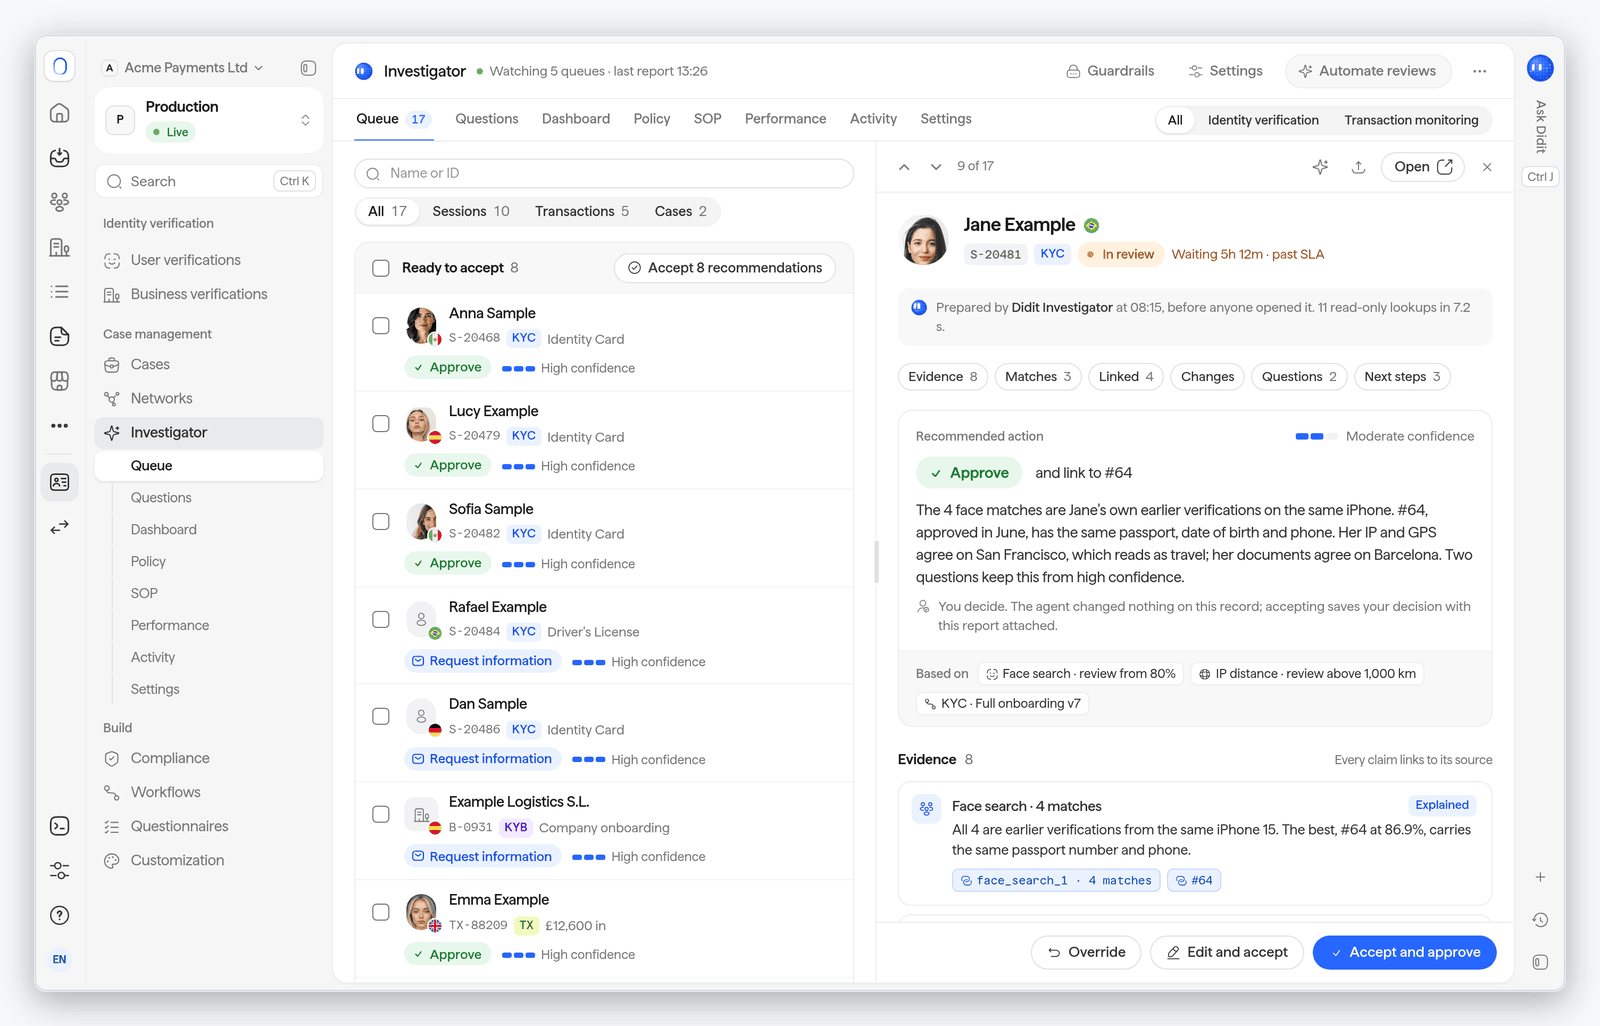
O Investigator prepara um relatório para cada item que aguarda uma pessoa: sessões de verificação e verificações de empresas em análise, resultados da monitorização AML contínua, alertas de transações e casos.
- Um relatório que pode verificar: uma recomendação (aprovar, recusar, pedir mais informação ou escalar), um nível de confiança, o raciocínio e pontos de evidência que citam, cada um, a parte do registo de onde provêm
- Resultados de triagem organizados: para cada resultado de triagem, indica se é a mesma pessoa, não é a mesma pessoa, ou se não é claro
- Modo sombra primeiro: escreve relatórios e avalia-se comparando os seus resultados com as decisões da sua equipa durante 7, 14 (o padrão) ou 30 dias antes de entrar em produção. A configuração, o modo sombra e os testes retrospetivos nunca são cobrados
- Você escolhe a autonomia, por fila: Desativado, Sugerir (o padrão: uma pessoa decide cada item), Automático (decide os itens de confiança elevada que a sua política abrange) ou Totalmente automático, com um limiar de concordância, uma amostra de qualidade, um limite diário e um teto de valor para as transações
- Salvaguardas fixas: as correspondências de sanções são sempre enviadas a uma pessoa, os motivos de fraude e AML nunca chegam aos utilizadores finais, nenhuma decisão usa características protegidas, nunca apresenta um relatório regulamentar, e cada decisão é registada e pode ser substituída
- No seu registo de auditoria: as decisões próprias do Investigator ficam registadas ao lado das da sua equipa
- Preços: $0.20 por revisão concluída nos planos Growth, Scale e Enterprise
O Agente Investigator nunca é executado em aplicações sandbox e está a ser ativado organização a organização, por isso peça-nos que o ative. Consulte o Agente Investigator.
Uma nova Business Console e o Ask Didit
A Business Console tem um novo design em todas as páginas, desde Início e Introdução até às sessões, fluxos, transações, casos e definições, e o Ask Didit funciona dentro dela.
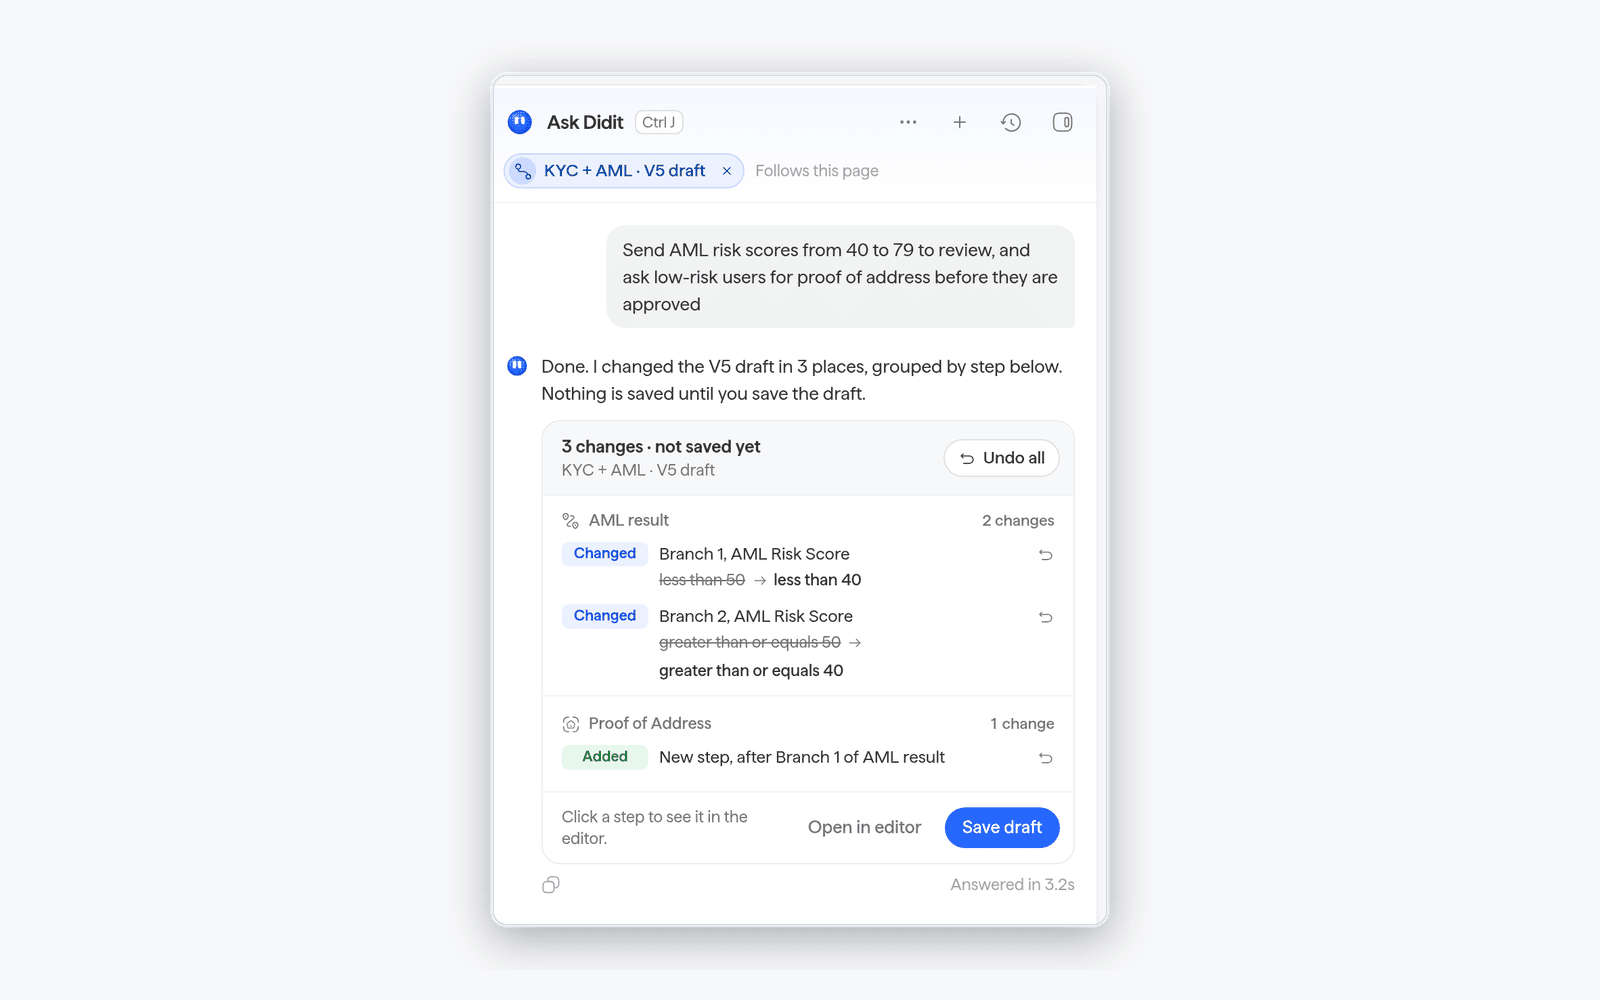
- Pergunte em linguagem simples: o Ask Didit encontra sessões, responde a perguntas sobre a sua atividade e taxas de aprovação, e cria ou altera fluxos e regras de transação
- Aprove cada alteração: quando o Ask Didit quer escrever dados, mostra primeiro Confirma esta ação. As edições de fluxos ficam agrupadas num resumo com Anular, Refazer, Abrir no editor e Guardar rascunho
- Anexe ficheiros e dite: anexe até quatro ficheiros de até 10 MB cada, incluindo imagens JPEG, PNG ou WebP, ficheiros PDF, Word, de texto simples, CSV e Excel, ou use o microfone
Consulte o Ask Didit.
Sinais de fraude mais robustos
Detete capturas que foram injetadas em vez de tiradas pela câmara, e rostos que voltam de ataques anteriores.
- Ataques de injeção detetados:
INJECTION_ATTACK_DETECTED assinala uma captura de documento ou uma selfie que foi injetada em vez de capturada pela câmara do próprio dispositivo, como uma câmara virtual, um feed de câmara gerado pela página ou pela automação do navegador, ou uma câmara comprometida. A ação no passo Verificação de identidade é, por defeito, Recusar, e pode defini-la como Revisão ou Sem ação
- Rostos de ataques anteriores:
FACE_MATCHES_LIVENESS_ATTACK assinala um rosto que corresponde à captura anterior de outro utilizador, considerada um ataque com elevada confiança. Defina-o como Sem ação (predefinido) ou Revisão nos passos de Prova de vida e Estimativa de idade
- Selfie da captura do documento na Pesquisa facial: a selfie tirada enquanto o utilizador fotografa o documento passa pela mesma Pesquisa facial que a selfie de prova de vida, contra a sua lista de bloqueio facial e os seus utilizadores aprovados, com um interruptor próprio no separador Regras do passo Verificação de identidade. As correspondências ficam listadas na sessão
Consulte Avisos da Verificação de identidade, Avisos de prova de vida e Pesquisa facial.
Consentimento biométrico
As leis de privacidade biométrica do Illinois (BIPA), do Texas (CUBI) e do Colorado exigem um aviso e uma autorização explícita antes de uma empresa recolher a geometria facial. A Didit pode agora mostrar um passo de consentimento antes da primeira captura facial às pessoas abrangidas por essas leis, e guarda a resposta na sessão.
- Escolha o modo: Automático, o predefinido, mostra o passo apenas quando se aplica um acionador, como o estado da pessoa; Sempre pede em todas as sessões que capturem um rosto; Nunca deixa a recolha do consentimento a seu cargo
- Indique-nos o que já sabe: envie
user_state ao criar uma sessão, ou biometric_consent com o consentimento que já recolheu, para que o fluxo não volte a pedi-lo
- O fluxo alojado e o SDK nativo 4.10.0 ou posterior podem mostrar o passo
A Didit mostra o passo e regista a resposta; cabe-lhe decidir se o percurso do utilizador cumpre as leis aplicáveis ao seu negócio. Consulte Consentimento biométrico.
Gestão de casos
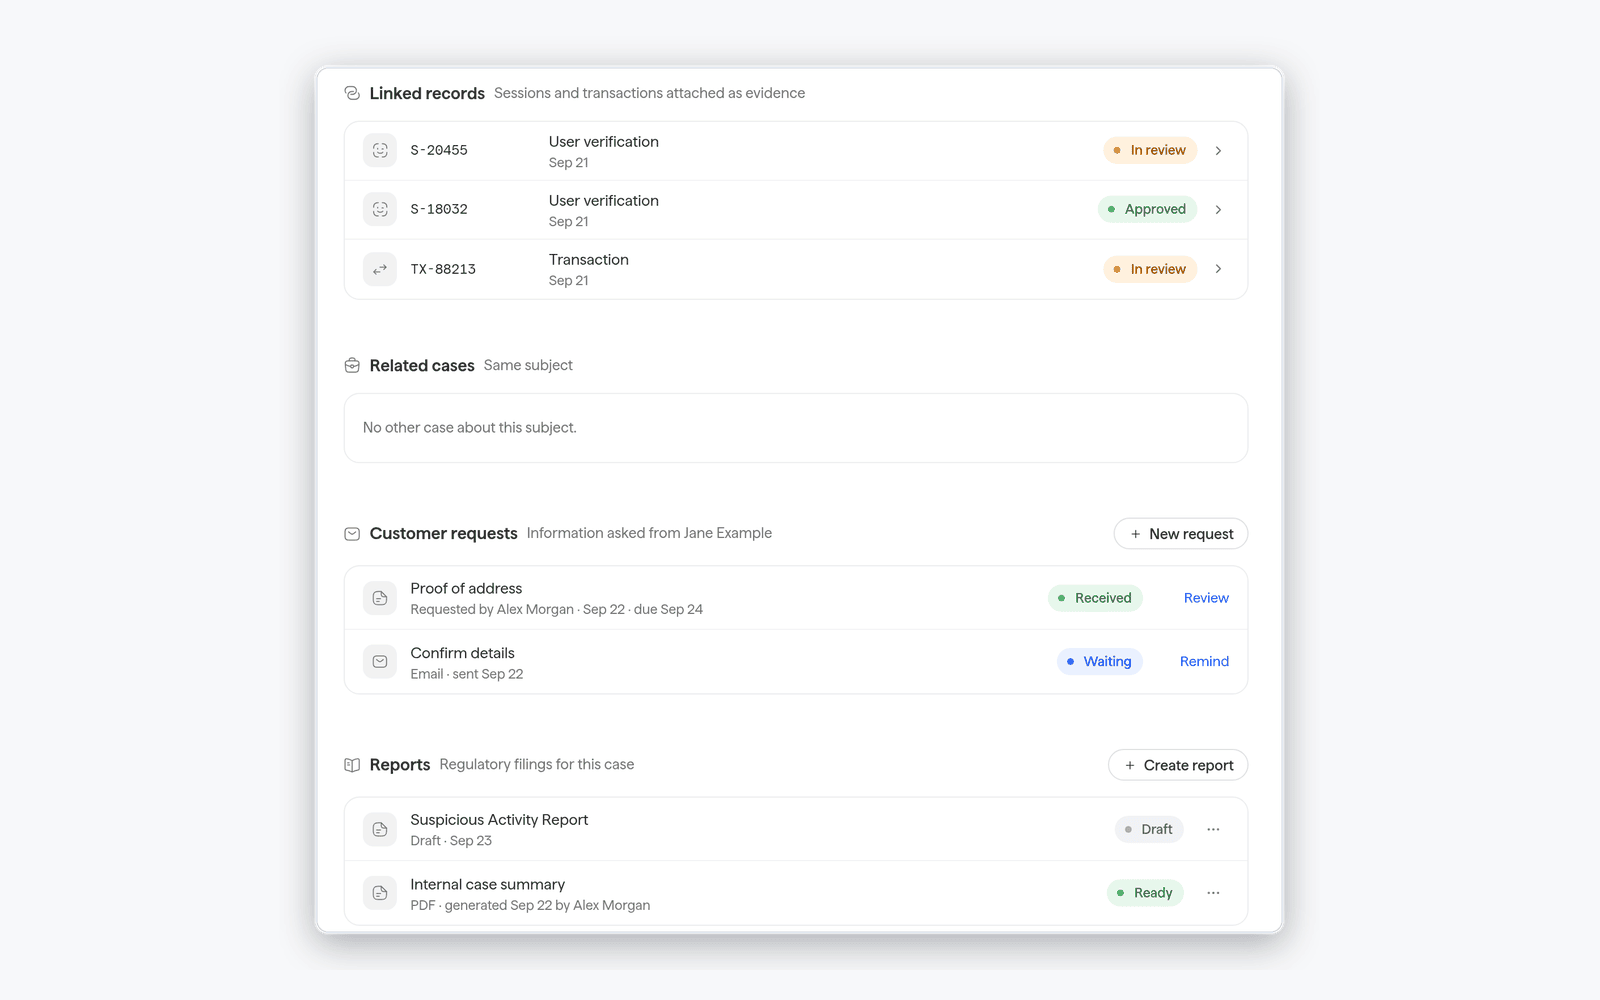
Os relatórios regulamentares têm agora um ciclo de vida completo na gestão de casos, junto às verificações, transações e pedidos de clientes da investigação.
- Relatórios regulamentares que pode gerir: crie um relatório a partir de um caso ou da página Relatórios, acompanhe o respetivo ciclo de vida e elimine um relatório de que já não precise. Consulte Relatórios FIU
Verificação de localização
Um novo passo do fluxo confirma onde a pessoa se encontra durante a verificação, a partir de uma posição do dispositivo lida no navegador ou no SDK nativo, ou a partir da localização do IP da ligação.
- Áreas permitidas e bloqueadas: comprove que a pessoa estava dentro de uma jurisdição para a qual tem licença, ou impeça o acesso a locais onde não presta serviço
- Verificações de distância: compare a posição do dispositivo com a localização do IP e com a morada no documento
- Sinais de spoofing: posições simuladas, VPN, proxy, Tor e emuladores geram os seus próprios avisos. A ação de cada aviso (
NO_ACTION, REVIEW ou DECLINE) define o estado do passo, e prevalece a ação mais forte
- Uma leitura, com consentimento: a pessoa vê porque é necessária a sua localização, o aviso que aceitou fica registado no resultado, e cada tentativa só pode ser submetida uma vez
- Preços: $0.05 por verificação
Consulte Verificação de localização.
Validação de morada
Confirme que uma morada postal existe e obtenha-a normalizada, com as respetivas linhas de entrega, componentes e coordenadas.
- Uma nova API:
POST /v3/address-validation/ aceita a morada numa única linha ou em campos estruturados, sendo o país sempre obrigatório. Custa $0.10 por morada
- Dentro dos seus fluxos: ative a validação de morada nos passos Verificação de identidade e Comprovativo de morada, e escolha o que acontece quando uma morada não é verificada
- Apenas a morada: um resultado
verified significa que o local existe, não que alguém lá viva
Consulte Validação de morada.
Níveis de assinatura eletrónica
A assinatura eletrónica permite que a pessoa verificada, ou os representantes legais e pessoas-chave de uma empresa, assinem os seus documentos PDF e Word dentro do fluxo de verificação.
- Simples, o predefinido: não exige verificação de identidade, e-mail ou telefone
- Avançada (AES): exige uma verificação de identidade aprovada e um e-mail ou telefone verificado, e o signatário confirma com um código de utilização única enviado para esse contacto
- Qualificada (QES): apresentada como Em breve. Guardá-la através da API devolve
400 com qes_not_available, e nunca é substituída silenciosamente pela Avançada (AES)
- Preços: $0.10 por sessão assinada, Simples ou Avançada, independentemente do número de documentos. Uma assinatura recusada, falhada ou expirada não é cobrada
Consulte Assinatura eletrónica.
Travel Rule
As transferências em cripto chegam mais vezes à sua contraparte, e você pode ver cada mensagem que lhe devem.
- Descoberta da contraparte: uma transferência que tem apenas um endereço de carteira chega mais vezes à sua contraparte. Antes de ser declarada não encaminhável, a Didit tenta, por esta ordem: (1) uma carteira que outro cliente da Didit provou controlar, (2) a atribuição da carteira, (3) uma consulta à rede, quando uma rede Travel Rule que utiliza disponibiliza uma, e (4) a contraparte que você indicou. Só depois pergunta ao utilizador final. Um VASP que você ou o utilizador final escolheu vem sempre em primeiro lugar
- Entrega que você pode acompanhar: a Didit envia cada mensagem que a transferência tem de enviar e volta a tentar até a outra parte a aceitar. O campo
delivery da transferência mostra a mensagem mais recente, o respetivo estado e o seu canal
- Teste sem credenciais de rede: no sandbox, o Didit Test VASP responde às suas transferências de saída com o cenário que escolher, e pode enviar-lhe transferências de entrada para testar o seu lado
- Mais formatos de cadeia: transferências UTXO e redes que exigem um memo ou uma tag
Consulte Travel Rule e Teste a Travel Rule no sandbox.
Triagem de carteiras
Faça a triagem de carteiras em mais redes, com menos dados a enviar.
- Mais quatro redes: a triagem gerida de carteiras e de hashes de transações passa a cobrir a Avalanche C-Chain (
AVAX), a Cardano (ADA), a Stellar (XLM) e a Hedera (HBAR), num total de 17 redes
- Menos dados a enviar: deixe a rede de fora num endereço Bitcoin, Tron ou Solana e a Didit lê-a a partir do formato do endereço, ou envie um nome comum de rede, como
POLYGON ou BSC. Um endereço 0x ainda precisa da rede: sem ela, o pedido responde com 422 (wallet_screening_chain_undetermined) e indica as redes candidatas, e nada é analisado nem faturado
- Tokens na rede certa: um hash de transação
0x para USDT, USDC ou ETH é procurado na Ethereum, BNB Chain, Polygon, Base, Arbitrum e Optimism, e analisado na rede onde for encontrado
Consulte Triagem de carteiras.
Verificação de empresas
Crie os seus próprios ecrãs de onboarding de empresas através da API, e verifique números de identificação fiscal em mais fontes oficiais.
- Lite a partir do registo nacional em dez mercados da Ásia-Pacífico: na Austrália, China, Hong Kong, Japão, Nova Zelândia, Singapura, Coreia do Sul, Taiwan, Tailândia e Vietname, uma verificação Lite também pesquisa o registo nacional de empresas, pelo que as empresas recém-constituídas são encontradas assim que o registo as lista. Lite nesses mercados custa $3.00, e continua a custar $2.00 em todos os outros. Consulte Preços do registo KYB
- Headless KYB: os novos endpoints carregam documentos da empresa, devolvem as partes extraídas deles, permitem criar, atualizar e eliminar rascunhos de partes e submeter as partes. Consulte o guia de integração
- Verificações de NIF e IVA em fontes oficiais: os números de IVA e de identificação fiscal são verificados em registos oficiais, como o registo de IVA da UE e os registos fiscais nacionais da Noruega, Suíça, Brasil, Colômbia, Costa Rica, Equador e Paraguai. Em dezenas de outros países são verificados segundo o formato oficial e as regras de dígito de controlo. Um SIREN ou SIRET francês, um RSIN neerlandês ou um número fiscal húngaro completo é convertido primeiro no número de IVA correspondente. Consulte Dados da empresa
Verificação de telefone
A sua marca, de ponta a ponta, em cada código de verificação.
- Escreva o seu próprio texto de SMS e ID do remetente: setembro trouxe o seu nome dentro dos códigos SMS; agora, em Marca branca → SMS, pode escrever o texto completo dos seus códigos SMS por idioma com
{code} e {brand}, e usar o seu próprio ID do remetente onde as operadoras o aceitam. Quando um código é reenviado por uma rota que não o consegue transportar, continua a chegar com o texto da Didit, assinado com o nome do seu remetente de SMS, a partir do remetente da Didit
- Códigos WhatsApp a partir do seu próprio número: ligue o seu próprio número do WhatsApp Business para que os seus utilizadores recebam os códigos com o nome e o número da sua empresa
Consulte Verificação de telefone.
API de sessões e webhooks
Elimine, exporte e meça sessões em qualquer escala.
- Elimine milhares de sessões num só pedido: as eliminações de grande volume são executadas como uma tarefa. Quando mais de 20 sessões correspondem a um pedido de Batch Delete Sessions, a API responde com
202 e uma tarefa de eliminação. Consulte Get Session Deletion Job até que indique COMPLETED ou FAILED. Até 20 sessões continuam a ser eliminadas no próprio pedido, com um resultado por sessão
- Elimine exatamente as sessões que filtrou: com
delete_all: true pode restringir uma eliminação com os filtros de List Sessions, cada um com o prefixo filter_, por exemplo filter_status ou filter_date_from. Um filtro desconhecido ou um valor que não pode ser lido é recusado antes de qualquer eliminação
- Verificações filhas contabilizadas: quando uma verificação de empresa é eliminada, as verificações de pessoas-chave e de empresa que ela criou são eliminadas com ela, e
deleted_child_verifications indica quantas. A Batch Delete Sessions elimina apenas sessões KYC, pelo que aí o valor é sempre 0
- Webhooks em fila removidos com uma sessão eliminada: as entregas de webhooks ainda em fila para uma sessão eliminada, e as suas novas tentativas, são descartadas. Os webhooks já entregues não são afetados
- Todos os ficheiros de uma sessão num só ZIP: Exportar ficheiros prepara um ZIP com os lados do documento, selfies, vídeos de prova de vida e documentos carregados de uma sessão KYC ou KYB, em qualidade original
- Hoje, por hora: um novo endpoint de análise devolve as verificações de hoje por hora local, as do mesmo dia da semana anterior e os resultados de hoje
SDKs para servidor
A versão 1.0 dos SDKs oficiais e tipados para servidor em Python, Node.js, Go, Java, PHP, Ruby e .NET chama os endpoints do servidor, verifica os webhooks que a Didit lhe envia e valida os tokens de autenticação. As páginas de referência da API mostram o exemplo de código de cada SDK ao lado do pedido cURL, assim que a versão mais recente desse SDK cobrir o endpoint. Consulte SDKs para servidor.
SDKs nativos: primeiro o país certo
React Native e Flutter 4.9.1 fixam os SDKs de iOS e Android na versão 4.9.1.
- Primeiro o país certo: quando a pesquisa de IP terminava depois de o ecrã aparecer, os seletores de país do documento e do comprovativo de morada continuavam no primeiro país da lista. Agora mudam para o país detetado, sem substituir um país definido na sessão ou escolhido pelo utilizador
- Correções em Android: os cabeçalhos dos questionários seguem o idioma do SDK, e a leitura de passaportes por NFC já não falha no pacote completo
- Melhor texto: os SDKs de iOS e Android 4.9.1 melhoram o texto de verificação em russo e quirguiz
Documentação e agentes de IA
A documentação passa a estar disponível em mais idiomas, e os agentes podem ler exatamente a parte de que precisam.
- Espanhol, português do Brasil e japonês: um primeiro conjunto de 40 páginas está traduzido para cada idioma
- Uma página para cada erro da API: Erros da API lista todos os códigos de estado, formatos do corpo e códigos de erro estáveis, indicando o que é seguro tentar novamente
- Um mapa de páginas por produto:
/llms/<product>.md, por exemplo /llms/user-verification.md, para que um agente possa carregar a documentação de um produto em vez do índice completo
- Um centro de atualizações em Todas as atualizações, com filtros por produto e um único feed RSS
Próximas novidades
Estas funcionalidades estão documentadas, mas ainda não estão ativadas em produção.
- My Number Card do Japão: o passo de NFC vai ler o My Number Card através do JPKI nos SDK nativos, com a pessoa a introduzir o PIN do cartão. Até lá, um My Number Card num SDK nativo, num telemóvel com NFC, ignora o passo de NFC. Consulte Verificação NFC
- Verificação bancária: vai confirmar que uma conta bancária pertence à pessoa ou empresa que um passo anterior verificou, através do início de sessão no banco ou de uma verificação de conta a partir dos dados que a pessoa introduz, com carregamento de extrato e microdepósitos como alternativas, e com Continuar sem o seu banco sempre disponível. Consulte Métodos de verificação bancária
Melhorias
- Modelos de documento desconhecidos assinalados: o aviso de tipo de documento também abrange a frente de um documento que não corresponde a nenhum modelo oficial
- Conservação de dados mais longa por predefinição: uma nova aplicação começa com o período de conservação de dados mais longo do seu plano
Correções
Um erro que agora se explica por si.
- Corrigidos os erros de Importar sessão partilhada: um token de partilha inválido, expirado ou de outra conta, ou um token de uma sessão que foi eliminada, devolve
400 com o motivo em share_token
Última modificação em 7 de novembro de 2026


 Começar
 Integrar / SDKs
 Verificação de utilizadores
 Verificação de empresas
 Monitorização de transações
 Registo de alterações