

 ابدأ الآن
 التكامل / SDKs
 التحقق من المستخدمين
 التحقق من الشركات
 مراقبة المعاملات
 سجل التغييرات
كيف يعمل
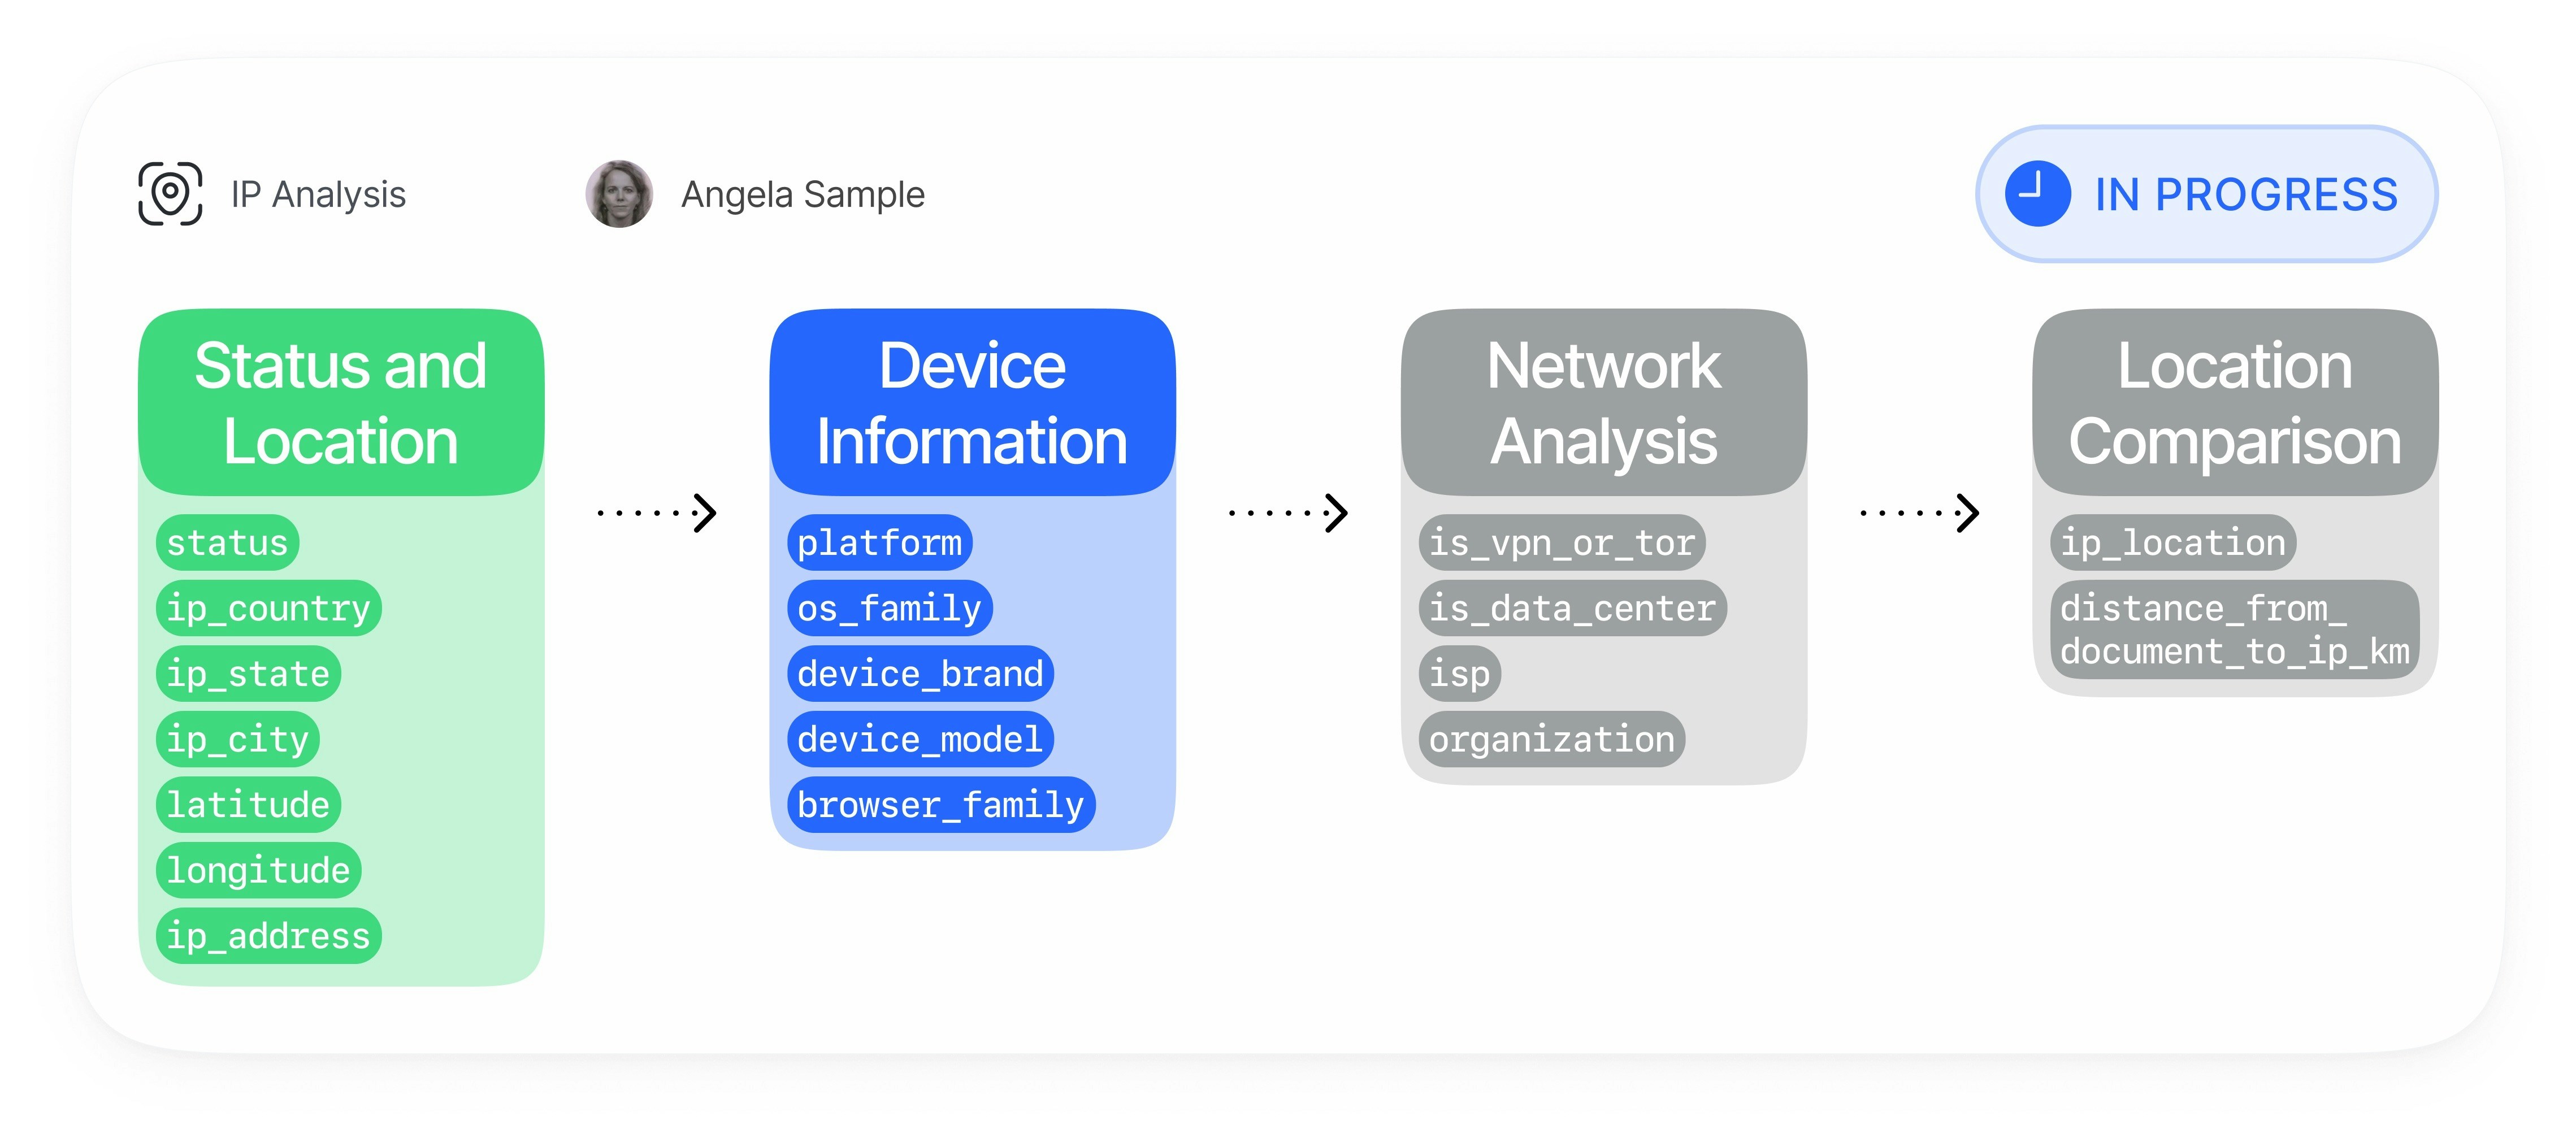
يعمل تحليل الجهاز وعنوان IP تلقائياً أثناء جلسة التحقق ويربط سياق الجهاز والشبكة والهوية في نطاق مخاطر واحد.التقاط بصمة الجهاز
يرسل عميل التحقق payload لبصمة v2 تراعي الخصوصية مع إشارات أجهزة الويب أو الأجهزة المحمولة:
تحليل عنوان IP والاتصال
تثري Didit بيانات الاتصال المرصودة بمعلومات مخاطر الشبكة:
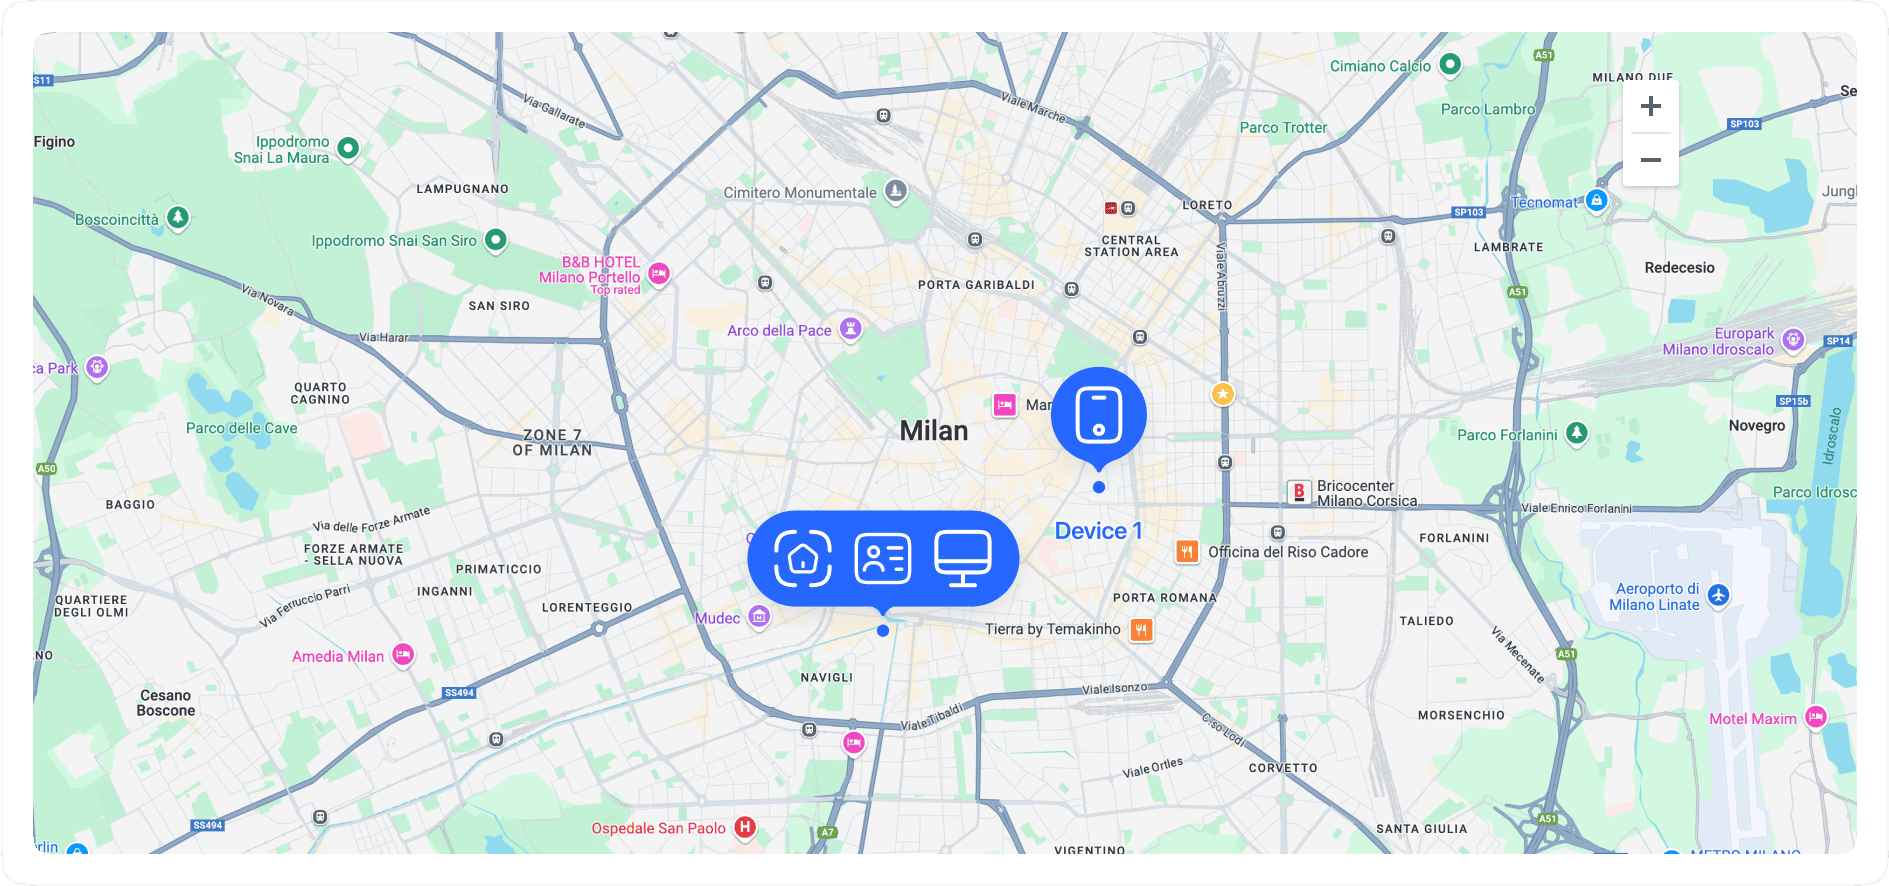
- الموقع الجغرافي لعنوان IP حسب الدولة والمنطقة والمدينة والإحداثيات
- كشف VPN والبروكسي وTor ومراكز البيانات والشبكات الخاصة
- فحوصات عنوان IP المتوقع عند توفير عنوان IP مسموح به للجلسة
- فحوصات قائمة الحظر المكوَّنة في تطبيقك لعناوين IP
مطابقة الأجهزة المكررة والمستعادة
تتحقق Didit مما إذا كانت الجلسة الحالية تطابق جلسات سابقة من قيمة
vendor_data أخرى:المطابقة المتقاطعة للموقع الجغرافي
يقارن تحليل الجهاز وعنوان IP سياق الموقع الجغرافي بنقاط مرجعية موثوقة:
- دولة المستند وإحداثيات العنوان
- عنوان IP المتوقع للجلسة
- دولة ومدينة عنوان IP
- المسافة والاتجاه بين العنوان وموقع عنوان IP
الإجراء وإعداد التقارير
يمكنك تكوين كل فئة مخاطر بشكل مستقل واستخدام النتيجة في جميع مخرجات Didit:
نموذج المطابقة
يفصل تحليل الجهاز وعنوان IP بين المطابقات الدقيقة والمطابقات المستعادة حتى تتمكن من ضبط الاستجابة للاحتيال بأمان:
تستخدم مطابقة الأجهزة المستعادة فهرس استعادة متجهات مخصصاً. إذا لم يكن هذا الفهرس متاحاً، تواصل Didit إجراء فحوصات التكرار الدقيقة ولا تُصدر مرشحي استعادة تقريبية.
في Networks، تسلط Didit الضوء أيضاً على إعادة استخدام البروكسي السكني عندما تظهر معلومات استخبارات عنوان IP نفسه، غير التابع لمركز بيانات عبر عدة مستخدمين أو شركات مختلفة. يعرض المخطط إشارة المخاطر المجمعة، وعدد الكيانات، ونوع الاتصال، وسياق مزود خدمة الإنترنت (ISP) ورقم النظام المستقل (ASN)؛ ولا يكشف عن عنوان IP الخام أو بيانات الملف التعريفي لمؤسسة أخرى.
أنماط الاحتيال المكتشفة
يساعد تحليل الجهاز وعنوان IP على تحديد الأنماط التالية والحد منها:- إنشاء حسابات متعددة وحسابات مكررة
- محاولات تجاوز KYC باستخدام نفس الجهاز عبر هويات مختلفة
- شبكات الاحتيال التي تنسق حسابات متعددة من أجهزة أو بنية تحتية مشتركة
- إساءة استخدام المكافآت، وإساءة استخدام الإحالات، وإساءة استخدام العروض الترويجية، وإساءة استخدام الفترات التجريبية المجانية
- تسجيل الهويات الاصطناعية من أجهزة مستخدمة مرارًا
- أنماط تسجيل البغال المالية
- مخاطر الاستيلاء على الحسابات من أجهزة غير مألوفة أو عالية المخاطر
- هجمات حشو بيانات الاعتماد ومحاولات التسجيل الآلية
- تجربة البطاقات، وإساءة استخدام رد المبالغ المدفوعة، وإساءة استخدام طلبات الاسترداد المدعومة بأنماط أجهزة أو شبكات متكررة
- التهرب عبر شبكات VPN، والوكيل، وTor، ومراكز البيانات، والوكلاء السكنيين
- التلاعب بالجهاز، واستخدام المحاكيات، ومخاطر كسر الحماية (Jailbreak/Root)، واستنساخ التطبيقات عند توفر إشارات الهاتف المحمول
- انتحال الموقع الجغرافي وحالات عدم التطابق بين المستند، وعنوان IP، والمنطقة الزمنية، وشركة الاتصالات، وسياق الجهاز
- محاولات التحقق المعتمدة على البوتات باستخدام المتصفحات غير المزودة بواجهة رسومية أو البرامج العميلة التي تعمل بنصوص برمجية
الإمكانات الرئيسية
أخذ بصمة الجهاز واستعادته
- الكشف الدقيق عن الأجهزة المكررة: اكتشاف هوية الجهاز نفسها عبر الجلسات من قيم
vendor_dataمختلفة. - الاستعادة عالية الثقة: استعادة العلاقات التي يُرجح أنها للجهاز نفسه عندما يغير التخزين أو التصفح المتخفي/الخاص المعرّف الدائم.
- الحماية من التعارض: تجنب دمج مستخدمين غير مرتبطين عندما تبدو تجزئة الجهاز شائعة للغاية عبر العديد من المعرّفات الدائمة المختلفة.
- تغطية الويب والهواتف المحمولة: استخدام إشارات متصفح الويب وإشارات الهاتف المحمول الأصلية، بما في ذلك الحقول المتعلقة بالنزاهة عند توفرها.
المعلومات الاستخباراتية الخاصة بعناوين IP والشبكة
- كشف VPN والوكيل: تحديد الاتصالات المستترة أو مجهولة الهوية.
- كشف Tor ومراكز البيانات: تمييز البنية التحتية عالية المخاطر بعلامة.
- إعادة استخدام وكيل سكني: اكتشاف الاستخدام المتكرر للشبكة السكنية الظاهرة نفسها عبر أطراف متميزة دون كشف قيمة عنوان IP الخام في مخطط Networks.
- قوائم حظر عناوين IP: الرفض تلقائياً عندما يظهر عنوان IP في قائمة الحظر الخاصة بتطبيقك.
- فرض عنوان IP المتوقع: مقارنة عنوان IP المرصود بعنوان IP المتوقع المقدم أثناء إنشاء الجلسة.
الموقع الجغرافي ومقارنة المستندات
- كشف عدم تطابق الدولة: مقارنة دولة المستند ودولة عنوان IP.
- التقييد الجغرافي: قبول الجلسات من الدول المسموح بها فقط — مع تجاوزات لكل ولاية/منطقة لدول مثل الولايات المتحدة — بناءً على الموقع الجغرافي لعنوان IP.
- فحوصات المسافة للعنوان: مقارنة إحداثيات عنوان المستند بالموقع الجغرافي لعنوان IP.
- سياق تطابق الجلسة: إرجاع الجلسات المتطابقة مع تفاصيل الجهاز والموقع لمراجعتها من قِبل فريق العمل.
تكوين الإجراءات
استخدم إعدادات سير العمل لاختيار الإجراء المناسب لكل خطر. غالباً ما يضبط العملاء المحافظونrecovered_device_action على REVIEW أولاً، ويفحصون تحذيرات الأجهزة المستعادة لبضعة أسابيع، ثم ينتقلون إلى DECLINE فقط بعد التأكد من ملف الإيجابيات الكاذبة لديهم محلياً.
راجع تحذيرات تحليل الجهاز وعنوان IP لمعرفة جميع وسوم المخاطر، وتكوينات ميزات سير العمل لحقول API.