

 ابدأ الآن
 التكامل / SDKs
 التحقق من المستخدمين
 التحقق من الشركات
 مراقبة المعاملات
 سجل التغييرات
نظرة عامة
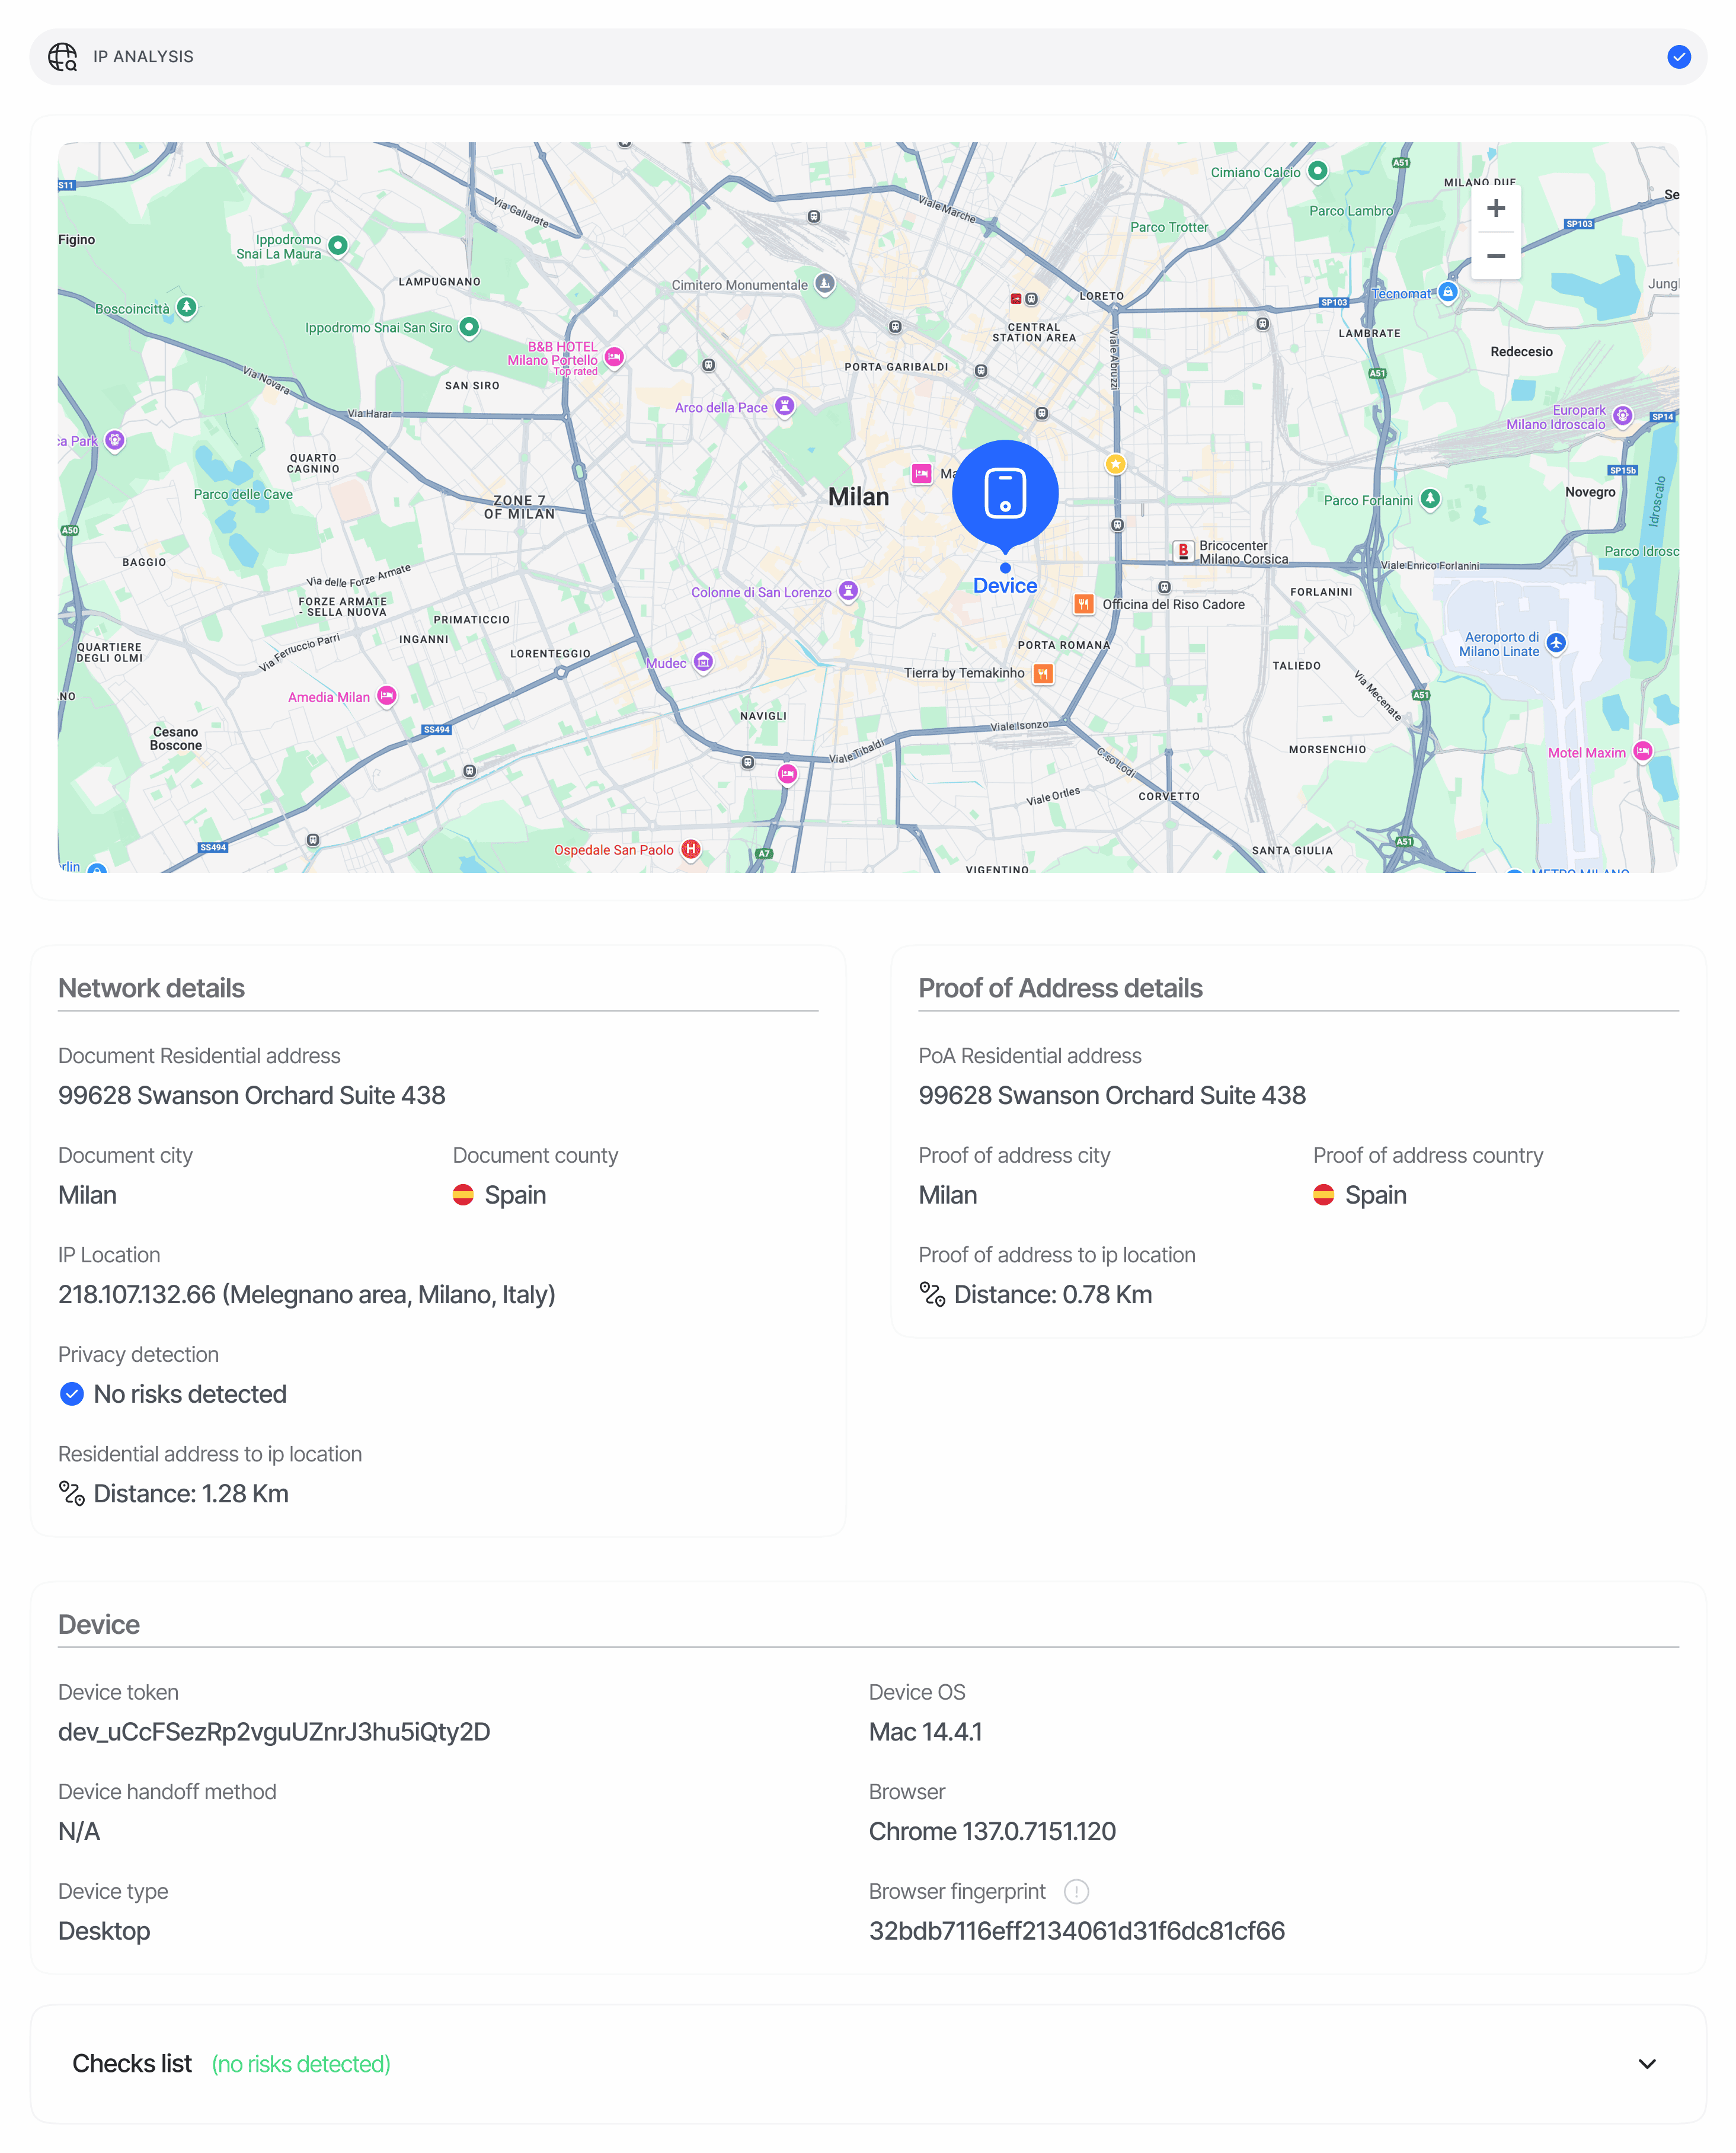
ينشئ تحليل الجهاز وعنوان IP ملفاً تعريفياً لكل جلسة بالاعتماد على الموقع الجغرافي لعنوان IP، وبصمة الجهاز، والمتصفح/نظام التشغيل، ونوع الشبكة. يتم تشغيل تحديد الموقع الجغرافي، وإثراء مخاطر الشبكة، ومطابقة الأجهزة، وفحوصات سلامة الأجهزة عن بُعد بشكل غير متزامن أثناء إكمال المستخدم لعملية التحقق. تظل بيانات رصد الجهاز وعنوان IP متاحة أثناء انتظار اكتمال التحليل؛ وقد تكون حقول الموقع الجغرافي فارغة حتى تصل النتائج، أو عندما لا يكون العنوان عاماً. إذا كان سير العمل الخاص بك يعتمد على هذه الفحوصات لتحديد النتيجة أو اختيار خطوة لاحقة، فستظل الجلسة بحالةIn Progress حتى تتوفر النتائج المطلوبة.
إذا ظل التحليل المطلوب غير متاح بعد عدد محدد من عمليات إعادة المحاولة، تنتقل الجلسة إلى حالة In Review لاتخاذ قرار يدوي.
لا تؤدي حالات فشل الإثراء الاختياري إلى منع اكتمال العملية، وتظل القرارات اليدوية هي المرجع النهائي المعتمد.
ينتج عن هذا الفحص:
- كتلة الموقع الجغرافي لعنوان IP (الدولة، والولاية/المقاطعة، والمدينة، وخطوط الطول/العرض، والمنطقة الزمنية) المستخرجة من عنوان IP العام.
- إشارات مخاطر الشبكة —
is_vpn_or_torوis_data_center— لاكتشاف محاولات إخفاء الهوية (مثل VPN، وعُقد خروج Tor، ومزودي خدمات الاستضافة، وأدوات حجب الهوية). - حسابات المسافة عبر المستندات — المسافة بخط مستقيم بالكيلومترات بين موقع IP، وموقع مستند الهوية، وموقع مستند إثبات العنوان.
- تطابقات عبر الجلسات — عندما يظهر نفس عنوان IP أو هوية الجهاز عبر جلسات تنتمي لمستخدمين مختلفين (مجمعة حسب
vendor_data). - استعادة بصمة الجهاز — إشارة استعادة عالية الثقة تربط الجلسات حتى بعد قيام المستخدم بمسح التخزين المحلي، أو التبديل إلى وضع التصفح المتخفي، أو إعادة تثبيت التطبيق.
أين تظهر في استجابات API
يُرجع endpoint القرار تحليل الجهاز وعنوان IP في هيئة مصفوفة بصيغة الجمع باسمip_analyses[] في GET /v3/session/{sessionId}/decision/. تمثل المدخلات بيانات رصد Location غير مكررة مفهرسة حسب (node_id، وip_address، وdevice_fingerprint) — حيث يمكن لعقدة واحدة أن تسفر عن مدخلات متعددة عندما يتغير عنوان IP أو جهاز المستخدم في منتصف الجلسة.
المخطط
راجع تحليل الجهاز وعنوان IP في مرجع نماذج البيانات للاطلاع على المخطط الأساسي.دلالات المطابقة
يوضح لكmatch_source طريقة التوصل إلى المطابقة، بينما يقيس confidence مدى احتمالية أن تكون المطابقة خاطئة (confidence = 1 - P(false positive)):
تظهر العناصر المحتملة للاستعادة ذات درجة الثقة المنخفضة كتحذيرات مخاطر فقط — ولا تظهر إطلاقاً في
matches[]. يقتصر عدد تطابقات IP وتطابقات الأجهزة على 5 تطابقات كحد أقصى لكل منهما، لذا تحتوي المصفوفة على 10 مدخلات على الأكثر.
قيم الحالة
الحالات هي قيمFeatureStatusChoices على مستوى الميزة. يُسنَد كل تحذير يتم إطلاقه إلى الإجراء المُعدّ له على عقدة سير العمل؛ ويُطبَّق الإجراء الأقوى دائماً.
يمكن لقواعد الحالة المخصصة المكونة على عقدة تحليل IP تعديل الحالة الناتجة بشكل إضافي.
اكتشاف VPN والوكيل وTor
يمثل كل منis_vpn_or_tor وis_data_center قيمتين منطقيتين مستقلتين يتم إرجاعهما لكل جلسة. عندما تكون قيمة is_vpn_or_tor هي true، يطلق Didit أيضاً التحذير PRIVATE_NETWORK_DETECTED حتى يتمكن فريقك من اتخاذ الإجراء المناسب بناءً على إعدادات سير العمل. تؤدي حركة المرور الصادرة من مراكز البيانات فقط (بدون VPN/Tor) إلى تعيين is_data_center=true ولكنها لا تُطلق تحذيراً تلقائياً — يمكنك استخدام ذلك كإشارة إضافية في عملية احتساب الدرجات الخاصة بك.
أمثلة
مقبولة
مرفوضة — تطابق مع قائمة حظر IP + شبكة VPN + جهاز مكرر
ذات صلة
- تحذيرات تحليل الجهاز وعنوان IP — جميع رموز التحذيرات التي يمكن لتحليل IP إطلاقها
- نظرة عامة على تحليل الجهاز وعنوان IP — ما يقيسه كل جزء
- نماذج البيانات — تحليل IP — المخطط الأساسي
- webhook — يحمل
status.updatedنفس payload الخاص بتحليل IP