

 ابدأ الآن
 التكامل / SDKs
 التحقق من المستخدمين
 التحقق من الشركات
 مراقبة المعاملات
 سجل التغييرات
نظرة عامة
يُصدِر تحليل الجهاز وعنوان IP وسوم تحذير فيip_analyses[].warnings[] كلما اكتشف سلوكاً مشبوهاً متعلقاً بالجهاز أو الشبكة أو الموقع الجغرافي. وتحتوي تسعة وسوم على إجراء قابل للتهيئة (الرفض / المراجعة / بدون إجراء) لكل عقدة في سير العمل؛ ويفرض وسما قائمة الحظر دائماً حالة Declined، في حين يكون وسما قائمة السماح معلوماتيين دائماً. يعكس الحقل log_type لكل تحذير الإجراء الذي تم تطبيقه: error (الرفض)، أو warning (المراجعة)، أو information (بدون إجراء). يتم إطلاق كل خطر لمرة واحدة كحد أقصى لكل جلسة.
يتم التحقق من كل خطر مذكور أدناه مقابل مسار اتخاذ القرار الفعلي؛ وتحمل التحذيرات وسم الميزة LOCATION وهيكل كائن التحذير القياسي.
تم تقسيم تحذيرات بصمة الجهاز عمداً إلى إشارات دقيقة وإشارات مستردة:
- يعني
DUPLICATED_DEVICE_FINGERPRINTأنه تمت إعادة استخدام نفس هوية الجهاز المحددة حتمياً (match_sourceإماpersistent_idأوlegacy_fp) عبر جلسات ذات قيمvendor_dataمختلفة. - يعني
DEVICE_RECOVERED_HIGH_CONFIDENCEأن استرداد البصمة في الإصدار v2 قد طابق الجلسة مع جهاز تمت رؤيته سابقاً بعد تغيير المعرّف الدائم (مسح مساحة التخزين، أو وضع التصفح المتخفي، أو إعادة تثبيت التطبيق). ولا يظهر التحذير إلا عندما يجتاز التطابق حد التشابه عالي الثقة والشروط الصارمة.
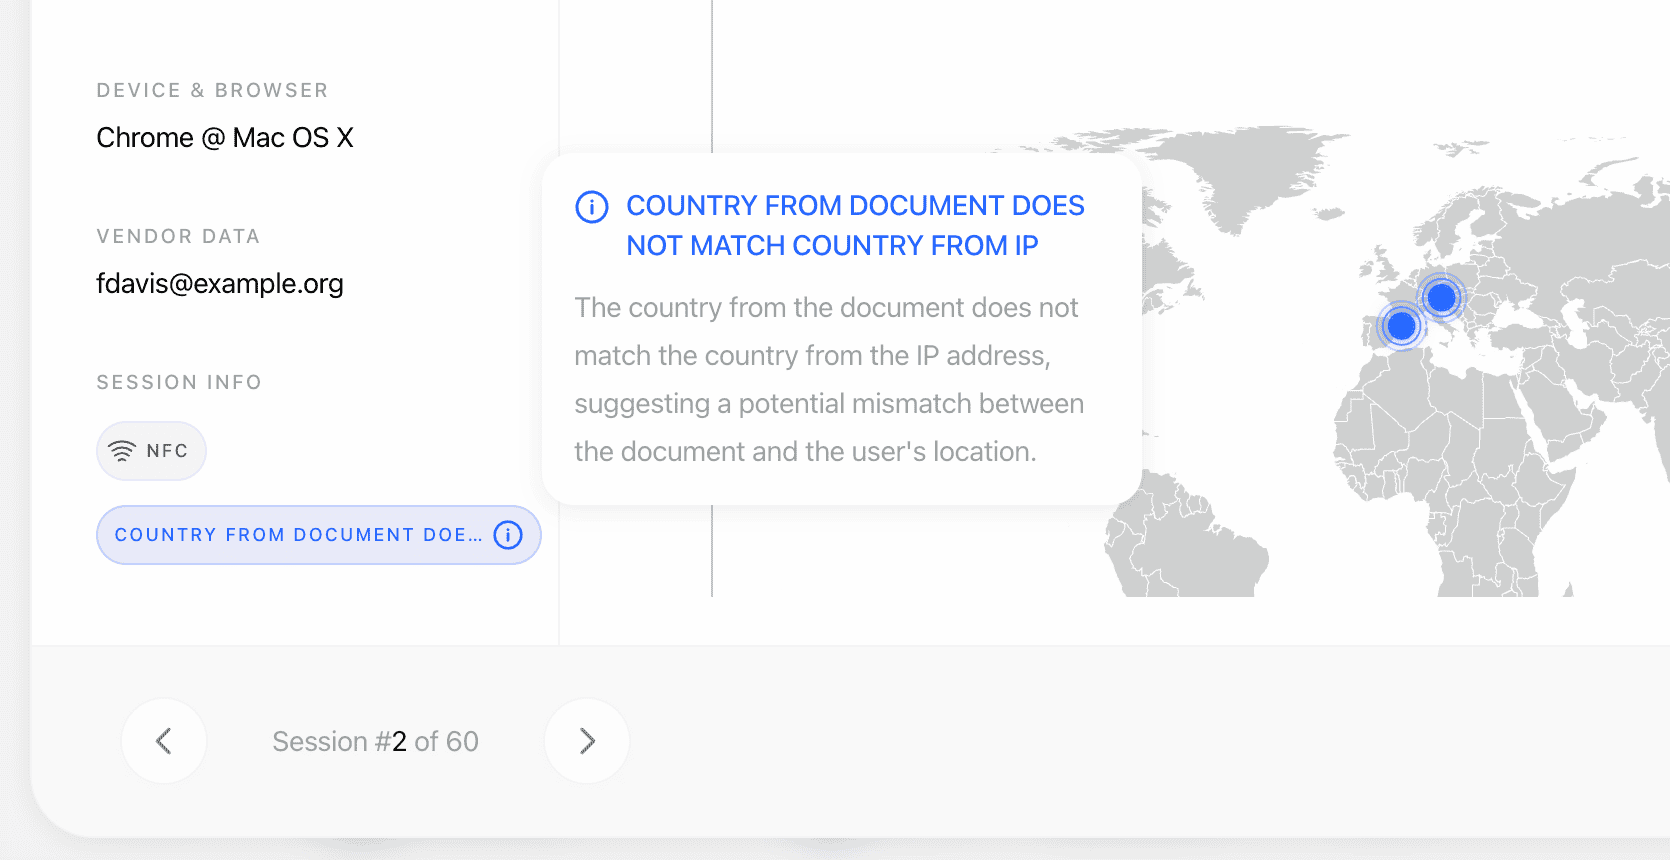
التحذيرات الناتجة
عندما لا يمتلك الجهاز المسترد أي جلسات شقيقة مؤهلة بعد (وبالتالي لا يظهر أي شيء في
matches[])، يستمر إطلاق DEVICE_RECOVERED_HIGH_CONFIDENCE مع بنية additional_data احتياطية: recovery_match_device_uuid وrecovery_match_similarity وrecovery_match_band وrecovery_gate_reason.
يتم إطلاق IP_LOCATION_NOT_ALLOWED عند تمكين تحديد النطاق الجغرافي لـ IP (is_ip_geofencing_enabled) ووجود عنوان IP للجلسة في دولة أو ولاية/منطقة محددة على أنها غير مسموح بها في ip_geofencing_by_country. يحمل additional_data كلاً من ip_country_code (ISO-3) وip_country وip_state وrestricted_by (country أو state). تتجاوز مدخلات الولاية/المنطقة علامة الدولة وتتم مطابقتها دون مراعاة لحالة الأحرف مع اسم منطقة مزود خدمة IP (على سبيل المثال "California")؛ والدول غير المدرجة في الإعدادات مسموح بها.
سلامة الجهاز وبيئة التشغيل
إشارات ترسلها حزم SDK الأصلية وعميل الويب تصف حالة الجهاز الذي أُجري عليه التحقق. وظيفتها كشف هجمات الحقن: إذ يستطيع المهاجم الذي يمكنه تجذير الجهاز أو اعتراض عملية التطبيق استبدال بث الكاميرا قبل أن يصل إلى الفحوصات البيومترية. كل منها قابل للتكوين لكل سير عمل ويكون الإعداد الافتراضي له هو لا يوجد إجراء، لذا فإن تفعيل الميزة لا يغير أي قرارات حتى تختار ذلك بنفسك.يُجرى كل فحص بأفضل جهد ممكن. عندما يتعذر تشغيل الفحص، يُبلغ عن غير محدد بدلاً من نتيجة نظيفة، بحيث لا يؤدي الفحص الفاشل أبداً إلى إيجابي كاذب ضد مستخدم شرعي. يتم الإبلاغ عن الإشارات بدءاً من الإصدار 4.4.0 من حزمة SDK الأصلية فصاعداً؛ ولا ترسل الجلسات من إصدارات SDK الأقدم أي إشارات، وهذا أمر متوقع، ولا تؤدي أبداً إلى إطلاق
DEVICE_INTEGRITY_SIGNALS_MISSING.إعدادات قابلة للتكوين
عناصر التحكم في سير العمل على مستوى العقدة (قابلة أيضاً للتكوين بشكل عام في إعدادات التحقق الخاصة بالتطبيق؛ يكون الإجراء الافتراضي لكل منها هو لا يوجد إجراء ما لم يُذكر خلاف ذلك):
تكتم قوائم السماح لعناوين IP والأجهزة فقط تحذير عنوان IP المكرر المطابق تماماً أو تحذير الجهاز المكرر المحدد حتمياً للقيمة المدرجة في قائمة السماح. ولا تكتم تحذيرات VPN/البروكسي، أو عدم تطابق الدولة، أو عدم تطابق عنوان IP المتوقع، أو الجهاز المسترد، أو تحذيرات قائمة الحظر.
تفيد تحذيرات الجهاز المسترد في كشف شبكات الاحتيال التي تقوم بتدوير الحسابات والجلسات من العتاد نفسه، ولكن Didit مصممة لتكون متحفظة — حيث يفضل النظام تفويت بعض المستخدمين المكررين على دمج أجهزة غير مرتبطة ببعضها عندما لا تكون الأدلة قوية بما يكفي. طريقة الإطلاق الموصى بها: ابدأ بالمراجعة، وراقب عدد التحذيرات لمدة أسبوعين، ثم شدد الإجراء إذا كان معدل الإيجابيات الكاذبة لديك منخفضاً.
جهاز مكرر مقابل جهاز مسترد
تعامل مع التحذيرين بشكل مختلف — فهما ينطلقان بناءً على أدلة مختلفة:تطابقات عبر الجلسات
عند اكتشاف عنوان IP نفسه، أو هوية الجهاز الدقيقة نفسها، أو جهاز مستعاد عبر جلسات تنتمي إلى مستخدمين مختلفين، يسجل Didit هذه الحالات كـmatches[] ضمن ip_analyses[]. يتم تجميع الجلسات حسب vendor_data: تُعامل الجلسات التي تحمل vendor_data نفسه على أنها للمستخدم نفسه وتُستثنى من التطابقات. بدون vendor_data، تُعامل كل جلسة كمستخدم فريد وتظهر جميع حالات التكرار المحتملة — نوصي بشدة بتقديم vendor_data دائمًا لتقليل النتائج غير المرغوب فيها.
يتضمن كل تطابق ما يلي:
session_idوsession_numberوvendor_dataوverification_dateللجلسة المتطابقة، بالإضافة إلى حالة دورة حياةstatusوapi_service(nullلجلسات سير العمل)؛ ويكونsourceدائمًاsessionmatch_type—ip_addressأوdevice_fingerprintmatch_source—ip_addressأوpersistent_idأوlegacy_fpأوrecovered_highmatched_value— عنوان IP المشترك، أو معرّف الجهاز، أو (بالنسبة للتطابقات المستعادة) UUID للجهاز المستعادconfidence(0–1،1 - P(false positive)) وmatch_mode(deterministic/probabilistic/co_occurrence)device_info—device_brandوdevice_modelوbrowser_familyوos_familyوplatformوdevice_fingerprintlocation_info—ip_addressوip_countryوip_country_codeوip_stateوip_cityوis_vpn_or_torوis_data_center- إضافات الجهاز المستعاد عندما يكون
match_sourceهوrecovered_high:recovery_similarityوtls_ja4_corroboratedوrecovery_gate_reason
أمثلة
VPN + عدم تطابق الدولة (مهيّأ للمراجعة)
تطابق مع قائمة الحظر (يفرض الرفض)
جهاز مستعاد بثقة عالية (مهيّأ للمراجعة)
موضوعات ذات صلة
- تقرير تحليل الجهاز وعنوان IP — الشكل الكامل للاستجابة ودلالات الحالة
- نظرة عامة على تحليل الجهاز وعنوان IP — ما يقيسه كل جزء
- نماذج البيانات — تحليل عنوان IP — المخطط الأساسي
- webhook — يحمل
status.updatedتحذيرات تحليل عنوان IP