

 Primers passos
 Integració / SDK
 Verificació d'usuaris
 Verificació d'empreses
 Monitoratge de transaccions
 Registre de canvis
Per què els registres d’auditoria?
Accés als registres d’auditoria
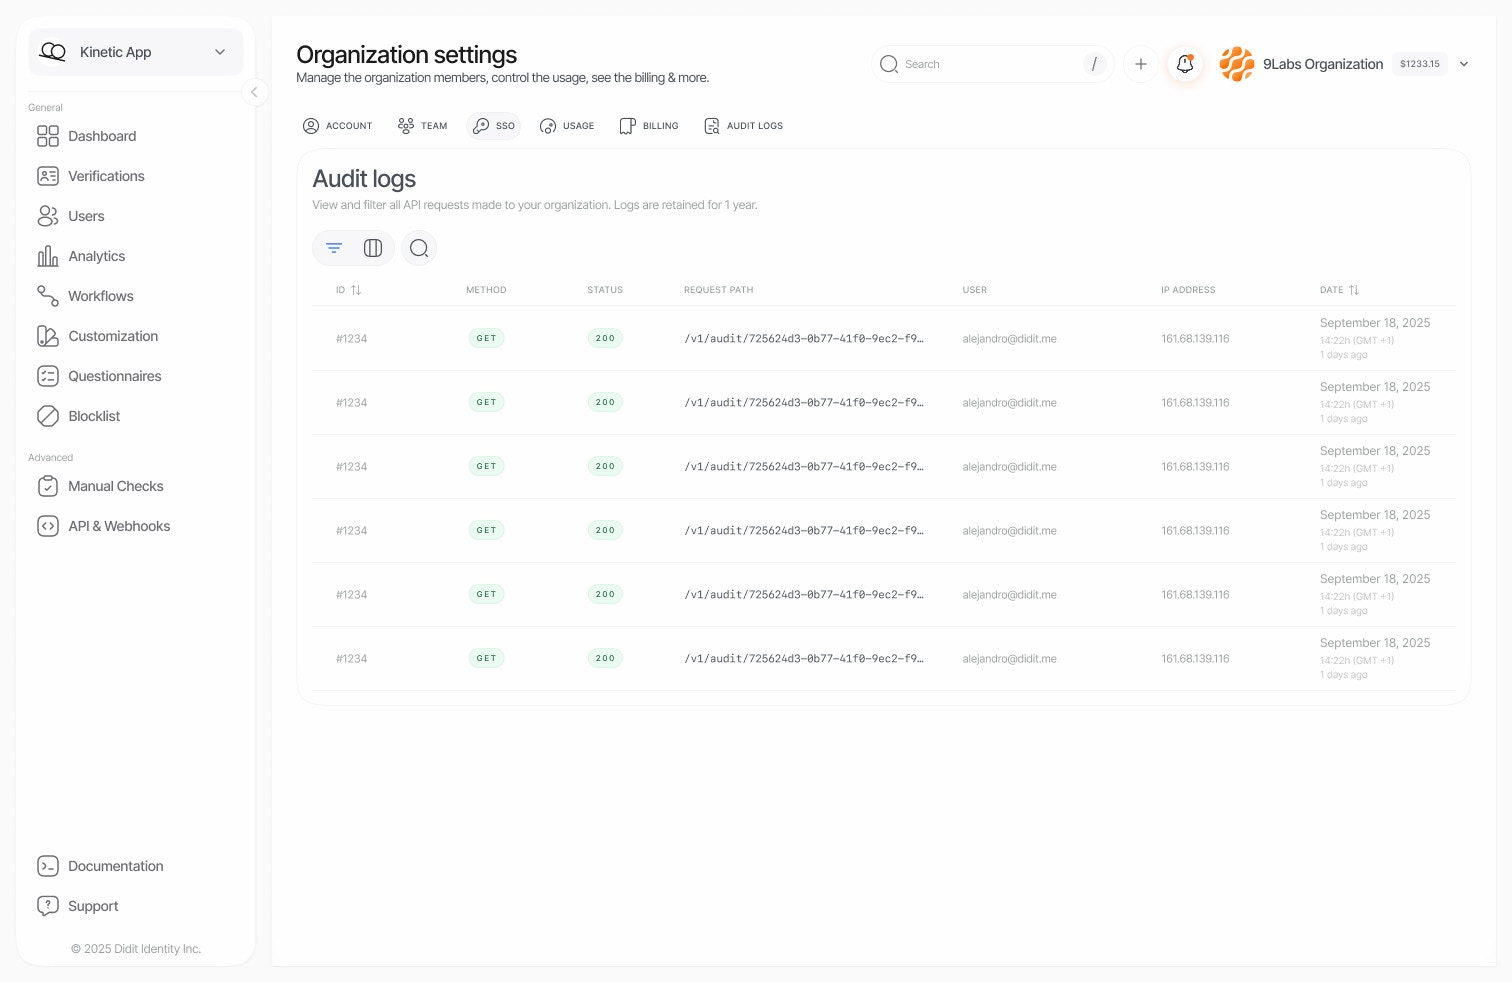
Obre Settings > Organization > Audit log a la consola de Didit. La interfície mostra una llista cronològica de totes les sol·licituds de l’API fetes dins de la teva organització. Cada entrada del registre inclou:Decisions preses per l’investigador
Cada decisió que l’investigador pren per si mateix es registra sota L’investigador, i no sota un membre ni una clau d’API: aprovar o rebutjar una sessió o sol·licitar que es torni a enviar, establir l’estat d’una transacció, i resoldre un cas, escalar-lo o sol·licitar informació sobre el cas. L’entrada enllaça amb l’informe de l’investigador que hi ha darrere de la decisió. Quan una persona accepta o anul·la una recomanació de l’investigador, l’entrada es registra a nom d’aquesta persona.Filtratge i cerca
La interfície de registres d’auditoria ofereix potents opcions de filtratge per ajudar-te a trobar exactament el que busques.Cerca intel·ligent
La barra de cerca detecta automàticament què busques:Filtres disponibles
Conservació de dades
El teu pla determina fins a quin punt pots llegir el registre d’auditoria i si pots exportar-lo:
Una exportació en un pla que no la inclou respon amb
403 i "code": "plan_limit_exceeded".
Seguretat i privacitat
Què es registra
Els registres d’auditoria capturen metadades de les sol·licituds de l’API:- Marca de temps i durada de la sol·licitud
- Identitat de l’usuari (correu electrònic, ID d’usuari), o la clau d’API que ha fet la sol·licitud (el seu nom i els primers caràcters del seu secret, mai el secret complet)
- Camí de la sol·licitud i paràmetres de consulta
- Codis d’estat de la resposta
- Adreça IP del client i agent d’usuari
Cossos de sol·licitud i de resposta de les crides amb clau d’API
Per a una crida feta amb una clau d’API, el registre d’auditoria també guarda una còpia redactada del cos JSON de la sol·licitud d’una escriptura, i de la resposta a una escriptura o a un error, perquè puguis veure per què ha fallat una crida. La resposta a una lectura satisfactòria no es guarda. L’ocultació rebutja tots els valors per defecte:- L’estructura es manté: noms de camp, nidificació, tipus de valor, longituds d’array i longituds de cadena.
- Un valor només es manté si és un dels identificadors, estats, codis, comptadors o marques de temps propis de Didit, en un camp que Didit defineix, amb la forma que aquest camp espera.
- Un booleà només es manté en un camp que Didit defineix.
- Qualsevol altre valor se substitueix per un marcador que indica el seu tipus i la seva longitud, com ara
[redacted:string:12],[redacted:number:5]o[redacted:boolean], inulles manté com anull. - Un nom de camp que no és un identificador simple, com ara una adreça de correu electrònic o un número de telèfon utilitzat com a clau, se substitueix per
[redacted:key:23]. - Un cos que no és JSON, com ara un formulari o una pujada de fitxer, se substitueix per una nota que indica què era.
- El que queda es talla a 4.096 caràcters.
content-type, user-agent i les capçaleres de límit de freqüència; qualsevol altra capçalera s’elimina juntament amb el seu valor.
Un valor que envia el teu propi sistema, per exemple a metadata o a vendor_data, mai es manté, encara que el seu camp tingui el nom d’un dels de Didit.
Què no es registra
Per protegir les dades sensibles, s’exclouen automàticament:- Tokens d’autenticació i credencials
- Contrasenyes i secrets
- Dades personals de les sessions de verificació
Control d’accés
Per veure el registre d’auditoria cal tenir els permisos de lectura i de llistat deaudit-logs. Els rols Reader, Compliance Officer, Developer, Admin i Owner els tenen tots, i un rol personalitzat els obté seleccionant Audit logs a l’editor de rols.
Casos d’ús habituals
Auditoria de compliment
Auditoria de compliment
Demostra als auditors que tens visibilitat completa de qui ha accedit a les dades de verificació:
- Filtra per un rang de dates que coincideixi amb el període d’auditoria
- Filtra per aplicacions o usuaris concrets, si cal
- Exporta els resultats o fes-ne una captura de pantalla per a la documentació
Investigació de seguretat
Investigació de seguretat
Si sospites que hi ha hagut accés no autoritzat:
- Cerca el correu electrònic de l’usuari afectat o les adreces IP sospitoses
- Filtra per un rang de dates al voltant de l’incident sospitat
- Busca patrons inusuals: intents d’autenticació fallits, endpoints inesperats, hores estranyes
Depuració d'integracions
Depuració d'integracions
Quan resolguis problemes d’integració de l’API:
- Cerca la ruta concreta de l’endpoint
- Filtra per codis d’estat
4xxo5xxper trobar errors - Anota les marques de temps per correlacionar-les amb els registres de la teva aplicació
Revisió de l'activitat de l'equip
Revisió de l'activitat de l'equip
Monitoritza com fa servir l’equip la plataforma:
- Filtra pels correus electrònics de membres concrets de l’equip
- Revisa a quines sessions i funcionalitats han accedit
- Assegura’t que els membres de l’equip segueixen els procediments adequats
Bones pràctiques
- Revisions periòdiques: revisa periòdicament els registres d’auditoria per detectar anomalies aviat.
- Cerca acotada: fes servir filtres concrets per reduir el soroll i trobar les entrades rellevants més ràpidament.
- Rangs de dates: especifica sempre un rang de dates per obtenir un millor rendiment amb conjunts de dades grans.
- Desa les cerques: desa les combinacions de filtres habituals com a marcadors del navegador per accedir-hi ràpidament.