सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।
यह क्विकस्टार्ट लगभग 10 मिनट में Didit Authentication को शुरू से अंत तक काम करने की सुविधा देता है।
आप एक सैंडबॉक्स एप्लिकेशन में कॉलबैक पंजीकृत करते हैं, एक साइन-इन विधि चालू करते हैं, होस्टेड साइन-इन पेज के माध्यम से किसी व्यक्ति को साइन इन कराते हैं, अपने सर्वर पर उसके एक्सेस टोकन को सत्यापित करते हैं, और कंसोल में साइन-इन देखते हैं।
पूर्वापेक्षाएँ
एक Didit खाता, जिसमें एक सैंडबॉक्स एप्लिकेशन हो। खाता बनाना निःशुल्क है, और हर सैंडबॉक्स एप्लिकेशन में प्रमाणीकरण चालू होता है।
Node.js 20 या बाद का संस्करण, और एक वेब ऐप जिसे आप http://localhost:3000 पर चला सकें।
चरण
1
अपना सैंडबॉक्स एप्लिकेशन खोलें
Business Console में, एप्लिकेशन स्विचर से अपना Sandbox एप्लिकेशन चुनें, फिर Authentication खोलें।एक Sandbox एप्लिकेशन http://localhost कॉलबैक और सोशल साइन-इन के लिए Didit के टेस्ट क्रेडेंशियल स्वीकार करता है, और उस पर कभी बिलिंग नहीं होती।
लाइव एप्लिकेशन के लिए Authentication Products पेज से चालू करें: देखें अपने एप्लिकेशन को तैयार करें।
2
अपना कॉलबैक और ओरिजिन रजिस्टर करें
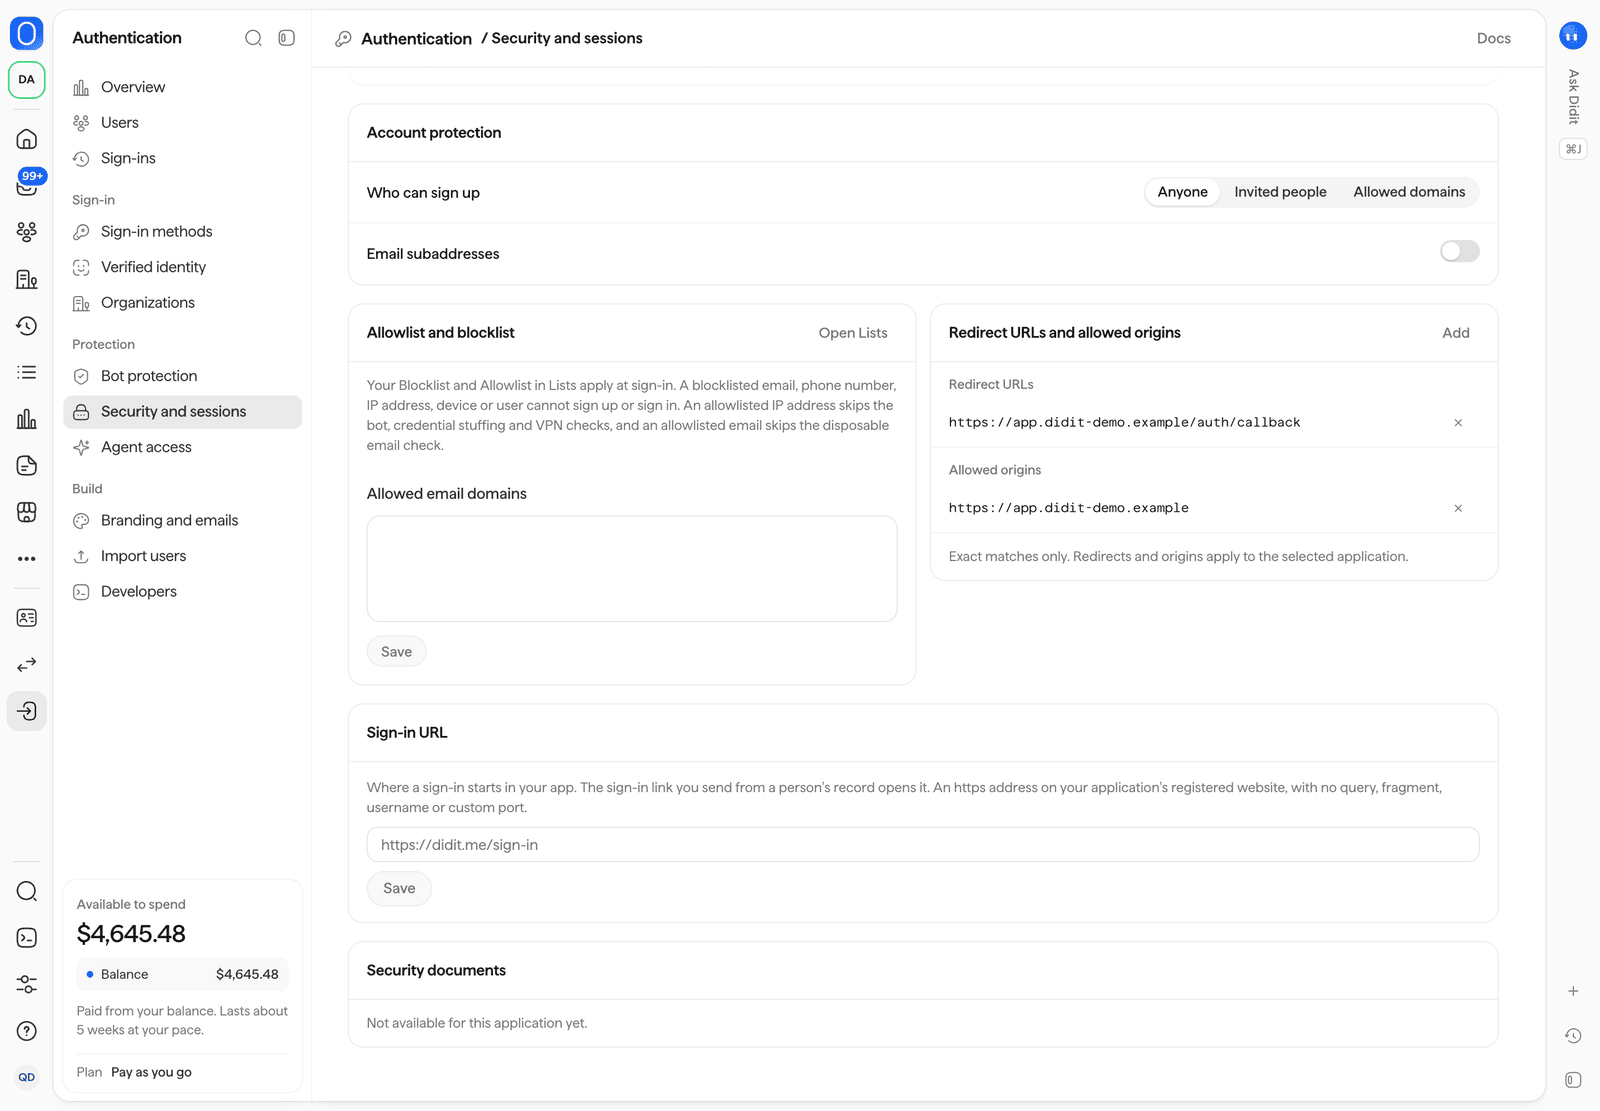
Authentication > Security and sessions > Redirect URLs and allowed origins खोलें और ये जोड़ें:
विवरण
मान
Redirect URL
http://localhost:3000/auth/callback
Allowed origin
http://localhost:3000
Didit किसी व्यक्ति को केवल उसी redirect URL पर भेजता है जिसे आपने रजिस्टर किया है, अक्षर-दर-अक्षर मिलान के साथ।
Allowed origin ब्राउज़र को आपके एप्लिकेशन के Didit ओरिजिन के साथ कोड का आदान-प्रदान करने देता है।
Redirect URLs और allowed origins, Authentication > Security and sessions के अंतर्गत।
3
एक साइन-इन विधि चालू करें
Authentication > Sign-in methods खोलें और Email code चालू करें।
नया एप्लिकेशन सभी विधियाँ बंद करके शुरू होता है, और होस्टेड पेज केवल वही विधियाँ दिखाता है जो आपने चालू की हैं।चाहें तो Passkeys भी जोड़ सकते हैं, या Didit test credentials के साथ कोई सोशल साइन-इन विधि, जो बिना अपने ऐप के Sandbox में काम करती है।
हर विधि का वर्णन साइन-इन विधियाँ में है।
Authentication > Sign-in methods, होस्टेड पेज के लाइव प्रीव्यू के साथ।
4
अपनी publishable key कॉपी करें
Authentication > Developers खोलें और Publishable key कॉपी करें।
Sandbox एप्लिकेशन में यह pk_test_ से शुरू होती है।Publishable key सार्वजनिक है और आपके एप्लिकेशन के Didit साइन-इन ओरिजिन की पहचान करती है।
Secret key को कभी ब्राउज़र या मोबाइल कोड में न डालें।
5
SDK इंस्टॉल करें और साइन इन करें
npm install @didit-protocol/auth
auth.ts
import { createDiditAuth } from "@didit-protocol/auth";export const auth = createDiditAuth({ publishableKey: "pk_test_...", redirectUri: "http://localhost:3000/auth/callback",});// Your sign-in buttonexport async function onSignInClick() { await auth.signIn({ returnTo: "/dashboard" });}// Run once on http://localhost:3000/auth/callbackexport async function onCallbackPage() { const { session, returnTo } = await auth.handleRedirectCallback(); console.log(session.email, session.vendorData); window.location.replace(returnTo ?? "/");}
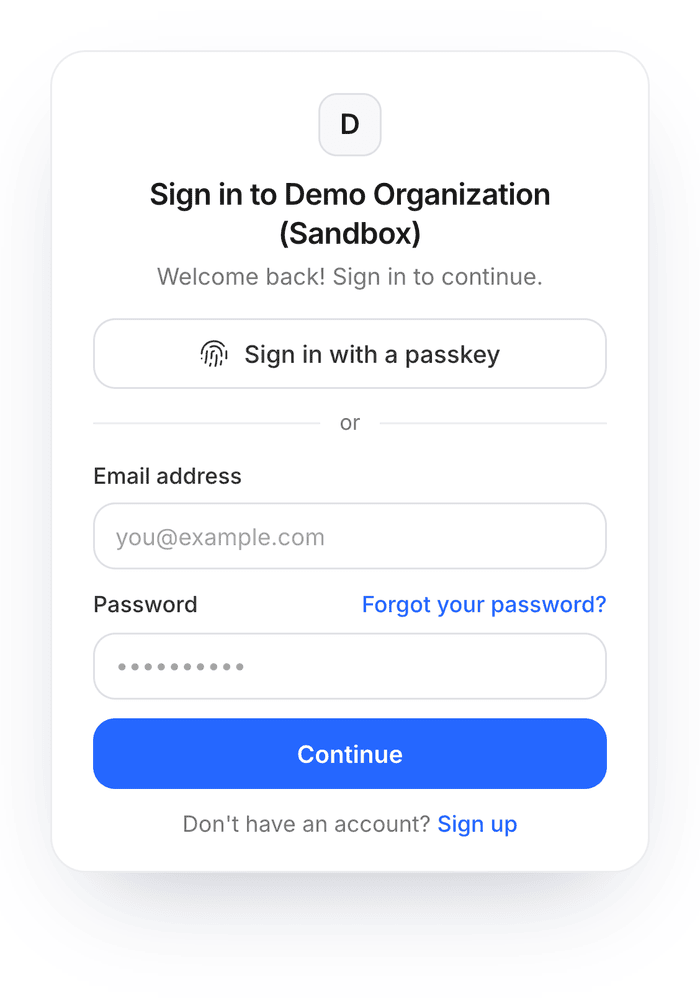
अपना बटन क्लिक करें: होस्टेड पेज एक ईमेल पता माँगता है और छह अंकों का कोड भेजता है।
कोड डालें, और Didit आपको आपके कॉलबैक पर वापस भेज देता है, जो वन-टाइम कोड को सत्र के टोकन में बदलता है।
जिस पते का कोई खाता नहीं है, उससे पहली बार साइन इन करने पर खाता बन जाता है, क्योंकि डिफ़ॉल्ट साइन-अप नीति किसी को भी साइन अप करने देती है।
एक फ़ोन पर होस्टेड साइन-इन पेज। इसमें केवल वही विधियाँ दिखती हैं जो आपने चालू की हैं।
6
सर्वर पर टोकन सत्यापित करें
auth.getToken() से मिला एक्सेस टोकन Authorization हेडर में अपने बैकएंड को भेजें, और हर सुरक्षित अनुरोध पर उसे वहीं सत्यापित करें:
verifyToken आपके जारीकर्ता की प्रकाशित कुंजियों के विरुद्ध ES256 हस्ताक्षर, issuer और समाप्ति की जाँच करता है।
एक्सेस टोकन अधिकतम 5 मिनट तक चलते हैं, और auth.getToken() उन्हें आपके लिए रीफ़्रेश करता है।
अन्य भाषाओं में उसी टोकन को server SDKs से, या किसी भी JWT लाइब्रेरी से सत्यापित किया जा सकता है, जैसा tokens और JWKS में दिखाया गया है।
7
कंसोल में साइन-इन देखें
Authentication > Sign-ins खोलें।
आपका साइन-इन अपने परिणाम, विधि, डिवाइस, स्थान और जोखिम के साथ सूचीबद्ध होता है, उन उदाहरण साइन-इन के बगल में जिनसे हर सैंडबॉक्स शुरू होता है।
व्यक्ति Users के अंतर्गत दिखाई देता है।
Authentication > Sign-ins: हर प्रयास, स्थिति, विधि और जोखिम के फ़िल्टर के साथ।
अपने सर्वर पर साइन-इन गतिविधि प्राप्त करने के लिए, किसी webhook गंतव्य को auth.signup और auth.login की सदस्यता दें। देखें इवेंट और webhooks।
लाइव होने से पहले
Products पेज पर अपने Live एप्लिकेशन के लिए Authentication चालू करें।
वहीं अपने प्रोडक्शन https:// रीडायरेक्ट URL और ऑरिजिन पंजीकृत करें: Live एप्लिकेशन केवल https:// स्वीकार करता है।
सोशल साइन-इन के लिए Didit के टेस्ट क्रेडेंशियल को अपने एप्लिकेशन के क्लाइंट ID और सीक्रेट से बदलें।
Live पब्लिशेबल कुंजी (pk_live_) को अपने प्रोडक्शन कॉन्फ़िगरेशन में कॉपी करें।
होस्टेड या आपकी अपनी स्क्रीन, टोकन स्टोरेज, सत्र, स्टेप-अप और समस्या निवारण।
React और Next.js
कंपोनेंट, हुक, HttpOnly कुकीज़ और सर्वर पर auth()।
iOS, Android, React Native और Flutter
सिस्टम ब्राउज़र के साथ नेटिव साइन-इन, पासकी और सुरक्षित स्टोरेज।
बॉट सुरक्षा
बॉट और अकाउंट टेकओवर को रोकने वाली नीतियाँ चालू करें।
अंतिम संशोधन 22 नवंबर 2026
{"docsConfig":{"theme":"mint","$schema":"https://mintlify.com/docs.json","name":"Didit Docs","description":"The best way to integrate identity and fraud checks into your app. One API, four product lines (KYC · KYB · Transaction Monitoring · Wallet Screening), 220+ countries, 14,000+ documents, sub-2s inference, $10 free credit/month.","colors":{"primary":"#2567FF","light":"#90B1FF","dark":"#1B4FE0"},"logo":{"light":"https://mintcdn.com/didit-0f962782/dCzNNoYCusBNdK3I/logo/didit.svg?fit=max\u0026auto=format\u0026n=dCzNNoYCusBNdK3I\u0026q=85\u0026s=9f162fb8295fa1fd9300a24b293ce0b7","dark":"https://mintcdn.com/didit-0f962782/TefoKXCbZA_GIK5a/logo/didit-logo-wordmark-white.svg?fit=max\u0026auto=format\u0026n=TefoKXCbZA_GIK5a\u0026q=85\u0026s=c8c541689c814ca6a2c873cf6185a3a7","href":"https://docs.didit.me"},"favicon":"https://mintcdn.com/didit-0f962782/t6r0B-WdGMU5mSS-/favicon.ico?fit=max\u0026auto=format\u0026n=t6r0B-WdGMU5mSS-\u0026q=85\u0026s=b291917b960ebe959ae3b1aa233eafa8","api":{"examples":{"prefill":true},"mdx":{"auth":{"method":"key","name":"x-api-key"},"server":"https://verification.didit.me"}},"background":{"color":{"light":"#FFFFFF","dark":"#1A1A1A"}},"navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Support"},{"icon":"signal","href":"https://status.didit.me","label":"Status"}],"primary":{"type":"button","label":"Sign in","href":"https://business.didit.me"}},"footer":{"socials":{"x":"https://x.com/didit","github":"https://github.com/didit-protocol","linkedin":"https://linkedin.com/company/91001155","website":"https://didit.me"}},"search":{"prompt":"Search Didit docs..."},"seo":{"metatags":{"twitter:site":"@didit","theme-color":"#2567FF","apple-mobile-web-app-title":"Didit Docs"},"organization":{"id":"https://didit.me/#organization","name":"Didit","legalName":"Didit Protocol","url":"https://didit.me","logo":"https://didit.me/logos/primary-horizontal-light.png","sameAs":["https://www.linkedin.com/company/91001155","https://www.youtube.com/@getdidit","https://github.com/didit-protocol","https://x.com/didit"]},"indexing":"navigable"},"fonts":{"heading":{"family":"Inter","weight":500},"body":{"family":"Inter","weight":400}},"errors":{"404":{"redirect":false,"title":"Page not found","description":"This page moved or never existed. [Back to docs](/)"}},"contextual":{"options":["copy","view","chatgpt","claude","perplexity","mcp","cursor","vscode"],"display":"header"},"thumbnails":{"appearance":"light","background":"https://mintcdn.com/didit-0f962782/Xkecx-xLq1K2abHK/images/og-thumbnail-backplate.png?fit=max\u0026auto=format\u0026n=Xkecx-xLq1K2abHK\u0026q=85\u0026s=c699fa252554b2ac8d4c631e209a1473","fonts":{"family":"Inter"}},"metadata":{"timestamp":true},"styling":{"latex":true},"navigation":{"languages":[{"language":"en","href":""},{"language":"es","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Soporte"},{"icon":"signal","href":"https://status.didit.me","label":"Estado"}],"primary":{"type":"button","label":"Iniciar sesión","href":"https://business.didit.me"}},"href":"es"},{"language":"pt-BR","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Suporte"},{"icon":"signal","href":"https://status.didit.me","label":"Status"}],"primary":{"type":"button","label":"Entrar","href":"https://business.didit.me"}},"href":"pt-br"},{"language":"ja","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"サポート"},{"icon":"signal","href":"https://status.didit.me","label":"ステータス"}],"primary":{"type":"button","label":"サインイン","href":"https://business.didit.me"}},"href":"ja"},{"language":"de","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Support"},{"icon":"signal","href":"https://status.didit.me","label":"Status"}],"primary":{"type":"button","label":"Anmelden","href":"https://business.didit.me"}},"href":"de"},{"language":"fr","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Assistance"},{"icon":"signal","href":"https://status.didit.me","label":"Statut"}],"primary":{"type":"button","label":"Se connecter","href":"https://business.didit.me"}},"href":"fr"},{"language":"it","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Supporto"},{"icon":"signal","href":"https://status.didit.me","label":"Stato"}],"primary":{"type":"button","label":"Accedi","href":"https://business.didit.me"}},"href":"it"},{"language":"pt","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Suporte"},{"icon":"signal","href":"https://status.didit.me","label":"Estado"}],"primary":{"type":"button","label":"Iniciar sessão","href":"https://business.didit.me"}},"href":"pt"},{"language":"ca","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Suport"},{"icon":"signal","href":"https://status.didit.me","label":"Estat"}],"primary":{"type":"button","label":"Inicia la sessió","href":"https://business.didit.me"}},"href":"ca"},{"language":"id","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Dukungan"},{"icon":"signal","href":"https://status.didit.me","label":"Status"}],"primary":{"type":"button","label":"Masuk","href":"https://business.didit.me"}},"href":"id"},{"language":"ru","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Поддержка"},{"icon":"signal","href":"https://status.didit.me","label":"Статус"}],"primary":{"type":"button","label":"Вход","href":"https://business.didit.me"}},"href":"ru"},{"language":"ko","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"지원"},{"icon":"signal","href":"https://status.didit.me","label":"상태"}],"primary":{"type":"button","label":"로그인","href":"https://business.didit.me"}},"href":"ko"},{"language":"zh","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"支持"},{"icon":"signal","href":"https://status.didit.me","label":"状态"}],"primary":{"type":"button","label":"登录","href":"https://business.didit.me"}},"href":"zh"},{"language":"ar","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"الدعم"},{"icon":"signal","href":"https://status.didit.me","label":"الحالة"}],"primary":{"type":"button","label":"تسجيل الدخول","href":"https://business.didit.me"}},"href":"ar"},{"language":"hi","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"सहायता"},{"icon":"signal","href":"https://status.didit.me","label":"स्थिति"}],"primary":{"type":"button","label":"साइन इन करें","href":"https://business.didit.me"}},"href":"hi"}]}},"deployment":{"deploymentMetadataValue":{"subdomain":"didit-0f962782","hasAudioNarration":false,"actualSubdomain":"didit-0f962782","customDomains":["docs.didit.me"],"gitSource":{"type":"github","owner":"didit-protocol","repo":"mintlify-docs","deployBranch":"main","contentDirectory":"","isPrivate":false,"mountPath":"","label":""},"entitlements":{"AI_CHAT":{"status":"ENABLED"},"WEB_MCP":{"status":"ENABLED"},"NARRATION":{"status":"ENABLED"}},"buildId":"6b02f05f6d5fca11cbfb13aa","clientVersion":"0.0.4270","searchFilterCounts":[{"language":"ar","tag":"مرجع API","count":430},{"language":"ca","tag":"Referència de l'API","count":430},{"language":"de","tag":"API-Referenz","count":430},{"language":"es","tag":"Referencia de la API","count":430},{"language":"fr","tag":"Référence API","count":430},{"language":"hi","tag":"API संदर्भ","count":430},{"language":"id","tag":"Referensi API","count":430},{"language":"it","tag":"Riferimento API","count":430},{"language":"ja","tag":"APIリファレンス","count":430},{"language":"ko","tag":"API 레퍼런스","count":430},{"language":"pt-BR","tag":"Referência da API","count":430},{"language":"pt","tag":"Referência da API","count":430},{"language":"ru","tag":"Справочник API","count":430},{"language":"zh","tag":"API 参考","count":430},{"language":"en","tag":"API Reference","count":422},{"language":"en","tag":"Database Validation","count":118},{"language":"ar","tag":"التحقق من قواعد البيانات","count":118},{"language":"ca","tag":"Validació en bases de dades","count":118},{"language":"de","tag":"Datenbankvalidierung","count":118},{"language":"es","tag":"Validación de base de datos","count":118},{"language":"fr","tag":"Validation en base de données","count":118},{"language":"hi","tag":"डेटाबेस सत्यापन","count":118},{"language":"id","tag":"Validasi Database","count":118},{"language":"it","tag":"Validazione su database","count":118},{"language":"ja","tag":"データベース検証","count":118},{"language":"ko","tag":"데이터베이스 검증","count":118},{"language":"pt-BR","tag":"Validação de banco de dados","count":118},{"language":"pt","tag":"Validação de base de dados","count":118},{"language":"ru","tag":"Проверка по базам данных","count":118},{"language":"zh","tag":"数据库核验","count":118},{"language":"ca","tag":"Primers passos","count":103},{"language":"de","tag":"Erste Schritte","count":103},{"language":"es","tag":"Primeros pasos","count":103},{"language":"ja","tag":"はじめに","count":103},{"language":"ko","tag":"시작하기","count":103},{"language":"pt-BR","tag":"Primeiros passos","count":103},{"language":"ru","tag":"Начало работы","count":103},{"language":"ko","tag":"인증","count":93},{"language":"en","tag":"Get Started","count":87},{"language":"ar","tag":"ابدأ الآن","count":87},{"language":"fr","tag":"Commencer","count":87},{"language":"hi","tag":"शुरू करें","count":87},{"language":"id","tag":"Mulai","count":87},{"language":"it","tag":"Inizia","count":87},{"language":"pt","tag":"Começar","count":87},{"language":"zh","tag":"快速开始","count":87},{"language":"en","tag":"User Verification","count":74},{"language":"ar","tag":"التحقق من المستخدمين","count":74},{"language":"ca","tag":"Verificació d'usuaris","count":74},{"language":"de","tag":"Benutzerverifizierung","count":74},{"language":"es","tag":"Verificación de usuarios","count":74},{"language":"fr","tag":"Vérification des utilisateurs","count":74},{"language":"hi","tag":"उपयोगकर्ता सत्यापन","count":74},{"language":"id","tag":"Verifikasi Pengguna","count":74},{"language":"it","tag":"Verifica degli utenti","count":74},{"language":"ja","tag":"ユーザー認証","count":74},{"language":"ko","tag":"사용자 인증","count":74},{"language":"pt-BR","tag":"Verificação de usuários","count":74},{"language":"pt","tag":"Verificação de utilizadores","count":74},{"language":"ru","tag":"Проверка пользователей","count":74},{"language":"zh","tag":"用户验证","count":74},{"language":"en","tag":"Travel Rule","count":58},{"language":"ar","tag":"Travel Rule","count":58},{"language":"ca","tag":"Travel Rule","count":58},{"language":"de","tag":"Travel Rule","count":58},{"language":"es","tag":"Travel Rule","count":58},{"language":"fr","tag":"Travel Rule","count":58},{"language":"hi","tag":"Travel Rule","count":58},{"language":"id","tag":"Travel Rule","count":58},{"language":"it","tag":"Travel Rule","count":58},{"language":"ja","tag":"トラベルルール","count":58},{"language":"ko","tag":"Travel Rule","count":58},{"language":"pt-BR","tag":"Travel Rule","count":58},{"language":"pt","tag":"Travel Rule","count":58},{"language":"ru","tag":"Travel Rule","count":58},{"language":"zh","tag":"Travel Rule","count":58},{"language":"en","tag":"Verification","count":48},{"language":"ar","tag":"التحقق","count":48},{"language":"ca","tag":"Verificació","count":48},{"language":"de","tag":"Verifizierung","count":48},{"language":"es","tag":"Verificación","count":48},{"language":"fr","tag":"Vérification","count":48},{"language":"hi","tag":"सत्यापन","count":48},{"language":"id","tag":"Verifikasi","count":48},{"language":"it","tag":"Verifica","count":48},{"language":"ja","tag":"検証","count":48},{"language":"pt-BR","tag":"Verificação","count":48},{"language":"pt","tag":"Verificação","count":48},{"language":"ru","tag":"Верификация","count":48},{"language":"zh","tag":"验证","count":48},{"language":"en","tag":"Integrate / SDKs","count":47},{"language":"ar","tag":"التكامل / SDKs","count":47},{"language":"ca","tag":"Integració / SDK","count":47},{"language":"de","tag":"Integrieren / SDKs","count":47},{"language":"es","tag":"Integración / SDKs","count":47},{"language":"fr","tag":"Intégrer / SDK","count":47},{"language":"hi","tag":"इंटीग्रेट करें / SDK","count":47},{"language":"id","tag":"Integrasi / SDK","count":47},{"language":"it","tag":"Integrazione / SDK","count":47},{"language":"ja","tag":"連携 / SDK","count":47},{"language":"ko","tag":"연동 / SDK","count":47},{"language":"pt-BR","tag":"Integração / SDKs","count":47},{"language":"pt","tag":"Integrar / SDKs","count":47},{"language":"ru","tag":"Интеграция / SDK","count":47},{"language":"zh","tag":"集成 / SDK","count":47},{"language":"en","tag":"Authentication","count":45},{"language":"ar","tag":"المصادقة","count":45},{"language":"ca","tag":"Autenticació","count":45},{"language":"de","tag":"Authentifizierung","count":45},{"language":"es","tag":"Autenticación","count":45},{"language":"fr","tag":"Authentification","count":45},{"language":"hi","tag":"प्रमाणीकरण","count":45},{"language":"id","tag":"Autentikasi","count":45},{"language":"it","tag":"Autenticazione","count":45},{"language":"ja","tag":"認証","count":45},{"language":"pt-BR","tag":"Autenticação","count":45},{"language":"pt","tag":"Autenticação","count":45},{"language":"ru","tag":"Аутентификация","count":45},{"language":"zh","tag":"身份认证","count":45},{"language":"pt-BR","tag":"Recursos","count":38},{"language":"en","tag":"Digital ID wallets","count":35},{"language":"en","tag":"User and Business Verifications","count":35},{"language":"ar","tag":"محافظ الهوية الرقمية","count":35},{"language":"ar","tag":"التحقق من المستخدمين والشركات","count":35},{"language":"ca","tag":"Carteres d'identitat digital","count":35},{"language":"ca","tag":"Verificacions d'usuaris i empreses","count":35},{"language":"de","tag":"Digitale ID-Wallets","count":35},{"language":"de","tag":"Benutzer- und Unternehmensverifizierungen","count":35},{"language":"es","tag":"Wallets de identidad digital","count":35},{"language":"es","tag":"Verificaciones de usuarios y empresas","count":35},{"language":"fr","tag":"Portefeuilles d'identité numérique","count":35},{"language":"fr","tag":"Vérifications des utilisateurs et des entreprises","count":35},{"language":"hi","tag":"डिजिटल ID वॉलेट","count":35},{"language":"hi","tag":"उपयोगकर्ता और व्यवसाय सत्यापन","count":35},{"language":"id","tag":"Dompet ID Digital","count":35},{"language":"id","tag":"Verifikasi Pengguna dan Bisnis","count":35},{"language":"it","tag":"Wallet di identità digitale","count":35},{"language":"it","tag":"Verifiche di utenti e aziende","count":35},{"language":"ja","tag":"デジタルIDウォレット","count":35},{"language":"ja","tag":"ユーザーと企業の認証","count":35},{"language":"ko","tag":"디지털 신분증 지갑","count":35},{"language":"ko","tag":"사용자 인증 및 기업 확인","count":35},{"language":"pt-BR","tag":"Carteiras de identidade digital","count":35},{"language":"pt","tag":"Carteiras de identidade digital","count":35},{"language":"pt","tag":"Verificações de utilizadores e empresas","count":35},{"language":"ru","tag":"Цифровые ID-кошельки","count":35},{"language":"ru","tag":"Верификация пользователей и компаний","count":35},{"language":"zh","tag":"数字身份钱包","count":35},{"language":"zh","tag":"用户与企业验证","count":35},{"language":"ko","tag":"기능","count":34}]},"assistantConfig":{"enableAskAiButton":false,"enableStarterQuestions":false,"enableAskAiSearchBar":true},"basePath":"","hasChatPermissions":true,"hasWebMcpPermissions":true,"toggles":[{"name":"kill-isr","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-rbac-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-mintlify-slack","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"agent-integrations-settings","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"rbac-expansion","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-pr-grouping","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"custom-prefix","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"analytics-v7","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"user-flows-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"no-publish-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-onboarding","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving-live","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"stripTemperatureMiddleware","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"support-platform-pylon-zendesk","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"snapshot-serving","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"instant-rollback","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications-server","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"granular-notifications","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automations-fable","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fixed-ai-action-pricing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"site-roles","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"automation-resolve-merge-conflict","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"scoped-publishing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"mintql","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"page-level-analytics","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-version-history-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"billing-page-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"full-page-search","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workspace-projects","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"assistant-v5","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"fork-pr-previews","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"revalidation-jwt","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-sso-scim","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"hobby-abuse-scan","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"dashboard-inbox","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-signup","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-dual-write","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"workos-enabled","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"approve-review-flow","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"editor-metadata","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"sso-setup-deadline-banner","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"turbopuffer-serve","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"live-agents","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"starter-pricing","enabled":true,"variant":{"name":"control","enabled":true,"payload":{"type":"string","value":"control"},"feature_enabled":true},"impressionData":false},{"name":"llms-txt-v2","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"wildcard-email-auth","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false},{"name":"update-worker-routing","enabled":true,"variant":{"name":"disabled","enabled":false,"feature_enabled":true},"impressionData":false}],"googleFontsInlined":false},"customCss":[{"filePath":"style.css","href":"/_mintlify/custom/didit-0f962782/714dd91730ddd114/style.css"}]}
{"page":{"pagePath":"hi/authentication/quickstart","slug":"/hi/authentication/quickstart","pageMetadata":{"title":"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन","sidebarTitle":"क्विकस्टार्ट","keywords":["प्रमाणीकरण क्विकस्टार्ट","वेब ऐप में लॉगिन जोड़ें","होस्टेड साइन-इन क्विकस्टार्ट","पासकी लॉगिन क्विकस्टार्ट","ईमेल कोड लॉगिन","JWT access token सत्यापित करें","Didit Authentication"],"description":"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।","href":"/hi/authentication/quickstart"},"description":{"compiledSource":"\"use strict\";\nconst {jsx: _jsx} = arguments[0];\nconst {useMDXComponents: _provideComponents} = arguments[0];\nfunction _createMdxContent(props) {\n const _components = {\n p: \"p\",\n ..._provideComponents(),\n ...props.components\n };\n return _jsx(_components.p, {\n children: \"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।\"\n });\n}\nfunction MDXContent(props = {}) {\n const {wrapper: MDXLayout} = {\n ..._provideComponents(),\n ...props.components\n };\n return MDXLayout ? _jsx(MDXLayout, {\n ...props,\n children: _jsx(_createMdxContent, {\n ...props\n })\n }) : _createMdxContent(props);\n}\nreturn {\n default: MDXContent\n};\n","frontmatter":{},"scope":{}},"pageType":"default","mdx":{"mdxSource":{"compiledSource":"\"use strict\";const{Fragment:_Fragment,jsx:_jsx,jsxs:_jsxs}=arguments[0];const{useMDXComponents:_provideComponents}=arguments[0];function _createMdxContent(props){const _components={a:`a`,code:`code`,li:`li`,ol:`ol`,p:`p`,pre:`pre`,span:`span`,strong:`strong`,tbody:`tbody`,td:`td`,th:`th`,thead:`thead`,tr:`tr`,ul:`ul`,..._provideComponents(),...props.components},{Card,CardGroup,CodeBlock,Frame,Heading,OptimizedImage,Step,Steps,Table}=_components;if(!Card)_missingMdxReference(`Card`,true);if(!CardGroup)_missingMdxReference(`CardGroup`,true);if(!CodeBlock)_missingMdxReference(`CodeBlock`,true);if(!Frame)_missingMdxReference(`Frame`,true);if(!Heading)_missingMdxReference(`Heading`,true);if(!OptimizedImage)_missingMdxReference(`OptimizedImage`,true);if(!Step)_missingMdxReference(`Step`,true);if(!Steps)_missingMdxReference(`Steps`,true);if(!Table)_missingMdxReference(`Table`,true);return _jsxs(_Fragment,{children:[_jsx(_components.p,{children:`यह क्विकस्टार्ट लगभग 10 मिनट में Didit Authentication को शुरू से अंत तक काम करने की सुविधा देता है।\nआप एक सैंडबॉक्स एप्लिकेशन में कॉलबैक पंजीकृत करते हैं, एक साइन-इन विधि चालू करते हैं, होस्टेड साइन-इन पेज के माध्यम से किसी व्यक्ति को साइन इन कराते हैं, अपने सर्वर पर उसके एक्सेस टोकन को सत्यापित करते हैं, और कंसोल में साइन-इन देखते हैं।`}),`\n`,_jsx(Heading,{level:`2`,id:`पूर्वापेक्षाएँ`,children:`पूर्वापेक्षाएँ`}),`\n`,_jsxs(_components.ul,{children:[`\n`,_jsx(_components.li,{children:`एक Didit खाता, जिसमें एक सैंडबॉक्स एप्लिकेशन हो। खाता बनाना निःशुल्क है, और हर सैंडबॉक्स एप्लिकेशन में प्रमाणीकरण चालू होता है।`}),`\n`,_jsxs(_components.li,{children:[`Node.js 20 या बाद का संस्करण, और एक वेब ऐप जिसे आप `,_jsx(_components.code,{children:`http://localhost:3000`}),` पर चला सकें।`]}),`\n`]}),`\n`,_jsx(Heading,{level:`2`,id:`चरण`,children:`चरण`}),`\n`,_jsxs(Steps,{children:[_jsxs(Step,{title:`अपना सैंडबॉक्स एप्लिकेशन खोलें`,children:[_jsxs(_components.p,{children:[_jsx(_components.a,{href:`https://business.didit.me`,children:`Business Console`}),` में, एप्लिकेशन स्विचर से अपना `,_jsx(_components.strong,{children:`Sandbox`}),` एप्लिकेशन चुनें, फिर `,_jsx(_components.strong,{children:`Authentication`}),` खोलें।`]}),_jsxs(_components.p,{children:[`एक Sandbox एप्लिकेशन `,_jsx(_components.code,{children:`http://localhost`}),` कॉलबैक और सोशल साइन-इन के लिए Didit के टेस्ट क्रेडेंशियल स्वीकार करता है, और उस पर कभी बिलिंग नहीं होती।\nलाइव एप्लिकेशन के लिए Authentication `,_jsx(_components.strong,{children:`Products`}),` पेज से चालू करें: देखें `,_jsx(_components.a,{href:`/hi/authentication/overview#%E0%A4%85%E0%A4%AA%E0%A4%A8%E0%A4%BE-%E0%A4%8F%E0%A4%AA%E0%A5%8D%E0%A4%B2%E0%A4%BF%E0%A4%95%E0%A5%87%E0%A4%B6%E0%A4%A8-%E0%A4%A4%E0%A5%88%E0%A4%AF%E0%A4%BE%E0%A4%B0-%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82`,children:`अपने एप्लिकेशन को तैयार करें`}),`।`]})]}),_jsxs(Step,{title:`अपना कॉलबैक और ओरिजिन रजिस्टर करें`,children:[_jsxs(_components.p,{children:[_jsx(_components.strong,{children:`Authentication > Security and sessions > Redirect URLs and allowed origins`}),` खोलें और ये जोड़ें:`]}),_jsxs(Table,{children:[_jsx(_components.thead,{children:_jsxs(_components.tr,{children:[_jsx(_components.th,{children:`विवरण`}),_jsx(_components.th,{children:`मान`})]})}),_jsxs(_components.tbody,{children:[_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Redirect URL`}),_jsx(_components.td,{children:_jsx(_components.code,{children:`http://localhost:3000/auth/callback`})})]}),_jsxs(_components.tr,{children:[_jsx(_components.td,{children:`Allowed origin`}),_jsx(_components.td,{children:_jsx(_components.code,{children:`http://localhost:3000`})})]})]})]}),_jsx(_components.p,{children:`Didit किसी व्यक्ति को केवल उसी redirect URL पर भेजता है जिसे आपने रजिस्टर किया है, अक्षर-दर-अक्षर मिलान के साथ।\nAllowed origin ब्राउज़र को आपके एप्लिकेशन के Didit ओरिजिन के साथ कोड का आदान-प्रदान करने देता है।`}),_jsx(Frame,{caption:`Redirect URLs और allowed origins, Authentication > Security and sessions के अंतर्गत।`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-redirect-urls.png?fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=8bf9cdacf97580097f4e8c6bd242af6f`,alt:`Didit Business Console में Redirect URLs and allowed origins कार्ड, allowlist और blocklist तथा sign-in URL के बगल में`,\"data-og-width\":`1600`,width:`1600`,\"data-og-height\":`1111`,height:`1111`,\"data-path\":`images/authentication/console-redirect-urls.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-redirect-urls.png?w=280\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=dc653589f29f40ce569d8b313ac7e67c 280w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-redirect-urls.png?w=560\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=4e85ab28b3c08bb1a8396bfb6757f588 560w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-redirect-urls.png?w=840\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=f6ad7644c720d900733faaba2d1d783b 840w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-redirect-urls.png?w=1100\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=f841eb49d949d3d9ede1536b6b320709 1100w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-redirect-urls.png?w=1650\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=f66993cebb118865ff3975ef5feb9bdf 1650w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-redirect-urls.png?w=2500\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=9135c37d9677d902da471ac4a9ff4b08 2500w`})})]}),_jsxs(Step,{title:`एक साइन-इन विधि चालू करें`,children:[_jsxs(_components.p,{children:[_jsx(_components.strong,{children:`Authentication > Sign-in methods`}),` खोलें और `,_jsx(_components.strong,{children:`Email code`}),` चालू करें।\nनया एप्लिकेशन सभी विधियाँ बंद करके शुरू होता है, और होस्टेड पेज केवल वही विधियाँ दिखाता है जो आपने चालू की हैं।`]}),_jsxs(_components.p,{children:[`चाहें तो `,_jsx(_components.strong,{children:`Passkeys`}),` भी जोड़ सकते हैं, या `,_jsx(_components.strong,{children:`Didit test credentials`}),` के साथ कोई सोशल साइन-इन विधि, जो बिना अपने ऐप के Sandbox में काम करती है।\nहर विधि का वर्णन `,_jsx(_components.a,{href:`/hi/authentication/sign-in-methods`,children:`साइन-इन विधियाँ`}),` में है।`]}),_jsx(Frame,{caption:`Authentication > Sign-in methods, होस्टेड पेज के लाइव प्रीव्यू के साथ।`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-in-methods.png?fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=4f71ad0125f22dd8184ad837854ec8db`,alt:`Didit Business Console में Sign-in methods पेज, होस्टेड साइन-इन पेज कार्ड, पासवर्डरहित और पासवर्ड विधियों और होस्टेड पेज के लाइव प्रीव्यू के साथ`,\"data-og-width\":`1600`,width:`1600`,\"data-og-height\":`1111`,height:`1111`,\"data-path\":`images/authentication/console-sign-in-methods.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-in-methods.png?w=280\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=b53cc07bfe7c5bd2e39e5d3e1baf0887 280w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-in-methods.png?w=560\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=b39d1f57e19bebac30e0f48b71760311 560w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-in-methods.png?w=840\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=53b5153b5d8652c6a3faed9b2f10ed6e 840w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-in-methods.png?w=1100\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=9b804efd8dd20d49b118699b98df3fe1 1100w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-in-methods.png?w=1650\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=8cb9bb5f881bfa3f2870ba4a210d3363 1650w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-in-methods.png?w=2500\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=3d7a020b21d421265c172470aba47ae9 2500w`})})]}),_jsxs(Step,{title:`अपनी publishable key कॉपी करें`,children:[_jsxs(_components.p,{children:[_jsx(_components.strong,{children:`Authentication > Developers`}),` खोलें और `,_jsx(_components.strong,{children:`Publishable key`}),` कॉपी करें।\nSandbox एप्लिकेशन में यह `,_jsx(_components.code,{children:`pk_test_`}),` से शुरू होती है।`]}),_jsxs(_components.p,{children:[`Publishable key सार्वजनिक है और आपके एप्लिकेशन के Didit साइन-इन ओरिजिन की पहचान करती है।\n`,_jsx(_components.strong,{children:`Secret key`}),` को कभी ब्राउज़र या मोबाइल कोड में न डालें।`]})]}),_jsxs(Step,{title:`SDK इंस्टॉल करें और साइन इन करें`,children:[_jsx(CodeBlock,{filename:``,numberOfLines:`1`,language:`shellscript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`shellscript`,children:_jsxs(_components.code,{language:`shellscript`,numberOfLines:`1`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#DCDCAA`},children:`npm`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` install`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` @didit-protocol/auth`})]}),`\n`]})})}),_jsx(CodeBlock,{filename:`auth.ts`,numberOfLines:`18`,language:`typescript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`typescript`,children:_jsxs(_components.code,{language:`typescript`,numberOfLines:`18`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`import`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` { `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`createDiditAuth`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` } `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`from`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"@didit-protocol/auth\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`export`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` auth`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` createDiditAuth`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`({`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` publishableKey:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"pk_test_...\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` redirectUri:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"http://localhost:3000/auth/callback\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`,`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`});`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// Your sign-in button`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`export`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` async`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` function`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` onSignInClick`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`() {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` auth`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`signIn`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`({ `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`returnTo:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"/dashboard\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` });`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#6E7781`,\"--shiki-dark\":`#6A9955`},children:`// Run once on http://localhost:3000/auth/callback`})}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`export`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` async`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` function`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` onCallbackPage`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`() {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` { `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:`session`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:`returnTo`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` } `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`=`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` auth`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`handleRedirectCallback`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`();`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` console`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`log`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`session`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`email`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`session`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`vendorData`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` window`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`location`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`replace`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`returnTo`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` ??`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"/\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`);`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`]})})}),_jsx(_components.p,{children:`अपना बटन क्लिक करें: होस्टेड पेज एक ईमेल पता माँगता है और छह अंकों का कोड भेजता है।\nकोड डालें, और Didit आपको आपके कॉलबैक पर वापस भेज देता है, जो वन-टाइम कोड को सत्र के टोकन में बदलता है।\nजिस पते का कोई खाता नहीं है, उससे पहली बार साइन इन करने पर खाता बन जाता है, क्योंकि डिफ़ॉल्ट साइन-अप नीति किसी को भी साइन अप करने देती है।`}),_jsx(Frame,{caption:`एक फ़ोन पर होस्टेड साइन-इन पेज। इसमें केवल वही विधियाँ दिखती हैं जो आपने चालू की हैं।`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/hosted-sign-in-phone.png?fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=842077ff63a6dcffc50b0f0542ab07e4`,alt:`फ़ोन पर होस्टेड साइन-इन पेज, जिसमें पासकी बटन और ईमेल तथा पासवर्ड फ़ील्ड हैं`,\"data-og-width\":`700`,width:`700`,\"data-og-height\":`998`,height:`998`,\"data-path\":`images/authentication/hosted-sign-in-phone.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/hosted-sign-in-phone.png?w=280\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=3b9f9b2abff78ff7f4463c72cfdb566b 280w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/hosted-sign-in-phone.png?w=560\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=35f3e5edc9a292df595def4b9a4e54f8 560w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/hosted-sign-in-phone.png?w=840\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=61c8d9c1a51289e4cb6c59ae2c07b4bd 840w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/hosted-sign-in-phone.png?w=1100\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=2340507a15d14010f2dc84b19a026ab4 1100w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/hosted-sign-in-phone.png?w=1650\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=bbfca8af2a0aba093a0e851306a0135d 1650w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/hosted-sign-in-phone.png?w=2500\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=04b69b2ea249e38a0d293a3b4848a2a1 2500w`})})]}),_jsxs(Step,{title:`सर्वर पर टोकन सत्यापित करें`,children:[_jsxs(_components.p,{children:[_jsx(_components.code,{children:`auth.getToken()`}),` से मिला एक्सेस टोकन `,_jsx(_components.code,{children:`Authorization`}),` हेडर में अपने बैकएंड को भेजें, और हर सुरक्षित अनुरोध पर उसे वहीं सत्यापित करें:`]}),_jsx(CodeBlock,{filename:`server.ts`,numberOfLines:`12`,language:`typescript`,children:_jsx(_components.pre,{className:`shiki shiki-themes github-light-default dark-plus`,style:{backgroundColor:`#ffffff`,\"--shiki-dark-bg\":`#0B0C0E`,color:`#1f2328`,\"--shiki-dark\":`#D4D4D4`},language:`typescript`,children:_jsxs(_components.code,{language:`typescript`,numberOfLines:`12`,children:[_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`import`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` { `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`verifyToken`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` } `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`from`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"@didit-protocol/auth/server\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`export`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` async`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` function`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` authenticate`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#9CDCFE`},children:`request`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`:`}),_jsx(_components.span,{style:{color:`#953800`,\"--shiki-dark\":`#4EC9B0`},children:` Request`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` header`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` request`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`headers`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`get`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"authorization\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`??`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` token`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` header`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`startsWith`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:`\"Bearer \"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`?`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` header`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:`slice`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#B5CEA8`},children:`7`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`) `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:`:`}),_jsx(_components.span,{style:{color:`#0A3069`,\"--shiki-dark\":`#CE9178`},children:` \"\"`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` try`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#569CD6`},children:` const`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:` claims`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#D4D4D4`},children:` =`}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` await`}),_jsx(_components.span,{style:{color:`#8250DF`,\"--shiki-dark\":`#DCDCAA`},children:` verifyToken`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`(`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`token`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, { `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`publishableKey:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` process`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`env`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#4FC1FF`},children:`DIDIT_PUBLISHABLE_KEY`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` });`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` return`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` { `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`personId:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` claims`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`sub`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`, `}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`vendorData:`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:` claims`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`.`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#9CDCFE`},children:`vendor_data`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` };`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` } `}),_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:`catch`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` {`})]}),`\n`,_jsxs(_components.span,{className:`line`,children:[_jsx(_components.span,{style:{color:`#CF222E`,\"--shiki-dark\":`#C586C0`},children:` return`}),_jsx(_components.span,{style:{color:`#0550AE`,\"--shiki-dark\":`#569CD6`},children:` null`}),_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`;`})]}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:` }`})}),`\n`,_jsx(_components.span,{className:`line`,children:_jsx(_components.span,{style:{color:`#1F2328`,\"--shiki-dark\":`#D4D4D4`},children:`}`})}),`\n`]})})}),_jsxs(_components.p,{children:[_jsx(_components.code,{children:`verifyToken`}),` आपके जारीकर्ता की प्रकाशित कुंजियों के विरुद्ध ES256 हस्ताक्षर, issuer और समाप्ति की जाँच करता है।\nएक्सेस टोकन अधिकतम 5 मिनट तक चलते हैं, और `,_jsx(_components.code,{children:`auth.getToken()`}),` उन्हें आपके लिए रीफ़्रेश करता है।\nअन्य भाषाओं में उसी टोकन को `,_jsx(_components.a,{href:`/hi/integration/server-sdks/overview`,children:`server SDKs`}),` से, या किसी भी JWT लाइब्रेरी से सत्यापित किया जा सकता है, जैसा `,_jsx(_components.a,{href:`/hi/authentication/tokens-and-jwks#%E0%A4%85%E0%A4%AA%E0%A4%A8%E0%A5%87-%E0%A4%B8%E0%A4%B0%E0%A5%8D%E0%A4%B5%E0%A4%B0-%E0%A4%AA%E0%A4%B0-%E0%A4%9F%E0%A5%8B%E0%A4%95%E0%A4%A8-%E0%A4%B8%E0%A4%A4%E0%A5%8D%E0%A4%AF%E0%A4%BE%E0%A4%AA%E0%A4%BF%E0%A4%A4-%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82`,children:`tokens और JWKS`}),` में दिखाया गया है।`]})]}),_jsxs(Step,{title:`कंसोल में साइन-इन देखें`,children:[_jsxs(_components.p,{children:[_jsx(_components.strong,{children:`Authentication > Sign-ins`}),` खोलें।\nआपका साइन-इन अपने परिणाम, विधि, डिवाइस, स्थान और जोखिम के साथ सूचीबद्ध होता है, उन उदाहरण साइन-इन के बगल में जिनसे हर सैंडबॉक्स शुरू होता है।\nव्यक्ति `,_jsx(_components.strong,{children:`Users`}),` के अंतर्गत दिखाई देता है।`]}),_jsx(Frame,{caption:`Authentication > Sign-ins: हर प्रयास, स्थिति, विधि और जोखिम के फ़िल्टर के साथ।`,children:_jsx(OptimizedImage,{src:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-ins.png?fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=3c79b4e120c911b732d738e52d1687c8`,alt:`Didit Business Console में Sign-ins पेज, जिसमें साइन-इन प्रयास उनकी स्थिति, व्यक्ति, विधि, डिवाइस, स्थान, जोखिम और समय के साथ सूचीबद्ध हैं`,\"data-og-width\":`1600`,width:`1600`,\"data-og-height\":`1111`,height:`1111`,\"data-path\":`images/authentication/console-sign-ins.png`,\"data-optimize\":`true`,\"data-opv\":`3`,srcset:`https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-ins.png?w=280\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=a6661ced9e0db1fc841bb4162f00a30d 280w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-ins.png?w=560\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=2b5430e83da0c4a30b62d937a56bc355 560w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-ins.png?w=840\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=5f51d19b6e0597ac7bbaabea716845ec 840w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-ins.png?w=1100\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=ea4961e4af82736482987319c773076b 1100w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-ins.png?w=1650\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=2cf6c160ae1f8b33ab178fd874fae554 1650w, https://mintcdn.com/didit-0f962782/RpqZjIB1GnUPdMTN/images/authentication/console-sign-ins.png?w=2500\u0026fit=max\u0026auto=format\u0026n=RpqZjIB1GnUPdMTN\u0026q=85\u0026s=f1e544935ad393a1315dd6eb3986fcda 2500w`})}),_jsxs(_components.p,{children:[`अपने सर्वर पर साइन-इन गतिविधि प्राप्त करने के लिए, किसी `,_jsx(_components.a,{href:`/hi/integration/webhooks`,children:`webhook गंतव्य`}),` को `,_jsx(_components.code,{children:`auth.signup`}),` और `,_jsx(_components.code,{children:`auth.login`}),` की सदस्यता दें। देखें `,_jsx(_components.a,{href:`/hi/authentication/events-and-webhooks`,children:`इवेंट और webhooks`}),`।`]})]})]}),`\n`,_jsx(Heading,{level:`2`,id:`लाइव-होने-से-पहले`,children:`लाइव होने से पहले`}),`\n`,_jsxs(_components.ol,{children:[`\n`,_jsxs(_components.li,{children:[_jsx(_components.strong,{children:`Products`}),` पेज पर अपने Live एप्लिकेशन के लिए Authentication चालू करें।`]}),`\n`,_jsxs(_components.li,{children:[`वहीं अपने प्रोडक्शन `,_jsx(_components.code,{children:`https://`}),` रीडायरेक्ट URL और ऑरिजिन पंजीकृत करें: Live एप्लिकेशन केवल `,_jsx(_components.code,{children:`https://`}),` स्वीकार करता है।`]}),`\n`,_jsx(_components.li,{children:`सोशल साइन-इन के लिए Didit के टेस्ट क्रेडेंशियल को अपने एप्लिकेशन के क्लाइंट ID और सीक्रेट से बदलें।`}),`\n`,_jsxs(_components.li,{children:[`Live पब्लिशेबल कुंजी (`,_jsx(_components.code,{children:`pk_live_`}),`) को अपने प्रोडक्शन कॉन्फ़िगरेशन में कॉपी करें।`]}),`\n`,_jsxs(_components.li,{children:[_jsx(_components.a,{href:`/hi/authentication/integration-guide#%E0%A4%97%E0%A5%8B-%E0%A4%B2%E0%A4%BE%E0%A4%87%E0%A4%B5-%E0%A4%9A%E0%A5%87%E0%A4%95%E0%A4%B2%E0%A4%BF%E0%A4%B8%E0%A5%8D%E0%A4%9F`,children:`गो-लाइव चेकलिस्ट`}),` के हर चरण से गुजरें।`]}),`\n`]}),`\n`,_jsx(Heading,{level:`2`,id:`अगले-चरण`,children:`अगले चरण`}),`\n`,_jsxs(CardGroup,{cols:2,children:[_jsx(Card,{title:`इंटीग्रेशन गाइड`,icon:`diagram-project`,href:`/hi/authentication/integration-guide`,children:_jsx(_components.p,{children:`होस्टेड या आपकी अपनी स्क्रीन, टोकन स्टोरेज, सत्र, स्टेप-अप और समस्या निवारण।`})}),_jsx(Card,{title:`React और Next.js`,icon:`react`,href:`/hi/authentication/quickstarts/nextjs`,children:_jsxs(_components.p,{children:[`कंपोनेंट, हुक, HttpOnly कुकीज़ और सर्वर पर `,_jsx(_components.code,{children:`auth()`}),`।`]})}),_jsx(Card,{title:`iOS, Android, React Native और Flutter`,icon:`mobile`,href:`/hi/authentication/quickstarts/ios`,children:_jsx(_components.p,{children:`सिस्टम ब्राउज़र के साथ नेटिव साइन-इन, पासकी और सुरक्षित स्टोरेज।`})}),_jsx(Card,{title:`बॉट सुरक्षा`,icon:`shield-halved`,href:`/hi/authentication/bot-protection`,children:_jsx(_components.p,{children:`बॉट और अकाउंट टेकओवर को रोकने वाली नीतियाँ चालू करें।`})})]})]})}function MDXContent(props={}){const{wrapper:MDXLayout}={..._provideComponents(),...props.components};return MDXLayout?_jsx(MDXLayout,{...props,children:_jsx(_createMdxContent,{...props})}):_createMdxContent(props)}return{default:MDXContent};function _missingMdxReference(id,component){throw new Error(`Expected `+(component?`component`:`object`)+\" `\"+id+\"` to be defined: you likely forgot to import, pass, or provide it.\")}","frontmatter":{},"scope":{"config":{},"pageMetadata":{"title":"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन","sidebarTitle":"क्विकस्टार्ट","keywords":["प्रमाणीकरण क्विकस्टार्ट","वेब ऐप में लॉगिन जोड़ें","होस्टेड साइन-इन क्विकस्टार्ट","पासकी लॉगिन क्विकस्टार्ट","ईमेल कोड लॉगिन","JWT access token सत्यापित करें","Didit Authentication"],"description":"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।","href":"/hi/authentication/quickstart"}}},"mdxSourceWithNoJs":null},"mdxExtracts":{"tableOfContents":[{"title":"पूर्वापेक्षाएँ","slug":"पूर्वापेक्षाएँ","depth":2,"children":[]},{"title":"चरण","slug":"चरण","depth":2,"children":[]},{"title":"लाइव होने से पहले","slug":"लाइव-होने-से-पहले","depth":2,"children":[]},{"title":"अगले चरण","slug":"अगले-चरण","depth":2,"children":[]}],"codeExamples":{}},"jsLinks":["/_mintlify/custom/didit-0f962782/c0e2b20b5285ec45/snippets/data/database-validation-coverage.js","/_mintlify/custom/didit-0f962782/4ac7d3c2a19a354d/database-validation-playground.js"],"subdomain":"didit-0f962782","siteName":"Didit Docs","title":"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन - Didit Docs","navMaps":{"firstHrefInVersion":{},"firstHrefInLanguage":{"en":{"href":"/authentication/quickstart","matchLevel":1},"es":{"href":"/es/authentication/quickstart","matchLevel":1},"pt-BR":{"href":"/pt-br/authentication/quickstart","matchLevel":1},"ja":{"href":"/ja/authentication/quickstart","matchLevel":1},"de":{"href":"/de/authentication/quickstart","matchLevel":1},"fr":{"href":"/fr/authentication/quickstart","matchLevel":1},"it":{"href":"/it/authentication/quickstart","matchLevel":1},"pt":{"href":"/pt/authentication/quickstart","matchLevel":1},"ca":{"href":"/ca/authentication/quickstart","matchLevel":1},"id":{"href":"/id/authentication/quickstart","matchLevel":1},"ru":{"href":"/ru/authentication/quickstart","matchLevel":1},"ko":{"href":"/ko/authentication/quickstart","matchLevel":1},"zh":{"href":"/zh/authentication/quickstart","matchLevel":1},"ar":{"href":"/ar/authentication/quickstart","matchLevel":1},"hi":{"href":"/hi/authentication/quickstart","matchLevel":0}}},"lastModified":"2026-11-22T11:14:14.047Z","gitLastModified":"2026-11-22T11:08:38.000Z","originalFileLocation":"hi/authentication/quickstart.mdx","locale":"hi"},"headHtml":"\u003cscript data-mint-head>(function(){var d=document.documentElement,p=null;if(!p){try{p=localStorage.getItem(\"isDarkMode\")}catch(e){}if(p==='true')p='dark';else if(p==='false')p='light';if(p!=='light'\u0026\u0026p!=='dark'\u0026\u0026p!=='system')p=\"system\"}var r=p==='system'?(matchMedia(\"(prefers-color-scheme: dark)\").matches?'dark':'light'):p;d.classList.remove(r==='dark'?'light':'dark');d.classList.add(r);d.setAttribute(\"data-theme-preference\",p)})();\u003c/script>\u003cmeta data-mint-head name=\"description\" content=\"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।\">\u003cmeta data-mint-head name=\"application-name\" content=\"Didit Docs\">\u003cmeta data-mint-head name=\"generator\" content=\"Mintlify\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon/android-chrome-192x192.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"apple-touch-icon\" type=\"image/png\" sizes=\"180x180\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon/apple-touch-icon.png\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon/favicon-16x16.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon/favicon-32x32.png\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon/favicon.ico\" media=\"(prefers-color-scheme: light)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"192x192\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon-dark/android-chrome-192x192.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"16x16\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon-dark/favicon-16x16.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"icon\" type=\"image/png\" sizes=\"32x32\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon-dark/favicon-32x32.png\" media=\"(prefers-color-scheme: dark)\">\u003clink data-mint-head rel=\"shortcut icon\" type=\"image/x-icon\" href=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon-dark/favicon.ico\" media=\"(prefers-color-scheme: dark)\">\u003cmeta data-mint-head property=\"og:title\" content=\"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन - Didit Docs\">\u003cmeta data-mint-head property=\"og:description\" content=\"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।\">\u003cmeta data-mint-head property=\"og:site_name\" content=\"Didit Docs\">\u003cmeta data-mint-head property=\"og:url\" content=\"https://docs.didit.me/hi/authentication/quickstart\">\u003cmeta data-mint-head property=\"og:type\" content=\"website\">\u003cmeta data-mint-head property=\"og:image\" content=\"https://didit-0f962782.mintlify.site/_mintlify/api/og/v2?division=%E0%A4%B6%E0%A5%81%E0%A4%B0%E0%A5%81%E0%A4%86%E0%A4%A4+%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82\u0026amp;title=%E0%A4%AA%E0%A5%8D%E0%A4%B0%E0%A4%AE%E0%A4%BE%E0%A4%A3%E0%A5%80%E0%A4%95%E0%A4%B0%E0%A4%A3+%E0%A4%95%E0%A5%8D%E0%A4%B5%E0%A4%BF%E0%A4%95%E0%A4%B8%E0%A5%8D%E0%A4%9F%E0%A4%BE%E0%A4%B0%E0%A5%8D%E0%A4%9F%3A+10+%E0%A4%AE%E0%A4%BF%E0%A4%A8%E0%A4%9F+%E0%A4%AE%E0%A5%87%E0%A4%82+%E0%A4%AA%E0%A4%B9%E0%A4%B2%E0%A4%BE+%E0%A4%B8%E0%A4%BE%E0%A4%87%E0%A4%A8-%E0%A4%87%E0%A4%A8\u0026amp;description=%E0%A4%B8%E0%A5%88%E0%A4%82%E0%A4%A1%E0%A4%AC%E0%A5%89%E0%A4%95%E0%A5%8D%E0%A4%B8+%E0%A4%8F%E0%A4%AA%E0%A5%8D%E0%A4%B2%E0%A4%BF%E0%A4%95%E0%A5%87%E0%A4%B6%E0%A4%A8+%E0%A4%AE%E0%A5%87%E0%A4%82+Didit+Authentication+%E0%A4%9A%E0%A4%BE%E0%A4%B2%E0%A5%82+%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82%2C+%E0%A4%B9%E0%A5%8B%E0%A4%B8%E0%A5%8D%E0%A4%9F%E0%A5%87%E0%A4%A1+%E0%A4%AA%E0%A5%87%E0%A4%9C+%E0%A4%B8%E0%A5%87+%E0%A4%95%E0%A4%BF%E0%A4%B8%E0%A5%80+%E0%A4%B5%E0%A5%8D%E0%A4%AF%E0%A4%95%E0%A5%8D%E0%A4%A4%E0%A4%BF+%E0%A4%95%E0%A5%8B+%E0%A4%B8%E0%A4%BE%E0%A4%87%E0%A4%A8-%E0%A4%87%E0%A4%A8+%E0%A4%95%E0%A4%B0%E0%A4%BE%E0%A4%8F%E0%A4%81+%E0%A4%94%E0%A4%B0+%E0%A4%B8%E0%A4%B0%E0%A5%8D%E0%A4%B5%E0%A4%B0+%E0%A4%AA%E0%A4%B0+%E0%A4%89%E0%A4%B8%E0%A4%95%E0%A5%87+access+token+%E0%A4%95%E0%A5%8B+%E0%A4%B8%E0%A4%A4%E0%A5%8D%E0%A4%AF%E0%A4%BE%E0%A4%AA%E0%A4%BF%E0%A4%A4+%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82%E0%A5%A4\u0026amp;theme=6763de7356559382b06288d9\u0026amp;signature=4857f00bbba879ec5ffef598dad81ed3c7d2f31113932be50a6bf4d8bdcd210c\">\u003cmeta data-mint-head property=\"og:image:width\" content=\"1200\">\u003cmeta data-mint-head property=\"og:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"twitter:card\" content=\"summary_large_image\">\u003cmeta data-mint-head name=\"twitter:title\" content=\"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन - Didit Docs\">\u003cmeta data-mint-head name=\"twitter:description\" content=\"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।\">\u003cmeta data-mint-head name=\"twitter:image\" content=\"https://didit-0f962782.mintlify.site/_mintlify/api/og/v2?division=%E0%A4%B6%E0%A5%81%E0%A4%B0%E0%A5%81%E0%A4%86%E0%A4%A4+%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82\u0026amp;title=%E0%A4%AA%E0%A5%8D%E0%A4%B0%E0%A4%AE%E0%A4%BE%E0%A4%A3%E0%A5%80%E0%A4%95%E0%A4%B0%E0%A4%A3+%E0%A4%95%E0%A5%8D%E0%A4%B5%E0%A4%BF%E0%A4%95%E0%A4%B8%E0%A5%8D%E0%A4%9F%E0%A4%BE%E0%A4%B0%E0%A5%8D%E0%A4%9F%3A+10+%E0%A4%AE%E0%A4%BF%E0%A4%A8%E0%A4%9F+%E0%A4%AE%E0%A5%87%E0%A4%82+%E0%A4%AA%E0%A4%B9%E0%A4%B2%E0%A4%BE+%E0%A4%B8%E0%A4%BE%E0%A4%87%E0%A4%A8-%E0%A4%87%E0%A4%A8\u0026amp;description=%E0%A4%B8%E0%A5%88%E0%A4%82%E0%A4%A1%E0%A4%AC%E0%A5%89%E0%A4%95%E0%A5%8D%E0%A4%B8+%E0%A4%8F%E0%A4%AA%E0%A5%8D%E0%A4%B2%E0%A4%BF%E0%A4%95%E0%A5%87%E0%A4%B6%E0%A4%A8+%E0%A4%AE%E0%A5%87%E0%A4%82+Didit+Authentication+%E0%A4%9A%E0%A4%BE%E0%A4%B2%E0%A5%82+%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82%2C+%E0%A4%B9%E0%A5%8B%E0%A4%B8%E0%A5%8D%E0%A4%9F%E0%A5%87%E0%A4%A1+%E0%A4%AA%E0%A5%87%E0%A4%9C+%E0%A4%B8%E0%A5%87+%E0%A4%95%E0%A4%BF%E0%A4%B8%E0%A5%80+%E0%A4%B5%E0%A5%8D%E0%A4%AF%E0%A4%95%E0%A5%8D%E0%A4%A4%E0%A4%BF+%E0%A4%95%E0%A5%8B+%E0%A4%B8%E0%A4%BE%E0%A4%87%E0%A4%A8-%E0%A4%87%E0%A4%A8+%E0%A4%95%E0%A4%B0%E0%A4%BE%E0%A4%8F%E0%A4%81+%E0%A4%94%E0%A4%B0+%E0%A4%B8%E0%A4%B0%E0%A5%8D%E0%A4%B5%E0%A4%B0+%E0%A4%AA%E0%A4%B0+%E0%A4%89%E0%A4%B8%E0%A4%95%E0%A5%87+access+token+%E0%A4%95%E0%A5%8B+%E0%A4%B8%E0%A4%A4%E0%A5%8D%E0%A4%AF%E0%A4%BE%E0%A4%AA%E0%A4%BF%E0%A4%A4+%E0%A4%95%E0%A4%B0%E0%A5%87%E0%A4%82%E0%A5%A4\u0026amp;theme=6763de7356559382b06288d9\u0026amp;signature=4857f00bbba879ec5ffef598dad81ed3c7d2f31113932be50a6bf4d8bdcd210c\">\u003cmeta data-mint-head name=\"twitter:image:width\" content=\"1200\">\u003cmeta data-mint-head name=\"twitter:image:height\" content=\"630\">\u003cmeta data-mint-head name=\"msapplication-config\" content=\"/mintlify-assets/_mintlify/favicons/didit-0f962782/h7Er2opLBVoQwrdf/_generated/favicon/browserconfig.xml\">\u003cmeta data-mint-head name=\"apple-mobile-web-app-title\" content=\"Didit Docs\">\u003cmeta data-mint-head name=\"msapplication-TileColor\" content=\"#2567FF\">\u003cmeta data-mint-head name=\"theme-color\" content=\"#2567FF\">\u003clink data-mint-head rel=\"canonical\" href=\"https://docs.didit.me/hi/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" type=\"application/xml\" href=\"/sitemap.xml\">\u003clink data-mint-head rel=\"alternate\" type=\"text/markdown\" href=\"/hi/authentication/quickstart.md\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"hi\" href=\"https://docs.didit.me/hi/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"en\" href=\"https://docs.didit.me/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"es\" href=\"https://docs.didit.me/es/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"pt-BR\" href=\"https://docs.didit.me/pt-br/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ja\" href=\"https://docs.didit.me/ja/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"de\" href=\"https://docs.didit.me/de/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"fr\" href=\"https://docs.didit.me/fr/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"it\" href=\"https://docs.didit.me/it/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"pt\" href=\"https://docs.didit.me/pt/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ca\" href=\"https://docs.didit.me/ca/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"id\" href=\"https://docs.didit.me/id/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ru\" href=\"https://docs.didit.me/ru/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ko\" href=\"https://docs.didit.me/ko/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"zh\" href=\"https://docs.didit.me/zh/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"ar\" href=\"https://docs.didit.me/ar/authentication/quickstart\">\u003clink data-mint-head rel=\"alternate\" hreflang=\"x-default\" href=\"https://docs.didit.me/authentication/quickstart\">\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@graph\":[{\"@type\":\"Organization\",\"@id\":\"https://didit.me/#organization\",\"name\":\"Didit\",\"legalName\":\"Didit Protocol\",\"url\":\"https://didit.me\",\"logo\":{\"@type\":\"ImageObject\",\"url\":\"https://didit.me/logos/primary-horizontal-light.png\"},\"sameAs\":[\"https://www.linkedin.com/company/91001155\",\"https://www.youtube.com/@getdidit\",\"https://github.com/didit-protocol\",\"https://x.com/didit\"]},{\"@type\":\"WebSite\",\"@id\":\"https://docs.didit.me#website\",\"name\":\"Didit Docs\",\"url\":\"https://docs.didit.me\",\"publisher\":{\"@id\":\"https://didit.me/#organization\"}},{\"@type\":\"WebPage\",\"@id\":\"https://docs.didit.me/hi/authentication/quickstart#webpage\",\"url\":\"https://docs.didit.me/hi/authentication/quickstart\",\"name\":\"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन\",\"description\":\"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।\",\"dateModified\":\"2026-11-22T11:08:38.000Z\",\"isPartOf\":{\"@id\":\"https://docs.didit.me#website\"},\"breadcrumb\":{\"@id\":\"https://docs.didit.me/hi/authentication/quickstart#breadcrumb\"}},{\"@type\":\"BreadcrumbList\",\"@id\":\"https://docs.didit.me/hi/authentication/quickstart#breadcrumb\",\"itemListElement\":[{\"@type\":\"ListItem\",\"position\":1,\"name\":\"शुरुआत करें\",\"item\":\"https://docs.didit.me/hi/authentication/overview\"},{\"@type\":\"ListItem\",\"position\":2,\"name\":\"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन\",\"item\":\"https://docs.didit.me/hi/authentication/quickstart\"}]},{\"@type\":[\"Article\",\"TechArticle\"],\"@id\":\"https://docs.didit.me/hi/authentication/quickstart#article\",\"headline\":\"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन\",\"name\":\"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन\",\"description\":\"सैंडबॉक्स एप्लिकेशन में Didit Authentication चालू करें, होस्टेड पेज से किसी व्यक्ति को साइन-इन कराएँ और सर्वर पर उसके access token को सत्यापित करें।\",\"url\":\"https://docs.didit.me/hi/authentication/quickstart\",\"mainEntityOfPage\":{\"@id\":\"https://docs.didit.me/hi/authentication/quickstart#webpage\"},\"dateModified\":\"2026-11-22T11:08:38.000Z\",\"keywords\":\"प्रमाणीकरण क्विकस्टार्ट, वेब ऐप में लॉगिन जोड़ें, होस्टेड साइन-इन क्विकस्टार्ट, पासकी लॉगिन क्विकस्टार्ट, ईमेल कोड लॉगिन, JWT access token सत्यापित करें, Didit Authentication\",\"publisher\":{\"@id\":\"https://didit.me/#organization\"},\"isPartOf\":{\"@id\":\"https://docs.didit.me#website\"}}]}\u003c/script>\u003cscript data-mint-head type=\"application/ld+json\">{\"@context\":\"https://schema.org\",\"@type\":\"WebSite\",\"name\":\"Didit Docs\",\"publisher\":{\"@type\":\"Organization\",\"name\":\"Didit\"},\"provider\":{\"@type\":\"Organization\",\"name\":\"Mintlify\",\"url\":\"https://mintlify.com\"}}\u003c/script>","agentPointerHref":"/hi/authentication/quickstart.md","siteName":"Didit Docs","nav":{"global":null,"languages":[{"language":"en","pages":[{"title":"en","href":"/authentication/quickstart"}]},{"language":"es","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Soporte"},{"icon":"signal","href":"https://status.didit.me","label":"Estado"}],"primary":{"type":"button","label":"Iniciar sesión","href":"https://business.didit.me"}},"pages":[{"title":"es","href":"/es/authentication/quickstart"}]},{"language":"pt-BR","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Suporte"},{"icon":"signal","href":"https://status.didit.me","label":"Status"}],"primary":{"type":"button","label":"Entrar","href":"https://business.didit.me"}},"pages":[{"title":"pt-BR","href":"/pt-br/authentication/quickstart"}]},{"language":"ja","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"サポート"},{"icon":"signal","href":"https://status.didit.me","label":"ステータス"}],"primary":{"type":"button","label":"サインイン","href":"https://business.didit.me"}},"pages":[{"title":"ja","href":"/ja/authentication/quickstart"}]},{"language":"de","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Support"},{"icon":"signal","href":"https://status.didit.me","label":"Status"}],"primary":{"type":"button","label":"Anmelden","href":"https://business.didit.me"}},"pages":[{"title":"de","href":"/de/authentication/quickstart"}]},{"language":"fr","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Assistance"},{"icon":"signal","href":"https://status.didit.me","label":"Statut"}],"primary":{"type":"button","label":"Se connecter","href":"https://business.didit.me"}},"pages":[{"title":"fr","href":"/fr/authentication/quickstart"}]},{"language":"it","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Supporto"},{"icon":"signal","href":"https://status.didit.me","label":"Stato"}],"primary":{"type":"button","label":"Accedi","href":"https://business.didit.me"}},"pages":[{"title":"it","href":"/it/authentication/quickstart"}]},{"language":"pt","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Suporte"},{"icon":"signal","href":"https://status.didit.me","label":"Estado"}],"primary":{"type":"button","label":"Iniciar sessão","href":"https://business.didit.me"}},"pages":[{"title":"pt","href":"/pt/authentication/quickstart"}]},{"language":"ca","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Suport"},{"icon":"signal","href":"https://status.didit.me","label":"Estat"}],"primary":{"type":"button","label":"Inicia la sessió","href":"https://business.didit.me"}},"pages":[{"title":"ca","href":"/ca/authentication/quickstart"}]},{"language":"id","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Dukungan"},{"icon":"signal","href":"https://status.didit.me","label":"Status"}],"primary":{"type":"button","label":"Masuk","href":"https://business.didit.me"}},"pages":[{"title":"id","href":"/id/authentication/quickstart"}]},{"language":"ru","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"Поддержка"},{"icon":"signal","href":"https://status.didit.me","label":"Статус"}],"primary":{"type":"button","label":"Вход","href":"https://business.didit.me"}},"pages":[{"title":"ru","href":"/ru/authentication/quickstart"}]},{"language":"ko","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"지원"},{"icon":"signal","href":"https://status.didit.me","label":"상태"}],"primary":{"type":"button","label":"로그인","href":"https://business.didit.me"}},"pages":[{"title":"ko","href":"/ko/authentication/quickstart"}]},{"language":"zh","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"支持"},{"icon":"signal","href":"https://status.didit.me","label":"状态"}],"primary":{"type":"button","label":"登录","href":"https://business.didit.me"}},"pages":[{"title":"zh","href":"/zh/authentication/quickstart"}]},{"language":"ar","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"الدعم"},{"icon":"signal","href":"https://status.didit.me","label":"الحالة"}],"primary":{"type":"button","label":"تسجيل الدخول","href":"https://business.didit.me"}},"pages":[{"title":"ar","href":"/ar/authentication/quickstart"}]},{"language":"hi","navbar":{"links":[{"icon":"comment-dots","href":"https://help.didit.me","label":"सहायता"},{"icon":"signal","href":"https://status.didit.me","label":"स्थिति"}],"primary":{"type":"button","label":"साइन इन करें","href":"https://business.didit.me"}},"tabs":[{"tab":"शुरू करें","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/rocket.svg","pages":[{"title":"शुरू करें","href":"/hi"}]},{"tab":"इंटीग्रेट करें / SDK","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/code.svg","pages":[{"title":"इंटीग्रेट करें / SDK","href":"/hi/integration/sdks"}]},{"tab":"API संदर्भ","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/code.svg","pages":[{"title":"API संदर्भ","href":"/hi/api-reference/overview"}]},{"tab":"उपयोगकर्ता सत्यापन","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/user-verifications.svg","pages":[{"title":"उपयोगकर्ता सत्यापन","href":"/hi/core-technology/liveness/overview"}]},{"tab":"व्यवसाय सत्यापन","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/business-verifications.svg","pages":[{"title":"व्यवसाय सत्यापन","href":"/hi/business-verification/overview"}]},{"tab":"लेन-देन निगरानी","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/transactions.svg","pages":[{"title":"लेन-देन निगरानी","href":"/hi/transaction-monitoring/overview"}]},{"tab":"प्रमाणीकरण","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/authentication.svg","groups":[{"group":"शुरुआत करें","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/rocket.svg","pages":[{"title":"प्रमाणीकरण: एंड-यूज़र साइन-इन, पासकी और सत्र","sidebarTitle":"प्रमाणीकरण","description":"Didit के साथ होस्टेड पेज, पासकी, कोड, सोशल और SSO से एंड-यूज़र साइन-इन जोड़ें, और इसे पहचान सत्यापन व लेन-देन निगरानी से जोड़ें।","href":"/hi/authentication/overview"},{"title":"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन","sidebarTitle":"क्विकस्टार्ट","href":"/hi/authentication/quickstart"},{"title":"प्रमाणीकरण इंटीग्रेशन गाइड: आर्किटेक्चर और गो-लाइव","sidebarTitle":"इंटीग्रेशन गाइड","description":"Didit Authentication को प्रोडक्शन में कैसे इंटीग्रेट करें: होस्टेड या अपनी स्क्रीन, token स्टोरेज, बैकएंड जाँच, सत्र, नेटिव ऐप और गो-लाइव प्रक्रिया।","href":"/hi/authentication/integration-guide"},{"group":"क्विकस्टार्ट","pages":[{"title":"JavaScript क्विकस्टार्ट: Didit प्रमाणीकरण","href":"/hi/authentication/quickstarts/javascript"},{"title":"React प्रमाणीकरण क्विकस्टार्ट","href":"/hi/authentication/quickstarts/react"},{"title":"Next.js त्वरित शुरुआत","href":"/hi/authentication/quickstarts/nextjs"},{"title":"iOS प्रमाणीकरण क्विकस्टार्ट","href":"/hi/authentication/quickstarts/ios"},{"title":"Android प्रमाणीकरण क्विकस्टार्ट","href":"/hi/authentication/quickstarts/android"},{"title":"React Native प्रमाणीकरण क्विकस्टार्ट","href":"/hi/authentication/quickstarts/react-native"},{"title":"Flutter क्विकस्टार्ट","href":"/hi/authentication/quickstarts/flutter"}]}]},{"group":"सुविधाएँ","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/sliders.svg","pages":[{"title":"साइन-इन के तरीके: पासकी, कोड, सोशल, SSO","sidebarTitle":"साइन-इन के तरीके","href":"/hi/authentication/sign-in-methods"},{"title":"पहचान सत्यापन: साइन-अप पर सत्यापन और भुगतान से पहले स्टेप-अप","sidebarTitle":"सत्यापित पहचान","href":"/hi/authentication/verified-identity"},{"title":"संगठन (Organizations) B2B ऐप्स के लिए: सदस्य, भूमिकाएँ और कंपनी SSO","sidebarTitle":"संगठन","href":"/hi/authentication/organizations"},{"title":"बॉट सुरक्षा साइन-इन पर: क्रेडेंशियल स्टफिंग, ब्रूट फ़ोर्स","sidebarTitle":"बॉट सुरक्षा","href":"/hi/authentication/bot-protection"},{"title":"AI एजेंट एक्सेस: उपयोगकर्ता के AI एजेंट को उसकी ओर से काम करने दें","sidebarTitle":"एजेंट एक्सेस","href":"/hi/authentication/agent-access"},{"title":"ब्रांडेड साइन-इन पेज, साइन-इन ईमेल और कस्टम ऑथ डोमेन","sidebarTitle":"ब्रांडिंग और कस्टम डोमेन","href":"/hi/authentication/branding-and-custom-domain"},{"title":"उपयोगकर्ता माइग्रेट करें: पासवर्ड और MFA इंपोर्ट करें","sidebarTitle":"उपयोगकर्ता माइग्रेट करें","href":"/hi/authentication/migration"}]},{"group":"संदर्भ","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/book.svg","pages":[{"title":"JWT सत्यापन और JWKS: Didit प्रमाणीकरण टोकन","sidebarTitle":"टोकन और JWKS","href":"/hi/authentication/tokens-and-jwks"},{"title":"प्रमाणीकरण इवेंट और webhooks","sidebarTitle":"इवेंट और webhooks","href":"/hi/authentication/events-and-webhooks"},{"title":"API द्वारा Didit प्रमाणीकरण सेट अप करें","sidebarTitle":"API द्वारा सेट अप","href":"/hi/authentication/set-up-by-api"},{"group":"API संदर्भ","pages":[{"title":"OpenID कॉन्फ़िगरेशन प्राप्त करें | Didit API","sidebarTitle":"OpenID कॉन्फ़िगरेशन","openapi":"hi/openapi-authentication.json GET /.well-known/openid-configuration","href":"/hi/authentication/api-reference/get-openid-configuration"},{"title":"JWKS साइनिंग कीज़ प्राप्त करें | Didit Authentication API","sidebarTitle":"साइनिंग कीज़ (JWKS)","openapi":"hi/openapi-authentication.json GET /.well-known/jwks.json","href":"/hi/authentication/api-reference/get-jwks"},{"title":"Token Endpoint: कोड एक्सचेंज और रिफ्रेश | Didit API","sidebarTitle":"टोकन बदलें या रिफ्रेश करें","openapi":"hi/openapi-authentication.json POST /token/","href":"/hi/authentication/api-reference/token"},{"title":"सत्र प्राप्त करें | Didit Authentication API","sidebarTitle":"सत्र प्राप्त करें","openapi":"hi/openapi-authentication.json GET /session/","href":"/hi/authentication/api-reference/get-session"},{"title":"सत्र निरस्त करें (साइन आउट) | Didit Authentication API","sidebarTitle":"सत्र निरस्त करें","openapi":"hi/openapi-authentication.json DELETE /session/","href":"/hi/authentication/api-reference/revoke-session"},{"title":"स्टेप-अप सत्यापन बनाएँ | Didit Authentication API","sidebarTitle":"स्टेप-अप बनाएँ","openapi":"hi/openapi-authentication.json POST /step-up/","href":"/hi/authentication/api-reference/create-step-up"},{"title":"Step-Up स्थिति प्राप्त करें | Didit Authentication API","sidebarTitle":"Step-up प्राप्त करें","openapi":"hi/openapi-authentication.json GET /step-up/{step_up_id}/","href":"/hi/authentication/api-reference/retrieve-step-up"},{"title":"मॉनिटरिंग टोकन बनाएँ | Didit Authentication API","sidebarTitle":"मॉनिटरिंग टोकन बनाएँ","openapi":"hi/openapi-authentication.json POST /monitoring-token/","href":"/hi/authentication/api-reference/create-monitoring-token"}]}]},{"group":"कंसोल","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/console.svg","pages":[{"title":"प्रमाणीकरण कंसोल गाइड: साइन-इन, सत्र और सेटिंग्स","sidebarTitle":"प्रमाणीकरण कंसोल","href":"/hi/authentication/console"}]}]},{"tab":"चेंजलॉग","icon":"https://mintlify.s3.us-west-1.amazonaws.com/didit-0f962782/icons/calendar.svg","pages":[{"title":"चेंजलॉग","href":"/hi/changelog"}]}],"global":{"anchors":[{"anchor":"API संदर्भ","icon":"code","href":"/hi/api-reference/overview"},{"anchor":"Business Console","icon":"gauge","href":"https://business.didit.me"},{"anchor":"OpenAPI स्पेक","icon":"file-code","href":"https://docs.didit.me/hi/openapi-25.json"},{"anchor":"इंटीग्रेशन प्रॉम्प्ट","icon":"wand-magic-sparkles","href":"/hi/integration/integration-prompt"},{"anchor":"MCP सर्वर","icon":"plug","href":"/hi/integration/mcp/overview"},{"anchor":"एजेंट स्किल्स","icon":"robot","href":"https://github.com/didit-protocol/skills"}]}}]},"basePath":"","title":"प्रमाणीकरण क्विकस्टार्ट: 10 मिनट में पहला साइन-इन - Didit Docs","deploymentId":"dpl_DyXGnKeCjZyA3sUdfMJ7FjkdBefg","buildId":"dpl_DyXGnKeCjZyA3sUdfMJ7FjkdBefg","dynamics":["07c022d89b","a74be98ba7","a9bb46feb3"],"chunks":["Frame-D0FT0qQs.js","DynamicMarkdown-CQM9Bhbv.js","zoom-image-lightbox-BQ4tbj_9.js","lightbox-handle-r17bVUz3.js","Markdown-CX2QY19L.js","AssistantPageLink-CY3bFglh.js","dist-Dl6_zDnT.js","lib-DMeTj1gb.js","lib-B8HbPgcC.js","katex-Dbtb6Wk7.js","html-void-elements-mCSPHezU.js","marked.esm-CZWythHk.js"]}


 शुरू करें
 इंटीग्रेट करें / SDK
 उपयोगकर्ता सत्यापन
 व्यवसाय सत्यापन
 लेन-देन निगरानी
 प्रमाणीकरण
 चेंजलॉग