

 शुरू करें
 इंटीग्रेट करें / SDK
 उपयोगकर्ता सत्यापन
 व्यवसाय सत्यापन
 लेन-देन निगरानी
 प्रमाणीकरण
 चेंजलॉग
over_18 या सत्यापित नाम, व्यक्ति के टोकन में प्राप्त करता है; उसे उनके दस्तावेज़ या फ़ोटो कभी नहीं मिलते।
इसे कंसोल में Authentication > Verified identity के अंतर्गत सेट करें, या verified/ के ज़रिए API से।

Authentication > Verified identity: साइन-अप पर जाँच और संवेदनशील कार्रवाइयों से पहले के नियम।
How it works
हर जाँच आपके अपने एप्लिकेशन के एक सत्यापन सत्र के रूप में चलती है, जिसे व्यक्ति केvendor_data के साथ बनाया जाता है।
इसका मतलब है कि यह आपके सत्यापनों में दिखती है और उसी व्यक्ति के साइन-इन और लेन-देन के साथ जुड़ी रहती है। यह किसी भी दूसरे सत्यापन की तरह मैन्युअल समीक्षा में जाती है, और इसका शुल्क उसी सत्यापन की कीमत के अनुसार लगता है।
Didit हर जाँच को उसके डिफ़ॉल्ट वर्कफ़्लो के साथ चलाता है, या उस जाँच के लिए आपके अपने वर्कफ़्लो में से आपके चुने हुए किसी एक वर्कफ़्लो के साथ। हर सत्यापन की कीमत के लिए मूल्य निर्धारण देखें।
साइन-अप के समय
वह स्तर चुनें जिसे किसी व्यक्ति को अपना खाता बनने से पहले पास करना होगा:
कोई नया स्तर केवल उन लोगों पर लागू होता है जो उसके बाद साइन अप करते हैं, मौजूदा खातों पर कभी नहीं।
होस्टेड पेज पर, Didit साइन-अप के दौरान व्यक्ति को इस जाँच से गुज़ारता है।
आपकी अपनी स्क्रीन पर, साइन-अप कॉल
verification_required के साथ जवाब देती है और एक verification_url देती है, जो 30 मिनट तक काम करता है: व्यक्ति को वहाँ भेजें।
Didit साइन-इन कोड तभी जारी करता है जब जाँच स्वीकृत हो जाती है।
संवेदनशील कार्रवाइयों से पहले स्टेप-अप
स्टेप-अप तभी उपयोगकर्ता से दोबारा सत्यापन माँगता है, जब कोई कार्रवाई पर्याप्त जोखिम भरी हो। आप नियम चालू करते हैं, और आपका ऐप हर संवेदनशील कार्रवाई से पहले Didit से पूछता है कि उनमें से कोई नियम लागू होता है या नहीं।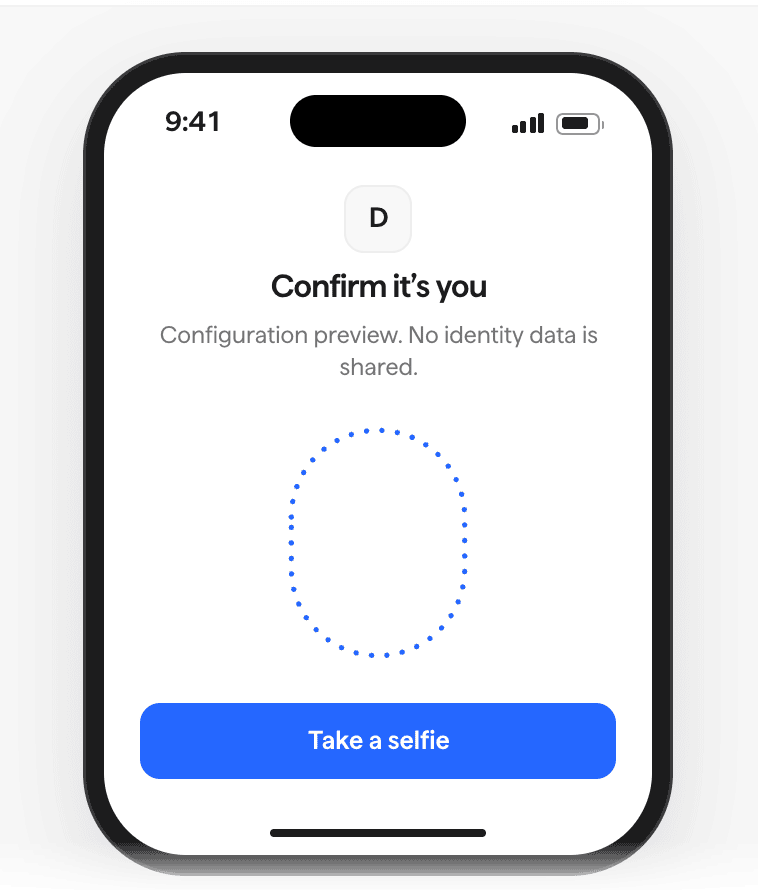
व्यक्ति को सेल्फ़ी माँगने वाला स्टेप-अप कैसा दिखता है।
आप हर नियम की जाँच को लाइवनेस, सेल्फ़ी लॉगिन या पूर्ण ID में बदल सकते हैं।
कई नियम लागू हों, तो Didit सबसे मज़बूत जाँच माँगता है।
जब Didit के पास व्यक्ति का चेहरा अभी न हो, तो सेल्फ़ी लॉगिन पूर्ण ID जाँच बन जाता है।
स्टेप-अप का अनुरोध करें
आपका ऐप व्यक्ति के एक्सेस टोकन के साथPOST {issuer}/step-up/ को कॉल करता है, या SDKs की stepUp() विधि का उपयोग करता है:
200 {"required": false}: कोई नियम लागू नहीं होता, इसलिए आगे बढ़ें।verification_urlके साथ201: व्यक्ति को वहाँ भेजें। स्टेप-अप 30 मिनट तक खुला रहता है (expires_in: 1800)।
अपने बैकएंड पर परिणाम पढ़ें
व्यक्तिstep_up=<id>&status=approved जोड़कर return_to पर लौटता है, लेकिन यह क्वेरी कुछ भी साबित नहीं करती।
आपका बैकएंड GET {issuer}/step-up/{step_up_id}/ और उसी सत्र के एक्सेस टोकन से स्टेप-अप पढ़ता है, और केवल तभी कार्य करता है जब status approved हो।
स्टेप-अप कभी फ़ेल-ओपन नहीं होता: जब सत्यापन उपलब्ध न हो, तो कार्रवाई अवरुद्ध रहती है।
JavaScript, Next.js और iOS क्विकस्टार्ट SDK वाला हिस्सा दिखाते हैं, और API संदर्भ में पूरा अनुबंध है।
आपके ऐप को क्या मिलता है
चुनें कि सत्यापित क्लेम व्यक्ति के टोकन में कौन-से जाएँ:
एक्सेस टोकन और ID टोकन इन्हें
verified में रखते हैं, साथ में level भी, जो व्यक्ति द्वारा पास किया गया उच्चतम स्तर है: liveness, liveness_face_match या full_id।
जब व्यक्ति कोई भी जाँच पास नहीं करता, तब यह {} होता है, और GET /session/ इसके बदले null लौटाता है।
- सत्र के दौरान स्वीकृत जाँच अगले रिफ़्रेश पर, 5 मिनट के भीतर, टोकन में उपलब्ध हो जाती है।
- जिसके पास टोकन है, वह इन क्लेम को पढ़ सकता है, आपका फ़्रंट एंड भी। इसलिए केवल वही व्यक्तिगत क्लेम चुनें जो आपके ऐप को चाहिए।
- आपके ऐप को क्लेम मिलते हैं, दस्तावेज़, सेल्फ़ी या चेहरे का डेटा कभी नहीं।
अपनी सेटिंग API से सेट करें
आपके एप्लिकेशन के प्रमाणीकरण प्रबंधन API मेंverified/ पर GET और PATCH वही सेटिंग पढ़ते और बदलते हैं जो कंसोल में दिखती हैं:
जो नियम आप छोड़ देते हैं, उसकी मौजूदा सेटिंग वैसी ही रहती है।