

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Autentikasi
 Log Perubahan
Organisasi di sini adalah salah satu pelanggan Anda di dalam aplikasi Anda.
Organisasi ini terpisah dari organisasi Didit Anda, yang berisi tim Anda sendiri di Business Console.
Aktifkan organisasi
Organisasi dinonaktifkan pada aplikasi baru. Buka Authentication > Organizations di konsol, lalu di kartu Settings:- Aktifkan Organizations.
- Pilih Default role for new members, yaitu peran yang didapat orang saat bergabung melalui domain terverifikasi atau single sign-on (secara default
member). - Biarkan Require MFA for organization admins aktif, yaitu kebijakan MFA default (lihat di bawah).

Authentication > Organizations.
Anggota dan peran
Seseorang dapat menjadi anggota beberapa organisasi di aplikasi Anda, dengan satu peran di setiap organisasi.
Di paket Scale dan Enterprise, serta di setiap aplikasi Sandbox, Anda juga dapat menentukan peran kustom, masing-masing dengan kunci dan izin yang diperiksa aplikasi Anda, misalnya
payouts.approve.
Anggota dapat memiliki peran kustom selain perannya.
Buka organisasi untuk melihat login tunggal, domain terverifikasi, anggota, peran, dan undangannya.
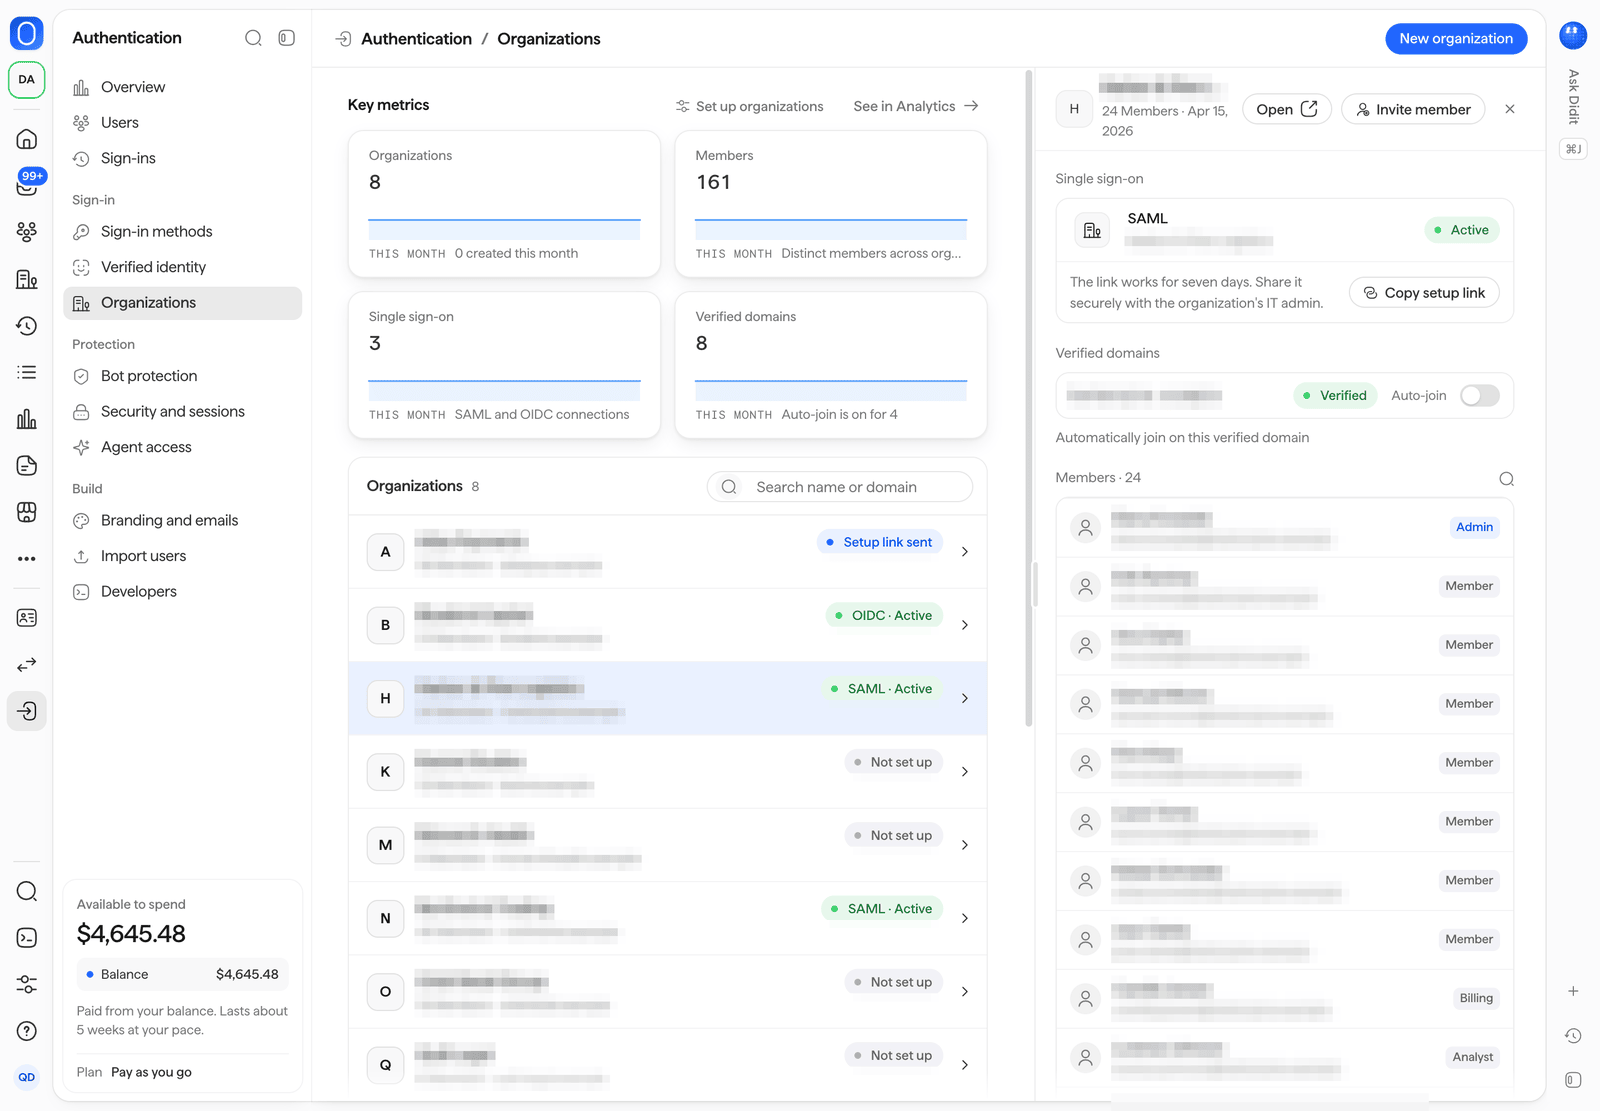
Login tunggal, domain terverifikasi, anggota, dan peran sebuah organisasi.
Undangan
Pilih Invite member pada sebuah organisasi, masukkan hingga 20 alamat email beserta peran yang akan diberikan (admin, member, atau billing), lalu Didit mengirim email undangan kepada setiap orang.
Undangan berlaku selama 7 hari dan membuka halaman /invite yang di-hosting di origin sign-in Anda, tempat orang tersebut masuk atau membuat akun, lalu bergabung.
Daftar Invitations pada organisasi menampilkan kapan setiap undangan kedaluwarsa, dengan tombol Resend dan Revoke.
Verifikasi domain dan auto-join
Sebuah organisasi dapat membuktikan kepemilikan domain email:- Tambahkan domain ke organisasi.
- Tambahkan record TXT yang ditampilkan Didit di
_didit-auth.<domain>melalui penyedia DNS Anda, yang berisi token verifikasi. - Periksa domain tersebut. Statusnya menjadi Verified setelah record ditemukan.
Single sign-on perusahaan
Organisasi dapat mengizinkan anggotanya masuk melalui penyedia identitasnya sendiri, dengan SAML atau OIDC.- Tautan pengaturan. Pilih Copy setup link pada kartu Single sign-on organisasi, lalu bagikan secara aman kepada admin TI organisasi. Tautan ini berlaku selama tujuh hari dan memandu mereka melalui proses koneksi. Tautan pengaturan memerlukan paket Scale atau Enterprise; aplikasi Sandbox memilikinya di paket apa pun.
- SAML. Metadata penyedia layanan Anda dipublikasikan di
{origin}/sso/saml/metadata/. - Menemukan koneksi. Halaman masuk yang di-hosting menemukan koneksi organisasi dari domain email terverifikasi pengguna, dari Use single sign-on, atau dari
organization=<slug>pada URL masuk. - Status. Daftar organisasi menunjukkan apakah setiap koneksi aktif, belum diatur, atau menunggu tautan pengaturan yang telah dikirim.
MFA untuk admin organisasi
Kebijakan MFA default,organization_admins, mewajibkan faktor kedua dari setiap orang yang memegang peran admin di organisasi mana pun dalam aplikasi Anda.
Orang yang menjadi admin harus mendaftarkan faktor, dan GET /session/ tidak lagi menerima sesi mereka sampai sesi tersebut kembali memenuhi kebijakan.
Ubah kebijakan di Authentication > Security and sessions, atau dengan mfa_policy di pengaturan aplikasi.
Membaca organisasi di aplikasi Anda
Saat organisasi diaktifkan, token dan sesi pengguna memberi tahu aplikasi Anda di mana mereka tergabung:GET /session/, sebelum setiap tindakan yang bergantung padanya.
Saat organisasi dinonaktifkan, org bernilai null dan daftarnya kosong.