

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Autentikasi
 Log Perubahan
over_18 atau nama terverifikasi, di dalam token pengguna, dan tidak pernah berupa dokumen atau foto mereka.
Atur melalui konsol di Authentication > Verified identity, atau melalui API dengan verified/.

Authentication > Verified identity: pemeriksaan saat pendaftaran dan aturan sebelum tindakan sensitif.
Cara kerjanya
Setiap pemeriksaan berjalan sebagai sesi verifikasi milik aplikasi Anda sendiri, yang dibuat denganvendor_data pengguna.
Artinya, sesi tersebut muncul di daftar verifikasi Anda dan pada pengguna yang sama bersama login dan transaksinya, masuk ke peninjauan manual seperti verifikasi lainnya, dan ditagih sesuai harga verifikasi tersebut.
Didit menjalankan setiap pemeriksaan dengan alur kerja default-nya, atau dengan salah satu alur kerja Anda sendiri yang Anda pilih untuk pemeriksaan tersebut.
Lihat harga untuk semua harga verifikasi.
Saat pendaftaran
Pilih tingkat yang harus dilalui seseorang sebelum akunnya dibuat:
Tingkat baru hanya berlaku bagi orang yang mendaftar setelah perubahan itu, dan tidak pernah berlaku untuk akun yang sudah ada.
Di halaman yang di-hosting, Didit mengarahkan pengguna melalui pemeriksaan selama pendaftaran. Di layar Anda sendiri, panggilan pendaftaran mengembalikan
verification_required dengan verification_url yang berlaku selama 30 menit: arahkan pengguna ke sana. Didit hanya menerbitkan kode masuk setelah pemeriksaan disetujui.
Step-up sebelum tindakan sensitif
Step-up meminta pengguna untuk memverifikasi ulang hanya ketika suatu tindakan cukup berisiko. Anda mengaktifkan aturannya, lalu aplikasi Anda menanyakan ke Didit sebelum setiap tindakan sensitif apakah ada aturan yang berlaku.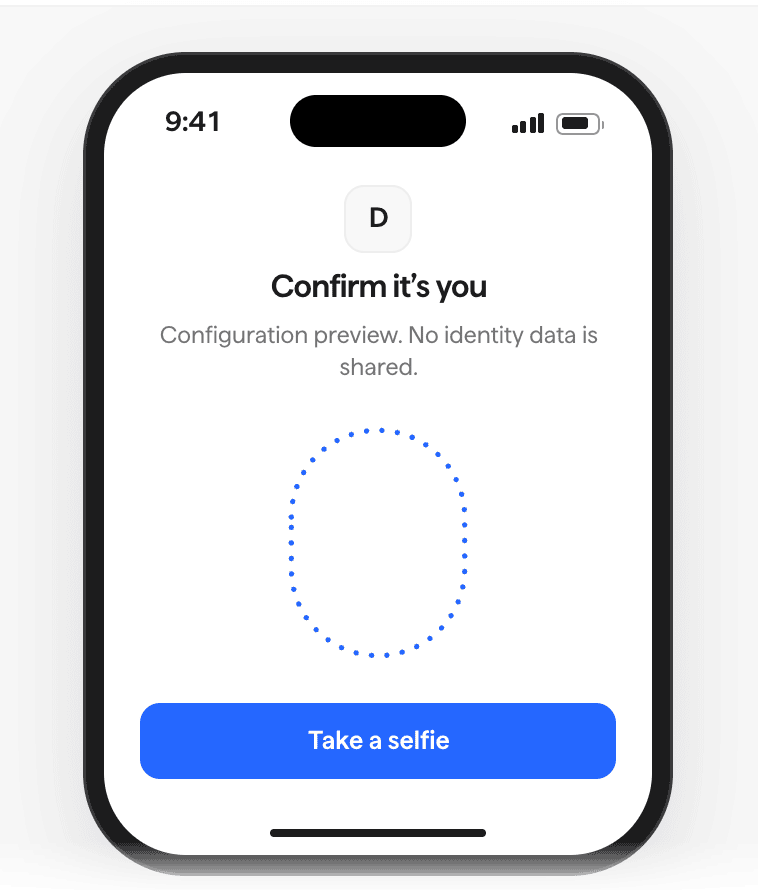
Tampilan yang dilihat pengguna saat step-up meminta swafoto.
Anda dapat mengubah pemeriksaan setiap aturan menjadi liveness, login dengan swafoto, atau Verifikasi Identitas lengkap.
Ketika beberapa aturan berlaku, Didit meminta pemeriksaan yang paling ketat.
Ketika Didit belum memiliki data wajah pengguna, login dengan swafoto berubah menjadi pemeriksaan Verifikasi Identitas lengkap.
Meminta step-up
Aplikasi Anda memanggilPOST {issuer}/step-up/ dengan token akses pengguna, atau metode stepUp() dari SDK:
200 {"required": false}: tidak ada aturan yang berlaku, jadi lanjutkan.201denganverification_url: kirim pengguna ke sana. Step-up tetap terbuka selama 30 menit (expires_in: 1800).
Membaca hasil di backend Anda
Pengguna kembali kereturn_to dengan tambahan step_up=<id>&status=approved, tetapi query tersebut tidak membuktikan apa pun.
Backend Anda membaca step-up dengan GET {issuer}/step-up/{step_up_id}/ dan token akses dari sesi yang sama, lalu hanya bertindak ketika status bernilai approved.
Step-up tidak pernah bersifat fail-open: ketika verifikasi tidak tersedia, tindakan tetap diblokir.
Panduan memulai cepat JavaScript, Next.js dan iOS menunjukkan sisi SDK, dan Referensi API memuat kontrak lengkapnya.
Yang diterima aplikasi Anda
Pilih klaim terverifikasi mana yang masuk ke token pengguna:
Token akses dan token ID membawa klaim tersebut dalam
verified, dengan level, yaitu tingkat tertinggi yang telah dilalui orang tersebut: liveness, liveness_face_match, atau full_id.
Nilainya {} jika orang tersebut belum melewati satu pun tingkat, dan GET /session/ mengembalikan null sebagai gantinya.
- Pemeriksaan yang disetujui selama sesi akan masuk ke token pada penyegaran berikutnya, dalam waktu 5 menit.
- Siapa pun yang memegang token dapat membaca klaim ini, termasuk frontend aplikasi Anda, jadi pilih hanya klaim pribadi yang benar-benar dibutuhkan aplikasi Anda.
- Aplikasi Anda hanya menerima klaim, bukan dokumen, swafoto, atau data wajah.
Atur melalui API
GET dan PATCH pada verified/ di API manajemen autentikasi aplikasi Anda membaca dan mengubah pengaturan yang sama dengan konsol:
Aturan yang tidak Anda sertakan tetap menggunakan pengaturannya saat ini.