

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Log Perubahan
Cara kerja
Analisis Perangkat & IP berjalan secara otomatis selama sesi verifikasi dan menghubungkan konteks perangkat, jaringan, serta identitas ke dalam satu permukaan risiko.Pengambilan fingerprint perangkat
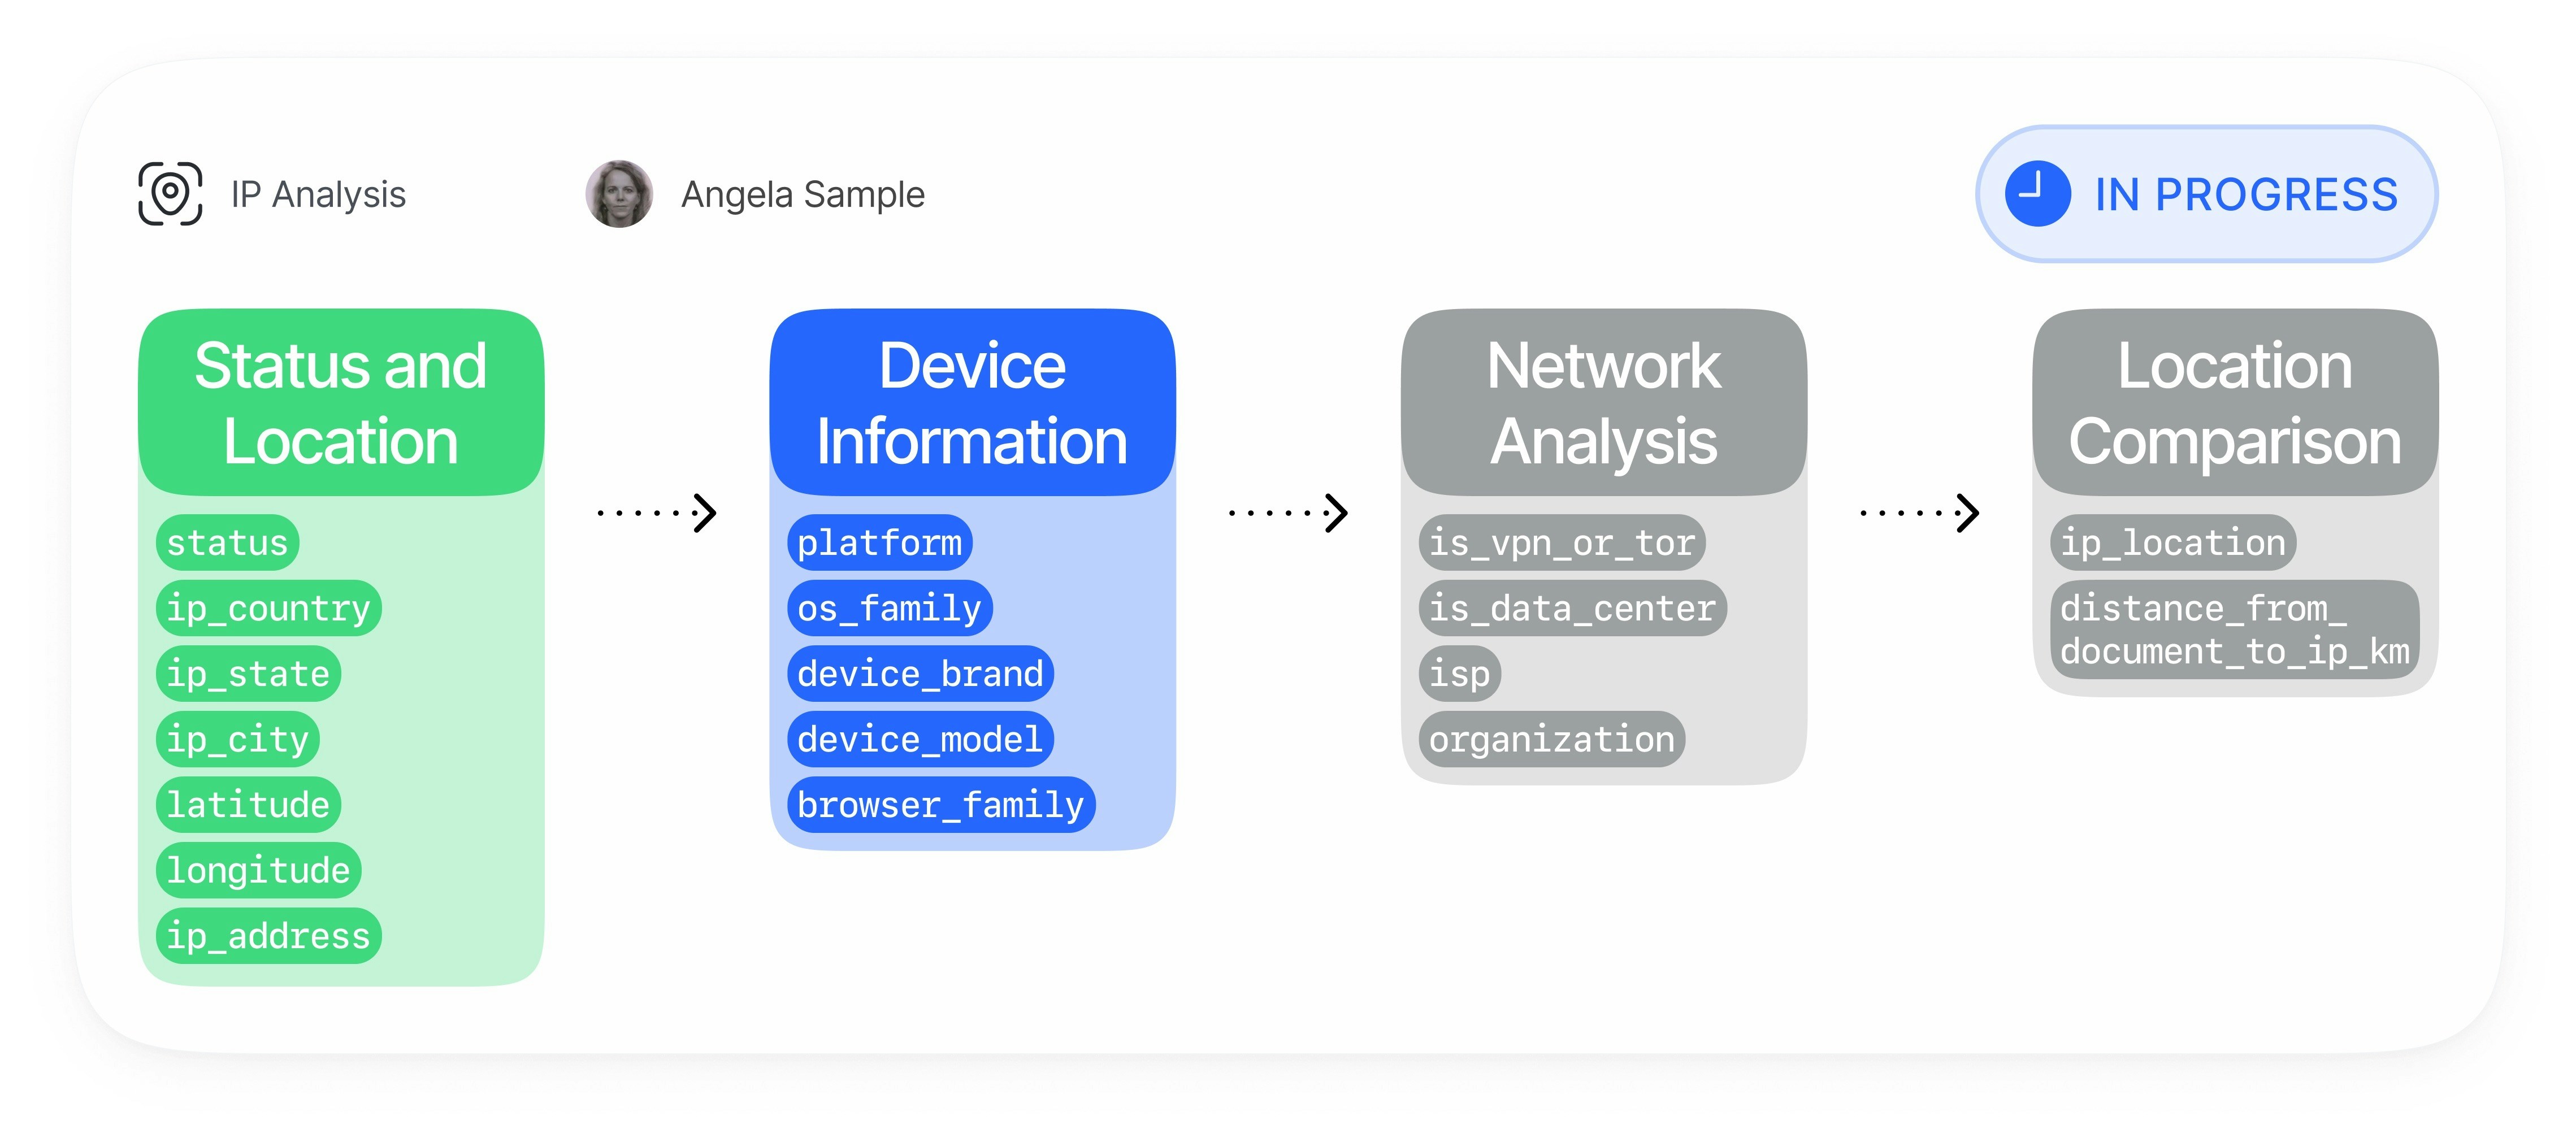
Klien verifikasi mengirimkan payload fingerprint v2 yang menjaga privasi dengan sinyal perangkat web atau seluler:
Analisis IP dan koneksi
Didit memperkaya data koneksi yang diamati dengan informasi risiko jaringan:
- Geolokasi IP berdasarkan negara, wilayah, kota, dan koordinat
- Deteksi VPN, proksi, Tor, pusat data, dan jaringan privat
- Pemeriksaan IP yang diharapkan saat Anda memberikan IP yang diizinkan untuk sesi tersebut
- Pemeriksaan daftar blokir IP yang dikonfigurasi dalam aplikasi Anda
Pencocokan duplikat dan pemulihan
Didit memeriksa apakah sesi saat ini cocok dengan sesi sebelumnya dari
vendor_data lain:Pemeriksaan silang lokasi
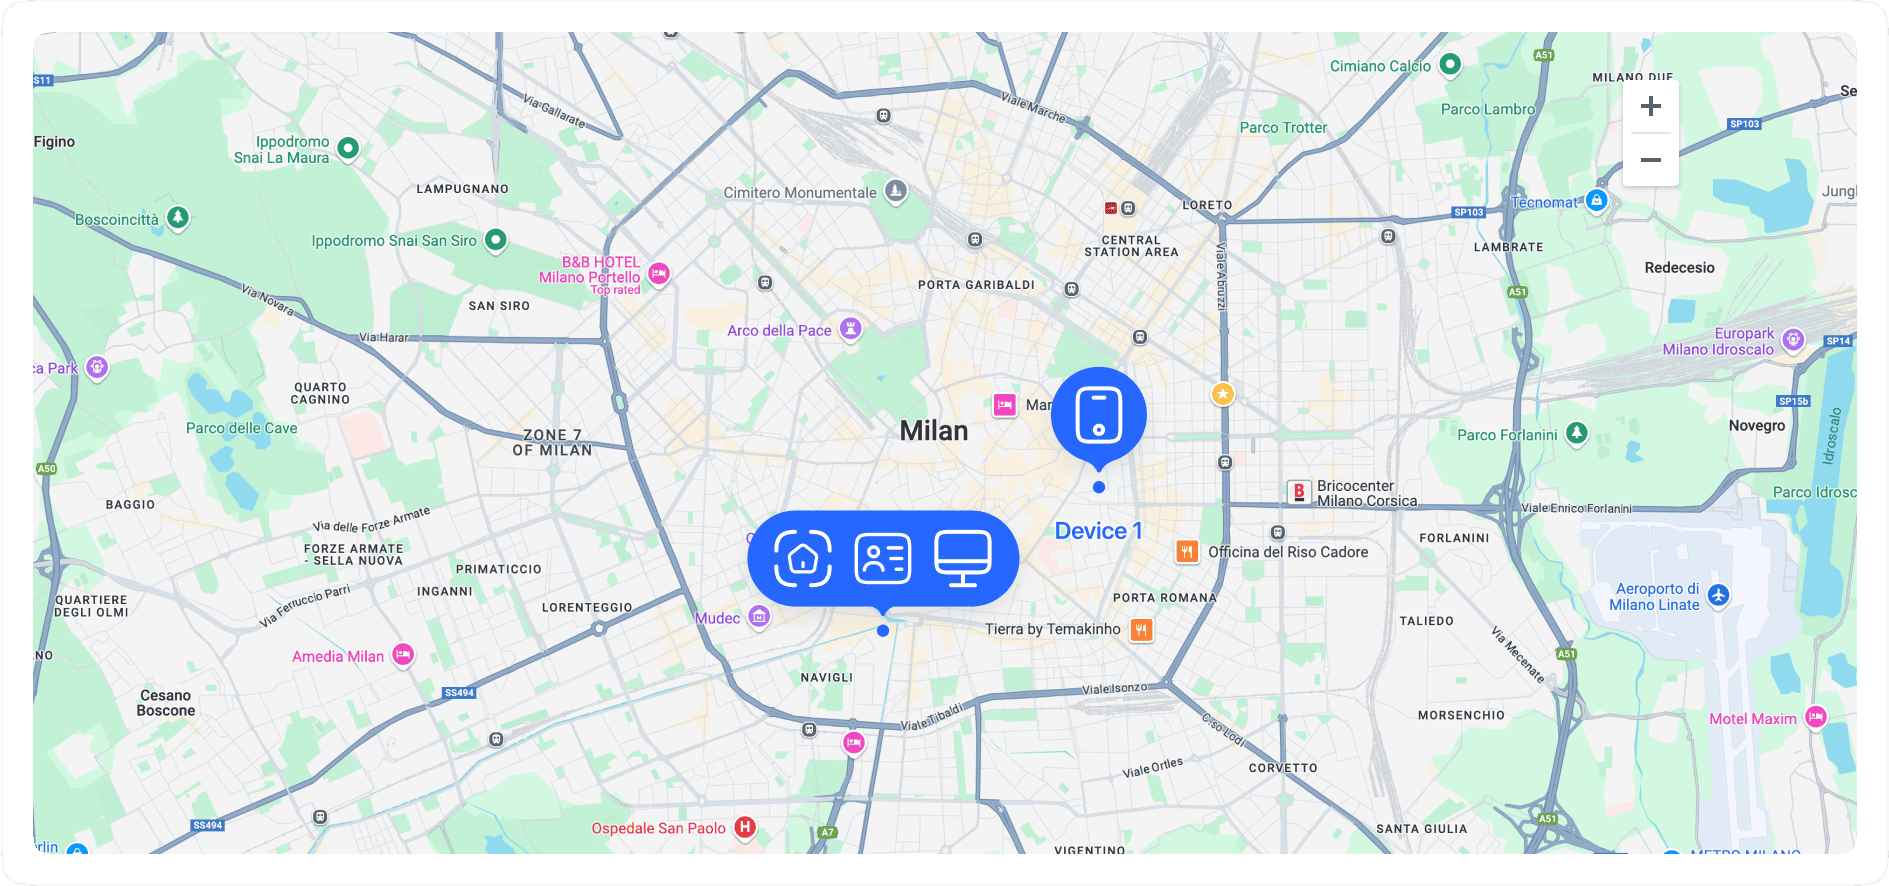
Analisis Perangkat & IP membandingkan konteks lokasi dengan titik referensi tepercaya:
- Negara dokumen dan koordinat alamat
- Alamat IP sesi yang diharapkan
- Negara dan kota IP
- Jarak dan arah antara alamat dan lokasi IP
Tindakan dan pelaporan
Anda dapat mengonfigurasi setiap kategori risiko secara independen dan memanfaatkan hasilnya di setiap output Didit:
Model Pencocokan
Analisis Perangkat & IP memisahkan kecocokan persis dari kecocokan yang dipulihkan sehingga Anda dapat menyesuaikan respons penipuan dengan aman:
Pencocokan perangkat yang dipulihkan menggunakan indeks pemulihan vektor khusus. Jika indeks tersebut tidak tersedia, Didit tetap melanjutkan pemeriksaan duplikat persis dan tidak mengeluarkan kandidat pemulihan samar.
Di Jaringan, Didit juga menyoroti penggunaan ulang proksi residensial ketika kecerdasan IP non-pusat data yang sama muncul di beberapa pengguna atau bisnis yang berbeda. Graf menampilkan sinyal risiko agregat, jumlah subjek, jenis koneksi, serta konteks ISP dan ASN; graf ini tidak mengungkap alamat IP mentah atau data profil organisasi lain.
Pola Penipuan yang Terdeteksi
Analisis Perangkat & IP membantu mengidentifikasi dan mengurangi:- Multi-akun dan pembuatan akun duplikat
- Upaya melewati KYC menggunakan perangkat yang sama di berbagai identitas berbeda
- Sindikat penipuan yang mengoordinasikan banyak akun dari perangkat atau infrastruktur bersama
- Penyalahgunaan bonus, penyalahgunaan referral, penyalahgunaan promo, dan penyalahgunaan uji coba gratis
- Onboarding identitas sintetis dari perangkat yang digunakan berulang kali
- Pola onboarding perantara uang
- Risiko pengambilalihan akun dari perangkat yang tidak dikenal atau berisiko tinggi
- Pengisian kredensial dan upaya pendaftaran otomatis
- Pengujian kartu, penyalahgunaan chargeback, dan penyalahgunaan pengembalian dana yang didukung oleh pola perangkat/jaringan berulang
- Penghindaran VPN, proxy, Tor, pusat data, dan proxy residensial
- Perusakan perangkat, penggunaan emulator, risiko jailbreak/root, dan kloning aplikasi jika sinyal seluler tersedia
- Spoofing lokasi dan ketidakcocokan antara dokumen, IP, zona waktu, operator, dan konteks perangkat
- Upaya verifikasi berbasis bot menggunakan browser headless atau klien skrip
Kemampuan Utama
Pembuatan sidik jari dan pemulihan perangkat
- Deteksi perangkat duplikat persis: Mendeteksi identitas perangkat yang sama di seluruh sesi dari nilai
vendor_datayang berbeda. - Pemulihan dengan tingkat keyakinan tinggi: Memulihkan hubungan perangkat yang kemungkinan sama saat penyimpanan berubah atau penjelajahan penyamaran/pribadi mengubah ID persisten.
- Perlindungan benturan: Menghindari penggabungan pengguna yang tidak terkait ketika hash perangkat tampak terlalu umum di banyak ID persisten yang berbeda.
- Cakupan seluler dan web: Menggunakan sinyal browser web dan sinyal seluler native, termasuk kolom terkait integritas jika tersedia.
Inteligensi IP dan jaringan
- Deteksi VPN dan proxy: Mengidentifikasi koneksi yang disamarkan atau dianonimkan.
- Deteksi Tor dan pusat data: Menandai infrastruktur berisiko tinggi.
- Penggunaan ulang proxy residensial: Mendeteksi penggunaan berulang dari jaringan yang sama dan tampak seperti jaringan residensial di berbagai subjek berbeda tanpa mengekspos nilai IP mentah di graf Networks.
- Daftar blokir IP: Menolak secara otomatis ketika IP muncul di daftar blokir aplikasi Anda.
- Penegakan IP yang diharapkan: Membandingkan IP yang diamati dengan IP yang diharapkan yang diberikan selama pembuatan sesi.
Perbandingan geolokasi dan dokumen
- Deteksi ketidakcocokan negara: Membandingkan negara dokumen dan negara IP.
- Geofencing: Hanya menerima sesi dari negara yang diizinkan — dengan penimpaan berdasarkan negara bagian/wilayah untuk negara seperti Amerika Serikat — berdasarkan geolokasi IP.
- Pemeriksaan jarak alamat: Membandingkan koordinat alamat dokumen dan geolokasi IP.
- Konteks kecocokan sesi: Mengembalikan sesi yang cocok dengan detail perangkat dan lokasi untuk peninjauan staf.
Konfigurasi Tindakan
Gunakan pengaturan alur kerja untuk memilih tindakan bagi setiap risiko. Pelanggan konservatif sering kali menyetelrecovered_device_action ke REVIEW terlebih dahulu, memeriksa peringatan perangkat yang dipulihkan selama beberapa minggu, dan baru beralih ke DECLINE setelah mengonfirmasi profil positif palsu lokal.
Lihat Peringatan Analisis Perangkat & IP untuk semua tag risiko dan Konfigurasi Fitur Alur Kerja untuk kolom API.