

 Mulai
 Integrasi / SDK
 Verifikasi Pengguna
 Verifikasi Bisnis
 Pemantauan Transaksi
 Log Perubahan
Gambaran Umum
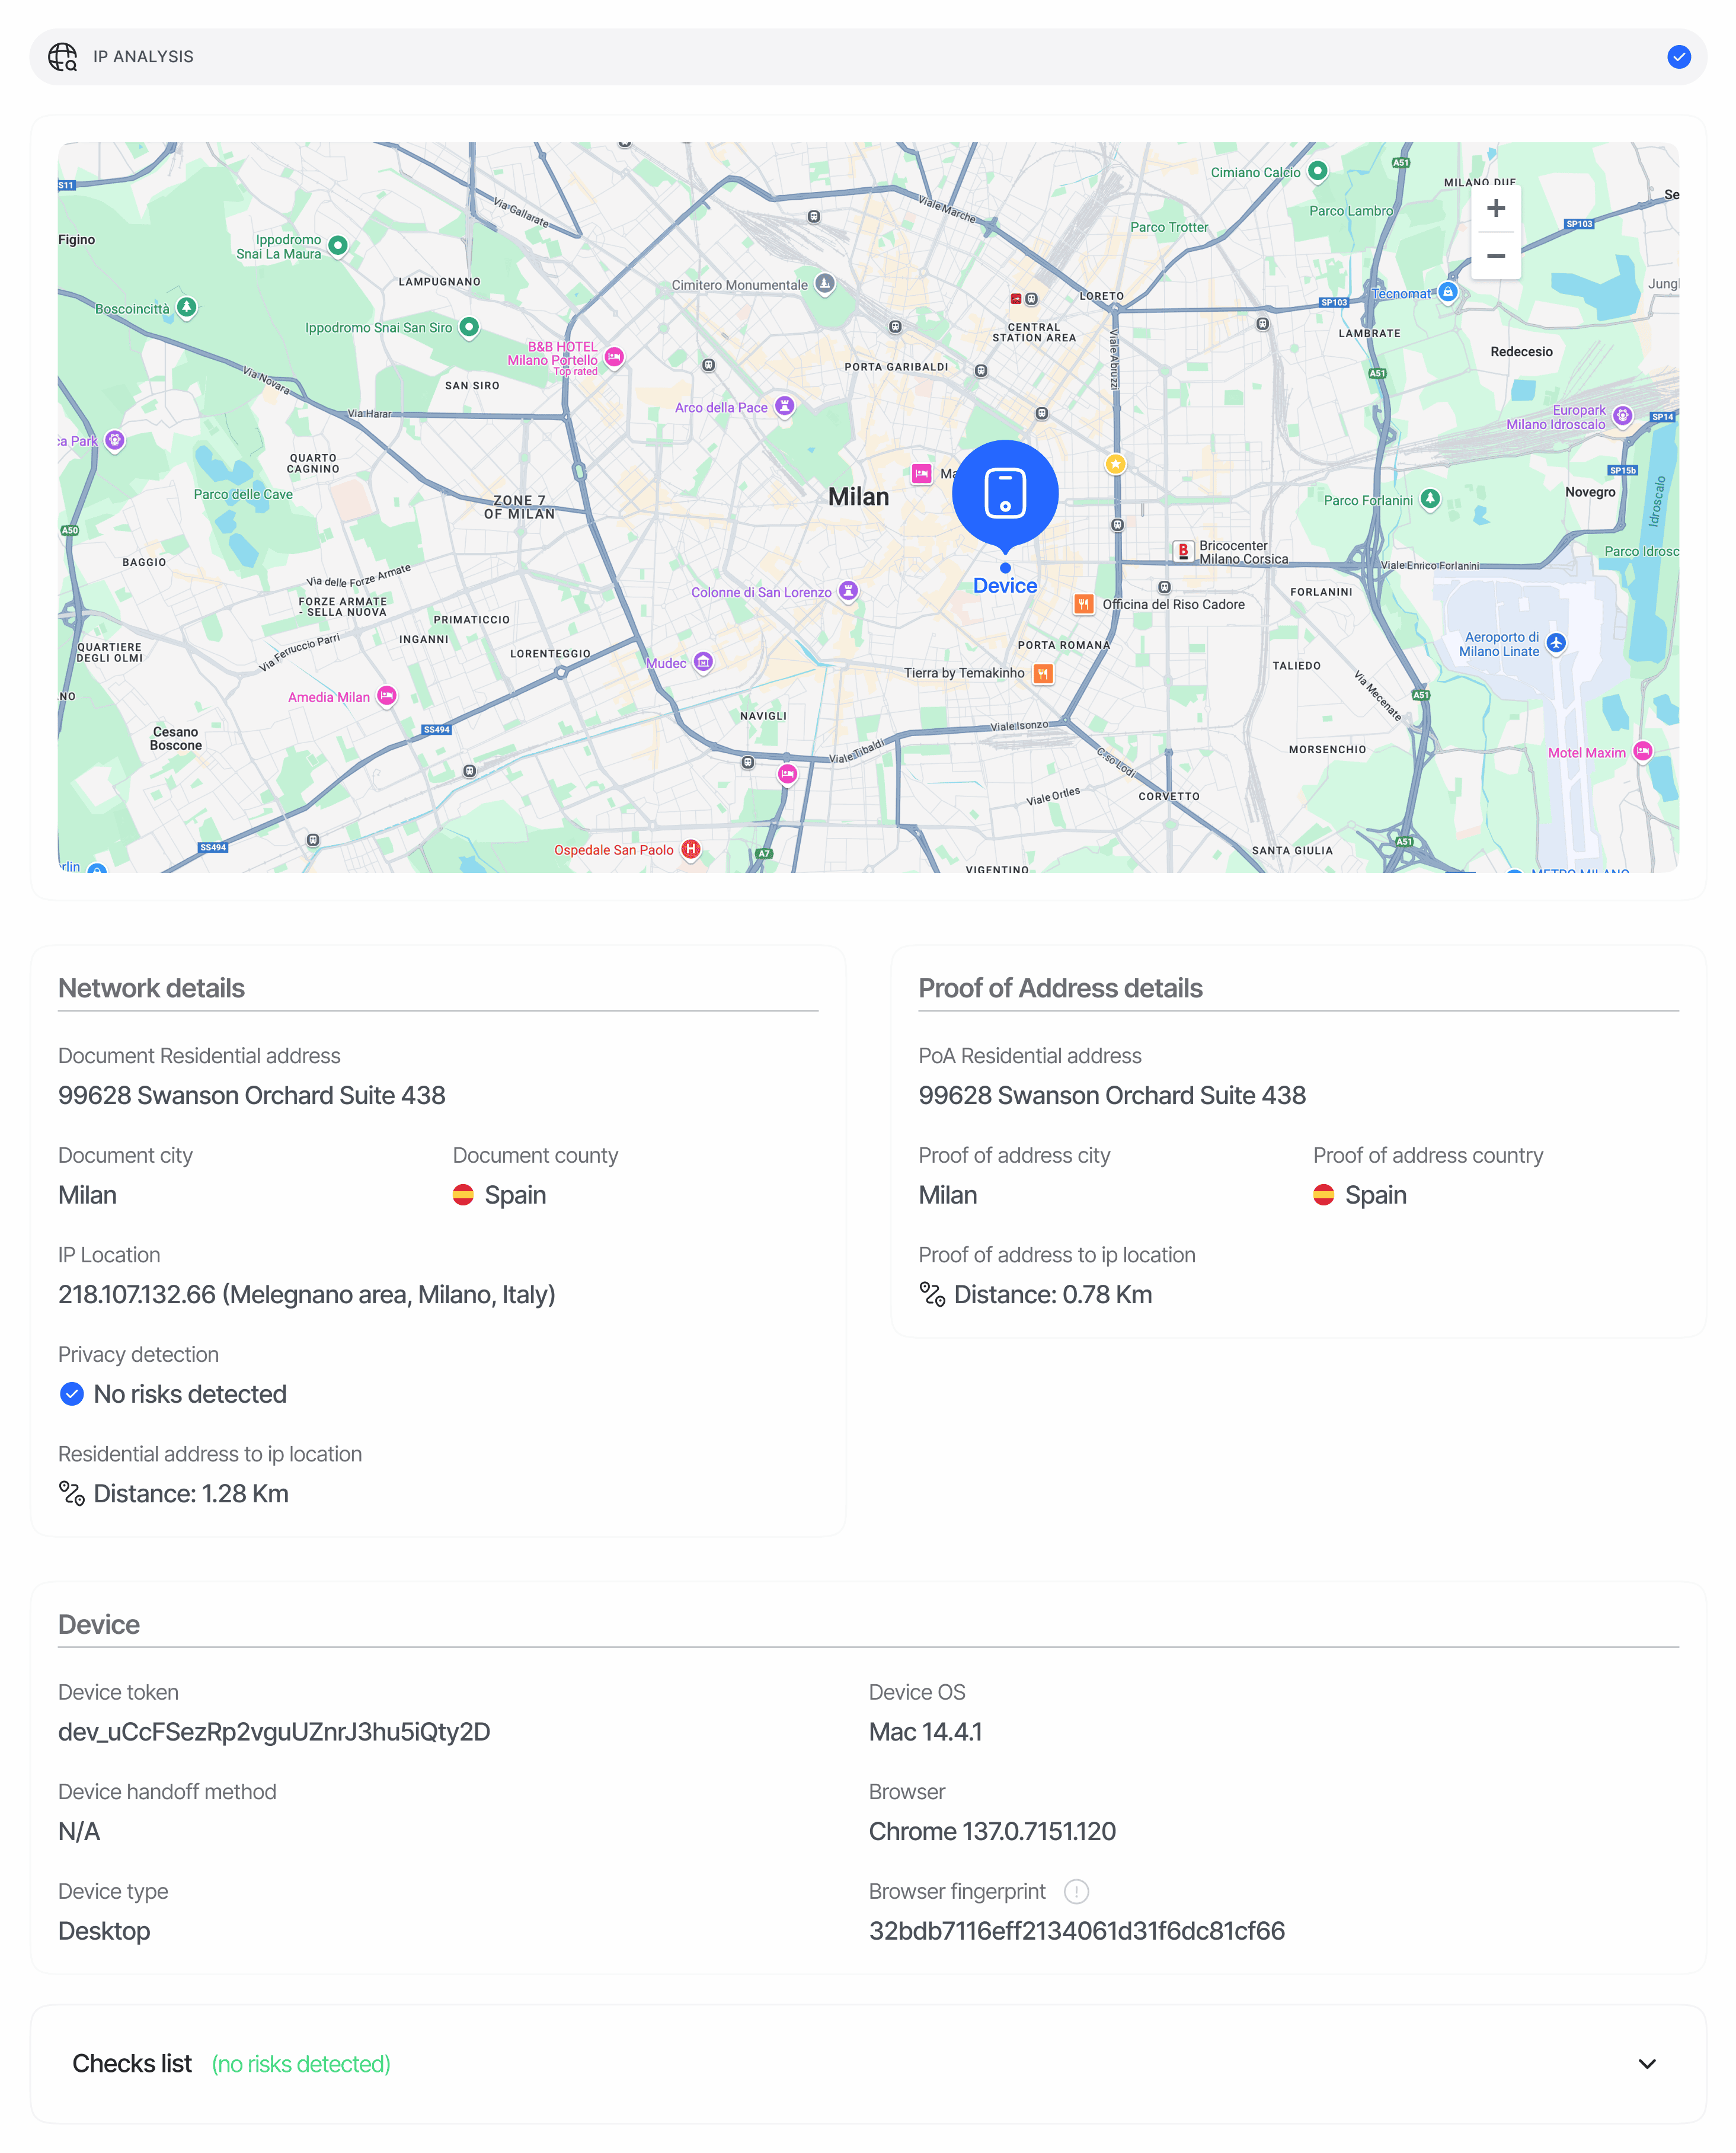
Analisis Perangkat & IP memprofilkan setiap sesi berdasarkan geolokasi IP, sidik jari perangkat, browser/OS, dan tipe jaringan. Geolokasi, pengayaan risiko jaringan, pencocokan perangkat, dan pemeriksaan integritas perangkat jarak jauh berjalan secara asinkron saat pengguna menyelesaikan verifikasi. Pengamatan perangkat dan IP tetap tersedia saat analisis sedang diproses; kolom geolokasi dapat kosong hingga hasil tersedia, atau saat alamat tersebut bukan alamat publik. Jika alur kerja Anda menggunakan pemeriksaan ini untuk menentukan hasil atau memilih langkah berikutnya, sesi tetap berstatusIn Progress hingga hasil yang diperlukan tersedia.
Jika analisis yang diperlukan tetap tidak tersedia setelah jumlah percobaan ulang yang dibatasi, sesi akan beralih ke In Review untuk keputusan manual.
Kegagalan pengayaan opsional tidak menghalangi penyelesaian, dan keputusan manual tetap bersifat otoritatif.
Fitur ini menghasilkan:
- Blok geolokasi IP (negara, negara bagian/provinsi, kota, garis lintang/garis bujur, zona waktu) yang diperoleh dari IP publik.
- Flag risiko jaringan —
is_vpn_or_tordanis_data_center— untuk mendeteksi upaya penyamaran (VPN, node keluar Tor, penyedia hosting, layanan anonimisasi). - Kalkulasi jarak lintas dokumen — jarak garis lurus dalam km antara lokasi IP, lokasi dokumen identitas, dan lokasi dokumen bukti alamat.
- Pencocokan lintas sesi — saat alamat atau identitas perangkat yang sama muncul di berbagai sesi milik pengguna yang berbeda (dikelompokkan berdasarkan
vendor_data). - Pemulihan sidik jari perangkat — sinyal pemulihan berkeyakinan tinggi yang menautkan sesi bahkan setelah pengguna menghapus penyimpanan, beralih ke mode penyamaran, atau menginstal ulang aplikasi.
Tempat kemunculannya dalam respons API
Endpoint keputusan mengembalikan Analisis Perangkat & IP sebagai arrayip_analyses[] di GET /v3/session/{sessionId}/decision/. Entri merupakan pengamatan Location yang dideduplikasi berdasarkan (node_id, ip_address, device_fingerprint) — satu node dapat menghasilkan beberapa entri jika IP atau perangkat pengguna berubah di tengah sesi.
Skema
Lihat Analisis Perangkat & IP dalam referensi Model Data untuk skema kanoniknya.Semantik pencocokan
match_source memberi tahu Anda bagaimana kecocokan dicapai, dan confidence menilai seberapa besar kemungkinan hasil tersebut salah (confidence = 1 - P(false positive)):
Kandidat pemulihan berkeyakinan lebih rendah hanya muncul sebagai peringatan risiko — tidak pernah dalam
matches[]. Pencocokan IP dan pencocokan perangkat masing-masing dibatasi maksimal 5, sehingga array menampung paling banyak 10 entri.
Nilai status
Status adalah nilaiFeatureStatusChoices tingkat fitur. Setiap peringatan yang terpicu dipetakan ke tindakan yang dikonfigurasikan untuknya pada node alur kerja; tindakan terkuat yang akan diterapkan.
Aturan status kustom yang dikonfigurasikan pada node analisis IP dapat menyesuaikan status yang dihasilkan lebih lanjut.
Deteksi VPN, proxy, dan Tor
is_vpn_or_tor dan is_data_center adalah flag boolean independen yang dikembalikan untuk setiap sesi. Saat is_vpn_or_tor bernilai true, Didit juga memunculkan peringatan PRIVATE_NETWORK_DETECTED sehingga tim Anda dapat mengambil tindakan melalui konfigurasi alur kerja. Lalu lintas yang hanya berasal dari pusat data (tanpa VPN/Tor) menetapkan is_data_center=true tetapi tidak memicu peringatan otomatis — gunakan ini sebagai sinyal tambahan dalam penilaian Anda sendiri.
Contoh
Disetujui
Ditolak — kecocokan daftar blokir IP + VPN + perangkat duplikat
Terkait
- Peringatan analisis Perangkat & IP — setiap kode peringatan yang dapat dimunculkan oleh analisis IP
- Gambaran umum analisis Perangkat & IP — apa saja yang diukur oleh setiap blok
- Model data — Analisis IP — skema kanonik
- Webhook —
status.updatedmemuat payload analisis IP yang sama